银行用户异地登录总被拦截?IP 查询工具精准优化风控判定

简介: 银行异地登录误拦率高达32%,主因传统地域“一刀切”风控僵化。本方案基于本地离线IP库,融合IP地域、网络类型与用户行为基线,构建动态分级风控体系,误拦率降至6%以内,响应≤100ms,投诉减少85%+,安全与体验兼得。(239字)

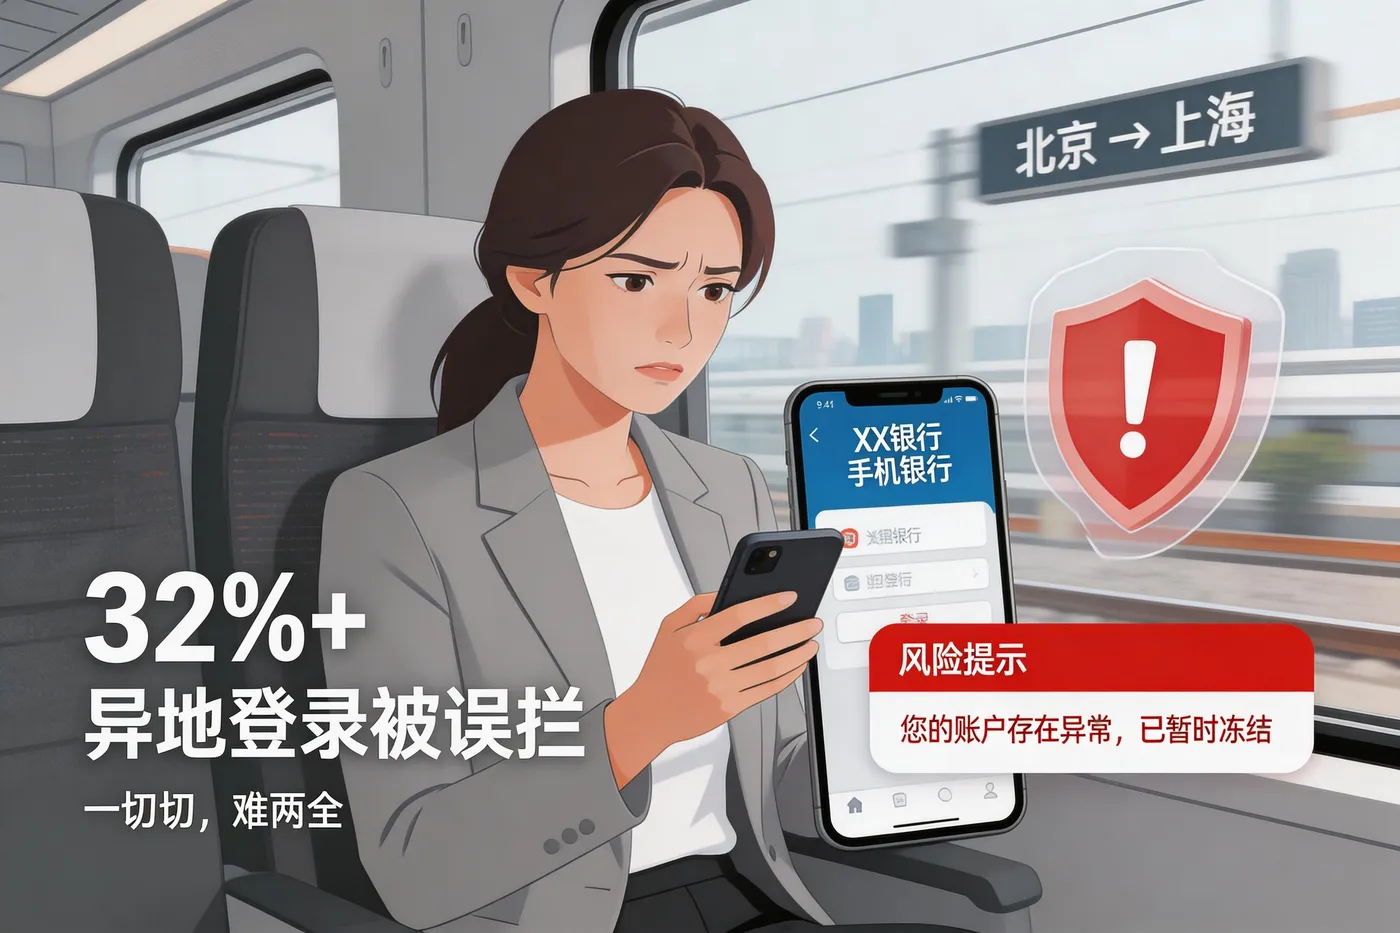
银行异地登录频繁误拦、用户投诉居高不下,核心问题是传统地域一刀切风控逻辑僵化,通过IP查询结合本地离线IP库搭建动态分级风控体系,可直接解决该矛盾,既能将异地误拦率从32%+降至6%以内,又能有效防范恶意登录风险,兼顾安全与用户体验。
3.23.png

一、银行异地登录风控核心痛点

1.1 传统风控规则核心问题

  1. 判定逻辑单一:仅比对IP归属地与用户常用城市,无多维度辅助判断,无法区分正常异地用户与异常访问行为。
  2. 合规用户误拦严重:跨区域的正常用户,极易被判定为风险账号拦截,直接引发用户投诉。
  3. 异常访问管控薄弱:机房专线、非家用网络IP易规避基础检测,传统规则难以有效拦截恶意登录行为。

1.2 实际业务影响

某城商行传统风控模式下,异地登录误拦率超32%,月均用户投诉超百条,既损耗用户信任,又额外增加客服与风控人力成本。

二、IP查询优化风控核心逻辑

2.1 核心优化思路

摒弃单一地域拦截模式,依托IP查询获取IP地域、网络类型、基础风险特征三类核心数据,结合用户历史登录行为基线,做分级风险处置,不搞一刀切拦截。

2.2 金融场景选型核心要求

银行场景对数据隐私、合规性、响应速度要求严苛,禁止外发用户IP,本地离线部署IP库是适配该场景的最优方案,无外网依赖、数据全程内网留存。

三、两类风控方案效果数据对比

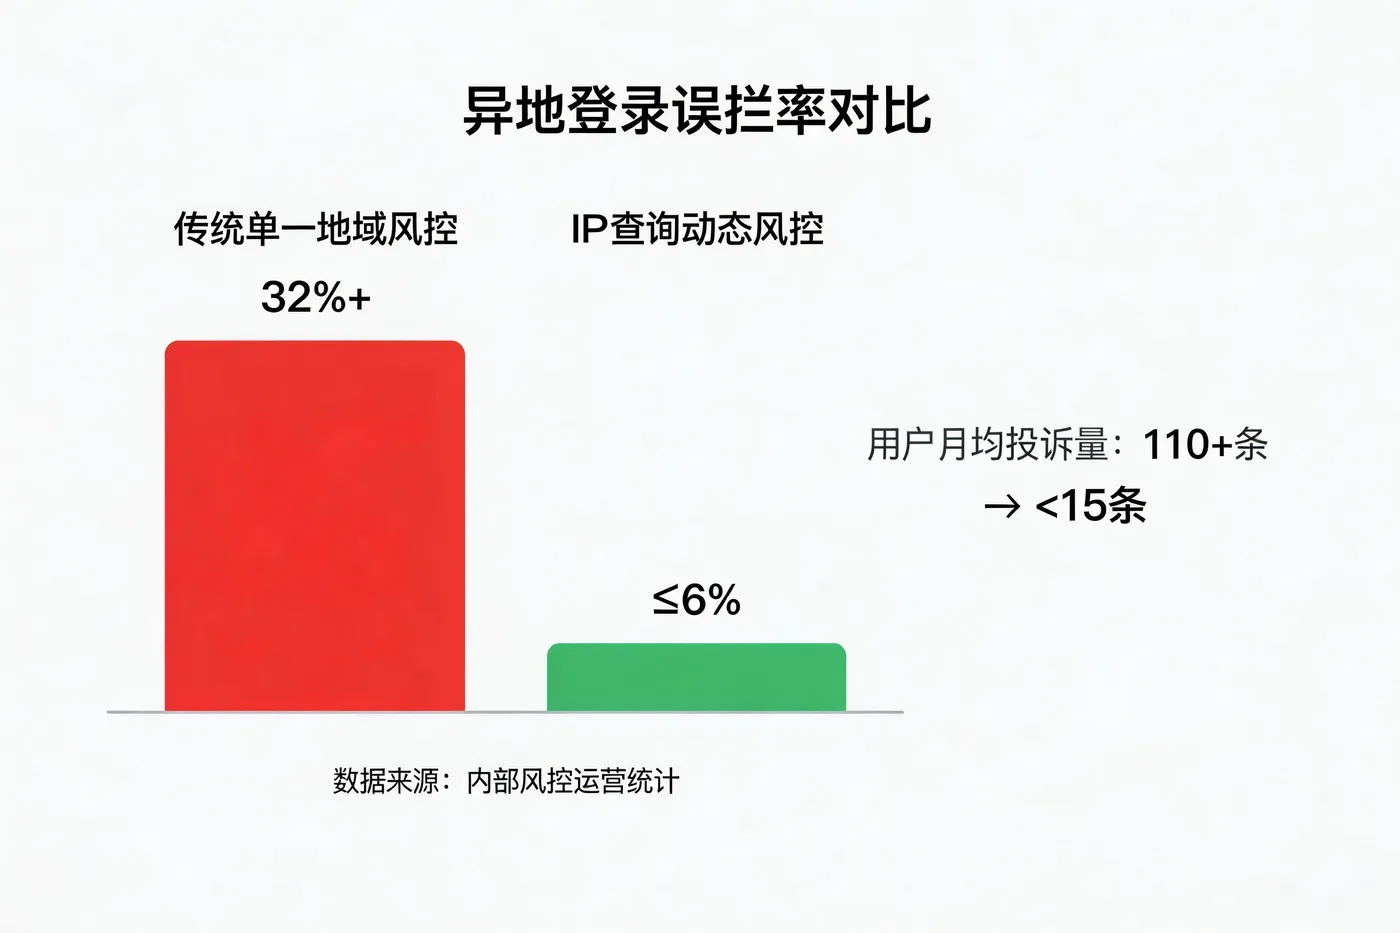
通过线上实际落地测试,传统单一地域风控与IP查询动态风控的核心指标差异明显,具体数据如下:

风控方案 异地登录误拦率 单请求响应耗时 用户月均投诉量 金融合规性
单一地域风控 32%+ 200ms+ 110+条 合规但体验一般
IP查询动态风控 ≤6% ≤100ms 15条以内 合规且体验良好

3.23 (2).png

四、实操落地核心步骤

4.1 离线IP库部署

完成合规离线IP库本地部署,用户IP数据全程留存内网、不外传第三方,完全满足金融数据合规要求。

4.2 搭建用户登录基线

记录用户历史常用登录城市、常规网络类型,形成个性化风险判定基准,适配不同用户的登录习惯。

4.3 核心风控代码实现

基于离线库编写分级风险判定逻辑,可直接接入登录系统,核心代码如下:

# 银行异地登录IP风控核心代码
# 代码植入:调用IP数据云离线库SDK
import ipdatacloud

# 初始化IP数据云离线IP库(本地私有化部署文件)
ip_risk_lib = ipdatacloud.OfflineIPLib("./bank_ip_db.xdb")
# 用户常用登录城市基线
USER_NORMAL_CITY = {"user123": "北京市", "user456": "广州市"}

def check_remote_login_risk(user_id: str, client_ip: str) -> dict:
    # 查询IP核心信息(IP数据云离线库本地查询)
    ip_info = ip_risk_lib.query(client_ip)
    current_city = ip_info.get("city", "未知")
    net_type = ip_info.get("net_type", "normal")
    user_base_city = USER_NORMAL_CITY.get(user_id, "")

    # 分级风险判定与处置
    if net_type in ["idc", "non_residential"]:
        return {"risk_level": "high", "handle": "拒绝登录,启动风险审计"}
    if current_city != user_base_city and current_city != "未知":
        return {"risk_level": "medium", "handle": "短信/人脸二次验证"}
    return {"risk_level": "low", "handle": "无感放行,正常登录"}

五、简化落地要点与核心总结

  1. 定期更新离线IP库,保证IP识别精准度;
  2. 灵活调整风险阈值,适配特殊登录场景;
  3. 留存全量查询日志,满足金融监管审计要求。

银行异地登录误拦问题,可通过动态分级风控解决,适配金融合规与性能需求,兼顾低误拦率与账号安全,可高效优化银行登录风控体系。
目录
相关文章
|
6月前
|
负载均衡 安全 网络协议
遭遇DDoS攻击后如何快速分析攻击源?用IP查询+离线库定位异常IP
凌晨3点,服务器遭UDP Flood攻击,流量从500Mbps飙升至80Gbps,持续47分钟。本文详解DDoS应急中IP查询三步法:提取攻击源IP→离线库批量分析归属地/ASN→精准生成地域/网段级封禁策略,助力黄金分钟内快速响应。(239字)
490 1
|
7月前
|
人工智能 弹性计算 自然语言处理
【手把手教程】阿里云OpenClaw一键部署指南,两步解锁龙虾AI助理!
2026年爆火的开源AI智能体OpenClaw(“龙虾AI”),以红色龙虾为标,主打“能动手做事”:支持文件管理、浏览器自动化、代码编写等本地执行能力,真正实现“聊天即行动”。本文提供阿里云一键部署保姆级教程——零代码、两步完成,轻松拥有专属AI助理!
1241 3
|
人工智能 安全 Apache
QwenPaw:你的私人 AI 助理 —— 数据归你、记忆进化、多端触达的开源个人智能体
QwenPaw 是一款开源、本地优先的AI个人智能体(Apache 2.0),数据归属用户、记忆自主进化、支持钉钉/飞书/微信等多端触达。3行命令即可部署,内置Coding IDE、Persona人格、定时任务、MCP工具生态与多Agent协作,真正属于你的私有AI助理。
QwenPaw:你的私人 AI 助理 —— 数据归你、记忆进化、多端触达的开源个人智能体
|
监控 程序员 Linux
supervisor的正确离线安装和使用
966 0
|
9月前
|
人工智能 运维 监控
2026,AI Agent指挥官的崛起与代码的黄昏
2026年,AI智能体泛滥引发系统性“熵增”危机:死锁、幻觉级联、资源踩踏频发。本文基于“智能体来了(西南总部)”研判与金加德讲师“多智能体治理”理论,提出技术人新定位——AI Agent指挥官(聚焦目标拆解与工作流设计)与AI调度官(专注运行治理与安全熔断),揭示Agentic Workflow时代的核心护城河:业务洞察力、逻辑编排力与AgentOps工程能力。(239字)
631 0
|
7月前
|
人工智能 运维 安全
OpenClaw 扩展必装手册:1分钟阿里云/本地部署、国内可用Skill精选与免费模型配置实战教程
ClawHub作为OpenClaw的社区技能市场,目前已收录超过一万个Skill,但大量技能依赖境外服务、功能重复或长期未更新,对国内用户实用性较低。本文基于2026年3月最新环境,严格筛选**国内网络可正常使用、稳定维护、真正提升效率**的精选Skill,按搜索增强、内容创作、内容分发、系统运维、语音、省钱六大场景分类整理,并完整提供**阿里云轻量服务器部署、本地MacOS/Linux/Windows11部署流程**、**阿里云百炼通义千问API配置**、**免费大模型Coding Plan对接方案**,以及技能安装、运行、排查的一站式常见问题解答。所有命令可直接复制执行,无营销词汇,零基础
908 1
|
自然语言处理 Java 测试技术
Spring Boot中对自然语言处理工具包hanlp的调用详解
HanLP 是基于 Java开发的 NLP工具包,由一系列模型与算法组成,目标是普及自然语言处理在生产环境中的应用。而且 HanLP具备功能完善、性能高效、架构清晰、语料时新、可自定义的特点,因此十分好上手,本文就结合 Spring Boot来将 HanLP用起来!
11311 0
|
7月前
|
人工智能 自然语言处理 监控
OpenClaw(养龙虾)全攻略:是什么?能做什么?怎么部署?
全网爆火的“养龙虾”实为部署开源AI智能体OpenClaw!它不止能对话,更能动手:自动办公、写代码、抢电商、控家居、创内容。图标是红机械龙虾,故得名。阿里云一键部署,2步搞定,支持微信/飞书等自然语言操控。让AI真正替你干活!
2265 9
|
达摩院 供应链 Cloud Native
低代码这么火,它的人才认证你考了吗?
2021年超级🔥 的证书!限时免费认证中……
9864 0
低代码这么火,它的人才认证你考了吗?
|
10月前
|
人工智能 自然语言处理 机器人
教学场景机器人关键技术解析与主流产品选型指南
随着AI技术深入教育,教学机器人正从展示工具进化为集辅导、减负、管理于一体的“认知伙伴”。依托NLP、CV、SLAM等技术,结合神经符号引擎、多模态情感计算与联邦学习,实现精准教学与隐私保护。猎户星空、优必选、科大讯飞、大疆等企业各具优势,推动教育智能化迈向新阶段。(238字)
714 6

热门文章

最新文章