6.1 实验介绍
6.1.1 关于本实验
以有线电缆或光纤作为传输介质的有线局域网应用广泛,但有线传输介质的铺设成本高,位置固定,移动性差。随着人们对网络的便携性和移动性的要求日益增强,传统的有线网络已经无法满足需求,WLAN技术应运而生。目前,WLAN已经成为一种经济、高效的网络接入方式。通过WLAN技术,用户可以方便地接入到无线网络,并在无线网络覆盖区域内自由移动。
本实验将通过典型AC+FIT AP组网的模式,帮助学员理解构建基础WLAN网络的整体流程与配置。
6.1.2 实验目的
- 掌握认证AP上线的配置方法
- 掌握各种无线配置模板配置
- 掌握WLAN配置的基本流程
6.1.3 实验组网介绍
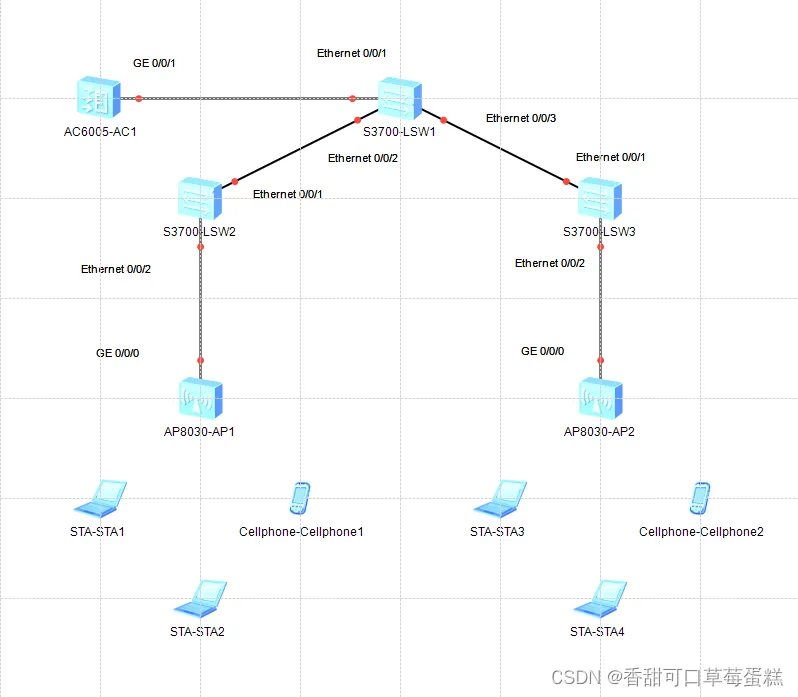
1. AC采用旁挂组网方式,AC与AP处于同一个二层网络。
2. AC作为DHCP服务器给AP分配IP地址,S1交换机作为DHCP服务器给接入的STA分配IP地址。
3. 业务数据采用直接转发模式。
6.1.4 数据规划
配置项 |
配置参数 |
AP管理VLAN |
VLAN100 |
STA业务VLAN |
VLAN101 |
DHCP服务器 |
AC作为DHCP服务器为AP分配IP地址 |
S1作为DHCP服务器为STA分配IP地址,STA的默认网关为192.168.101.254 |
AP的IP地址池 |
192.168.100.1-192.168.100.253/24 |
STA的IP地址池 |
192.168.101.1-192.168.101.253/24 |
AC的源接口IP地址 |
VLANIF100:192.168.100.254/24 |
AP组 |
名称:ap-group1 |
引用模板:VAP模板HCIA-WLAN、域管理模板default |
|
域管理模板 |
名称:default |
国家码:中国(CN) |
|
SSID模板 |
名称:HCIA-WLAN |
SSID名称:HCIA-WLAN |
安全模板 |
名称:HCIA-WLAN |
安全策略:WPA-WPA2+PSK+AES |
|
密码:HCIA-Datacom |
VAP模板 |
名称:HCIA-WLAN |
转发模式:直接转发 |
|
业务VLAN:VLAN101 |
|
引用模板:SSID模板HCIA-WLAN、安全模板HCIA-WLAN |
6.1.5 实验背景
某企业网络需要用户通过WLAN接入网络,以满足移动办公的最基本需求
6.2 实验任务配置
6.2.1 配置思路
1. 配置有线网络侧互联互通
2. 配置AP上线。
1)创建AP组,用于将需要进行相同配置的AP都加入到AP组,实现统一配置。
2)配置AC的系统参数,包括国家码、AC与AP之间通信的源接口。
3)配置AP上线的认证方式并离线导入AP,实现AP正常上线。
3. 配置WLAN业务参数并下发给AP,实现STA访问WLAN网络功能。
6.2.2 配置步骤
步骤 1、设备基本配置
# 设备设备命名
略
步骤 2、有线侧网络配置
# VLAN配置
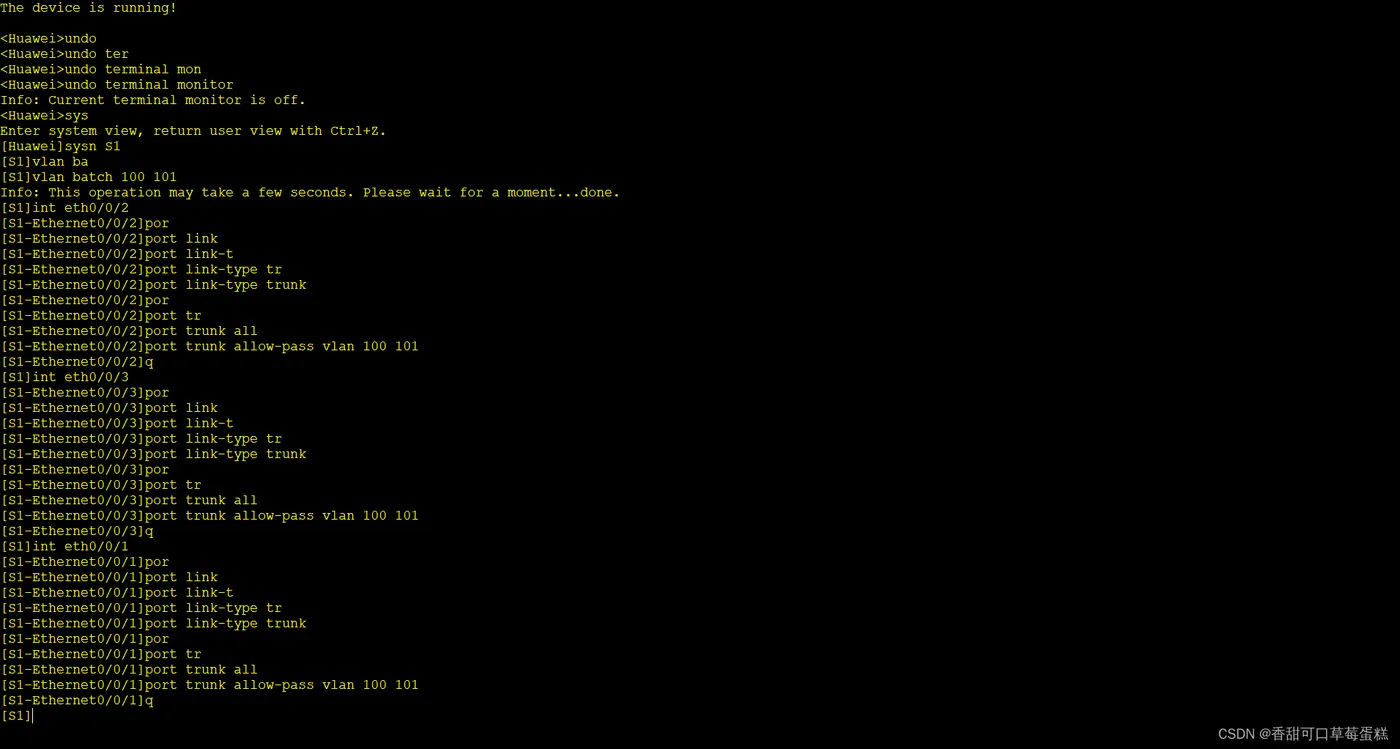
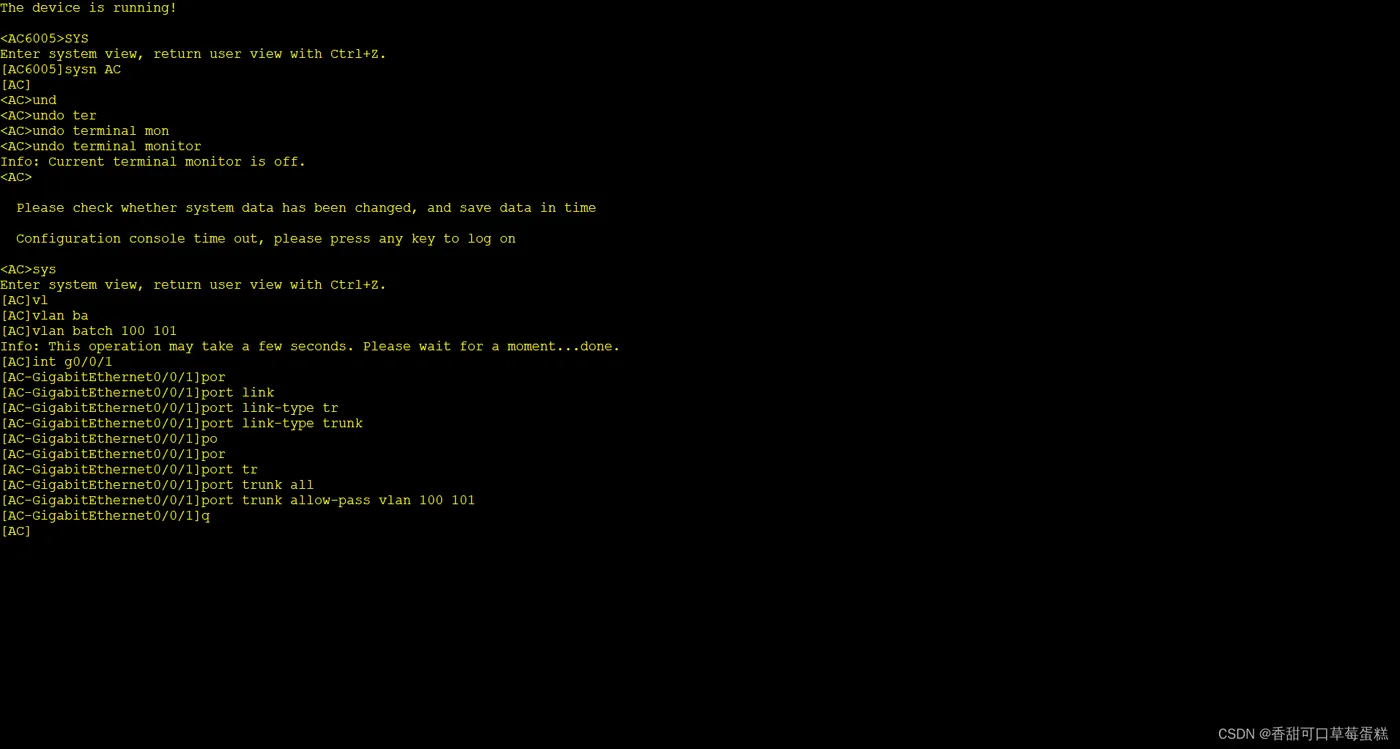
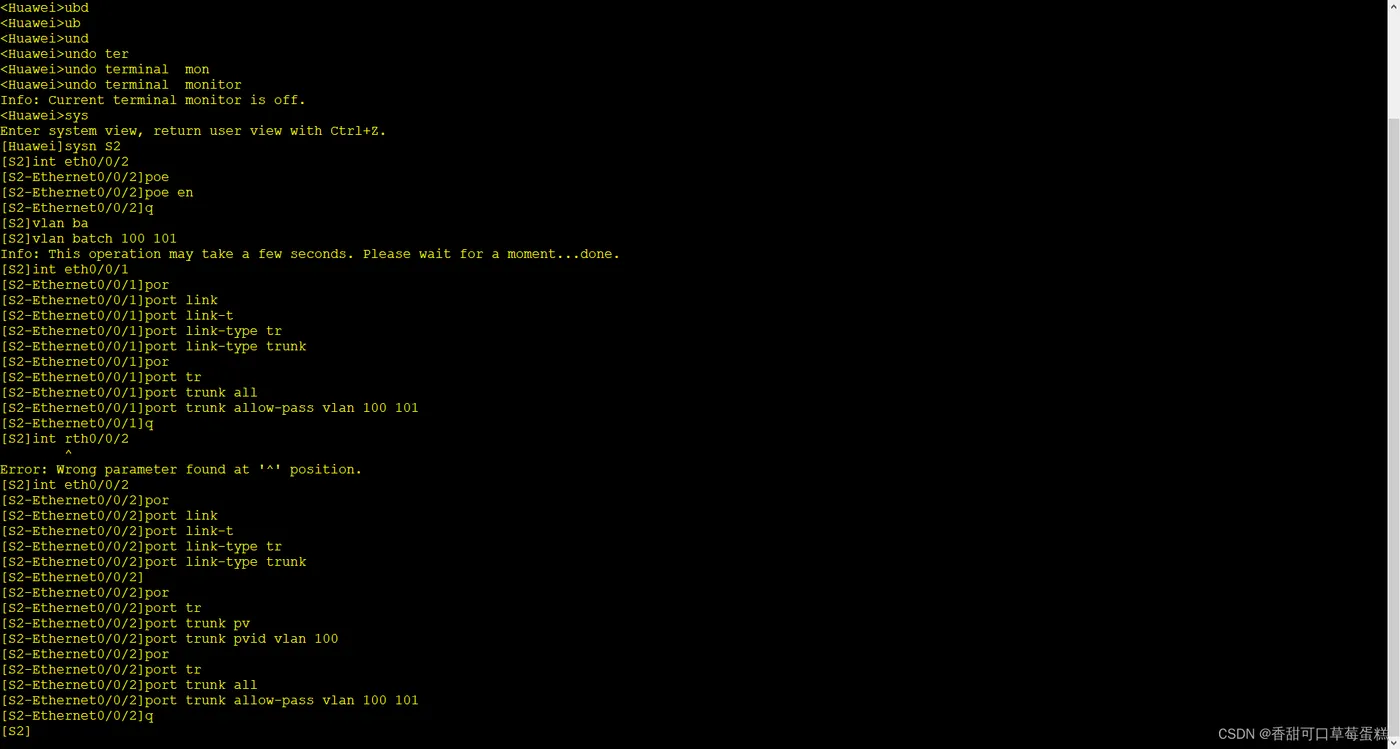
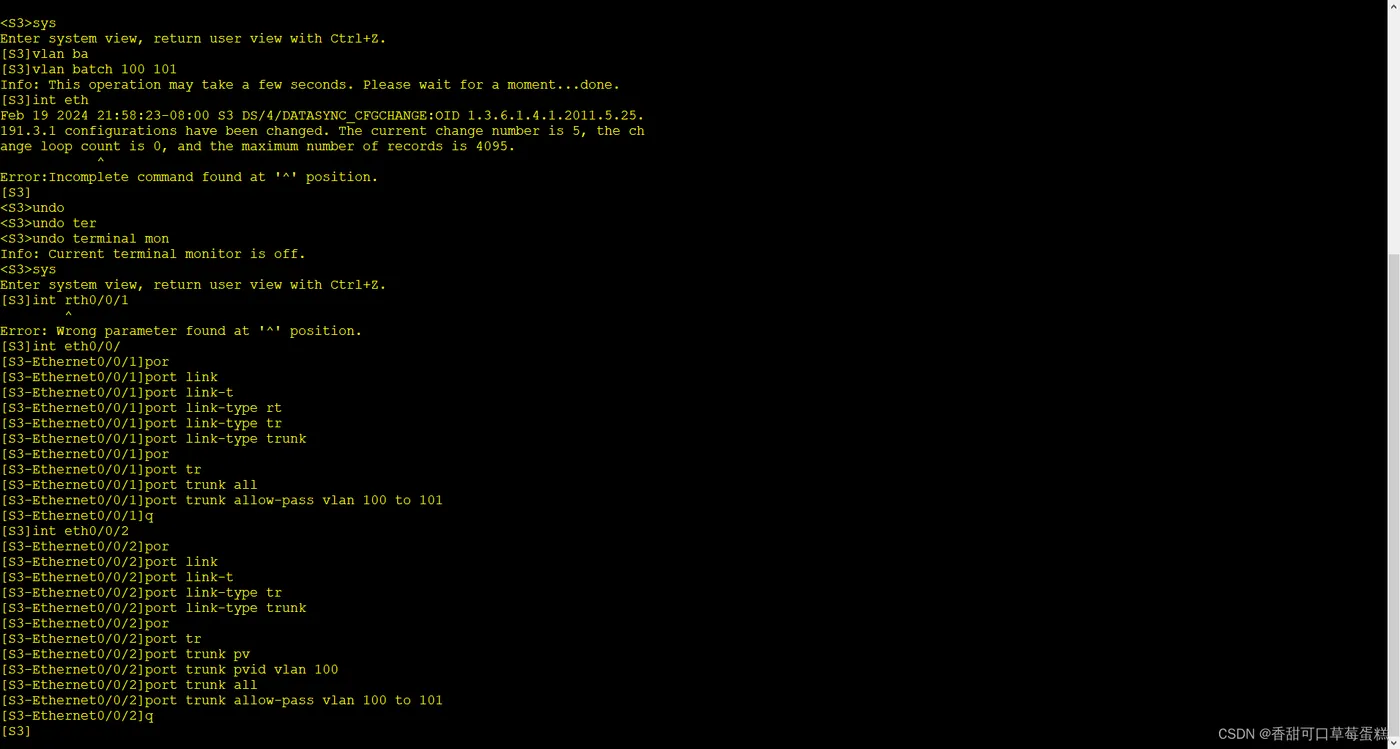
# 配置接口IP地址及 STA 网关
后续做测试用,无实际用途。
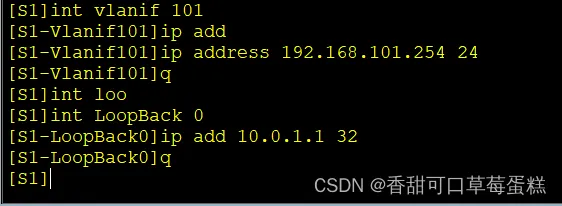
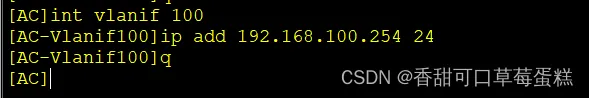
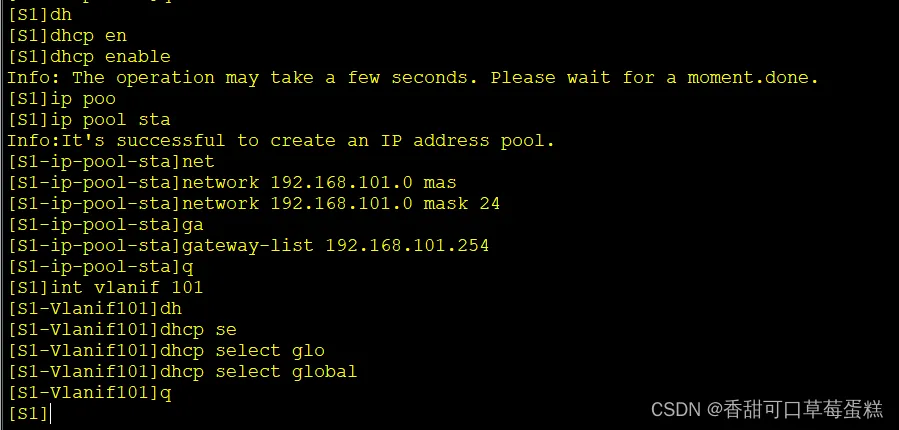
# DHCP配置
创建STA接入时所使用的IP地址池
创建AP接入时所使用的IP地址池
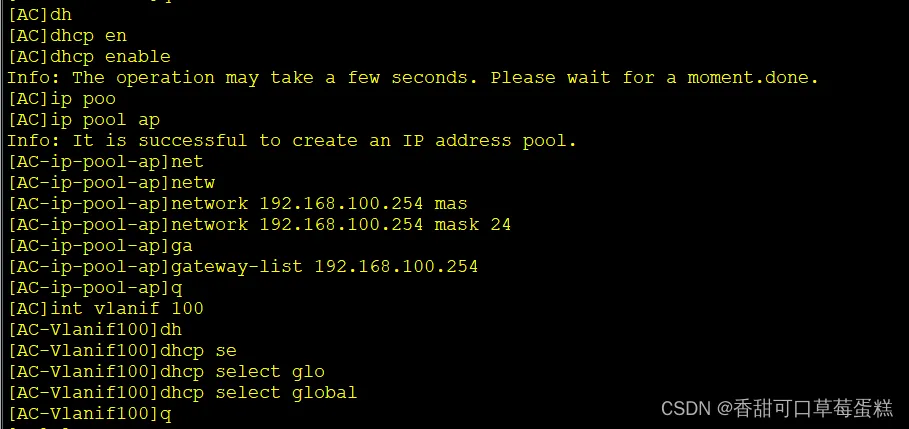
S1作为STA的DHCP Server ,AC作为AP的DHCP Server,分别配置DHCP服务
步骤 3、配置 AP 上线
# 创建名为ap-group1的AP组
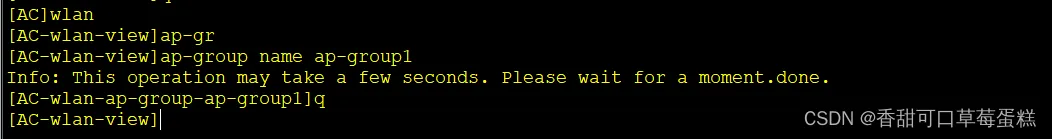
# 创建域管理模板,在域管理模板下配置AC的国家码
 域管理模板提供对AP的国家码、调优信道集合和调优带宽等的配置。
缺省情况下,系统上存在名为default的域管理模板。故当前进入了默认存在的default模板。

国家码用来标识AP射频所在的国家,不同国家码规定了不同的AP射频特性,包括AP的发送功率、支持的信道等。配置国家码是为了使AP的射频特性符合不同国家或区域的法律法规要求。缺省情况下,设备的国家码标识为“CN”
# 在AP组下引用域管理模板
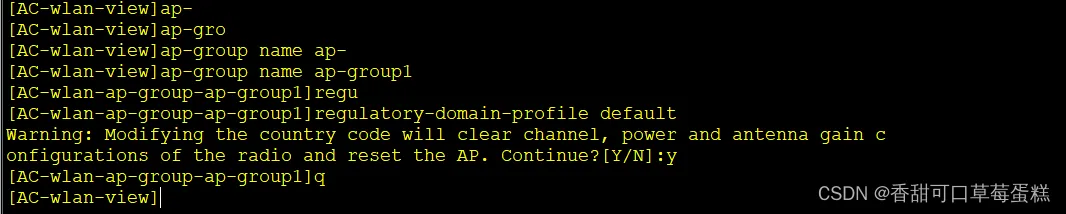
在AP组视图下,regulatory-domain-profile命令用来将指定的域管理模板引用到AP或AP组。缺省情况下,AP组下引用名为default的域管理模板,AP下未引用域管理模板。缺省的域管理模板中国家码为中国,2.4G调优信道包括1、6、11,5G调优信道集合包括149、153、157、161、165 。故这一步和上一步的配置在实际操作时可以省略
# 配置AC建立CAPWAP隧道的源接口
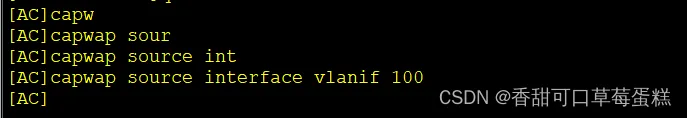
capwap source interface命令用来配置AC建立CAPWAP隧道使用的接口,作为AC的源接口,用于AC和AP间建立CAPWAP隧道通信。
# 在AC上离线导入AP,并将AP加入配置好的AP组“ap-group1”中。
AC上添加AP的方式有三种:
- 离线导入AP:预先配置AP的MAC地址和SN,当AP与AC连接时,如果AC发现AP和预先增加的AP的MAC地址和SN匹配,则AC开始与AP建立连接。
- 自动发现AP:当配置AP的认证模式为不认证或配置AP的认证模式为MAC或SN认证且将AP加入AP白名单中,则当AP与AC连接时,AP将被AC自动发现并正常上线。
- 手工确认未认证列表中的AP:当配置AP的认证模式为MAC或SN认证,但AP没有离线导入且不在已设置的AP白名单中,则该AP会被记录到未授权的AP列表中。需要用户手工确认后,此AP才能正常上线。
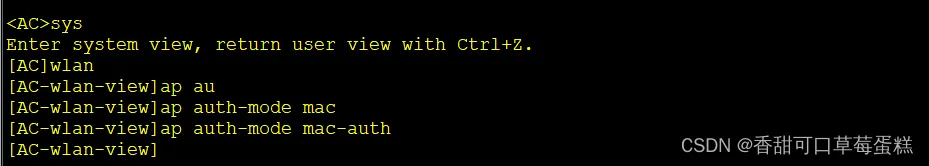
ap auth-mode命令用来配置AP认证模式,只有通过认证的AP才能允许上线。除了MAC地址认证之外,还支持SN认证和不认证。缺省情况下,AP认证模式为MAC地址认证。
注:AP的MAC地址和SN可以通过设备包装箱内MAC地址标签和SN标签查询得到

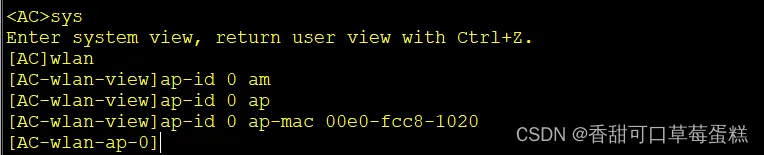
ap-id命令用来离线增加AP设备或进入AP视图。
当增加AP时,若使用MAC认证,需要配置ap-mac参数;若使用SN认证,则需要配置ap-sn参数。
当进入AP视图时,只需要输入ap-id即可进入相应的AP视图
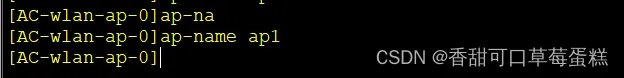
ap-name命令用来配置单个AP的名称,注意各个AP的名字不能重复。如果未配置AP的名称,那么AP上线后默认的名称为AP的MAC地址
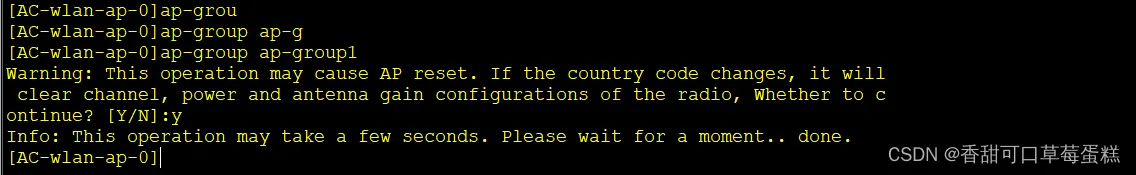
ap-group命令用来配置AP所加入的组,AC会给AP下发相应ap-group内的配置。比如此处AP1被加入了ap-group1,那么ap-group1关联的域管理模板、射频模板、VAP模板都会被下发给AP1。缺省情况下,未配置AP加入的组,修改AP所加入的组后,下发配置,AP自动重启,会加入到修改后的AP组中 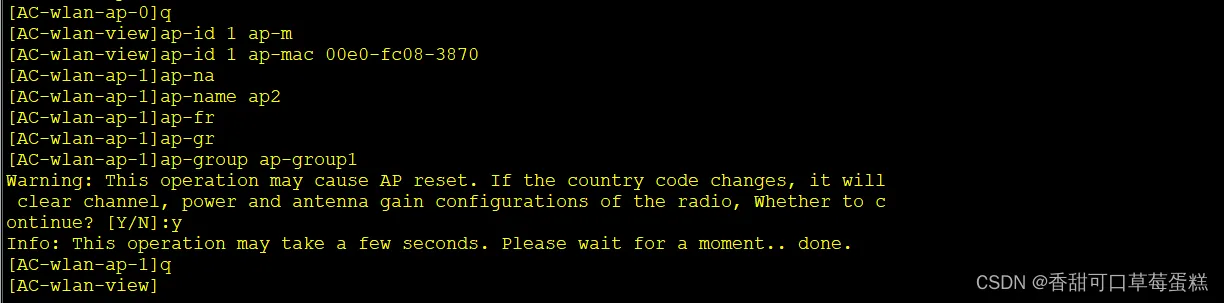
# 查看当前的AP信息
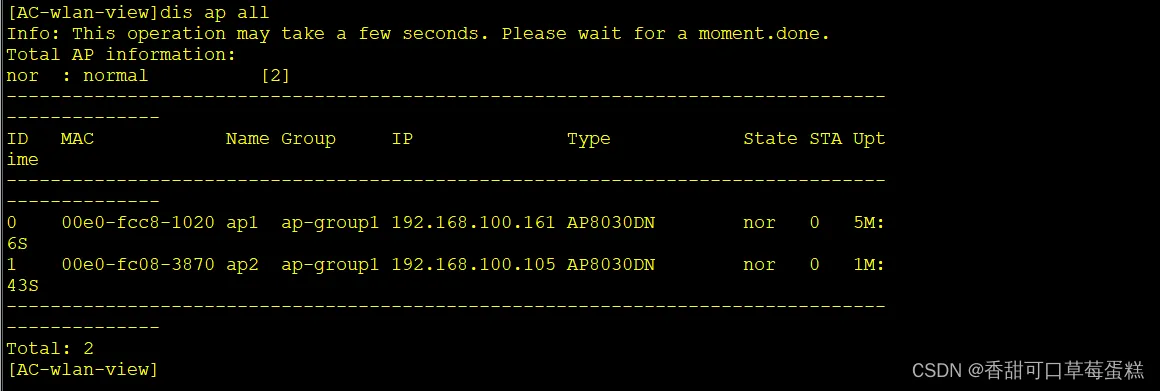
display ap命令用来查看AP信息,包括AP的IP地址、AP的型号(AirEngine5760)、AP的状态(normal)、上线时长等。
此外,还可以在命令后面加by-state state、by-ssid ssid来查筛选处于特定状态或者使用指定SSID的AP。
可以看到此时两台AP都处于正常状态
步骤 4、配置 WLAN 业务参数
# 创建名为“HCIA-WLAN”的安全模板,并配置安全策略
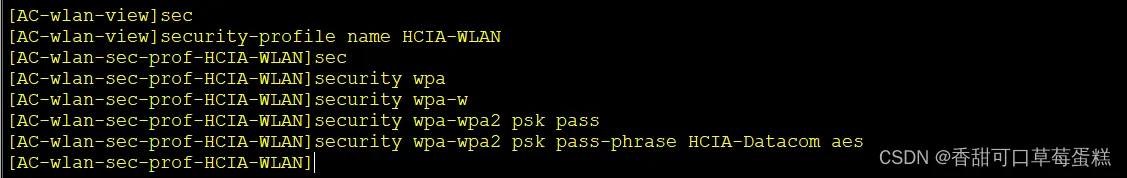
security psk命令用来配置WPA/WPA2的预共享密钥认证和加密。
当前使用WPA和WPA2混合方式,用户终端使用WPA或WPA2都可以进行认证。预共享秘钥(PSK)为HCIA-Datacom。通过AES加密算法加密用户数据
# 创建名为“HCIA-WLAN”的SSID模板,并配置SSID名称为“HCIA-WLAN”

创建名为“HCIA-WLAN”的SSID模板
配置SSID名称为“HCIA-WLAN”

# 创建名为“HCIA-WLAN”的VAP模板,配置业务数据转发模式、业务VLAN,并且引用安全模板和SSID模板

vap-profile命令用来创建VAP模板。
在VAP模板下可以配置数据转发模式,此外,VAP模板能够引用SSID模板、安全模板、流量模板等
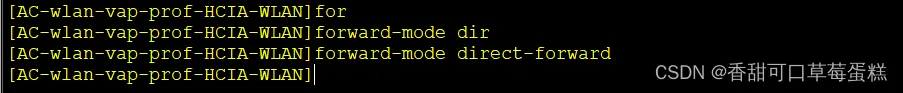
forward-mode命令用来配置VAP模板下的数据转发方式,缺省情况下,VAP模板下的数据转发方式为直接转发
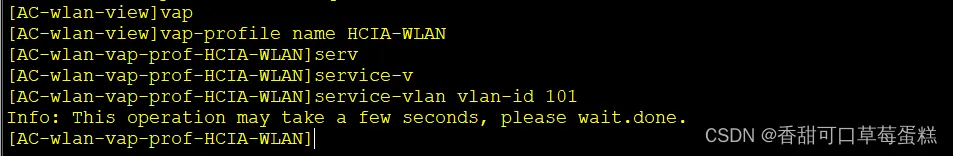
service-vlan命令用于配置VAP的业务VLAN,当STA接入无线网络之后,从AP转发出来的用户数据就会带上service-VLAN的tag
引用安全模板“HCIA-WLAN”

引用SSID模板“HCIA-WLAN”

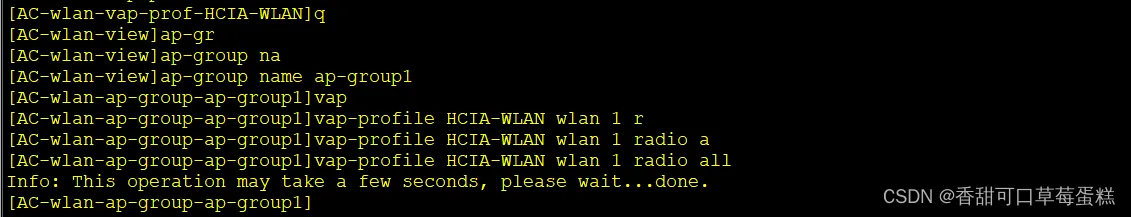
# 配置AP组引用VAP模板,AP上射频0和射频1都使用VAP模板“HCIA-WLAN”的配置
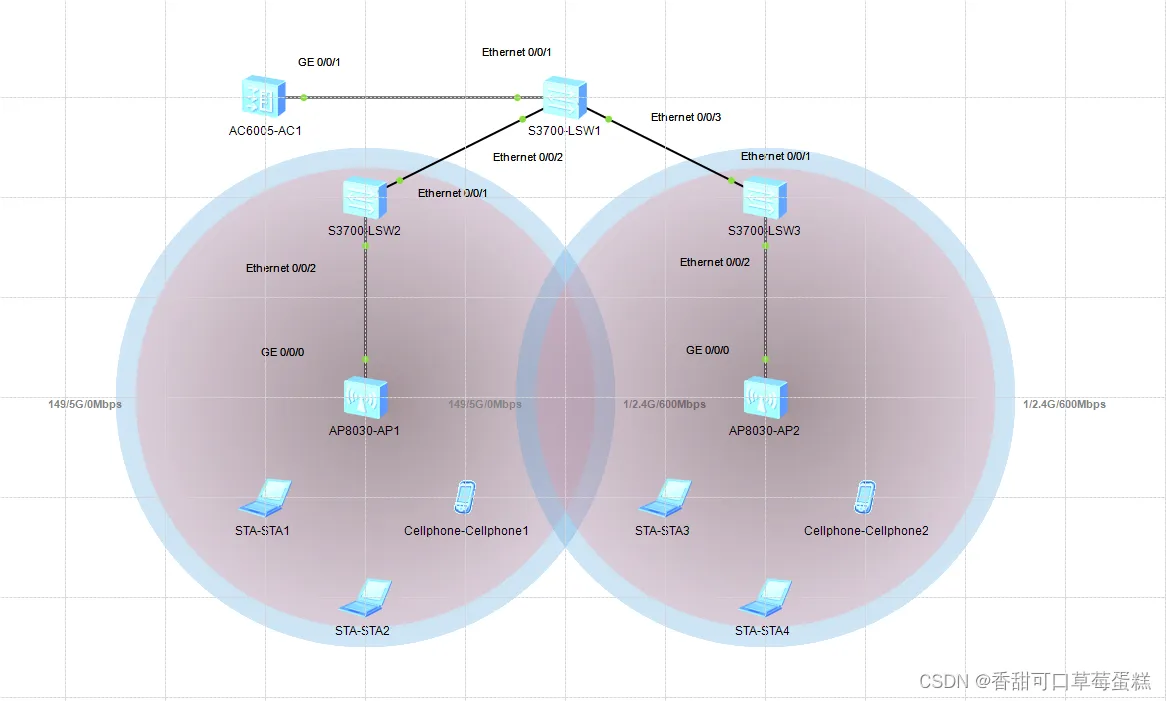
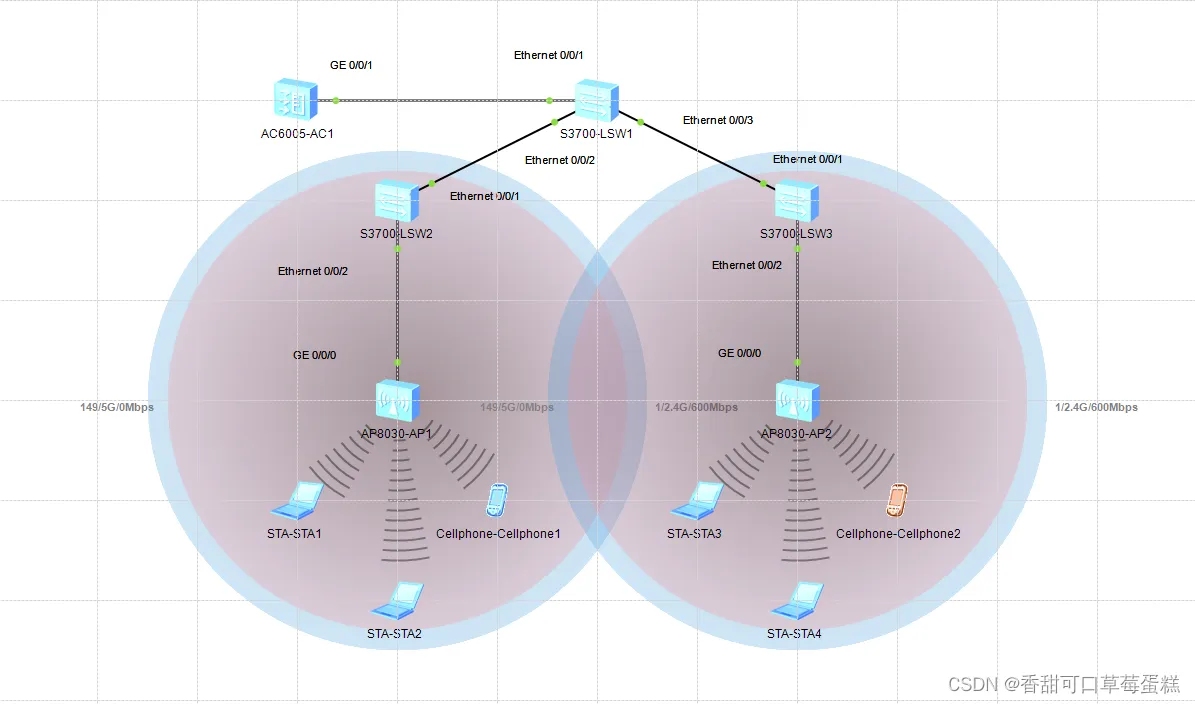
配置完成后拓扑图效果
6.3 结果验证
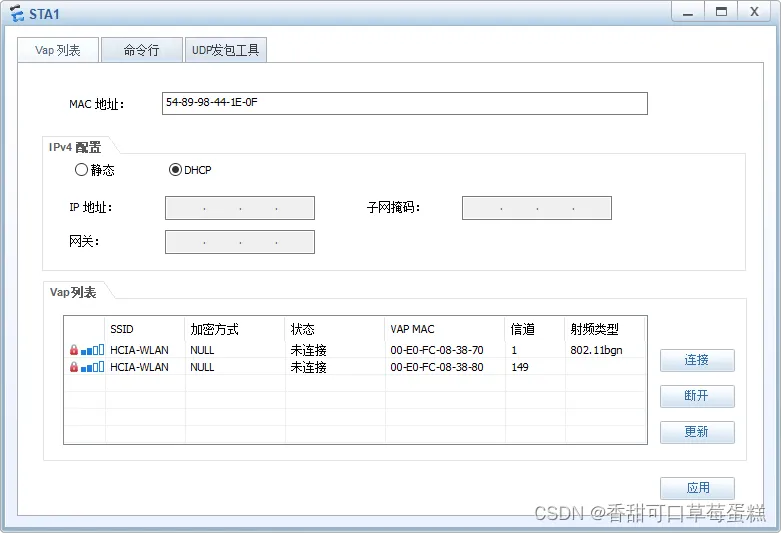
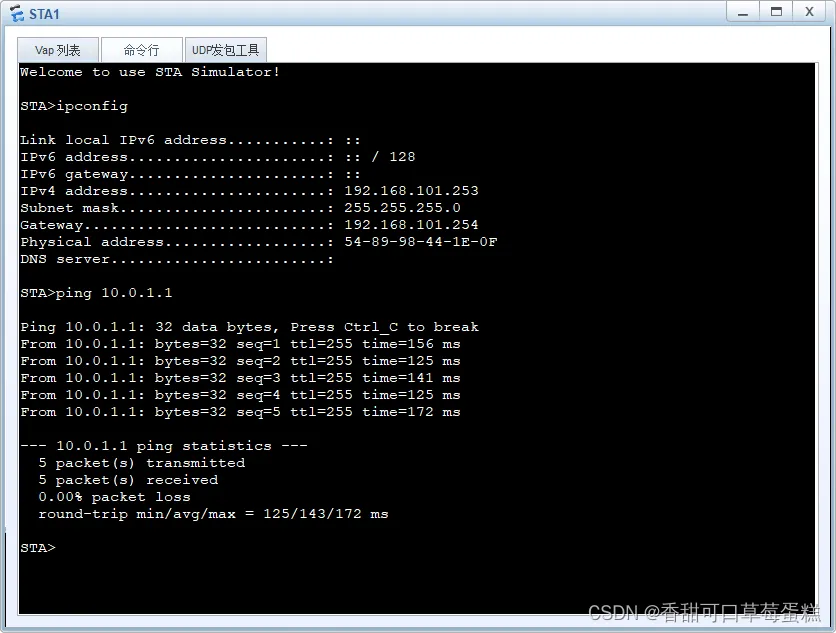
1. 使用无线终端接入到SSID为“HCIA-WLAN”的无线信号,查看STA获取的IP地址,同时访问S1的LoopBack0接口的IP地址(对10.0.1.1做ping测试)。
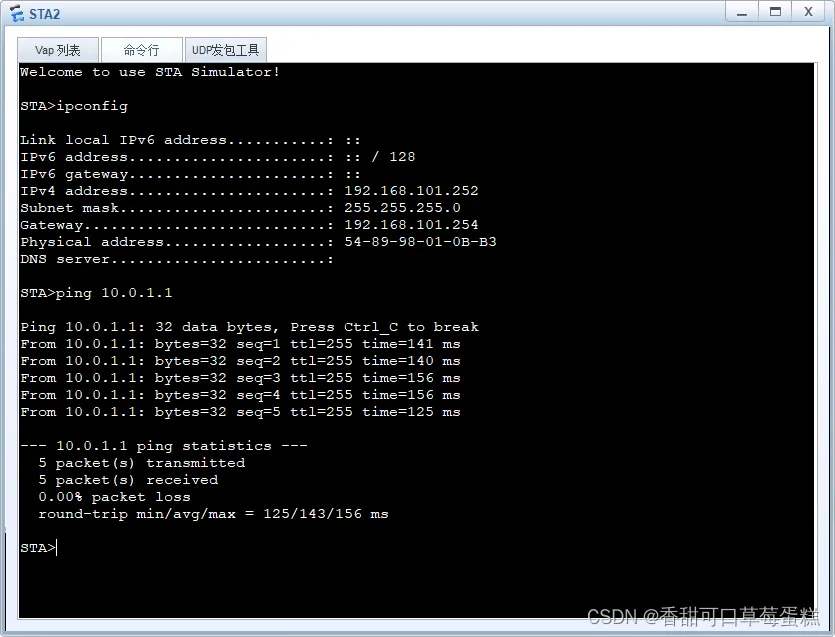
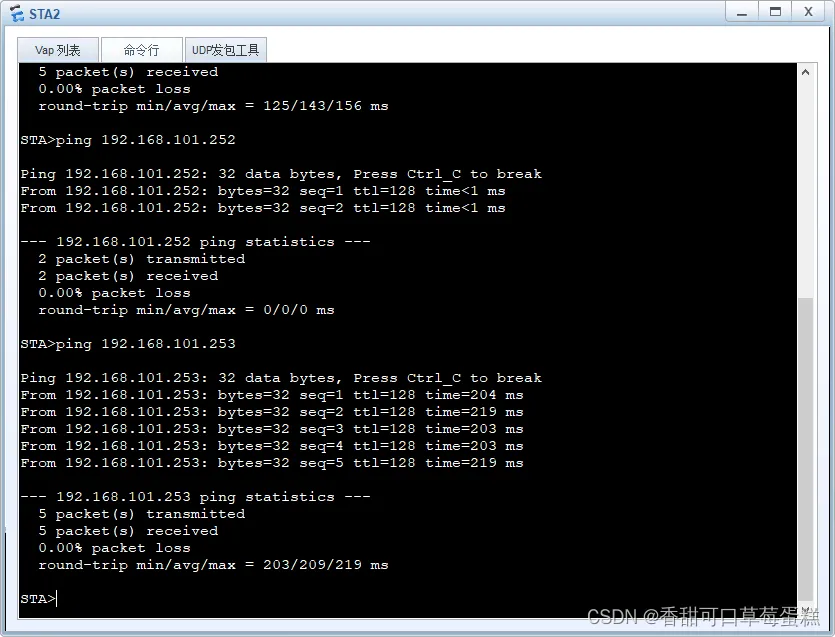
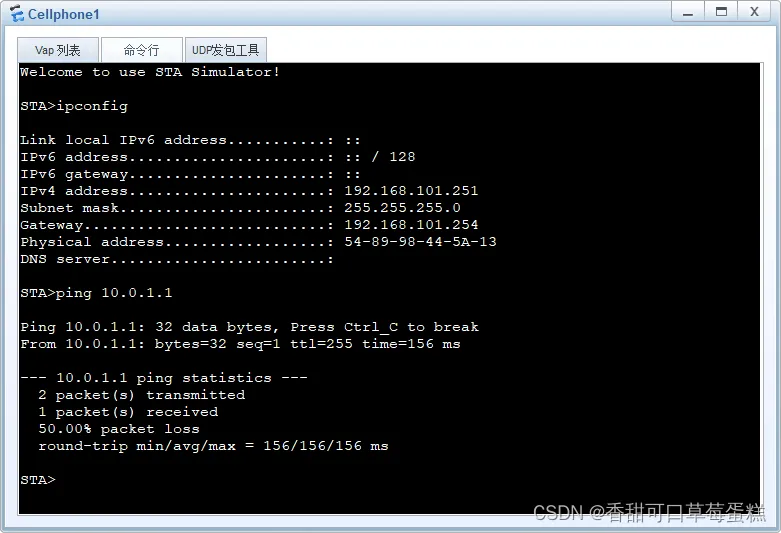
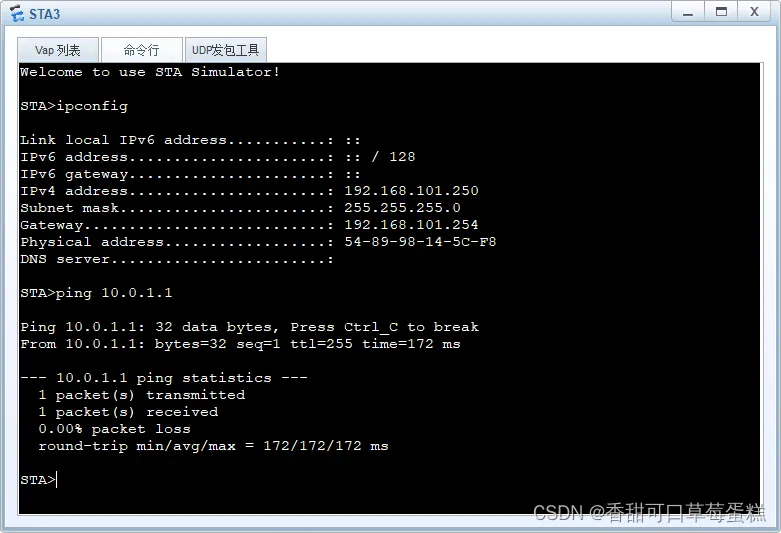
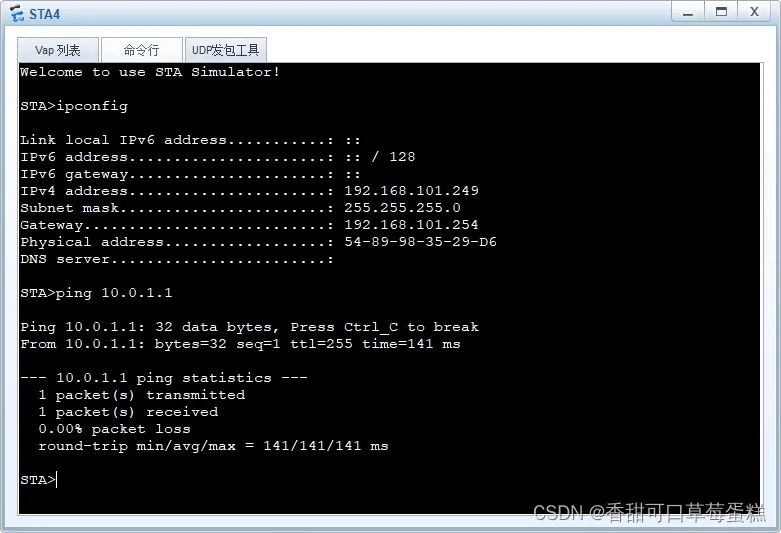
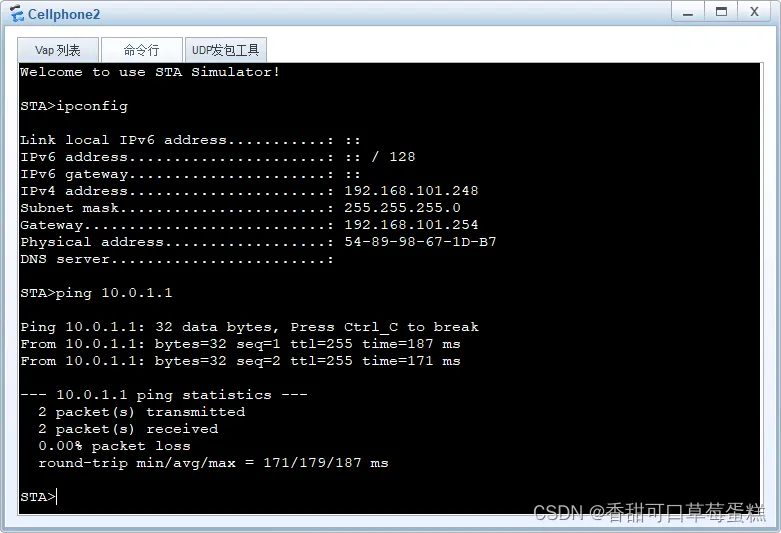
全部设备连接后的效果图
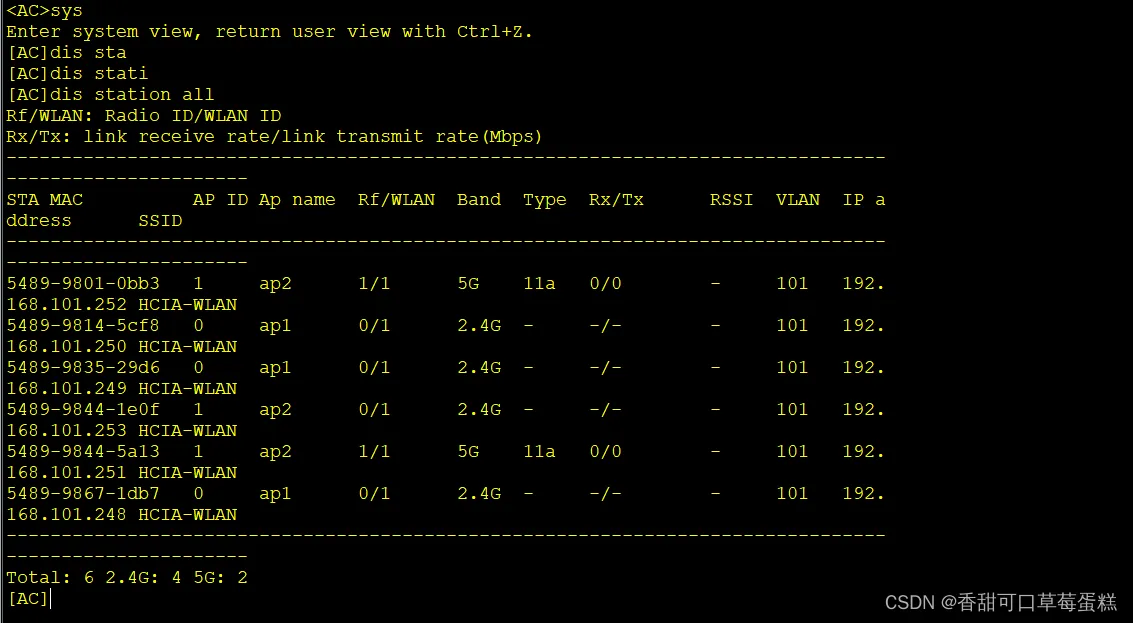
2. 在STA连接的同时,在AC上使用命令:display station all查看STA信息