安当加密_个人页

安当加密
个人头像照片
8
0
0

个人介绍

暂无个人介绍

擅长的技术

获得更多能力
通用技术能力:

暂时未有相关通用技术能力~

云产品技术能力:

暂时未有相关云产品技术能力~

阿里云技能认证

详细说明
暂无更多信息

2026年07月

  • 07.02 16:27:32
    发表了文章 2026-07-02 16:27:32

    软件定义汽车时代,为什么你的CI/CD流水线是安全盲区?

    某合资品牌2025年OTA漏洞事件暴露汽车软件“安全盲区”:缓冲区溢出漏洞在11次评审、4轮测试中均未被发现——因所有扫描仅部署于发布末端。本文详解如何将SAST、SCA、SBOM等安全能力深度左移至CI/CD各阶段,实现代码提交即检测,筑牢SDV安全防线。(239字)
  • 07.01 14:12:03
    发表了文章 2026-07-01 14:12:03

    30米外开走你的车:汽车数字钥匙UWB中继攻击与CCC规范防护实战

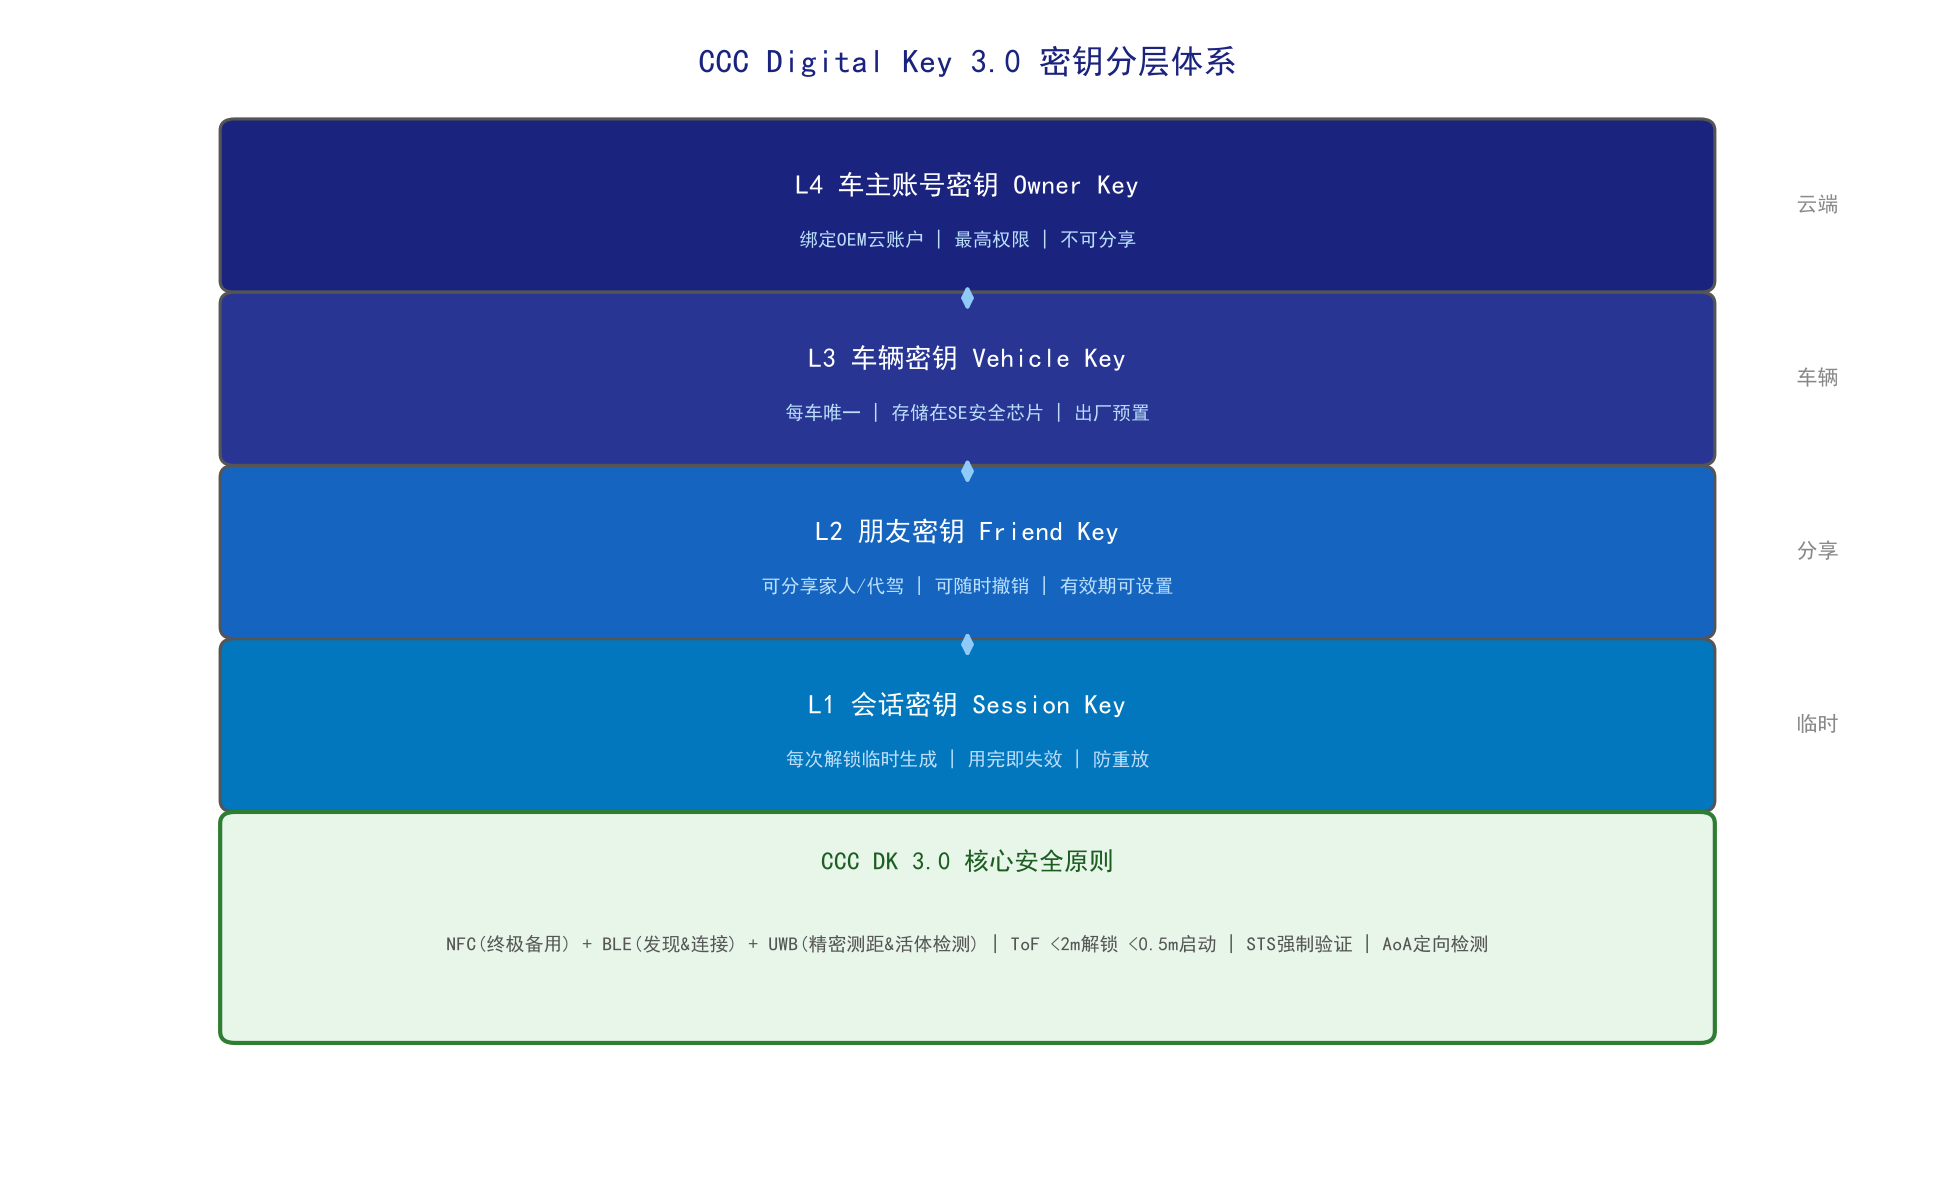
    2025年中继攻击盗车激增37%,仅需百元设备、30米距离、10秒开走!UWB本应终结该威胁,但部分车型将其测距仅作“参考”,遭BLE降级攻击。CCC DK 3.0虽设NFC/BLE/UWB三重防护,落地时却频陷测距欺骗、锚点伪造、撤销延迟等坑。安全水位,取决于最弱一环。(239字)

2026年06月

  • 06.30 16:30:12
    发表了文章 2026-06-30 16:30:12

    车载OS安全隔离:Hypervisor与容器技术在智能座舱中的安全实践

    2025年某智能座舱Hypervisor被曝虚拟机逃逸漏洞,攻击者借娱乐App沙箱突破隔离,非法访问仪表盘内存——揭示“虚拟化隔离”并非绝对安全。本文深入剖析Type-1/Type-2 Hypervisor安全差异、三层纵深防御(Hypervisor+TEE+容器)、典型配置陷阱及落地建议,直击智能座舱隔离困境。(239字)
  • 06.16 14:46:17
    发表了文章 2026-06-16 14:46:17

    从云端到产线:汽车生产线密钥注入系统的架构设计

    本文剖析汽车量产中关键却易被忽视的环节——密钥注入系统(KDPS)。它并非KMS附属,而是直连产线节拍的执行系统。面对60秒节拍、多供应商ECU、物理可接触等严苛约束,需在安全、速度与兼容性间精准平衡:推荐密钥预生成+安全缓存、三重防护注入通道、可插拔适配层架构。
  • 06.10 15:57:15
    发表了文章 2026-06-10 15:57:15

    CSMS审核被驳回!国密算法在智能网联汽车中的落地,到底卡在哪?

    2025年某车企UN R155认证因未部署国密算法(SM2/SM3/SM4)被判定“不符合”:V2X、OTA、车云通信仍用RSA/AES。根源在于ECU算力不足、供应商支持弱、硬件缺国密加速。实测显示SM2签名在M4芯片超时,而SM4加密、SM3哈希性能良好。破局需硬件升级、预计算、分级加密与分阶段落地——国密不是简单替换,而是密码体系全面升级。(239字)
  • 06.09 16:24:33
    发表了文章 2026-06-09 16:24:33

    当汽车供应链成为攻击入口:零部件数据安全与跨境合规的「破局之道」

    本文揭示2025年一起典型汽车供应链数据泄露事件:Tier1供应商误传含ECU固件、CAN矩阵及调试密钥的调试样本至GitHub达三周,致两款新车上市推迟4个月。文章系统剖析供应链数据安全三大软肋——外包管理粗放、密钥明文流转、跨境合规复杂,并提出分类分级、全链路加密、区块链审计三层防护体系,强调安全正从合规成本转向核心竞争力。(239字)
  • 06.08 15:11:07
    发表了文章 2026-06-08 15:11:07

    从焊装车间到云端:汽车ECU密钥注入的全链路安全实践

    智能汽车安全始于密钥——它是整套密码体系的“第一块多米诺骨牌”。本文深入剖析生产线密钥注入这一关键环节,涵盖物理安全、真随机生成、端到端加密三大要求,并解析HSM双态部署与密钥全生命周期管理,直击行业“手工作坊式”管理痛点,助力车企构建可信汽车安全底座。(239字)
  • 06.05 10:57:35
    发表了文章 2026-06-05 10:57:35

    CI/CD流水线凭据泄露分析:从GitHub密钥扫描到企业级凭据管理方案

    2026年GitHub遭恶意VS Code扩展攻击,致3800+内部仓库凭据泄露。本文剖析CI/CD凭据泄露五大路径(硬编码、明文配置、镜像残留等),实战演示Gitleaks、TruffleHog、GitHub Secret Scanning扫描方案,并提出三层凭据管理架构与动态凭据最佳实践。(239字)
  • 发表了文章 2026-07-02

    软件定义汽车时代,为什么你的CI/CD流水线是安全盲区?

  • 发表了文章 2026-07-01

    30米外开走你的车:汽车数字钥匙UWB中继攻击与CCC规范防护实战

  • 发表了文章 2026-06-30

    车载OS安全隔离:Hypervisor与容器技术在智能座舱中的安全实践

  • 发表了文章 2026-06-16

    从云端到产线:汽车生产线密钥注入系统的架构设计

  • 发表了文章 2026-06-10

    CSMS审核被驳回!国密算法在智能网联汽车中的落地,到底卡在哪?

  • 发表了文章 2026-06-10

    当汽车供应链成为攻击入口:零部件数据安全与跨境合规的「破局之道」

  • 发表了文章 2026-06-10

    从焊装车间到云端:汽车ECU密钥注入的全链路安全实践

  • 发表了文章 2026-06-10

    CI/CD流水线凭据泄露分析:从GitHub密钥扫描到企业级凭据管理方案

正在加载, 请稍后...
滑动查看更多
正在加载, 请稍后...
暂无更多信息
正在加载, 请稍后...
暂无更多信息