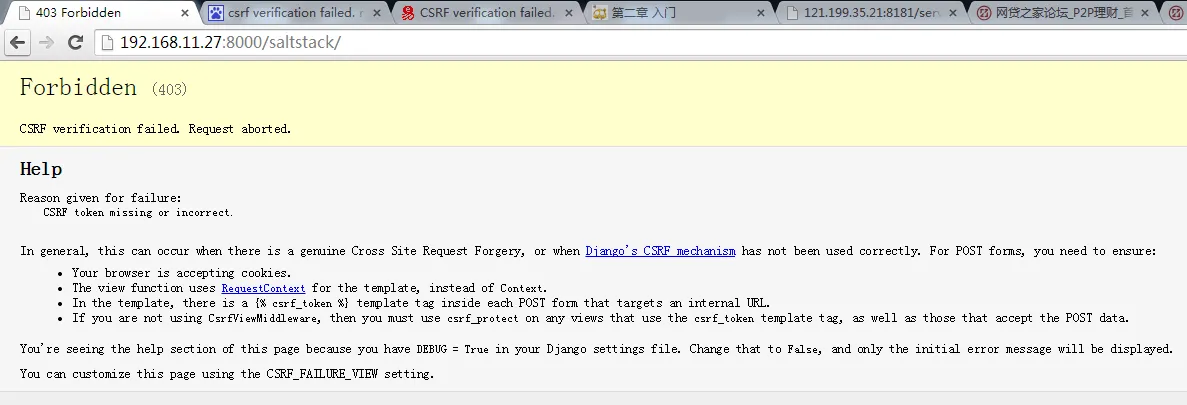
Django 403错误:CSRF verification failed. Request aborted

简介: 网上有解决办法,我自己的组合是: 一,FORM加标识 {% csrf_token %} 类型: 二,VIEW导入Redirect from django.http import HttpResponsefrom django.http import HttpResponseRedirectfrom django.shortcuts import render 三,注意SETTING里我加   'django.middleware.csrf.CsrfResponseMiddleware',反而出错,只留一条即好。

网上有解决办法,我自己的组合是:

一,FORM加标识

<form action="" method="post">
{% csrf_token %}
类型:<select name="salt_class">

二,VIEW导入Redirect

from django.http import HttpResponse
from django.http import HttpResponseRedirect
from django.shortcuts import render

三,注意SETTING里我加   'django.middleware.csrf.CsrfResponseMiddleware',反而出错,只留一条即好。

        'django.middleware.csrf.CsrfViewMiddleware',
     

目录
相关文章
|
JSON 中间件 数据格式
django获取request请求头信息,获取Content-Type
431 4
|
JSON 前端开发 数据安全/隐私保护
Django入门到放弃之CSRF_TOKEN
|
存储 JavaScript 前端开发
Django的CSRF防攻击原理详解
Django的CSRF防攻击原理详解
531 3
|
前端开发 JavaScript 安全
跨域问题与Django解决方案:深入解析跨域原理、请求处理与CSRF防护
|
存储 中间件 数据安全/隐私保护
Django的CSRF保护机制:保障用户数据安全
【4月更文挑战第15天】Django是一款具有内置CSRF保护的Python Web框架,通过CSRF中间件防止攻击者伪造用户请求。其机制包括:生成并自动添加到表单的CSRF令牌,服务器端的令牌验证以及每个用户会话的唯一令牌存储。为了增强防护,开发者应使用HTTPS,自定义令牌名称,限制跨域请求,并谨慎处理第三方库。Django的CSRF保护与最佳实践结合,能有效保障用户数据安全。
|
安全 JavaScript 前端开发
22 Django模板 - csrf
22 Django模板 - csrf
221 0
|
安全 前端开发 中间件
谈谈Django的CSRF插件的漏洞
谈谈Django的CSRF插件的漏洞
421 0
谈谈Django的CSRF插件的漏洞
|
安全 中间件 数据安全/隐私保护
Django中防范CSRF跨站点请求伪造攻击
425 0
|
SQL 安全 Python
【Django | 安全防护】CSRF跨站伪请求和SQL注入攻击
|
安全 前端开发 JavaScript
Django 安全之跨站点请求伪造(CSRF)保护
419 0