Zed 编辑器新特性:终于学会“查快捷键字典”了

简介: Zed 编辑器新增「快捷键字典」功能:按下 `cmd-k`(或 `ctrl-k`)后,再按 `alt-/`,即刻弹出当前和弦所有可用后续键,无需离开键盘、不抢焦点、不中断输入。让快捷键学习不再靠死记硬背,而是在你卡住时即时提示——真正懂开发者痛点的智能辅助。(239字)

事情是这样的。

你正坐在电脑前,手指在键盘上飞舞,嘴里念念有词:“我记得是 cmd-k 然后……然后什么来着?”

然后你就卡住了。像一个背课文背到一半突然断片的学生,手指悬在半空,表情逐渐凝固。cmd-k cmd-s?不对那是保存。cmd-k cmd-w?好像也不是。

你最终打开了设置,翻起了 keymap.json,在一堆 JSON 里大海捞针。或者更糟——你直接放弃了快捷键,老老实实用鼠标点了半天菜单。

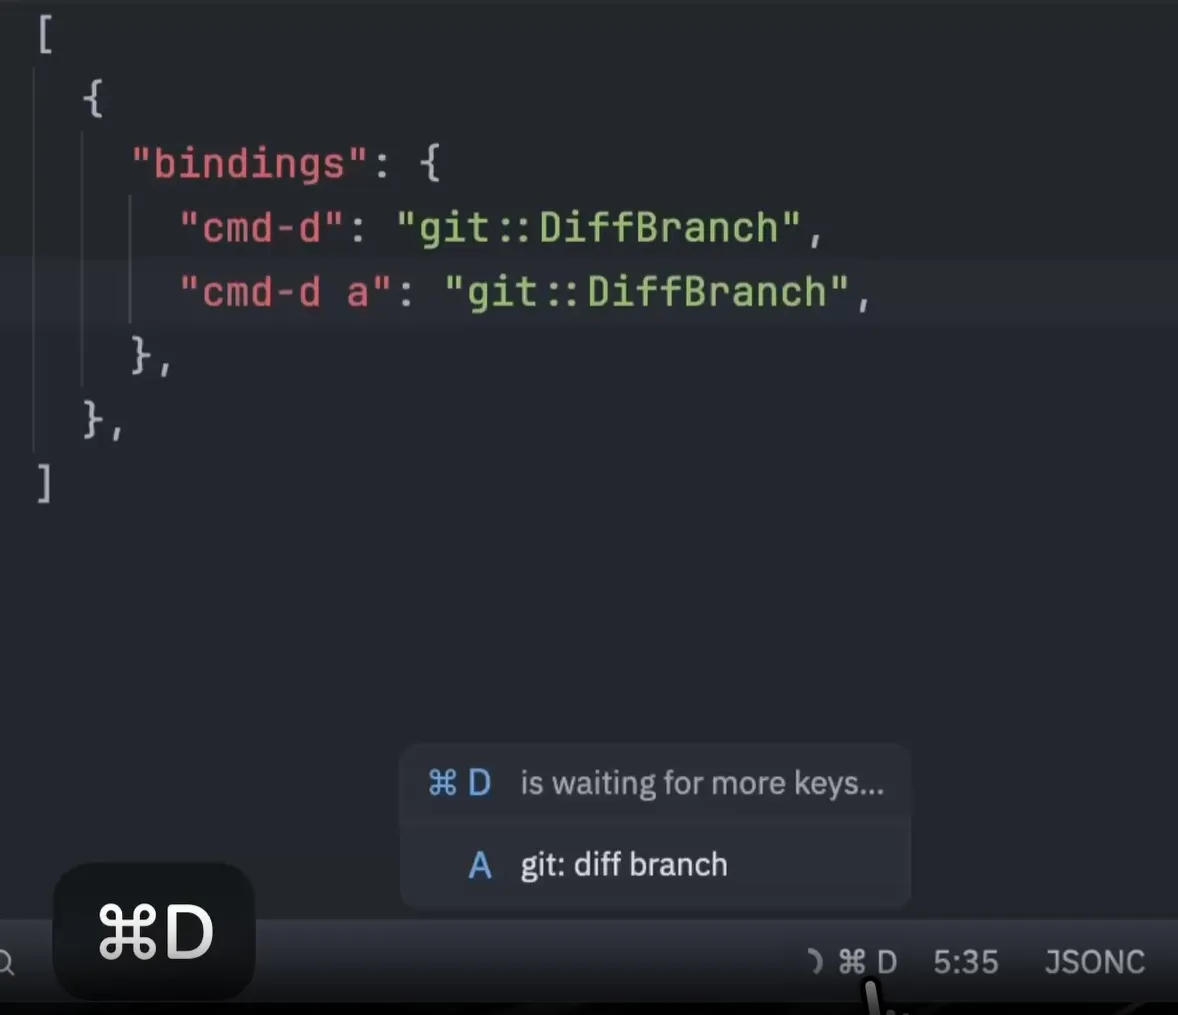
或者自己手动把光标放在状态看看可以按哪些快捷键
在这里插入图片描述

Zed 团队大概也受够了这种痛苦。所以他们给编辑器加了一个快捷键的“查字典”功能。

这块“字典”长什么样?

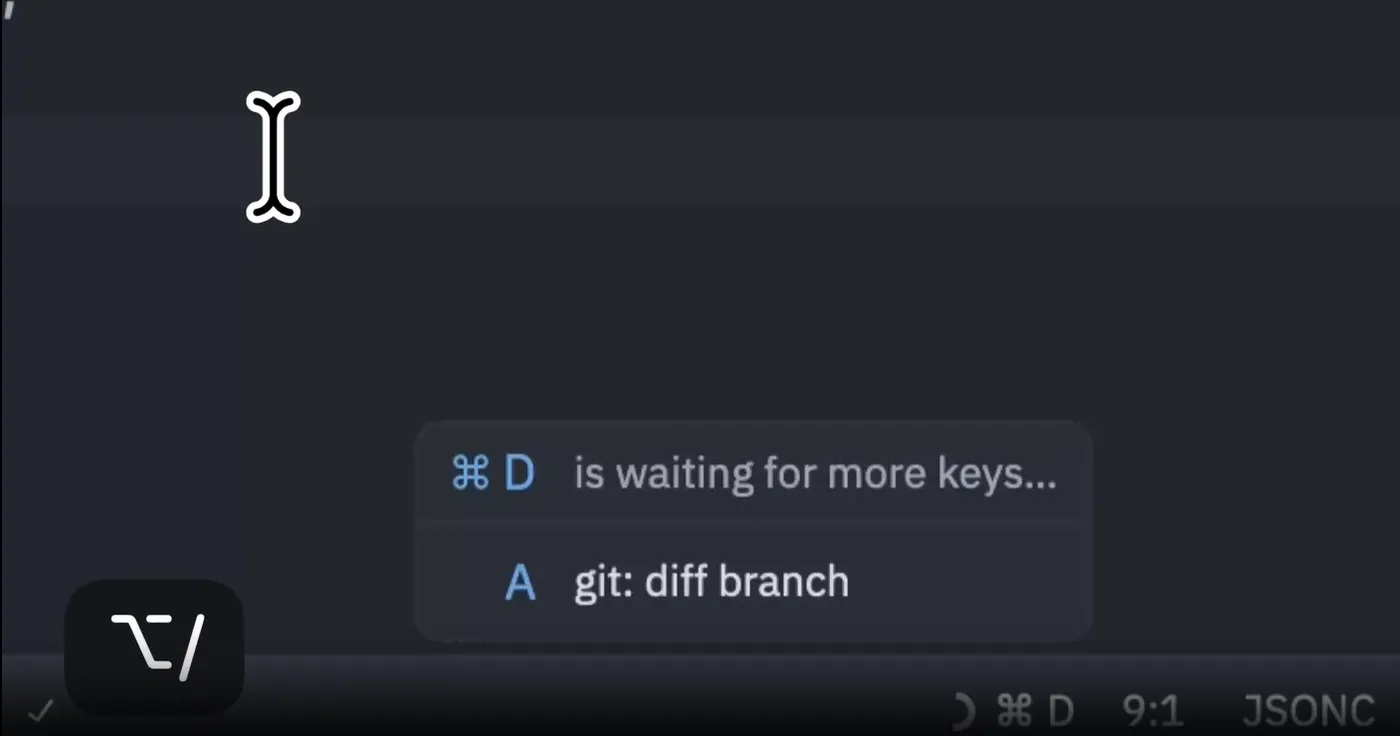
zed增加了一个抗遗忘的动作,默认绑在 alt-/ 上。

用法简单到不需要教程:当你已经按下 cmd-k(Linux/Windows 是 ctrl-k)进入一个和弦的前半段时,再按一下 alt-/,当前和弦所有可能的后续按键就会弹出来。
在这里插入图片描述

对,就是那种“你不用离开键盘,不用问同事,不用打开设置”的体验。列表弹出来,你扫一眼,想起自己原来要按什么,然后继续。全程手指没离开过主键区。

为什么是 alt-/?

Zed 团队在 PR 里解释了:/ 和 ? 是同一个键,而 ? 是大家心里默认的“帮助”键。alt-/ 在所有默认键位和基础键位里都没被占用过。没有和弦挂起的时候,它什么都不干,一切照旧。

有意思的是 macOS 上的细节:alt-/ 正常情况下会打出 ÷ 符号,新功能只在和弦挂起时生效。所以你不玩和弦的时候,那个除号还在。唯一“牺牲”的是:以前 cmd-k 之后按 alt-/ 可以取消和弦并打出 ÷,现在变成打开列表了。Zed 团队自己也承认“这种情况够罕见”,而且这个键可以改绑或解绑。

这个弹窗最让人舒服的地方在于:它不会把光标焦点抢走。你可以在列表开着的时候继续敲下一个键,列表会跟着你的输入自动更新。如果你用的是带超时限制的和弦,列表开着的时候计时器会暂停——不会因为你多看了一眼菜单,和弦就过期了。

你甚至可以把鼠标移开,列表也不会关。它就在那儿待着,直到你把和弦敲完,或者清掉。

大多数编辑器的快捷键学习曲线是反人类的。它们让你去读文档,让你去背,让你去猜。而 Zed 选择在你最需要的时候,把答案直接怼到你脸上。

这就像打游戏的时候卡在某个谜题,然后游戏主动弹了个提示:“试试按 Y 键?”——你不需要退出游戏去查攻略。

现在你只需要记住一件事:和弦卡住的时候,按 alt-/。

剩下的,让 Zed 告诉你。
相关文章
|
20小时前
|
人工智能 开发工具 git
Claude Code这三个高频快捷键,让你少走很多弯路
Claude Code快捷键避坑指南:Ctrl+S暂存提示词(如git stash),Ctrl+Y恢复误删内容,Ctrl+_撤销输入框编辑。三招解决暂存、误删、改乱等高频卡点,提升AI编程效率。(238字)
|
20小时前
|
Rust IDE 开发工具
Zed 新特性:这次抄了IDEA,抄的很好
Zed新版本上线「选中即搜索」功能:终端或编辑器中选中文件名/路径,按快捷键唤起文件查找,搜索框自动填充选中文本,一键跳转,告别复制粘贴。对标JetBrains体验,细节处见真章。(238字)
|
20小时前
|
人工智能
Codex 新增2个非常好用的命令,真香
Codex CLI 新增 `/copy`(一键复制AI完整回复,告别鼠标拖选)和 `/clear`(双模清屏:保留上下文或开启新对话),解决终端复制易断、清屏丢历史等高频痛点,打磨交互细节,让AI编程更顺滑。
|
22天前
|
人工智能 C++
告别低效Ctrl C复制,VSCode支持拖拽复制大法了
VS Code 新增拖拽编辑功能(需手动开启),支持鼠标拖动代码块移动或按Ctrl/Cmd复制。虽对键盘党意义有限,但为新手、跨屏移动及鼠标优先用户提供了更直观的操作方式,体现了VS Code“提供选择,不强加偏好”的设计理念。(239字)
|
22天前
|
搜索推荐 C++ 开发者
VSCode如何实现一个快捷键在终端与编辑器之间来回横跳
VS Code“一键双切”快捷键:Ctrl+`在编辑器与终端间智能切换焦点。历经1.5版兼容性危机,终借`focusActiveEditorGroup`实现精准回归最后编辑位置,告别分屏错位,让键盘党全程免触鼠标。(239字)
|
1天前
|
人工智能 运维 监控
勒索组织冒充服务台社工攻击的入侵机理与防御研究
本文剖析勒索组织冒充IT服务台的新型社工攻击:利用语音钓鱼、外部Teams仿冒及设备代码钓鱼,诱骗员工授权认证,绕过多因素认证建立持久后门。攻击隐蔽性强、检测难度大,需构建流程规范、身份策略、行为审计与人员培训四层防御体系。(239字)
30 1
|
1天前
|
运维 Java 编译器
【保姆级】JDK下载+安装+环境变量配置教程(所有版本汇总,2026最新版)
本文详解JDK安装与配置,以最新LTS版JDK 25为例,涵盖版本选择(优先LTS)、官网下载、图文安装步骤、环境变量配置(Path添加bin路径)及基础编译运行验证,新手可快速上手。
|
1天前
|
SQL 人工智能 安全
当Agent开始“干活”,数据流通的规则必须重写
2026年,企业级AI核心突破在于Agent真正“干活”:自主调用系统、执行任务。其能力瓶颈不在模型,而在实时、精准、可信的数据供给。阿里云联合国家新材料大数据中心推出Multi-Agent可信数据空间,实现秒级找数(准确率超90%)、安全用数、AI定价;同步推进Agentic Cloud与数据产权登记,构建AI原生数据流通基础设施。
|
1天前
|
人工智能 Kubernetes Serverless
API 网关:把一堆微服务收口成一个入口,收的到底是什么
拆微服务很痛快,拆完才发现麻烦在后头
|
1天前
|
存储 安全 算法
端到端加密通信应用的社会工程学攻击研究 —— 基于 Signal 定向钓鱼事件分析
本文分析捷克NÚKIB披露的针对Signal用户的定向钓鱼攻击,揭示攻击者未破解端到端加密,而是利用社会工程学诱导用户主动绑定恶意设备、泄露PIN码,实现账号劫持。文章剖析“密码学安全”与“用户行为安全”的割裂,提出用户防护、产品优化、情报协同、能力建设四维防御路径。(239字)
24 0