2026年9月2日,一个看似平静的周二,网络安全领域却投下了一枚重磅炸弹。与曼彻斯特机场集团(MAG)相关的880万条客户记录被公开发布。这并非一次简单的数据泄露,而是一场精心策划的、针对全球旅客的“钓鱼”攻击的前奏。
根据公开信息,这批被泄露的数据不仅包含了姓名、邮箱和电话号码,更关键的是,它囊括了车辆注册号、停车及快速通道(Fast Track)购买记录、IP地址乃至地理位置信息。这意味着,攻击者手中握有的不再是模糊的“用户画像”,而是精确到个人的“行程档案”。
这标志着网络钓鱼攻击进入了一个新阶段:从“广撒网”到“精准狙击”。
 从“猜猜我是谁”到“我知道你是谁”
传统的网络钓鱼邮件,往往以“尊敬的客户”开头,内容模糊,充满了语法错误和可疑链接,其成功率依赖于极低概率的“愿者上钩”。然而,当攻击者掌握了你的车牌号、你上周在哪个航站楼停过车、甚至你常用的浏览器信息时,整个游戏的规则就被彻底改写了。
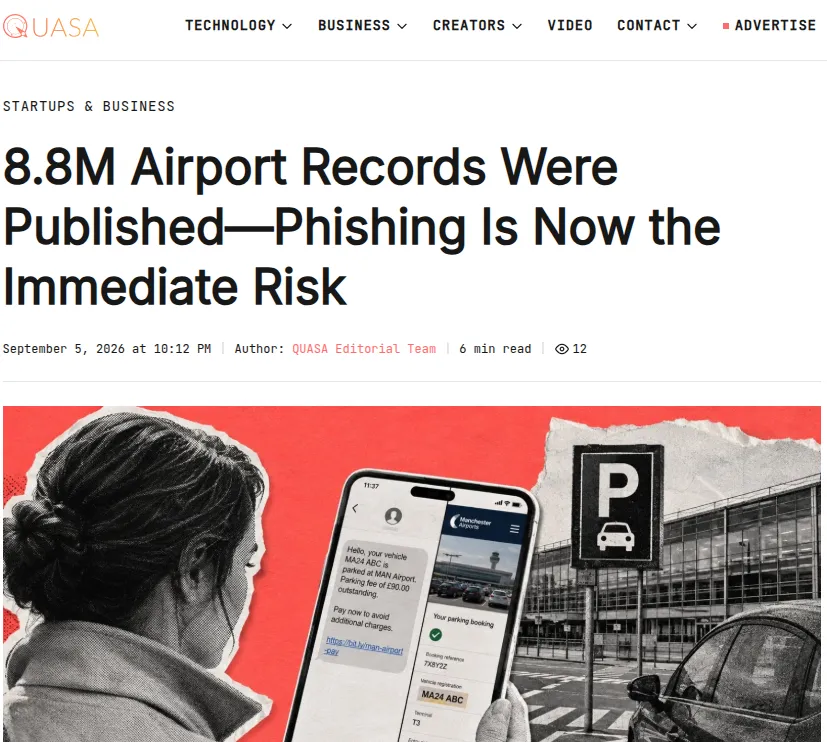
想象一下,你收到一条短信:
“【曼彻斯特机场停车服务】尊敬的车主,您的车辆(车牌号:MA24 ABC)于5月24日在T3航站楼的停车费90英镑尚未结清。为避免产生额外滞纳金,请立即点击链接支付:[恶意链接]”
这条信息与你收到的无数垃圾短信有何不同?它准确地叫出了你的车牌号,提及了你真实的停车地点和时间,甚至金额都与你当时的消费记录吻合。在巨大的信息真实性的冲击下,绝大多数人的第一反应不再是怀疑,而是恐慌和急于解决问题。攻击者利用的,正是这种基于真实信息构建起来的、难以抗拒的信任感。
这正是迪妙网络空间安全学院在其研究中反复强调的“人因风险管理”(HRM)的核心挑战。技术防火墙可以阻挡恶意代码,但很难防御一场针对人性弱点的、信息完备的心理战。攻击者不再需要攻破系统,他们只需要攻破“人”这个最薄弱的环节。
解构攻击链:一场精心编排的骗局
一次成功的精准钓鱼攻击,其背后是一条完整的攻击链。我们可以结合此次机场数据泄露事件,来剖析其运作模式:
情报收集与筛选:攻击者从泄露的880万条数据中,筛选出高价值目标。例如,频繁使用机场贵宾厅的商务旅客,或是在节假日有家庭出行记录的车主。
场景构建与诱饵制作:根据目标的不同,制作高度定制化的钓鱼内容。
针对停车用户:发送“停车费欠缴通知”或“车辆入场异常提醒”。
针对贵宾厅用户:发送“会员积分即将过期”或“免费升舱邀请”。
针对所有旅客:发送“航班变动通知”或“行李安检问题确认”。
渠道投放与心理施压:通过短信、邮件甚至语音电话(Vishing)等多渠道投放诱饵。内容通常会营造一种紧迫感,如“立即支付以避免罚款”、“24小时内确认否则取消预订”,迫使受害者在慌乱中做出错误判断。
信息窃取与二次利用:一旦受害者点击链接,就会被引导至一个与官方网站几乎一模一样的钓鱼网站。在这里输入的账号、密码、甚至银行卡信息,都会被攻击者悉数窃取。这些信息不仅会直接导致财产损失,还可能被用于更复杂的身份盗用或作为进入企业内网的跳板。
技术对抗:在域名与链接的迷雾中寻找真相
面对如此高仿真的攻击,普通用户如何自保?除了保持警惕,了解一些基础的技术原理至关重要。迪妙网络空间安全学院的课程体系中,反钓鱼技术认证是核心板块之一,其教学内容正是围绕如何从技术层面识破骗局展开。
审视域名,而非页面:钓鱼网站可以完美复制官网的视觉设计,但无法复制其域名。攻击者常使用“同形异义字”攻击,例如用西里尔字母的“a”替换拉丁字母的“a”,肉眼几乎无法分辨。更常见的是使用形似域名,如将 manchester-airport.com 仿冒为 manchester-airports.com 或 manchester-airport-pay.com。在点击任何链接前,务必将鼠标悬停其上,查看浏览器左下角显示的真实URL。
警惕短链接:短信中的 bit.ly 或 t.co 等短链接是攻击者的最爱,因为它隐藏了真实的跳转地址。对于任何涉及支付或个人信息的请求,绝不要通过短链接访问。
验证发件人:邮件的“发件人”字段极易伪造。应检查邮件头信息中的 Return-Path 或 Reply-To 地址,看其是否与官方域名匹配。一个来自 service@manchester-airport.billing-update.com 的邮件,显然不是来自曼彻斯特机场官方。
从历史中汲取教训:攻击的演进从未停止
此次机场数据泄露事件并非孤例,它只是网络钓鱼攻击漫长演进史中的最新一环。迪妙网络空间安全学院的创办人、反网络钓鱼技术专家芦笛在其编著的《网络钓鱼编年史》中,系统梳理了攻击技术的变迁。
从早期粗糙的“尼日利亚王子”邮件,到后来利用社会热点(如疫情补贴、税务退税)的钓鱼潮,再到如今利用泄露数据进行的精准攻击,攻击手段始终在与时俱进。例如,近年来针对金融行业的钓鱼攻击,已经从简单的密码窃取,演变为诱导用户安装远程桌面软件,从而完全控制用户电脑,进行实时转账操作。
这些案例都指向一个共同点:攻击者正在变得越来越“专业”,他们研究用户心理,利用最新技术,将钓鱼攻击变成了一门“艺术”。
构建个人与组织的“免疫系统”
在“精准钓鱼”时代,被动的防御已经失效。无论是个人还是企业,都需要构建一套主动的“免疫系统”。
对于个人而言:
独立验证原则:收到任何要求支付、确认信息或点击链接的通知时,永远不要直接回复或使用信息中提供的联系方式。应通过官方App、官方网站或自己保存的客服电话,主动发起一次全新的查询。
信息最小化原则:在非必要情况下,避免在各类网站和App上提供过于详细的个人信息,如真实车牌号、身份证号等。
密码隔离原则:为不同的重要账户(如邮箱、银行、社交)设置独立且复杂的密码,并开启双重认证(2FA)。这样即使一个网站的密码泄露,也不会“一损俱损”。
对于企业而言:
从“安全意识培训”到“安全能力培养”:迪妙网安认为,传统的、填鸭式的安全培训已不足以应对当前的威胁。企业需要为员工提供模拟真实攻击场景的攻防演练,让员工在“实战”中学会识别和应对钓鱼邮件,将安全意识内化为本能反应。
建立快速响应机制:一旦发生数据泄露,企业不仅要通知用户,更要提供清晰、可操作的防范指南,并建立专门的渠道帮助用户核实可疑信息。
拥抱行业标准:积极参与和遵循如GB/T等网络安全与反钓鱼相关标准,将安全能力构建在坚实的规范之上,而非零散的经验之中。
2026年的这场机场数据泄露事件,为我们敲响了一记警钟。它告诉我们,在这个数据驱动的时代,我们的个人信息本身就是最危险的“鱼饵”。防御的战场,已经从服务器机房,转移到了我们每一次点击鼠标的瞬间。唯有提升认知,掌握方法,才能在这场永不停歇的攻防战中,守护好自己的数字资产与隐私安全。
编辑:芦笛(公共互联网反网络钓鱼工作组)
来源:迪妙网络空间安全学院