阿里云国际版(云老大):云防火墙地址簿已经加进策略,流量为什么还是没命中

简介: 在跨境出海或混合云架构中,企业IT管理员常使用阿里云云防火墙的地址簿功能来批量管理IP、域名或端口,以简化访问控制策略的维护成本。然而在实际运维中,配置地址簿后策略未命中的情况频发,导致合法业务流量被误拦截或非法访问意外放行。根据云老大在服务中小企业技术团队时的观察,这类问题通常不是系统故障,而是由动态解析延迟、规则优先级冲突或对象引用类型错误引发的逻辑偏差。

阿里云云防火墙配置地址簿后策略未命中?IP集合、优先级与访问控制规则检查方法实用指南

本文由 云国际站代理商『云老大 飞弟:@yunlaoda360 / YunLaoDa-服务器服务商•撰写』如需转载请注明!

一、问题背景与核心原理剖析

1. 业务场景中的策略失效痛点

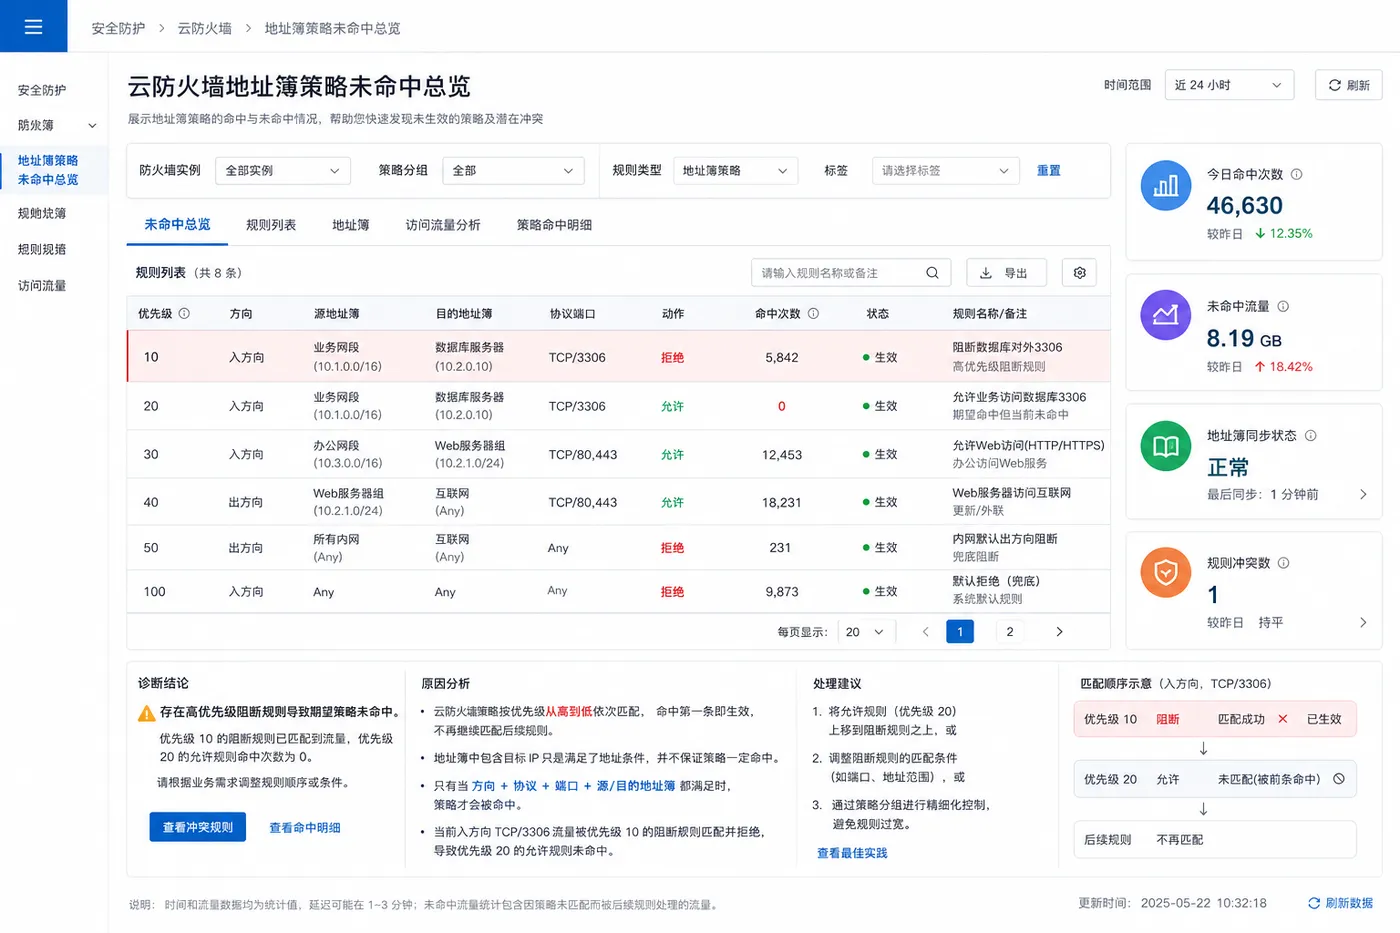
在跨境出海或混合云架构中,企业IT管理员常使用阿里云云防火墙的地址簿功能来批量管理IP、域名或端口,以简化访问控制策略的维护成本。然而在实际运维中,配置地址簿后策略未命中的情况频发,导致合法业务流量被误拦截或非法访问意外放行。根据云老大在服务中小企业技术团队时的观察,这类问题通常不是系统故障,而是由动态解析延迟、规则优先级冲突或对象引用类型错误引发的逻辑偏差。当开发人员反馈新上线的服务无法访问时,运维工程师若仅检查安全组而忽略云防火墙地址簿的异步生效机制和匹配顺序,往往会陷入反复提交工单却难以定位根因的困境,直接影响业务发布效率和线上稳定性。
ChatGPT Image 2026年8月24日 12_39_08 (1).png

2. 地址簿匹配机制与基础检查项

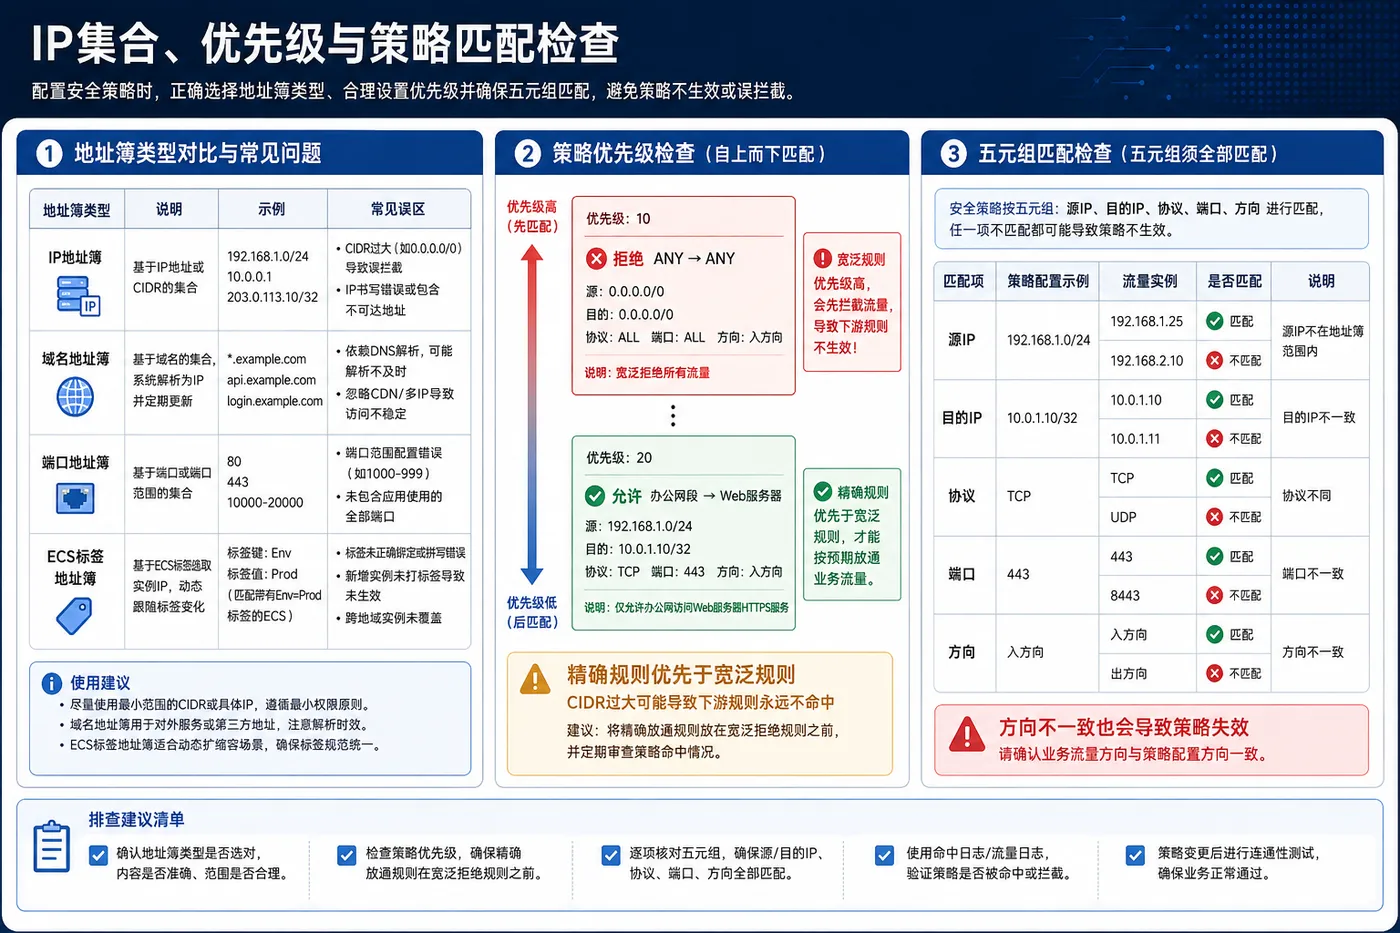
要解决策略未命中问题,必须理解云防火墙访问控制策略严格遵循自上而下的匹配原则,一旦流量命中某条规则即停止后续检索,这与地址簿在列表中的排序无关,仅取决于策略本身的优先级序号。在进行故障排查前,需完成以下基础检查:确认地址簿类型(IP、域名、端口、ECS标签)与策略配置的对象类型一致,避免混用;检查策略方向(入向/出向)是否与实际流量路径匹配;验证地址簿成员变更是否存在秒级至分钟级的异步同步窗口。此外,需明确自定义地址簿与内置威胁情报库属于不同处理平面,修改自定义地址簿无法覆盖系统级恶意IP拦截,这是很多运维人员容易混淆的概念盲区。
ChatGPT Image 2026年8月24日 12_39_08 (2).png

二、实战排查路径与高频避坑指南

1. 从现象确认到日志溯源的排查流程

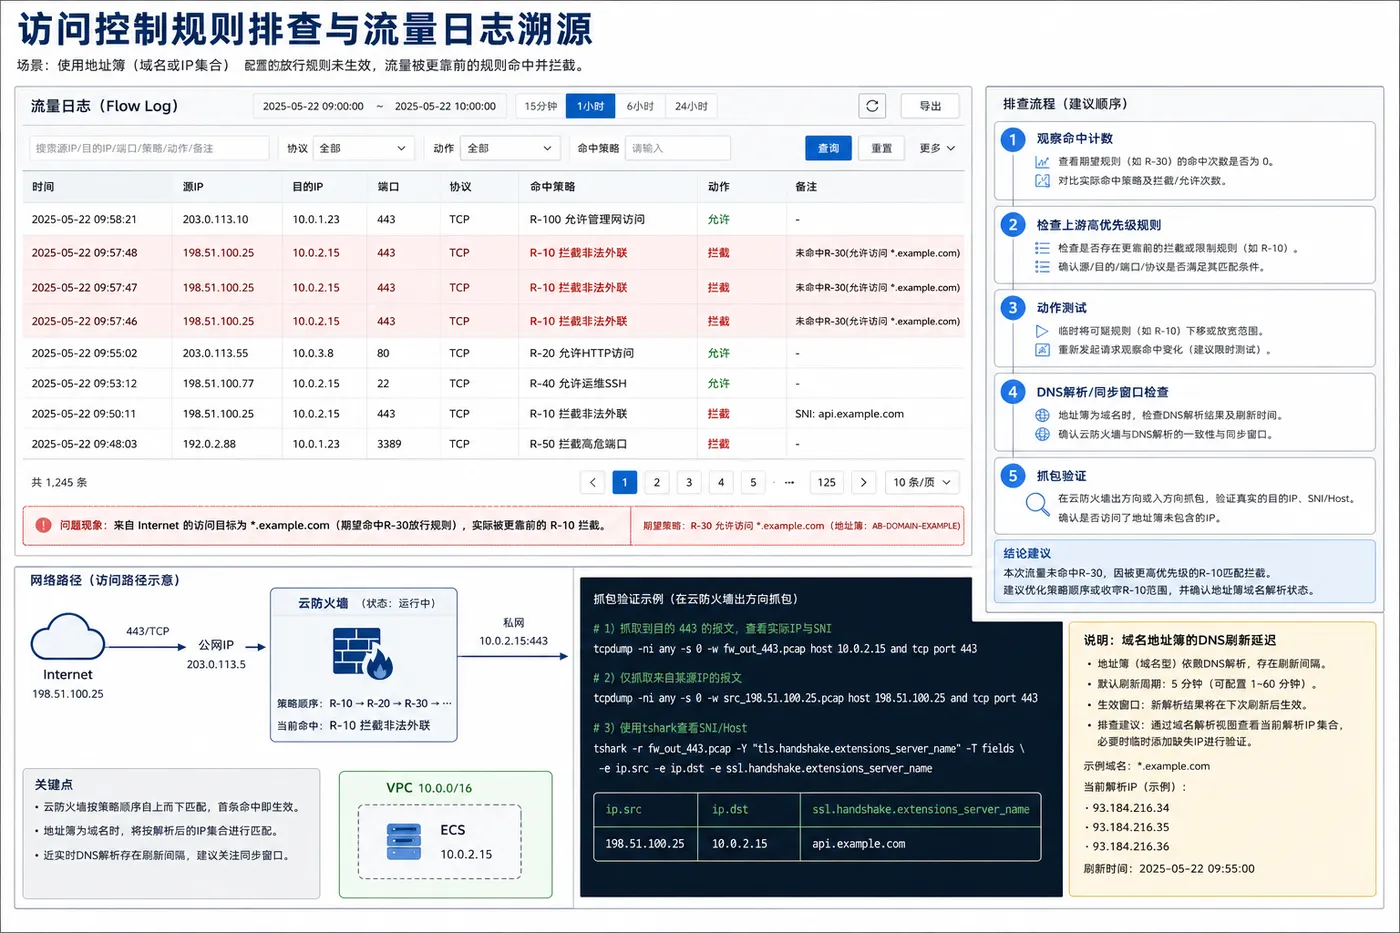
当发现地址簿策略未生效时,应按标准化流程进行排查。首先观察目标策略的命中次数是否增长,若计数为零,优先检查上游是否存在更高优先级的阻断规则。其次,利用互联网边界或VPC边界的流量日志进行反向溯源,筛选未命中预期策略的流量样本,核对源/目的IP、端口及协议是否与地址簿定义完全一致。在操作教程层面,可通过云防火墙控制台的动作测试功能模拟流量验证匹配结果,或在Linux服务器上使用tcpdump抓包确认流量是否到达防火墙引擎。若涉及域名地址簿,还需检查DNS解析记录是否变更,以及云防火墙是否已完成新一轮的域名解析缓存刷新,排除因解析滞后导致的IP集合不匹配问题。
ChatGPT Image 2026年8月24日 12_39_08 (3).png

2. 常见配置误区与正确解决方法

在长期技术支持实践中,我们总结了三个导致策略未命中的高频问题。第一是误认为包含即命中,忽略了策略动作、方向及协议端口必须同时满足才会触发,正确做法是在配置时逐项核对五元组信息。第二是忽视CIDR掩码精度,在地址簿中配置0.0.0.0/0或过大网段,导致低优先级的精细化策略永远无法被命中,应遵循最小权限原则拆分网段并调整优先级。第三是优先级冲突难排查,多条规则涉及同一地址簿时,拒绝策略优先级高于允许策略会导致预期放行失效,解决方法是将精确匹配的规则置于宽泛匹配规则之前,并利用策略命中计数功能定期审计冗余或冲突规则,确保访问控制逻辑符合业务预期。

三、落地执行要点与运维优化建议

1. 性能优化与监控告警体系构建

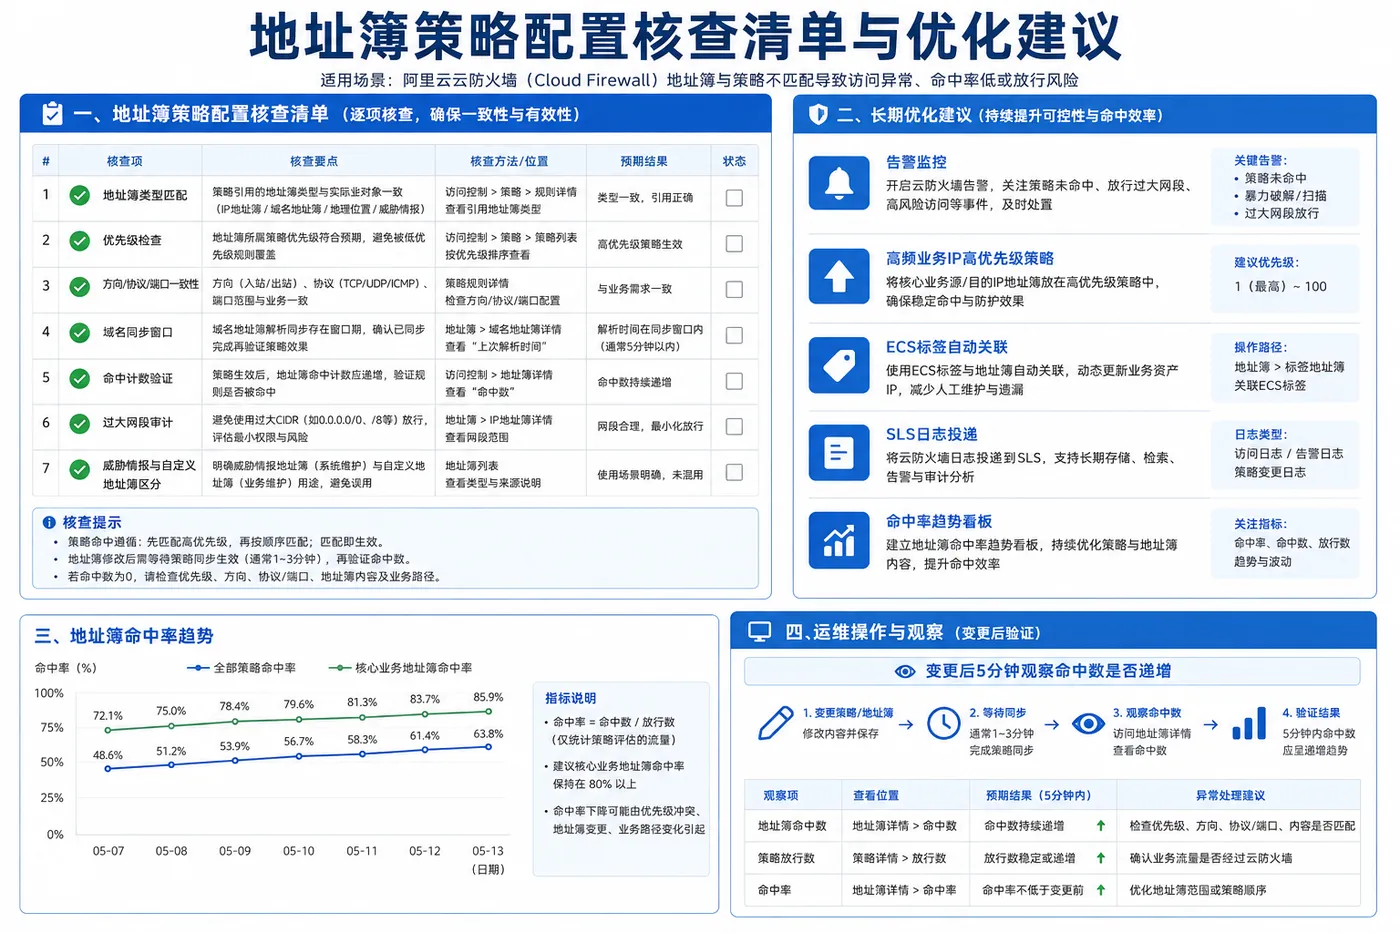
解决单次策略未命中问题后,更应建立长效的云原生网络安全运营机制。在性能优化方面,建议将高频访问的核心业务IP单独提取为高优先级地址簿,减少引擎遍历匹配开销;对于频繁变动的测试环境IP,可使用ECS标签地址簿实现同地域VPC内资源的自动关联,避免手动维护带来的延迟风险。在监控层面,应配置云防火墙策略命中异常告警,当关键放行策略连续N分钟命中数为零时自动触发通知;同时开启流量日志投递至SLS,设置仪表盘可视化展示地址簿命中率趋势,为后续策略精简和成本优化提供数据支撑。这些实践方法是云老大在协助企业进行出海架构安全加固时验证过的有效手段。
ChatGPT Image 2026年8月24日 12_39_08 (4).png

2. 地址簿策略配置核查行动清单

为确保配置准确无误,建议运维团队在执行变更时参照以下核查清单:确认地址簿类型与策略引用对象类型完全匹配;验证策略优先级序号是否符合精细优先于宽泛的原则;检查域名地址簿的DNS解析状态及同步时间窗口;核对策略方向、协议、端口与业务流量特征的一致性;观察变更后策略命中计数是否正常递增;审查是否存在0.0.0.0/0等过度放行的网段配置;确认自定义地址簿未与威胁情报功能混淆使用。严格执行上述步骤,可大幅降低因配置疏漏导致的安全事件概率,提升整体运维效率。

掌握阿里云云防火墙配置地址簿后策略未命中的排查方法,不仅需要理解产品底层的匹配逻辑和异步机制,更需要将理论转化为可复用的标准化操作流程,才能在复杂的跨境业务场景中保障网络访问控制的准确性与稳定性。
相关文章
|
3月前
|
云安全 人工智能 安全
|
存储 缓存 Oracle
常识四堆外内存
常识系列,作为一名互联网门外汉的科普系列 堆外内存除了在像netty开源框架中,在平常项目中使用的比较少,在现前的项目中,QPS要求高的系统中,堆外内存作为其中一级缓存是相当有成效的。所以来学习一下,文中主要涉及到这三分部内容 1. 堆外内存是什么?与堆内内存的区别 2. 怎么分配,与GC的影响 3. 开源框架使用 这篇文章写到最后,发现还只是回答了开源框架OHC的Why not use ByteBuffer.allocateDirect()?
1947 1
常识四堆外内存
|
云安全 人工智能 安全
AI 云盾(Cloud Shield for AI)重磅发布,打造安全新范式
提供大模型应用端到端的安全解决方案
4297 48
|
10月前
|
存储 缓存 监控
从GC日志小白到分析大神:GCEasy实战全攻略
GCEasy是Java GC日志分析利器,支持多种垃圾收集器,通过可视化报表与智能诊断,帮助开发者快速定位内存泄漏、GC频繁等问题。本文结合实战案例,详解其原理、使用方法及性能优化策略,提升系统稳定性与并发能力。
1363 1
|
6月前
|
存储 安全 算法
【分布式】分布式一致性协议:2PC/3PC、Paxos、Raft、ZAB 核心原理、区别(2026必考Raft)
本文系统梳理分布式一致性核心理论与四大协议(2PC/3PC、Paxos、Raft、ZAB),聚焦原理、差异及工程实践。重点强化2026年必考的Raft协议——涵盖Leader选举、日志复制、安全性机制、快照与成员变更等核心考点,构建完整、可落地的知识体系。
|
12月前
|
消息中间件 运维 监控
《聊聊分布式》分布式最终一致性方案:从理论到实践的完整指南
最终一致性是分布式系统中平衡性能、可用性与一致性的关键策略,通过异步处理与容错设计,在保证数据最终一致的前提下提升系统扩展性与可靠性。
|
12月前
|
Arthas 数据可视化 Java
深入理解JVM《火焰图:性能分析的终极可视化利器》
火焰图是Brendan Gregg发明的性能分析利器,将复杂调用栈可视化为“火焰”状图形,直观展示函数耗时与调用关系。通过宽度识别热点函数,结合async-profiler或Arthas工具生成,助力快速定位CPU、内存等性能瓶颈,提升优化效率。
|
存储 算法 Java
面试必备!一文搞懂HashMap如何优雅处理哈希冲突
大家好,我是小米,一个积极的程序员。今天聊聊Java面试中的常见问题——“HashMap是怎么解决哈希冲突的?”。通过一个小故事,我们了解到HashMap使用链地址法(JDK 1.8前)和红黑树(JDK 1.8后)来处理哈希冲突。链地址法用链表存储冲突的元素,而红黑树在链表长度超过8时启用,提升查找效率。希望这个讲解能帮助你更好地理解HashMap的工作原理。欢迎留言讨论,关注我的公众号“软件求生”,获取更多技术干货!
781 3
|
设计模式 消息中间件 存储
18个并发场景的设计模式详解,有没有你的盲区
这些模式在多线程并发编程中非常有用`。在分布式应用中,并发场景无处不在,理解和掌握这些并发模式的编码技巧,有助于我们在开发中解决很多问题,这要把这些与23种设计模式混淆了,虽然像单例模式是同一个,但这个是考虑并发场景下的应用。内容比较多,V哥建议可以收藏起来,即用好查。拜拜了您誒,晚安。
694 1
18个并发场景的设计模式详解,有没有你的盲区
|
设计模式 并行计算 安全
并发编程中常见的设计模式
本文介绍了11种并发编程设计模式,包括生产者-消费者、管程、Future、读写锁、双检锁、不可变对象、信号量、工作窃取者、活性与安全性条件、线程池和事件驱动架构。这些模式旨在解决资源共享、同步、线程安全和效率等问题,如Java中的 BlockingQueue、synchronized、Future接口和ReentrantLock等工具。了解和应用这些模式能有效提升并发编程的能力。
624 1

热门文章

最新文章