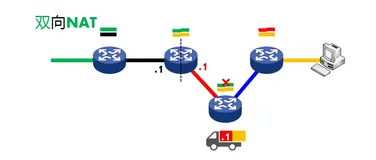
NAT服务器是一种在网络边界设备上配置的服务,它允许外部网络的用户访问内部网络中的服务或主机,同时隐藏了内部网络的真实IP地址。通过NAT服务器,内部网络中的服务或主机可以对外部网络提供服务,同时保护了内部网络的隐私和安全。
应用场景
NAT服务器通常用于以下场景:
提供对内部网络服务的访问:例如,内部网络中的Web服务器、邮件服务器或FTP服务器需要对外部网络提供服务,但内部网络使用的是私有IP地址,无法直接从外部网络访问。通过NAT服务器,外部网络用户可以使用公共IP地址和端口访问内部网络中的服务。
隐藏内部网络结构:通过NAT服务器,内部网络中的真实IP地址被隐藏起来,只暴露NAT服务器的公共IP地址。这样可以增强内部网络的安全性,防止攻击者直接访问内部网络中的主机。
节省公共IP地址资源:由于IPv4地址资源有限,使用NAT服务器可以在一定程度上节省公共IP地址资源,通过一个公共IP地址映射多个内部网络主机或服务。
NAT服务器可以实现三方面功能:对内部网络服务的访问提供了便捷,如Web、邮件、FTP服务器;隐藏了内部网络的真实IP地址,加强了安全性;并能有效节省公共IP地址资源,通过一个公共IP地址映射多个内部网络主机或服务。
实验拓扑

实验要求通过公网 访问内网的服务器应用
环境前配置
AR1的基本配置
//基本的IP地址和默认路由配置
<Huawei>sys
Enter system view, return user view with Ctrl+Z.
[Huawei]un in en
Info: Information center is disabled.
[Huawei]int g0/0/0
[Huawei-GigabitEthernet0/0/0]ip add 192.168.1.1 24
[Huawei-GigabitEthernet0/0/0]int g0/0/1
[Huawei-GigabitEthernet0/0/1]ip add 202.96.0.1 24
[Huawei-GigabitEthernet0/0/1]q
[Huawei]ip route-static 0.0.0.0 0 202.96.0.2
[Huawei]
如图所示

AR2的基本配置
//基本的IP配置
<Huawei>sys
Enter system view, return user view with Ctrl+Z.
[Huawei]un in en
Info: Information center is disabled.
[Huawei]int g0/0/0
[Huawei-GigabitEthernet0/0/0]ip add 202.96.0.2 24
[Huawei-GigabitEthernet0/0/0]int g0/0/1
[Huawei-GigabitEthernet0/0/1]ip add 6.6.6.6 24
[Huawei-GigabitEthernet0/0/1]
<Huawei>

内网服务器IP

公网客户端

Nat server配置

在AR1的G0/0/1接口配置
<Huawei>sys
Enter system view, return user view with Ctrl+Z.
[Huawei]acl 2001

[Huawei-acl-basic-2001]rule permit source 192.168.1.0 0.0.0.255
[Huawei-acl-basic-2001]q
[Huawei]int g0/0/1
[Huawei-GigabitEthernet0/0/1]nat outbound 2001


[Huawei-GigabitEthernet0/0/1]nat server protocol tcp global current-interface ww
w inside 192.168.1.2 www
Warning:The port 80 is well-known port. If you continue it may cause function fa
ilure.
Are you sure to continue?[Y/N]:y
[Huawei-GigabitEthernet0/0/1]
<Huawei>
ACL 2001规则
acl 2001
 rule permit source 192.168.1.0 0.0.0.255
这段配置创建了一个名为2001的ACL,其中有一条允许规则。这条规则允许来自192.168.1.0/24子网
的所有流量通过。

NAT出站规则
int g0/0/1
nat outbound 2001

这段配置将接口GigabitEthernet0/0/1配置为出站NAT,即对从该接口发出的流量进行NAT转换。
该规则指定了
ACL 2001,因此只有ACL 2001允许的流量才会进行NAT转换。
这意味着只有来自192.168.1.0/24子网的流量才会被NAT转换为出站流量。
nat server protocol tcp:指定了要配置的NAT服务器协议为TCP,即只对TCP流量进行映射。
global current-interface ww:global关键词后指定了映射到的全局地址。current-interface意味着使用当前接口的IP地址,而ww则表示将映射到当前接口的所有IP地址上。这意味着所有进入该接口的TCP流量都将被映射到内部网络上的特定主机。
inside 192.168.1.2 www:指定了映射后的内部地址和端口。192.168.1.2是内部网络中的目标主机的IP地址,而www是端口号,表示该流量将转发到内部主机的TCP端口上。
测试
公网客户端访问内网的服务器

接下来我们把它下载到桌面 文本文档打开

实验结束谢谢大家