解决 010Edittor 复制右边到左边的问题

简介: 解决 010Edittor 复制右边到左边的问题

遇到的问题:

使用010Edittor做CTF题目的时候 复制Nex Text File 复制的内容在右边

解决方法:


如果要复制到左边是复制的问题 需要ctrl+shift +c  然后ctrl+shift +v粘贴即可。


具体操作如下:


2d301f99a0a94f7085093afbe0f161c0.png


这边复制过来就可以看到是RAR的文件格式另存为 修改后缀即可打开。


具体题目可以参考:NSSCTF之Misc篇刷题记录⑩_落寞的魚丶的博客-CSDN博客


🆗 至此 问题解决如果对大家有帮助可以给我一个一键三连 感谢大家的支持!!
相关文章
|
运维 网络安全
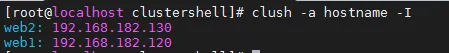
运维实用神器-clustershell(实现多台服务器同时控制)
1164 0
运维实用神器-clustershell(实现多台服务器同时控制)
|
数据安全/隐私保护
CTF密码学·置换密码,栅栏密码,曲路密码
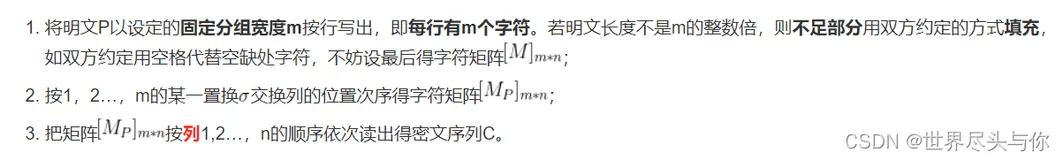
1.置换密码 置换密码(Permutation Cipher)又叫换位密码(Transposi-tionCipher),它根据一定的规则重新排列明文,以便打破明文的结构特性。置换密码的特点是保持明文的所有字符不变,只是利用置换打乱了明文字符的位置和次序
2683 1
CTF密码学·置换密码,栅栏密码,曲路密码
|
10月前
|
网络协议 Java 数据安全/隐私保护
吃透OSI七层模型:从底层逻辑到实战落地,一文打通网络通信任督二脉
本文从“底层逻辑拆解+权威标准解读+可落地实战示例”三个维度,用通俗的语言讲透OSI七层模型的每一个细节。所有内容均参考ISO/IEC 7498-1官方标准(OSI模型的权威定义),核心论点100%有据可依;实战示例基于Java语言实现,确保可直接编译运行;同时针对易混淆技术点进行明确区分,帮你真正做到“知其然,更知其所以然”。
3141 2
|
安全 容器 数据安全/隐私保护
CTF本地靶场搭建——静态flag题型的创建
【6月更文挑战第1天】本文介绍了如何在CTF比赛中创建静态flag题型。静态flag是预先设定且不变的,常用于攻防模式或Misc、Crypto等题目中作为验证答案的一部分。创建步骤包括:选择比赛,新建题目,设置题目类型和内容,上传附件,添加静态flag,启用题目。选手则需下载附件,解密或解决问题后提交静态flag进行验证。
|
SQL 安全 PHP
thinkphp5之sql注入漏洞-builder处漏洞
在Web应用开发中,SQL注入是一种需要高度警惕的安全漏洞。通过深入理解ThinkPHP5中的SQL查询机制,并结合安全编码实践,开发者可以有效防止SQL注入攻击,保障应用的安全性和稳定性。
679 13
|
数据安全/隐私保护
BUUCTF---misc--snake
|
数据建模 应用服务中间件 nginx
docker替换宿主与容器的映射端口和文件路径
通过正确配置 Docker 的端口和文件路径映射,可以有效地管理容器化应用程序,确保其高效运行和数据持久性。在生产环境中,动态替换映射配置有助于灵活应对各种需求变化。以上方法和步骤提供了一种可靠且易于操作的方案,帮助您轻松管理 Docker 容器的端口和路径映射。
1802 3
|
前端开发 rax 网络协议
x64汇编语言与逆向工程基础指南(一)
x64汇编语言与逆向工程基础指南(一)
3110 0
|
存储 XML Java
【Maven技术专题】「入门到精通」教你如何使用Maven中引用依赖本地Jar包,并进行打包输出
4153 0
|
安全 Linux 测试技术
Kali Linux 开机无法进入图形化界面
【7月更文挑战第21天】
1978 6

热门文章

最新文章