ELK环境搭建

简介: 安装Elasticsearch 1.拷贝elasticsearch-5.4.0.tar.gz到你需要安装的目录 2.执行 sudo tar -zxvf elasticsearch-5.4.0.tar.

安装Elasticsearch
1.拷贝elasticsearch-5.4.0.tar.gz到你需要安装的目录
2.执行 sudo tar -zxvf elasticsearch-5.4.0.tar.gz
3.切换非root账户 su suername
4.cd到解压后的目录 执行 ./bin/elasticsearch
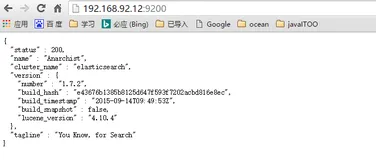
5.在浏览器输入localhost:9200如果出现一下字段说明ES安装成功 如果先ERROR日志请参考:http://www.qingpingshan.com/pc/fwq/205925.html http://www.cnblogs.com/sloveling/p/elasticsearch.html elasticsearch启动常见的错误
image

6.Elasticsearch启动时非root角色才可以!
安装Logstash
1.拷贝logstash-5.4.0.tar.gz到你需要安装的目录
2.执行 sudo tar -zxvf logstash-5.4.0.tar.gz
3.cd到解压后的目录 执行 ./bin/logstash -e ""
4.在挂起的程序中输入hello logstash
5.出现一下内容则安装成功
image

6.安装时记得切换回拥有相关权限的角色
安装Kibana
1.拷贝kibana-5.4.0-linux-x86_64.tar.gz到你需要安装的目录
2.执行 sudo tar -zxvf kibana-5.4.0-linux-x86_64.tar.gz
3.cd到解压后的目录 执行 ./bin/kibana
4.在浏览器访问localhost:5601出现一下内容则安装成功
image

相关实践学习
以电商场景为例搭建AI语义搜索应用
本实验旨在通过阿里云Elasticsearch结合阿里云搜索开发工作台AI模型服务,构建一个高效、精准的语义搜索系统,模拟电商场景,深入理解AI搜索技术原理并掌握其实现过程。
ElasticSearch 最新快速入门教程
本课程由千锋教育提供。全文搜索的需求非常大。而开源的解决办法Elasricsearch(Elastic)就是一个非常好的工具。目前是全文搜索引擎的首选。本系列教程由浅入深讲解了在CentOS7系统下如何搭建ElasticSearch,如何使用Kibana实现各种方式的搜索并详细分析了搜索的原理,最后讲解了在Java应用中如何集成ElasticSearch并实现搜索。  
目录
相关文章
|
存储 JSON 监控
Linux系统ELK环境搭建手册
Linux系统ELK环境搭建手册
421 0
Linux系统ELK环境搭建手册
ELK架构选型与filebeat环境搭建
ELK架构之filebeat环境搭建
1302 0
|
消息中间件 Java Kafka
搭建ELK日志收集,保姆级教程
本文介绍了分布式日志采集的背景及ELK与Kafka的整合应用。传统多服务器环境下,日志查询效率低下,因此需要集中化日志管理。ELK(Elasticsearch、Logstash、Kibana)应运而生,但单独使用ELK在性能上存在瓶颈,故结合Kafka实现高效的日志采集与处理。文章还详细讲解了基于Docker Compose构建ELK+Kafka环境的方法、验证步骤,以及如何在Spring Boot项目中整合ELK+Kafka,并通过Logback配置实现日志的采集与展示。
1546 64
搭建ELK日志收集,保姆级教程
|
数据可视化 关系型数据库 MySQL
ELK实现nginx、mysql、http的日志可视化实验
通过本文的步骤,你可以成功配置ELK(Elasticsearch, Logstash, Kibana)来实现nginx、mysql和http日志的可视化。通过Kibana,你可以直观地查看和分析日志数据,从而更好地监控和管理系统。希望这些步骤能帮助你在实际项目中有效地利用ELK来处理日志数据。
1083 90
|
存储 消息中间件 网络协议
日志平台-ELK实操系列(一)
日志平台-ELK实操系列(一)
|
存储 监控 安全
|
存储 消息中间件 监控
Java日志详解:日志级别,优先级、配置文件、常见日志管理系统ELK、日志收集分析
Java日志详解:日志级别,优先级、配置文件、常见日志管理系统、日志收集分析。日志级别从小到大的关系(优先级从低到高): ALL < TRACE < DEBUG < INFO < WARN < ERROR < FATAL < OFF 低级别的会输出高级别的信息,高级别的不会输出低级别的信息
|
运维 监控 Ubuntu
一键启动日志魔法:揭秘ELK自动安装脚本的神秘面纱!
【8月更文挑战第9天】在数据驱动时代,高效处理日志至关重要。ELK Stack(Elasticsearch、Logstash、Kibana)是强大的日志分析工具,但其复杂的安装配置常让初学者望而却步。本文介绍如何编写ELK自动安装脚本,简化部署流程。脚本适用于Ubuntu系统,自动完成ELK下载、安装及基本配置,包括依赖项安装、服务启动及自启设置,极大降低了使用门槛,助力运维人员和开发者轻松构建日志分析平台。
655 6
|
消息中间件 Kafka 开发工具
rsyslog+ELK收集Cisco日志