近年来《数据安全法》《个人信息保护法》以及行业保密规范陆续落地,"最小权限原则" 已经从云端资源侧延伸到终端办公侧。过去企业只关注服务器、对象存储的访问权限,却普遍忽略了一个高频泄密入口 ——剪贴板与文件拷贝。图纸正文框选一段、代码复制几行、合同拷贝到聊天窗口,这些 "轻操作" 往往是核心数据外泄的主路径。本文从问题出发,结合阿里云底层能力,拆解一套端云协同的默认复制权限收敛方案。
一、为什么必须收敛 "默认复制权限"
1.1 当前终端拷贝行为的三个风险面
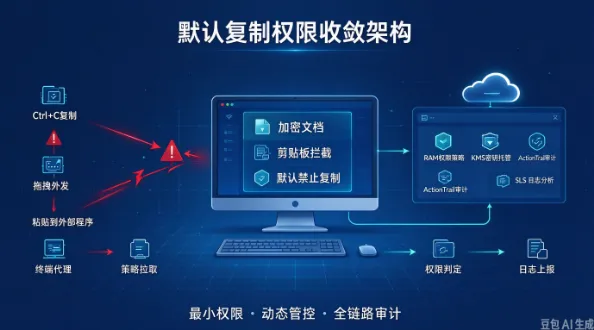
- 剪贴板无差别放行:员工在加密设计软件中框选图纸细节,Ctrl+C 之后内容直接进入系统剪贴板,可粘贴到微信、邮件、记事本任意位置,加密防线在这一步被绕过;
- 文件拖拽 / 另存绕过:加密文件可被直接拖入聊天窗口、压缩包、网盘同步目录,明文在离开加密容器的瞬间外发;
- 权限粒度粗:传统策略只能 "全允许" 或 "全禁止",无法按部门、文档密级、外发目标做差异化控制,要么影响效率,要么留敞口。
1.2 "默认可复制" 为什么是默认假设
系统出厂状态下,剪贴板是完全开放的共享通道,所有进程都能读写。这对日常办公是便利,但对研发、设计、政务场景意味着:加密文件内容一旦进入剪贴板,就脱离了加密容器的保护。因此企业需要把默认策略从 "默认可复制" 收敛为 "默认禁止复制、按需审批放行"。
二、阿里云提供的底层能力
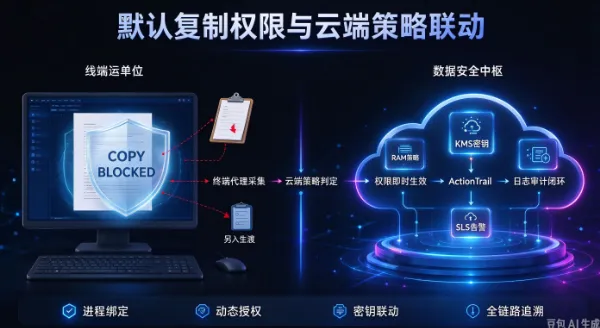
终端侧复制权限的治理,不能只靠本地软件单打独斗,需要云端身份、密钥、审计三类底座支撑。阿里云侧可复用的能力如下:
2.1 身份与策略底座:RAM
- 通过 RAM 子账号、RAM 角色绑定到终端设备与员工身份,建立 "人 — 设备 — 文档" 三元身份;
- 自定义权限策略(Policy)可按部门、项目、密级定义剪贴板放行规则,例如 "设计部对 L3 级图纸禁止复制到外部进程";
- STS 临时凭据支持终端代理网关短时访问,避免长期密钥散落终端。
2.2 密钥与密文底座:KMS
- 文档主密钥由 KMS 托管,终端解密依赖云端签发的数据密钥;
- 当复制策略判定为 "禁止复制" 时,终端可即时调用 KMS 侧的密钥状态校验,使被复制的内容无法在剪贴板中以明文形态存活;
- 支持密钥轮换与禁用,权限回收即时生效。
2.3 审计与告警底座:ActionTrail + SLS + CloudMonitor
- ActionTrail 记录每一次 RAM 策略变更、KMS 密钥调用;
- 终端代理将剪贴板拦截、文件拖拽拦截、外发尝试等事件实时投递到日志服务 SLS;
- CloudMonitor 可对 "单终端高频复制"" 凌晨大量外发 " 等行为配置告警,推送到钉钉 / 短信。
三、加密软件如何调用这些能力落地
第三方加密软件或自研终端代理,按 "本地拦截 + 云端鉴权 + 统一审计" 三层接入即可,整体调用链路如下:
3.1 终端侧默认权限基线
- 终端代理以 RAM 角色身份启动,本地默认策略为 "加密文件内容禁止写入系统剪贴板";
- 拦截框选复制、右键复制、Ctrl+C、拖拽文件到外部进程、另存为非授权路径等动作;
- 对授权白名单内的进程(如内部审批系统、指定 IM)放行,其余一律截断,并将明文在内存中即时清除。
3.2 与 RAM 策略的联动
- 代理周期性拉取 RAM 自定义策略,按部门密级动态调整本地放行规则;
- 员工申请 "临时复制权限" 时,走内部审批,审批通过后由云端给该 RAM 角色追加一条时效策略,到期自动回收;
- 离职、调岗时,直接在 RAM 侧停用角色,终端代理下一次心跳即丧失复制权限,本地加密文件同步无法解密。
3.3 与 KMS、日志的联动
- 复制放行的动作同时触发一次 KMS 数据密钥签发,保证被复制内容在剪贴板中短时效有效;
- 所有拦截、放行、审批事件统一写入 SLS,并与 ActionTrail 日志通过 requestId 关联,形成 "谁、在哪台设备、复制了哪份文档、目标进程是什么" 的完整证据链。
四、结语:方案价值与合规收益
这套 "终端默认复制权限收敛 + 阿里云 RAM/KMS/ActionTrail" 的端云协同方案,核心价值在于把过去游离在加密容器之外的剪贴板、拖拽、外发路径重新纳入管控。对企业而言,第一,默认禁止复制大幅压缩了人为无意泄密的概率;第二,权限以云端 RAM 策略为唯一权威,回收即时、可审计;第三,本地加密与云端密钥联动,避免了 "加密被剪贴板绕过" 的常见短板。
从合规视角看,方案对齐了《数据安全法》关于重要数据 "权限最小化、操作可追溯" 的要求,也满足等保 2.0 三级对终端审计日志留存、保密行为管控的条款。对制造、研发、政务、医疗这类核心文档在终端高频编辑的行业,默认复制权限收敛不再是可选项,而是数据防泄密闭环中必须补上的一块拼图。
编辑:小七