平凯星辰内部经营数据泄露:企业容易忽略的 3 个安全盲区

简介: 10月20日,TiDB厂商平凯星辰通报经营数据遭未授权访问,涉销售线索、订单等,确认非产品漏洞所致。事件暴露企业普遍“重核心库、轻经营数据”的安全盲区,揭示权限管理静态化、行为监测缺失等深层风险,警示数据安全需转向覆盖全业务的体系化治理。(239字)

10 月 20 日,TiDB 开发商平凯星辰发布网络安全事件说明,确认部分内部经营数据遭未经授权访问泄露,涉及销售线索、订单记录、需求单等信息,事件不涉及数据库产品本身漏洞,也不影响客户侧系统与数据安全。

具体攻击路径尚未披露,细节以官方通报为准,但这起事件已释放明确警示:多数企业的数据安全防护长期存在 “重核心库、轻经营数据” 的认知偏差,非核心业务数据正在成为新的风险突破口。
一、认知盲区:经营数据的价值常被低估

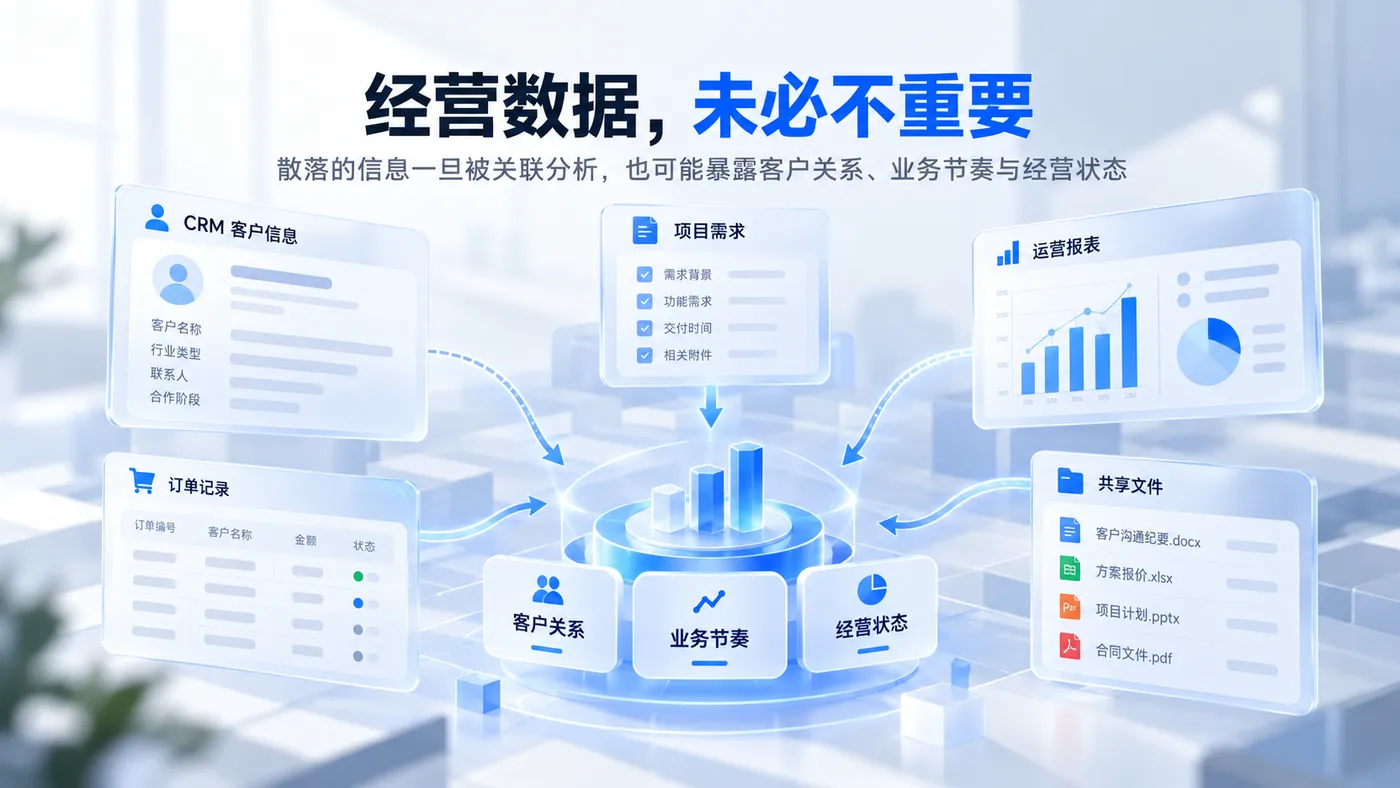
提到数据安全,企业普遍优先保护核心数据库、财务系统、生产业务数据。 但散落在各系统的经营数据 —— 销售线索、订单明细、需求文档、项目资料、运营报表等,往往未纳入同等级防护。

单条信息价值有限,一旦被批量获取并关联分析,便可完整还原企业的客户布局、业务节奏、定价策略与营收状况,具备很高的商业情报价值。 数据防护等级不应只由存储位置决定,更应参考泄露后的业务影响程度。内部经营数据,正是多数企业防护等级与实际价值不匹配的典型场景。
二、权限盲区:风险源于权限的动态失效

内部经营数据分散在 CRM、工单系统、协作平台、研发工具、共享文档与各类 SaaS 应用中,伴随人员调岗、项目协作、外部对接,访问权限会持续叠加。

多数企业的权限管理停留在 “入职开通、离职回收” 的静态模式,三类动态盲区常被忽略:

               ● 员工调岗后,原岗位历史权限是否同步收回?

               ● 项目临时开放的外部账号、跨部门权限,结束后是否及时关闭?

               ● 普通岗位账号,是否持有超出工作必需的访问权限?

静态权限清单无法匹配动态业务变化,长期未梳理的访问关系,会逐步成为无人察觉的风险暴露面,这也是多数数据泄露事件中,攻击者利用合法账号突破的核心原因。


三、监测盲区:合法账号的异常访问识别难度较高

权限合理不代表风险清零。 合法账号同样可能出现异常行为:非工作时段批量登录、短时间大范围数据查询、批量下载文档、访问从未接触的业务模块等。

传统防护更多关注 “能不能访问” 的权限控制,容易忽略 “访问是否合理” 的行为研判。 权限规则划定访问边界,行为监测识别异常风险,二者结合,才能在账号权限被滥用、数据被批量导出时及时介入,避免小风险演变为大规模泄露。


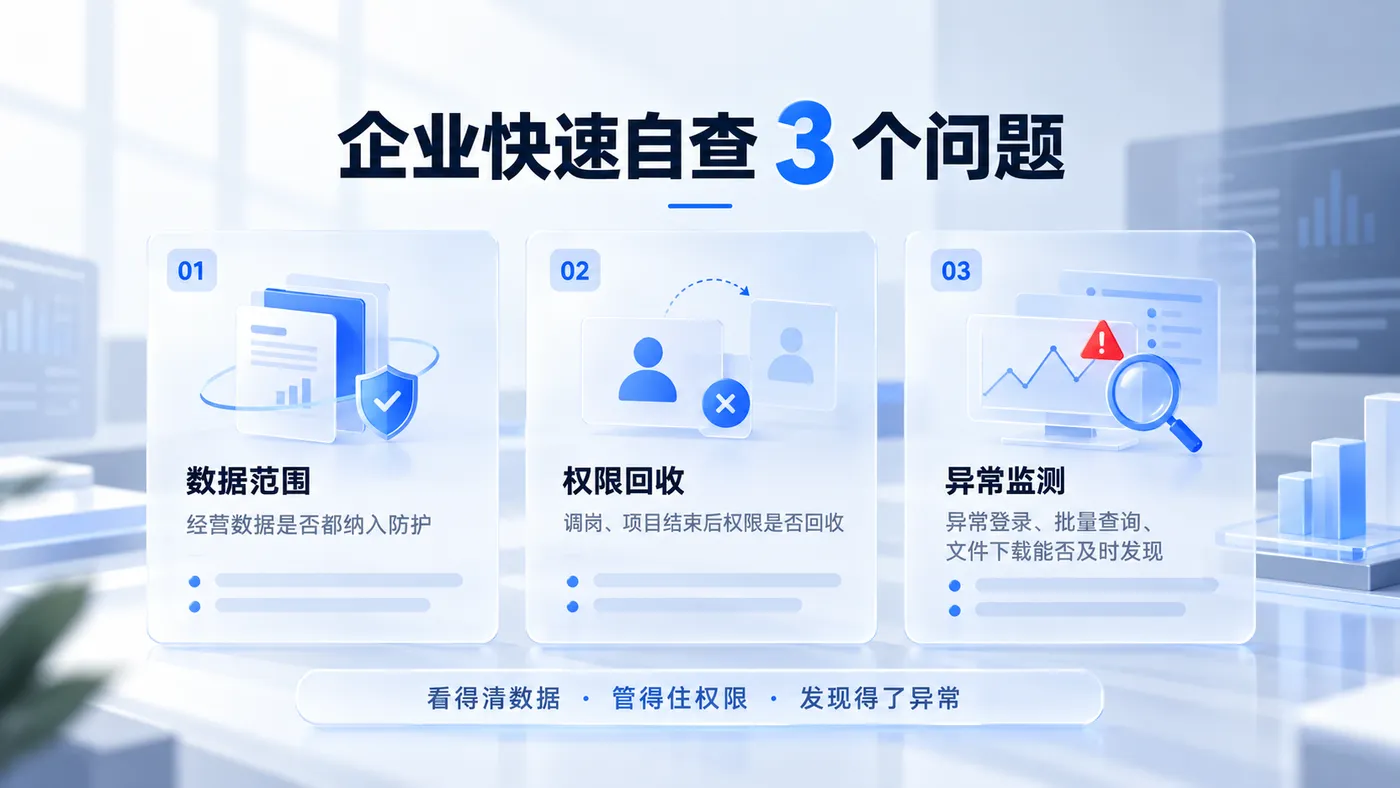
企业快速自查 3 个问题

借这起事件,企业可快速自检数据安全体系的完备度:

           1.    除核心数据库外,CRM、订单、协作平台、共享文档中的敏感经营数据,是否已纳入防护范围?

           2.    全量账号权限是否遵循小颗粒度必要原则,调岗、项目结束、合作终止后是否同步回收权限?

           3.    针对异常时间登录、批量数据查询、大规模文件下载等行为,是否具备可落地的监测与响应机制?

如果无法快速给出明确答案,说明企业的数据安全体系仍有梳理与补全空间。
 

写在后面

这起事件的特殊意义,在于问题出在内部经营环节而非产品本身,也戳中了很多企业的共性问题:重核心系统防护,轻周边经营数据风险。

数据安全的建设逻辑,正从 “部署安全产品” 转向 “体系化持续治理”。 核心从来不是守住某一个系统,而是持续回答三个问题:哪些数据是高价值的?谁有合理访问权限?访问行为是否可监测管控? 当这三个问题能被持续、动态地回应,数据安全才会从产品堆砌,真正落地为覆盖全业务的防护能力。


相关文章
|
1天前
|
云安全 安全 网络安全
|
1天前
|
JavaScript 安全 前端开发
Nodejs Brotli decoder 代码执行漏洞 (CVE-2026-111497)10629
Node.js发布安全更新修复Brotli解码器高危RCE漏洞(CVE-2026-111497),建议受影响版本用户立即升级。
1611 0
|
7天前
|
人工智能 API 开发工具
DeepSeek Harness 神插件:白嫖 13 家大厂模型
`dsh-our-free-model` 是 DeepSeek Harness 神级插件:零配置、零API Key、零账号,聚合13家大厂免费模型(含DeepSeek V4.1 Flash、Kimi K3等),支持本地网关、用量看板与自动降级,真正实现“白嫖即用”。
1308 28
|
3天前
|
存储 人工智能 自然语言处理
阿里云千问办公官网登录入口:qwenwork.cn网页版免下载,注册送2000积分、登录每日再送100积分
千问办公(QwenWork)是阿里巴巴推出的一站式AI办公平台,定位"不止于对话,更注重交付"。它基于千问大模型,具备任务拆解与多步骤自动执行能力,用户一句话即可完成PPT生成、数据分析、网页搭建、视频剪辑、信息调研等复杂任务,覆盖网页端、桌面端及钉钉生态。网页版免下载,访问qwenwork.cn注册即得2000积分,每日登录再送100积分。个人版免费起用,另有付费版与企业版可选。
|
12天前
|
存储 人工智能 安全
千问办公官网入口网页版登录:qwenwork.cn 注册送2000积分、登录送100积分
阿里云千问办公(QwenWork)是AI智能工作平台,支持一句话生成PPT、表格、网页、视频及数据分析。个人免费版送2000积分+每日登录赠100分,含1GB存储、5个发布页;企业版198元/席/月起。阿里千问办公QwenWork官网:https://t.aliyun.com/U/0VCTGt 阿里AI工作平台,一句话完成数据分析、PPT 生成、视频剪辑、网页搭建等复杂任务
|
7天前
|
人工智能 开发者
Qoder CN 大使计划正式开启|无限创造,等你一起
全年免费积分、优先内测、活动支持与更多共创机会,邀请用 Qoder 把想法变成现实的你。
615 6
|
9天前
|
安全 Linux 芯片
【万字长文】Ollama下载、安装、配置、使用保姆级教程(2026最新图解)
Ollama 是一款免费开源的本地大模型运行工具,支持 DeepSeek、Qwen 等主流模型,一条命令即可下载运行。2026 最新版 v0.35.1 官方安装包(1.47GB)已提供国内直连下载,纯本地、离线可用、无广告、无隐私泄露风险。
844 2
|
1月前
|
人工智能 JSON API
全网刷屏的 Jev 模型正式开放!一手实战测评 + 保姆级教程
全网爆火的 Jev 模型是什么?有什么用?怎么使用?怎么接入 AI 编程工具?效果真的好么?傻子可懂的 Jev 保姆级实战教程 + 项目实战测评来啦
10105 33
|
1天前
|
安全 应用服务中间件 Go
PHP2Shell 漏洞拆解:WordPress 与 nginx 为何中招
PHP2Shell 双 RCE 已遭在野利用:WordPress、Drupal 全在射程内,nginx 其实另有洞。拆成因与修复顺序
PHP2Shell 漏洞拆解:WordPress 与 nginx 为何中招
|
9天前
|
Web App开发 人工智能 JavaScript
太猛了,一个月干到15W+,给大家推荐一个最近爆火的开源逆向工具:REA
REA(Reverse Engineer Anything)是近期爆火的开源AI逆向工具,4月发布,1个月内斩获15万+ Star。它让AI Agent无需源码即可分析二进制、APK、JS/Electron、HAR包等17类目标,自动反编译、生成可运行代码,并强制返回带证据与局限的结论。全本地执行,MIT协议,支持Hopper/Ghidra/IDA等引擎,一行命令即可上手。
850 2
太猛了,一个月干到15W+,给大家推荐一个最近爆火的开源逆向工具:REA
