Android继承计算机端口开放功能 智能手机到处都是后门

简介:

Android继承计算机端口开放功能 智能手机到处都是后门


对黑客而言,扫描开放端口——潜在受害主机上可能存在漏洞的响应式互联网连接,一直是在目标公司或机构建立桥头堡的最基本方法之一。然而,在一些流行但极少被研究的App“帮助”下,很多智能手机上也留下了大量的开放端口。这些很少被考虑到的连接,可让黑客很容易地进入千万台安卓设备。



密歇根大学的一组研究员发现,Google Play 中数百个应用有非预期的行为:通过将手机转变为服务器,让应用拥有者可以从他们的PC,直接连接安装了该应用的手机,就像访问网站或其他互联网服务一样。但有数十个这些App会在智能手机上留下不安全的开放端口,让攻击者能够盗取手机联系人、照片等数据,甚至在手机上安装恶意软件。


IEEE安全与隐私欧洲研讨会上,密歇根大学研究员贾云涵说道:“安卓继承了传统计算机的开放端口功能,很多应用以暴露出漏洞的方式使用开放端口。一旦这些脆弱开放端口App被安装,你的手机就有可能被攻击者获取到完整控制权。”


端口调用

为确定端口问题的范围,密歇根大学的研究人员打造了名为OPAnalyzer的开放端口分析工具,用于扫描 Google Play 应用商店中约10万个流行App的代码。


他们发现,1,632个应用会在智能手机上创建开放端口,大多数是为了让用户可以从PC连接应用以发送短信、传输文件,或者将手机当做连接互联网的代理。他们将其中410个识别为可能没有防护或仅有弱防护,比如能被黑客从代码中导出的硬编码口令——用于控制访问这些开放端口的人。


这其中,研究员们手动分析出57个确认留有开放端口的App,这些开放端口可被同个本地WiFi网络内的黑客利用,同一设备上的其他App也能利用(甚至只有受限权限都可以),甚至,更糟糕的,受害者刷网页时浏览器里运行的脚本都能利用这些端口。


加州大学河畔分校计算机科学家钱志云称,这可能还只是部分漏洞。只要手机IP地址公网可见——取决于手机是否接入WiFi以及用户的运营商,攻击者便可以从任何地点扫描开放端口,开始攻击脆弱手机。这种情况下,是完全可以远程漏洞利用的,乐子绝对大。


在这57个被标识为最无力反抗开放端口攻击的脆弱App中,有2个特别特别危险。其中一个名为“WiFi文件传输( Wifi File Transfer )”,有超过千万下载量,能让用户通过WiFi连接手机上的某个开放端口,访问照片、应用数据等手机SD卡上存储的所有数据。但由于该应用缺乏口令之类身份验证措施,连上该开放端口的入侵者同样对这些敏感文件具备完全访问权。“这是为用户而设的功能,但因为极差的身份验证,任何人都跟用户享有了同样的权力。”


另一个危险App名为AirDroid,也是拥有千万级下载量的流行应用,可使用户在PC上完全控制他们的安卓手机。AirDroid同样有身份验证缺陷,恶意入侵可凭该缺陷访问端口。但AirDroid的案例中,该缺陷仅会导致现有连接被劫持。想要攻击成行,手机上的恶意软件必须监听用户合法连接的建立尝试。AirDroid的开发人员在接到漏洞通知后,很快就打上了补丁。


与之相对,WiFi文件传输的开发者,即便研究人员联系了他们,也没有修复该App的安全问题。该应用背后的公司名为 Smarter Droid,但多次联系均未回复。


用户什么都做不了

另外两个下载量不那么大的应用,PhonePal和 Virtual USB 也存在漏洞,且两个App的开发公司也均未对评论请求做出响应。


除了这4个App,研究人员的完整论文详细分析了其他6个应用——大多在中国市场流行,且不同程度扛不住开放端口攻击。在手机上创建开放端口的1,632个App中,超过一半都有50万+的下载量。


为测试这些脆弱App的传播度,他们甚至一度扫描了自家大学的网络,一扫一个准,几乎马上就发现了带可被黑开放端口的设备。“如此之多的开发者犯了这个错误,这已经是个令人担忧的信号了。研究人员没检查的应用肯定还有,未来也会有人创建其他带有同样问题的App。”


智能手机App会开启端口引入漏洞的情况以前也发现过:2015年末,百度发现其开发的一个软件开发包,会在安装设备上留下开放端口。其他中国大型科技公司,比如腾讯和奇虎,已经采用了该代码,实际影响超过1亿用户。百度承认了漏洞存在后,所有受影响App都发布了安全补丁。


很明显,手机开放端口的问题将持续存在。研究人员建议,开发者在用户设备上扯开口子的时候三思。用户什么都做不了,谷歌也不管事儿,开发者必须学会正确使用开放端口。


当然,实际上用户还是可以做点儿事的:卸载被点名的脆弱App,比如WiFi文件传输。你可能会失去随意在移动设备间传输文件的便利,但这么做可以把那些同样能利用该便利后门的坏人挡在门外。


本文来自合作伙伴“阿里聚安全”,发表于 2017年05月04日 11:28.


相关文章
|
弹性计算 应用服务中间件 Linux
阿里云服务器开放端口完整图文教程
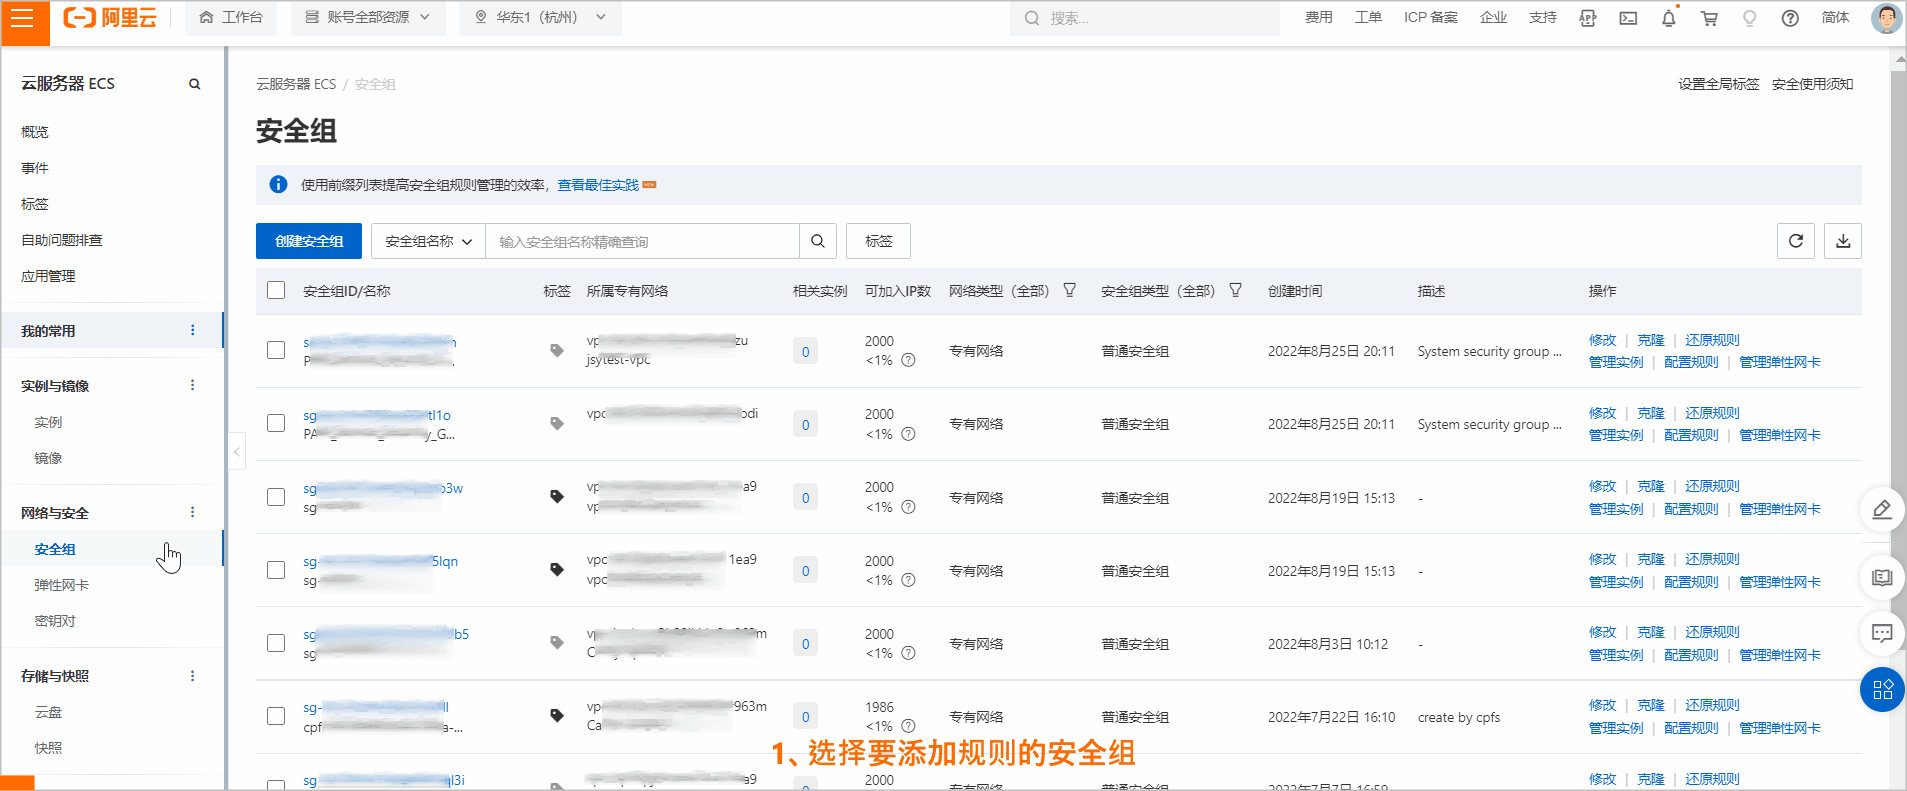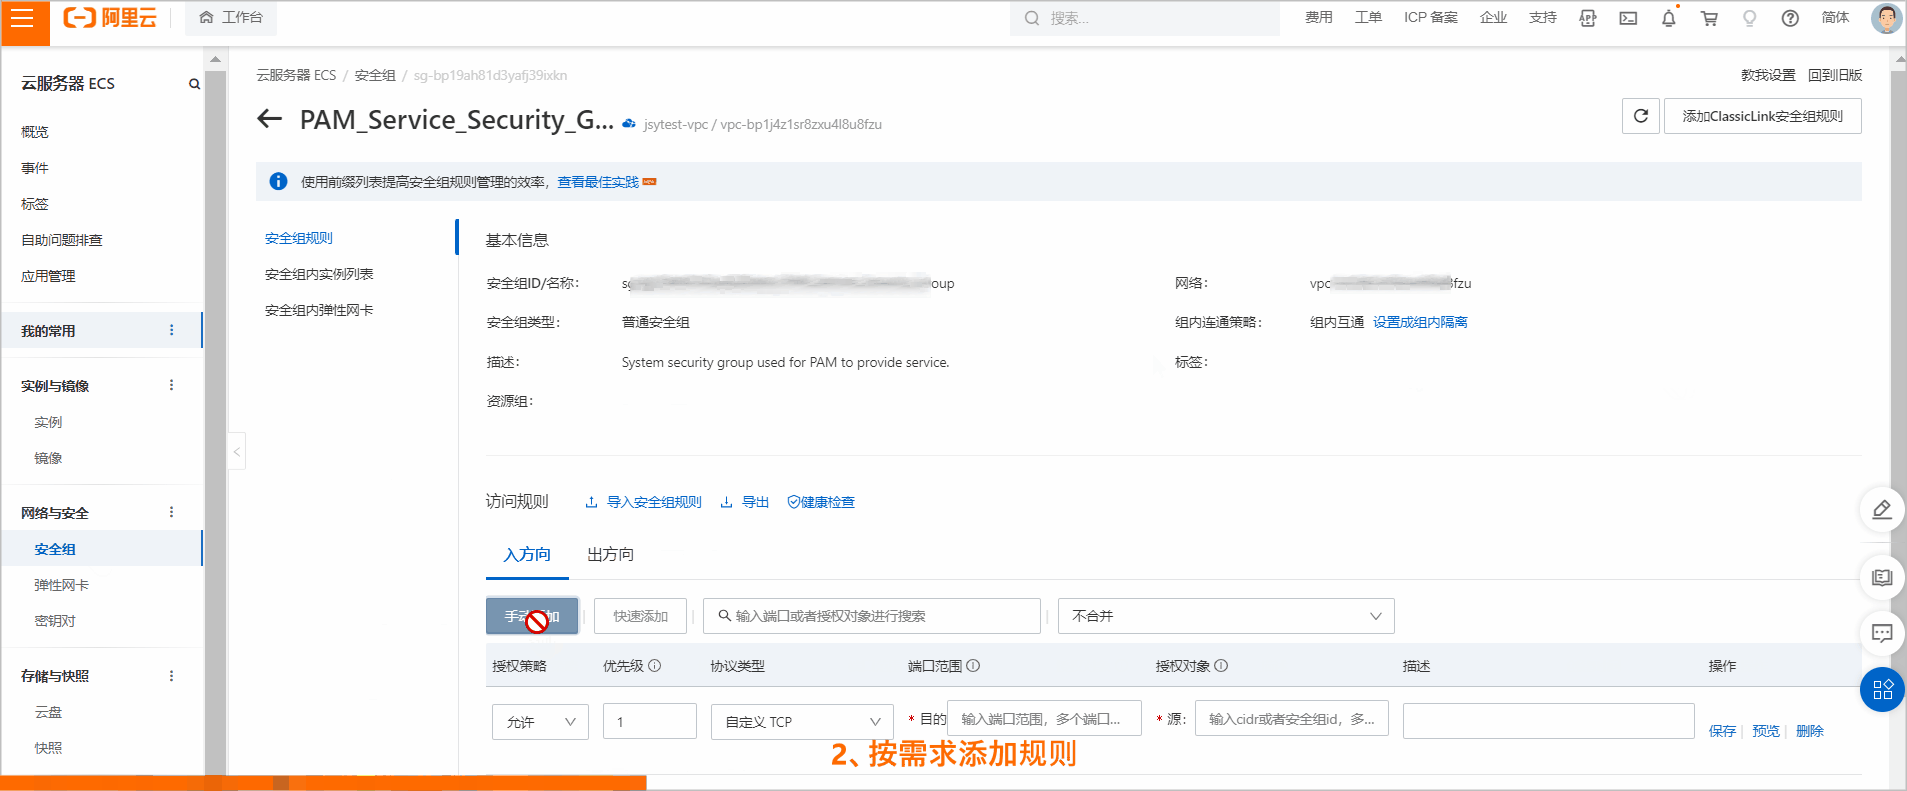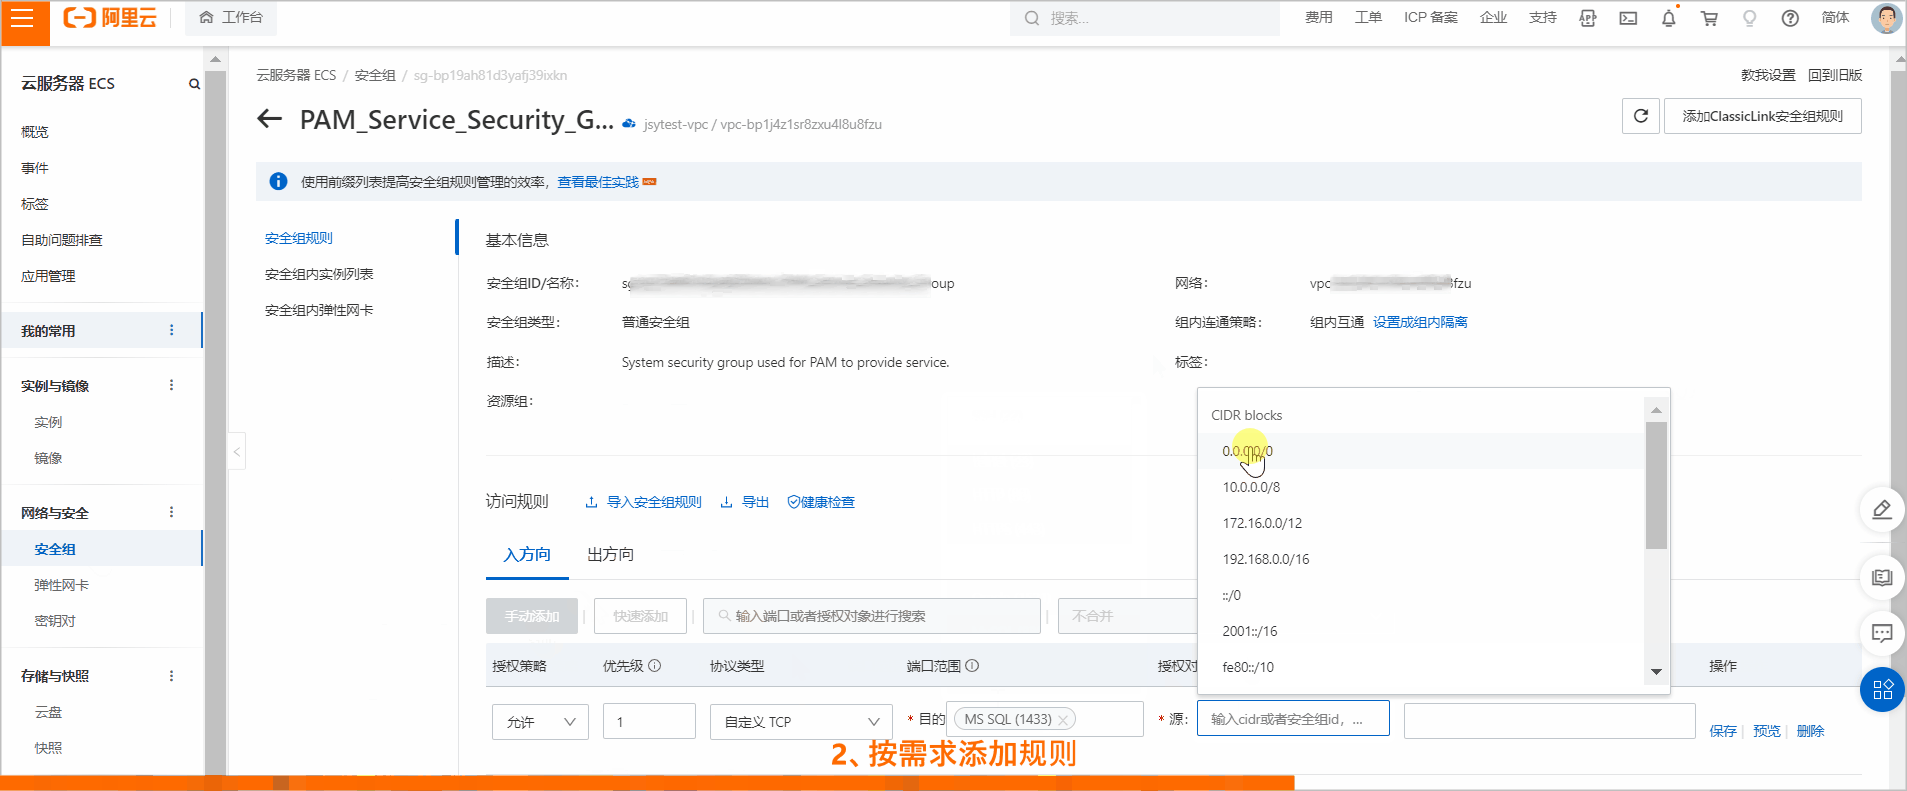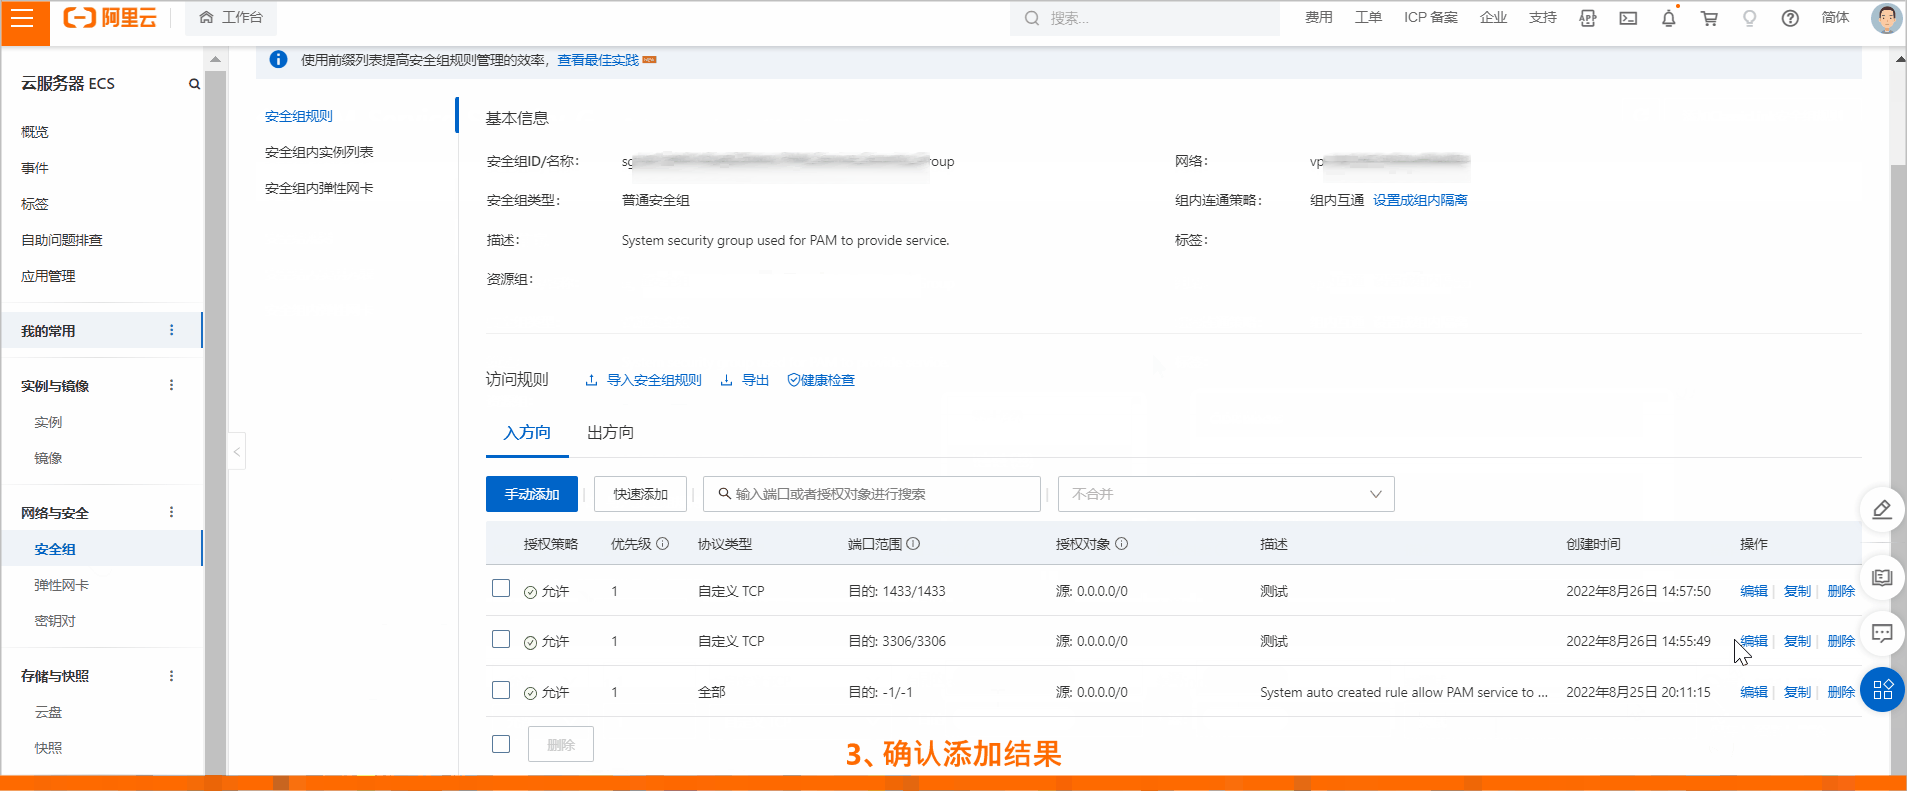
笔者近期开发完成的服务端程序部署在阿里云的ECS云服务器上面,一些应用程序配置文件需要设置监听的端口(如Tomcat的8080、443端口等),虽然通过CentOs 7系统的的「防火墙」开放了对应的端口号,任然无法访问端口号对应的应用程序,后面了解到原来还需要设置云服务器的「安全组规则」,开放相应的端口权限,服务端的接口才能真正开放。
5064 1
阿里云服务器开放端口完整图文教程
|
消息中间件 安全 Kafka
Kafka启动后需要开放什么端口?
Kafka启动后需要开放什么端口?
5762 8
|
NoSQL 应用服务中间件 PHP
布谷一对一直播源码android版环境配置流程及功能明细
部署需基于 CentOS 7.9 系统,硬盘不低于 40G,使用宝塔面板安装环境,包括 PHP 7.3(含 Redis、Fileinfo 扩展)、Nginx、MySQL 5.6、Redis 和最新 Composer。Swoole 扩展需按步骤配置。2021.08.05 后部署需将站点目录设为 public 并用 ThinkPHP 伪静态。开发环境建议 Windows 操作系统与最新 Android Studio,基础配置涉及 APP 名称修改、接口域名更换、包名调整及第三方登录分享(如 QQ、微信)的配置,同时需完成阿里云与腾讯云相关设置。
|
监控 安全 网络协议
计算机端口:网络通信的桥梁
计算机端口是网络通信的逻辑通道,支持数据传输和服务识别。本文介绍端口定义、分类(知名、注册、动态端口)、作用及管理方法,涵盖常用知名端口如HTTP(80)、HTTPS(443)等,并强调端口安全配置的重要性,帮助读者全面理解这一关键组件。
1842 6
|
Android开发
Android开发表情emoji功能开发
本文介绍了一种在Android应用中实现emoji表情功能的方法,通过将图片与表情字符对应,实现在`TextView`中的正常显示。示例代码展示了如何使用自定义适配器加载emoji表情,并在编辑框中输入或删除表情。项目包含完整的源码结构,可作为开发参考。视频演示和源码详情见文章内链接。
587 5
Android开发表情emoji功能开发
|
网络协议 API
检测指定TCP端口开放状态免费API接口教程
此API用于检测指定TCP端口是否开放,支持POST/GET请求。需提供用户ID、KEY、目标主机,可选指定端口(默认80)和地区(默认国内)。返回状态码、信息提示、检测主机、端口及状态(开放或关闭)。示例中ID和KEY为公共测试用,建议使用个人ID和KEY以享受更高调用频率。
610 14
|
网络协议 API
检测指定TCP端口开放状态免费API接口教程
该API用于检测目标主机指定TCP端口是否开放,适用于检测连通状态等场景。支持指定大陆、美国、香港等检测节点。请求地址为 `https://cn.apihz.cn/api/wangzhan/port.php`,支持POST和GET请求方式。请求参数包括 `id`、`key`、`type`、`host` 和 `port`。返回参数包含检测结果和状态码。示例请求:`https://cn.apihz.cn/api/wangzhan/port.php?id=88888888&key=88888888&type=1&host=49.234.56.78&port=80`。
615 3
|
安全 Linux 网络安全
Linux 开放的端口太多了?教你一招找出所有开放的端口,然后直接干掉!
在 Linux 系统中,端口管理至关重要。本文介绍了如何使用 `netstat`、`lsof` 和 `nmap` 等工具查找开放端口,并通过关闭相关服务、修改防火墙规则或禁用网络接口来关闭这些端口,以提高系统安全性。注意不要随意关闭重要端口,谨慎操作并备份数据。
1252 3
|
编解码 测试技术 Android开发
Android经典实战之用 CameraX 库实现高质量的照片和视频拍摄功能
本文详细介绍了如何利用CameraX库实现高质量的照片及视频拍摄功能,包括添加依赖、初始化、权限请求、配置预览与捕获等关键步骤。此外,还特别针对不同分辨率和帧率的视频拍摄提供了性能优化策略,确保应用既高效又稳定。
2235 1
Android经典实战之用 CameraX 库实现高质量的照片和视频拍摄功能
|
Linux Python
用python扫描linux开放的端口(3种方式)
这篇文章介绍了三种使用Python实现Linux端口扫描的方法,包括基础版端口扫描、全端口扫描和多线程扫描技术。
817 16