米斯特白帽培训讲义(v2)漏洞篇 Web 中间件

简介: 米斯特白帽培训讲义 漏洞篇 Web 中间件 讲师:gh0stkey 整理:飞龙 协议:CC BY-NC-SA 4.0简介中间件是一种独立的系统软件或服务程序,分布式应用软件借助这种软件在不同的技术之间共享资源。

米斯特白帽培训讲义 漏洞篇 Web 中间件

讲师:gh0stkey

整理:飞龙

协议:CC BY-NC-SA 4.0

简介

中间件是一种独立的系统软件或服务程序,分布式应用软件借助这种软件在不同的技术之间共享资源。中间件位于客户机/ 服务器的操作系统之上,管理计算机资源和网络通讯。是连接两个独立应用程序或独立系统的软件。相连接的系统,即使它们具有不同的接口,但通过中间件相互之间仍能交换信息。执行中间件的一个关键途径是信息传递。通过中间件,应用程序可以工作于多平台或OS环境。(百度百科)

常见的中间件

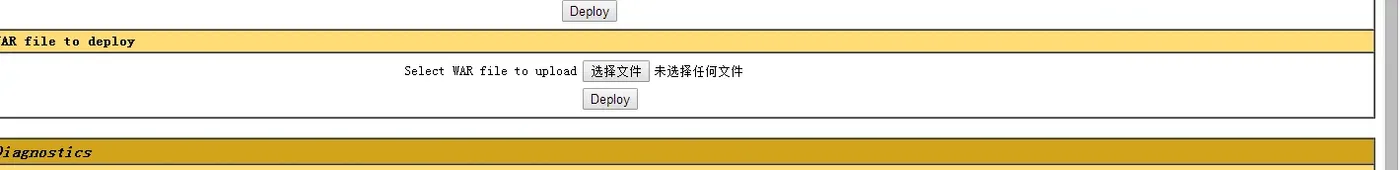
这些中间件是 Java Web 的容器。都可以上传 war 包。打包命令:

jar -cvf <war> <jsp或目录>

比如:

jar -cvf test.war test.jsp
jar -cvf test.war D:\Project\Test

上传之后访问:

/<包名>/<jsp文件名或路由名>

比如包名是test,文件名是test.jsp,那么访问/test/test.jsp。如果存在一个 Servlet 映射到了/test,那么访问/test/test。

Tomcat
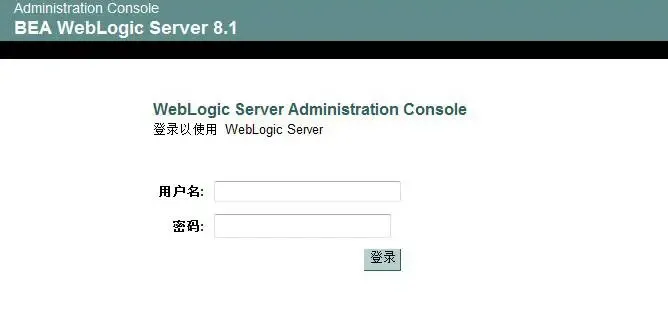
Weblogic
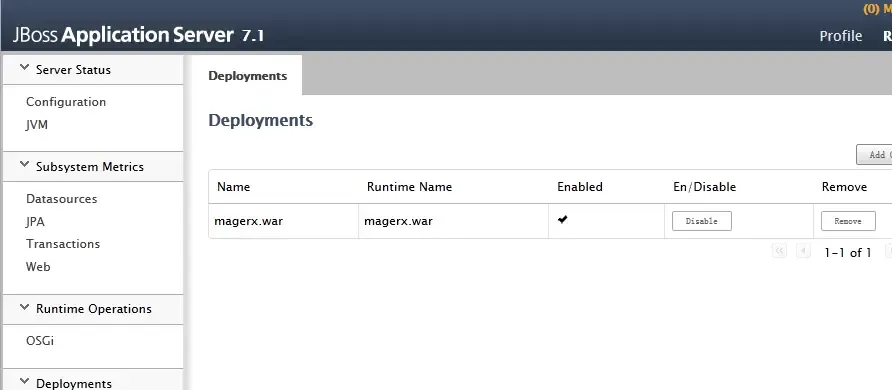
JBoss
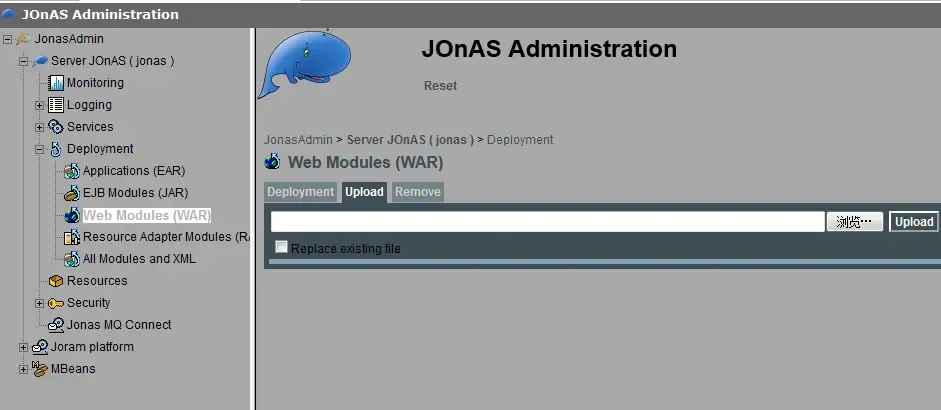
JOnAS
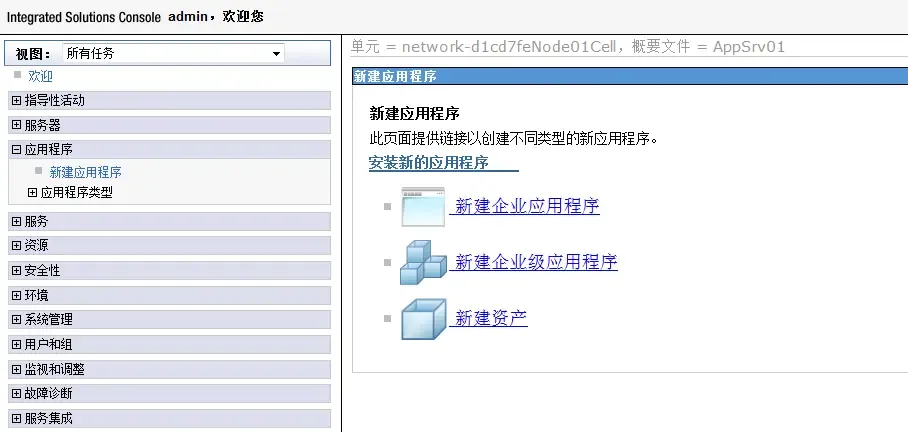
WebSphere
常见漏洞

  • 弱口令
  • java反序列
  • 未授权
  • 代码执行

常见弱口令

Tomcat

  • tomcat:tomcat
  • …

Weblogic

  • weblogic:weblogic
  • system:system
  • portaladmin:portaladmin
  • guest:guest
  • weblogic:admin123
  • weblogic:weblogic123
  • …

JBoss

  • jboss:jboss
  • admin:admin
  • …

JOnAS

  • jadmin:jonas
  • tomcat:tomcat
  • jonas:jonas
  • …

搜索

默认端口

  • Tomcat:8080(Web、Console)、…
  • WebLogic:7001、7002(Web、Console)、…
  • JBoss:8080(Web)、9990(Console)、…
  • WebSphere:9080、9443(Web)、9060、9043(Console)、…
  • JOnAS:9000、…

使用 oshadan 或者nmap -p扫描。

默认路径

  • Tomcat:http://<host>:8080/manager/html
  • WebLogic:http://<host>:7001/console/
  • JOnAS:http://<host>:9000/jonasAdmin/
  • JBoss:http://<host>:9990
  • WebSphere:http://<host>:7043/ibm/console/logon.jsp

使用inurl:来寻找。
附录

相关文章
|
安全 测试技术 程序员
web渗透-文件包含漏洞
文件包含漏洞源于程序动态包含文件时未严格校验用户输入,导致可加载恶意文件。分为本地和远程包含,常见于PHP,利用伪协议、日志或session文件可实现代码执行,需通过合理过滤和配置防范。
1674 79
web渗透-文件包含漏洞
|
存储 安全 前端开发
Web渗透-文件上传漏洞-上篇
文件上传漏洞常见于Web应用,因类型限制不严可致恶意文件执行。本文介绍前端检测、MIME类型、黑名单、.htaccess、空格、双写等多种绕过方式,并结合upload-labs靶场演示利用方法,提升安全防护认知。
3508 1
Web渗透-文件上传漏洞-上篇
|
安全 中间件 应用服务中间件
WEB渗透-文件上传漏洞-下篇
本文详解文件上传安全漏洞,涵盖白名单绕过(如00截断、条件竞争)、图片木马制作与利用、以及IIS、Apache、Nginx等常见解析漏洞原理与防御。结合实战案例,深入剖析攻击手法与修复方案。
1032 1
|
存储 JavaScript 安全
Web渗透-XSS漏洞深入及xss-labs靶场实战
XSS(跨站脚本攻击)是常见的Web安全漏洞,通过在网页中注入恶意脚本,窃取用户信息或执行非法操作。本文介绍其原理、分类(反射型、存储型、DOM型)、测试方法及xss-labs靶场实战案例,帮助理解与防御XSS攻击。
3756 1
Web渗透-XSS漏洞深入及xss-labs靶场实战
|
安全 NoSQL Shell
web渗透-SSRF漏洞及discuz论坛网站测试
SSRF(服务器端请求伪造)是一种安全漏洞,攻击者可诱使服务端发起任意请求,进而探测或攻击内网系统。常用于端口扫描、访问内部服务、读取本地文件等。常见防御包括限制协议、域名和IP,但可通过302跳转、短地址等方式绕过。
674 1
web渗透-SSRF漏洞及discuz论坛网站测试
|
安全 程序员 数据库连接
web渗透-CSRF漏洞
CSRF(跨站请求伪造)是一种常见的Web安全漏洞,攻击者通过伪造用户请求,诱使其在已登录状态下执行非意愿操作。本文介绍CSRF原理、分类(站外与站内)、DVWA靶场搭建及防御措施,如同源策略与Token验证,提升安全防护意识。
890 0
web渗透-CSRF漏洞
|
安全 Linux PHP
Web渗透-命令执行漏洞-及常见靶场检测实战
命令执行漏洞(RCE)指应用程序调用系统命令时,用户可控制输入参数,导致恶意命令被拼接执行,从而危害系统安全。常见于PHP的system、exec等函数。攻击者可通过命令连接符在目标系统上执行任意命令,造成数据泄露或服务瘫痪。漏洞成因包括代码层过滤不严、第三方组件缺陷等。可通过参数过滤、最小权限运行等方式防御。本文还介绍了绕过方式、靶场测试及复现过程。
2287 0
|
安全 数据安全/隐私保护
Web渗透-逻辑漏洞
逻辑漏洞主要因程序逻辑不严谨或复杂导致处理错误,常见于越权访问、密码修改、支付等环节。漏洞统计显示,越权操作和逻辑漏洞占比最高,尤其账号安全风险突出,如任意重置密码、验证码暴力破解等。漏洞分类中,越权访问分为水平越权(同权限用户间数据访问)和垂直越权(跨权限数据访问)。
685 0
Web渗透-逻辑漏洞
|
存储 安全 Java
web渗透-反序列化漏洞
序列化是将对象转为可传输字符串的技术,便于存储与传输。PHP通过serialize/unserialize实现,Java通过Serializable接口和ObjectOutputStream完成。文中还介绍了反序列化漏洞在安全测试中的利用方法及CTF实战案例。
414 0
web渗透-反序列化漏洞
|
开发框架 JSON 中间件
Go语言Web开发框架实践:路由、中间件、参数校验
Gin框架以其极简风格、强大路由管理、灵活中间件机制及参数绑定校验系统著称。本文详解其核心功能:1) 路由管理,支持分组与路径参数;2) 中间件机制,实现全局与局部控制;3) 参数绑定,涵盖多种来源;4) 结构体绑定与字段校验,确保数据合法性;5) 自定义校验器扩展功能;6) 统一错误处理提升用户体验。Gin以清晰模块化、流程可控及自动化校验等优势,成为开发者的优选工具。

热门文章

最新文章