Outlook
通过
RPC Over HTTPS
访问邮箱
简单介绍一下实验环境,
florence
为域控制器,建了一个名叫
exchtest.com
的域,
dns
就是自己,
Berlin
为
exchange
服务器,并打上了
sp2
补丁
大致可以分为这么几个步骤
在
Berlin
上开始设置,添加删除程序,添加删除
windows
组件,找到网络服务,勾选
http
代理
rpc
,下一步,挂上镜像,等待,完成。
对刚创建的
rpc
服务进行配置,在
Berlin
上开始,运行,键入
regedit
,确定,打开注册表编辑器,在编辑下,查找,
100-5000
,(本人就觉得那个路径没必要去记,只需记住关键词就行了,
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Rpc\RpcProxy\ValidPorts
)将键值从原来的
BERLIN
:
100-5000
修改为
BERLIN.EXCHTEST.COM
:
100-7000
。
100-7000
用完全合格域名,没有什么特别,只是老师说可能用户有来自广域网的所以才用完全合格域名的
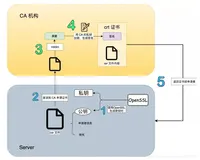
下一步,申请证书,在
florence
上打开开始
-
设置
-
控制面板
-
添加删除
windows
组建
-
选择证书服务
-
详细信息
-
勾选证书服务
ca-
弹出一个说计算机名和域名不能更改的对话框不必理会,确定即可,确定
-
下一步
-
默认的企业根
ca
即可下一步
-
在此
ca
的公用名称中输入你可以识别的名字如
itetca-
下一步
-
证书数据库的存放位置默认就行下一步
-
挂上镜像文件等个几秒中完成。如何查看呢刚刚建的
ca
证书呢?开始运行
-mmc-
打开控制台
1-
选择
-
文件
-
添加删除管理单元
-
添加
-
找到证书项添加
-
我的用户账户
-
完成,关掉后发现控制台更节点下多了一证书项,打开看看有没有刚才做的
itetca
Berlin
上打开开始—程序
-
管理工具
-Internet
信息服务(
IIS
)管理器,依次点开,
Berlin-
网站
-
默认网站,在默认网站上右击属性,找到目录安全性选项下的服务器证书,单击
-
下一步
-
新建证书
-
立即将证书请求到联机证书颁发机构
-
默认选项下一步
-
单位和部门随便填主要起描述作用
-
公用名称为完全合格域名如
Berlin.abc.com-
省市项如北京市,写拼音也行,甚至你写
123
都可以,就是个描述性的数据,没什么,下一步
-ssl
端口默认
443
下一步
-
证书颁发机构默认的就行
如下一步
-
下一步
-
完成。现在就可以点击查看证书了,如果没有出现红色的步骤的话,基本上就是失败的,在此过程中曾碰到这种情况就是立即将证书请求(上文中加下划线那一步)该选项为灰色不能选,我只是从头开始新建证书那一步选择删除证书就好了,或者刷新一下策略,在试试看,(开始
-
运行
-cmd-gpupdate/force
)
要不你就接着往下做,完成之后在进行一次,把它删掉从新做,试试看,不出意外的话,刷新策略是比较好的,下一步配置
IIS
身份验证方式,在邮件服务器
Berlin
上打开,开始程序
-
管理工具
-
找到
IIS
管理器
-
打开,依次点开
Berlin
下网站
-
默认网站
-rpc
,在
rpc
上右击选属性,在目录安全性下找到编辑,把启用匿名访问与集成
windows
身份验证前的勾去掉,勾选基本身份验证,弹出提示风险对话框选是
-
已经完成了一大半接着就是开始测试了,新解一台虚拟机,
Istanbul
,配
ip
注意
dns
,
ping
一下试试看看能不能通,把它加入域如
exchtest.com
安装
office
中的
outlook
这个都很简单就不做详细描述了,点击,开始,设置,控制面板,邮件,电子邮件账户,更改或查看现有的电子邮件账户,更改,其他设置,连接,勾选使用
http
连接到我的
exchange
邮箱,在
exchange
代理服务器设置选项中,我的
exchange
代理服务器添为
Berlin.exchtest.com
,为完全合格域名,和申请证书是添的应该是一样的,勾选快速网络低速网络的复选框,身份验证采用基本身份验证,下一步完成,关闭。
发封邮件测试一下吧!打开
outlook
之后,按住
ctrl
单击右下角的
outlook
图标,选择连接状态,看看是不是
https
吧!
oh
啦试验成功
本文转自 yuzeying1 51CTO博客,原文链接:http://blog.51cto.com/yuzeying/133523