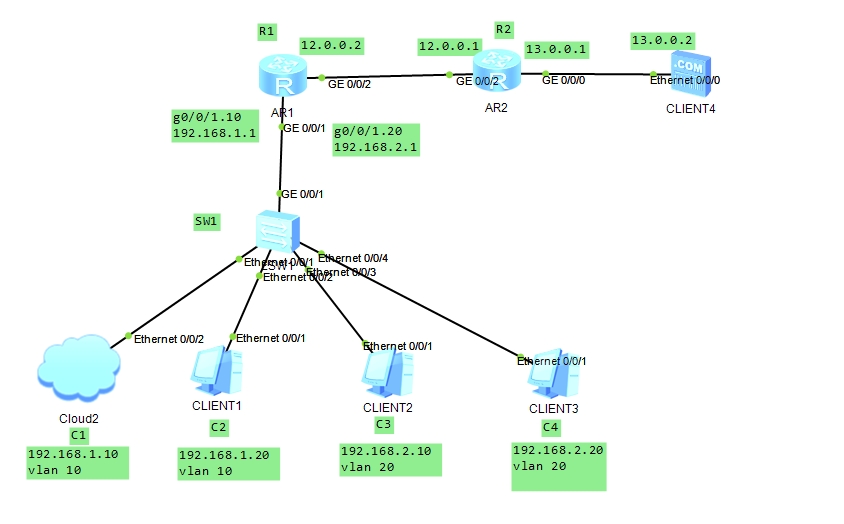
实验拓扑:
使用ENSP模拟器(版本V100R002C00 1.2.00.350)
实验要求:
1.在华为设备上配置标准ACL实现vlan 10主机不能和vlan20主机互访,但可以正常上网。
2. 在华为设备上配置扩展ACL实现vlan 10主机不能和vlan 20主机互访,但可以正常上网;vlan 10中C2需要和vlan 20中C3通信,vlan 10中C1不能打开网页,其他不受影响;
3. 在华为设备上配置命名ACL实现路由器R1只能被192.168.1.10主机远程管理。
ACL原理:
1.ACL是从上至下逐条匹配,一旦匹配成功则不再向下匹配。
2.ACL最后隐含了一条拒绝所有的规则。
3.路由器的一个接口一个方向最多只可以应用一个ACL,但是可以有N条条目。
实验步骤及验证:
1.接口及ip地址规划:
C1:192.168.1.10 (vlan 10)
C2:192.168.1.20 (vlan 10)
C3:192.168.2.10 (vlan 20)
C4:192.168.2.20 (vlan 20)
Server:13.0.0.2
R1:
g0/0/1.10:192.168.1.1
g0/0/1.20:192.168.2.1
g0/0/2:12.0.0.2
R2:
g0/0/2:12.0.0.1
g0/0/0:13.0.0.1
2.配置脚本:
SW1
[SW1]vlan batch 10 20(添加vlan 10 20)
[SW1]int e0/0/1
[SW1-Ethernet0/0/1]port hybrid pvid vlan 10
[SW1-Ethernet0/0/1]port hybrid untagged vlan 10(将接口以untagged方式加入vlan 10)
[SW1]int e0/0/2
[SW1-Ethernet0/0/2]porthybrid pvid vlan 10
[SW1-Ethernet0/0/2]port hybrid untagged vlan 10
[SW1]int e0/0/3
[SW1-Ethernet0/0/3]port link-type access
[SW1-Ethernet0/0/3]port default vlan 20(将接口以access方式加入vlan 20)
[SW1]int e0/0/4
[SW1-Ethernet0/0/4]port link-type access
[SW1-Ethernet0/0/4]port default vlan 20
[SW1]int g0/0/1
[SW1-GigabitEthernet0/0/1]port hybrid tagged vlan 10 20(将接口以tagged方式允许带有vlan 10 20标记的帧通过)
R1
[R1]int g0/0/1.10
[R1-GigabitEthernet0/0/1.10]dot1q termination vid 10(指定子接口封装的vlan)
[R1-GigabitEthernet0/0/1.10]ip add 192.168.1.1 24
[R1-GigabitEthernet0/0/1.10]arp broadcast enable(开启子接口的arp广播)
[R1]int g0/0/1.20
[R1-GigabitEthernet0/0/1.20]dot1qtermination vid 20
[R1-GigabitEthernet0/0/1.20]ip add 192.168.2.1 24
[R1-GigabitEthernet0/0/1.20]arp broadcast enable
[R1]int g0/0/2
[R1-GigabitEthernet0/0/2]ip add 12.0.0.2 24
R2
[R2]int g0/0/2
[R2-GigabitEthernet0/0/2]ip add 12.0.0.1 24
[R2]int g0/0/0
[R2-GigabitEthernet0/0/0]ip add 13.0.0.1 24
-------------------------以上是IP地址及vlan配置----------------------------
R1
[R1]ip route-static 13.0.0.0 255.255.255.0 12.0.0.1
R2
[R2]ip route-static192.168.1.0 255.255.255.0 12.0.0.2
[R2]ip route-static 192.168.2.0 255.255.255.0 12.0.0.2
---------------------------以上是路由配置----------------------------------
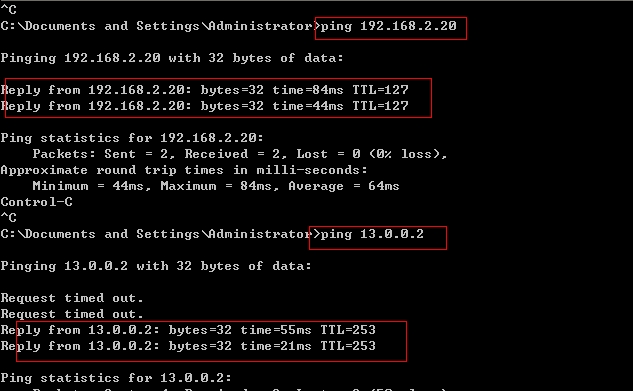
没做任何ACL情况下,C1可以与vlan 20主机及Server通信
标准ACL:
R1
[R1]acl 2000(定义一个标准ACL2000)
[R1-acl-basic-2000]rule 5 deny source 192.168.1.0 0.0.0.255(第一条语句拒绝源为192.168.1.0/24网段的所有流量)
[R1-acl-basic-2000]rule 10 permit source any(需要注意ACL是从上至下逐条匹配的,所以需在第一条拒绝语句后跟一条允许所有的以保证其他流量通过)
[R1]int g0/0/1.20(因只需要限制vlan10和20的主机不能互访,所以将ACL应用在vlan 20网关的out方向从而不影响上行上网的流量)
[R1-GigabitEthernet0/0/1.20]traffic-filteroutbound acl 2000(在接口的out方向应用ACL)
结果验证:
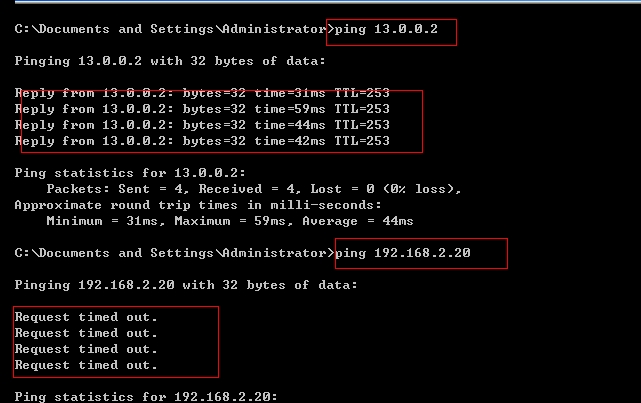
可以看到C1仍然可以访问Server,但无法和vlan20主机通信,标准ACL生效。
扩展ACL:
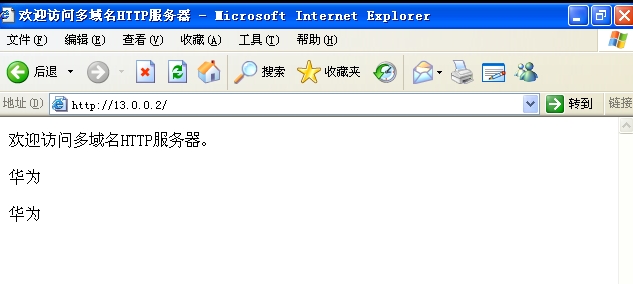
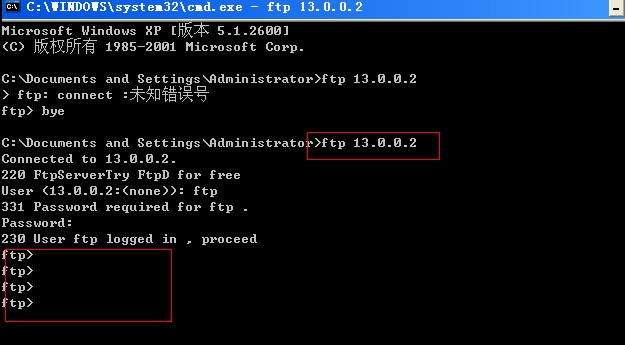
在没有ACL情况下C 1是可以访问Server的FTP和WWW服务的。
R1:
[R1]acl 3000(定义一个扩展ACL3000)
[R1-acl-adv-3000]rule 5 permit ip source 192.168.1.20 0.0.0.0 destination192.168.2.10 0.0.0.0(允许以C2为源C3为目标的流量)
[R1-acl-adv-3000]rule 10 deny ip source 192.168.1.0 0.0.0.255 destination192.168.2.0 0.0.0.255(注意此条语句位置!拒绝所有vlan 10为源vlan 20为目标的流量)
[R1-acl-adv-3000]rule 15 deny tcp source 192.168.1.10 0.0.0.0 destination13.0.0.2 0.0.0.0 destination-port eq 80(拒绝C1为源访问目标为Server的TCP 80端口)
[R1-acl-adv-3000]rule 20 permit ip source any(最后允许所有未匹配的流量)
[R1]int g0/0/1.10
[R1-GigabitEthernet0/0/1.10]traffic-filter inboundacl 3000(在vlan 10网关的in方向调用ACL)
实验验证:
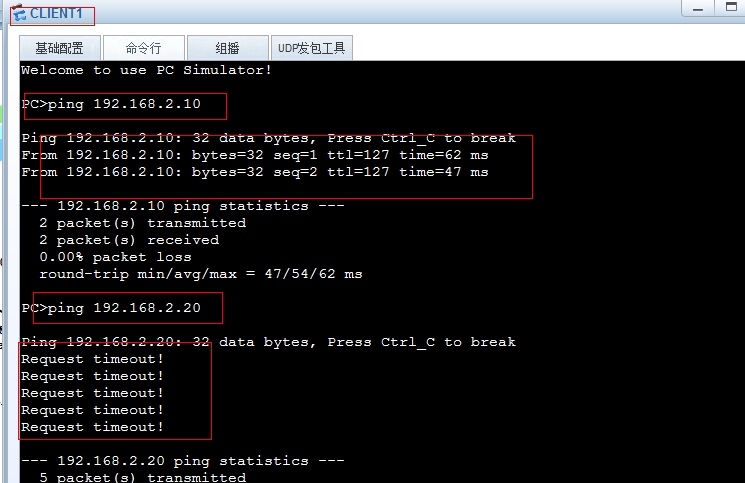
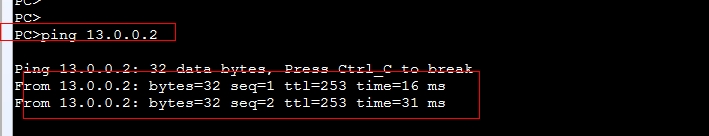
在C2上与C3通信但是无法与vlan 20其他主机通信,且可以访问Server可正常上网。
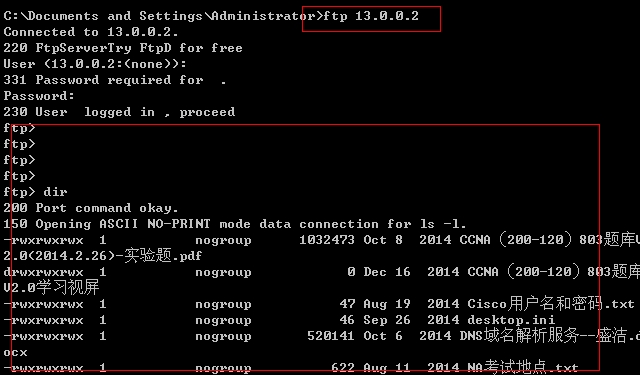
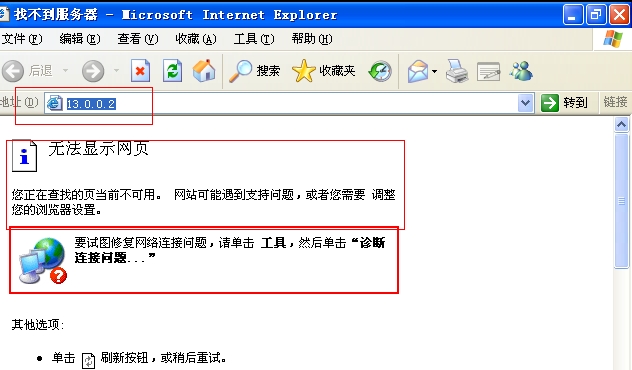
在C1上不能访问Server的WWW服务,但仍然可以访问FTP服务,所以扩展ACL生效。
命名ACL:
R1:
[R1]user-interface vty 0 4
[R1-ui-vty0-4]authentication-modepassword
Please configure the login password (maximum length16):abc
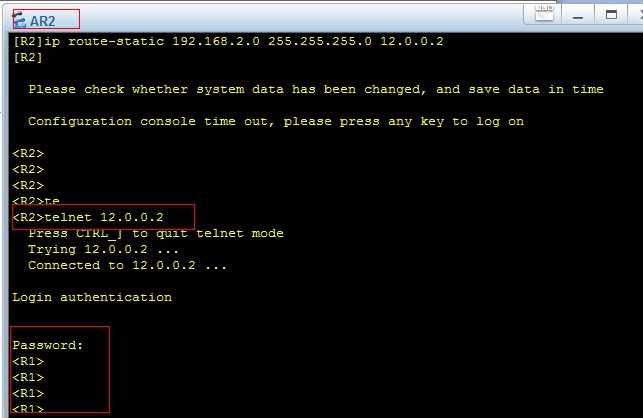
默认情况下任何可以与R1通信的设备都可以telnet到R1。
R1:
[R1]acl name novty 2001
[R1-acl-basic-2001]rule 5 permit source 192.168.1.100.0.0.0(允许源为C1的流量)
[R1]user-interface vty 04
[R1-ui-vty0-4]acl 2001inbound (在VTY端口的in方向应用ACL)
实验验证:
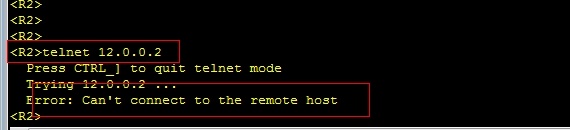
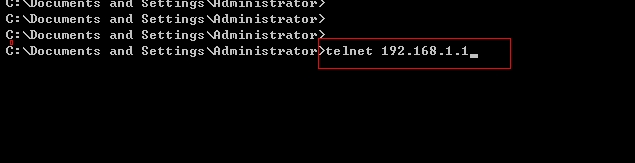
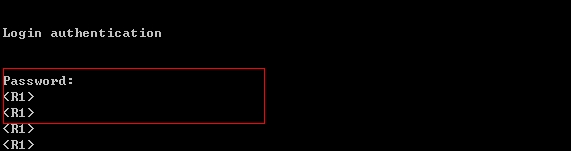
只有C1可以telnet到R1,其他都无法telnet,命名ACL生效。
实验总结:
1.ACL可以理解为一个包过滤防火墙,可以基于管理员配置的条目控制流量,还可以通过time-rang命令定义一个时间范围,在列表后面调用这个时间范围来实现灵活的网络控制。
2.ACL也可以被用来定义感兴趣地址或网段范围,以用于其他应用(如NAT)。
3.ACL也是QoS中流分类的必备工具。
本文转自Y.weisheng 51CTO博客,原文链接:http://blog.51cto.com/yuan2/1583305,如需转载请自行联系原作者