IP DHCP SNOOPING工作原理测试

简介:

一.工作原理:

A.在指定VLAN启用DHCP Snooping后,将端口分为Trusted接口和Untrusted接口,默认VLAN所有接口都变为Untrusted接口,需要手动设置Trusted接口。

B.对于Untrusted接口,只能接收DHCP的请求消息,不会向这个接口发送出DHCP的请求消息。

C.对于Untrusted接口,从接口进入的DHCP的响应消息也会被drop掉

D.对于Trusted接口,没有任何限制,也不做检测。

---测试后觉得这个不确切,Trusted接口如果没有DHCP请求包进入,不会发出DHCP响应包

---当DHCP服务器和DHCP客户端都属于Trusted接口,DHCP客户端是能正常获取IP地址的

---也就是说Trusted口有DHCP请求包进入时,才会发出DHCP响应包

另外测试中还发现:

①对于思科路由器,如果修改接口mac,交换机不知道是伪造的,最后拿到IP的进入dhcp snooping binding绑定表

②但是不知道为什么貌似交换机能识别windows主机修改了自己的mac地址

---虽然它从DHCP服务器那里成功的获取了IP地址,但是dhcp snooping binding表里面不会增加记录

---把交换机清空配置,重启这种情况没有出现,我还以为交换机怎么能识别出来的呢

---重启交换机后,windows主机照也能冲掉路由器在交换机dhcp snooping binding表的记录

③同一VLAN ,CAM表不会记录重复的mac地址条目,后到的会冲掉之前的
---即使windows修改接口MAC地址会被DHCP snooping发现,但是CAM表是被更新的

---如果属于不同的VLAN重复的mac地址是会被CAM表记录的

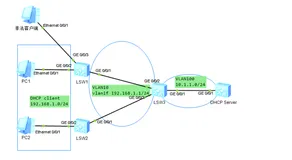
二.测试拓扑:

三.验证:

A.交换机在VLAN开启DHCP Snooping之后,VLAN所有接口默认都为Untrust接口

----不用验证,省略

B.Untrust接口只接收DHCP请求的数据包,不会发出DHCP请求的数据包

---这个可以把R1作为DHCP客户端,R2作为DHCP服务器端,连接PC1的接口默认Untrust和修改为Trust来进行验证

①如果没有开启DHCP Snooping,在PC上面能够抓到所有的DHC广播包

②开启DHCP Snooping后,如果连接PC1的接口为Untrusted口,在它上面抓包,收不到任何DHCP的广播包

③开启DHCP Snooping后,如果连接PC1的接口为Trusted口,在它上面抓包,可以抓到DHCP Discover包和DHCP Request包(都是有客户端发送的广播包,收不到服务器发送的广播包),并且可以看到开启DHCP Snooping之后,DHCP Discover包增加了82选项

④关于82选项

---交换机开启DHCP Snooping之后默认是会添加的,可以在交换机上通过SW1(config)#no ip dhcp snooping information option 取消掉

---对于思科路由器作为DHCP服务器情况,因为它能识别82选项,当发现DHCP Discover包含82选项,而又不是由DHCP Relay发送过来的,不会给客户端分派IP地址,除非通过如下全局命令或接口命令信任82选项:

R2(config)#ip dhcp relay information trust-all 

R2(config-if)#ip dhcp relay information trusted 
---值得注意的是,如果交换机开启了DHCP Snooping,又没有关闭82选项,那么在作为DHCP中继的路由器全局或接口也得开启信任82选项,否则路由器不会中继DHCP Discover包

---像微软的DHCP服务器,其压根就识别不了82选项,因而会忽略掉82选项

C.对于Untrust接口,从接口进入的DHCP响应包会丢弃

---这个不好测试,只能通过DHCP中继来测试

①当交换机没有开启DHCP Snooping时,PC1可以收到R2发给它的DHCP Offer包(DHCP响应包)

②当交换机开启DHCP Snooping且不配置任何口为信任口时,PC1无法收到DHCP包,并且有如下日志:

Mar  1 18:42:53.774: %DHCP_SNOOPING-5-DHCP_SNOOPING_UNTRUSTED_PORT: DHCP_SNOOPING drop message on untrusted port, message type: DHCPOFFER, MAC sa: 0002.0002.0002

③当交换机开启DHCP Snooping,仅配置连接R2的接口为信任口时,PC1无法收到DHCP包

④当交换机开启DHCP Snooping,同时配置连接R2和PC1的接口为信任口时,PC1可以收到R2发给它的DHCP Offer包(DHCP响应包)

D.对于Trusted接口,没有任何限制,也不做检测。

---通过上面的测试,其实这个说的不是很确切,Trusted接口因为是已知的连接DHCP服务器的接口,所以交换机把其他DHCP响应包都过滤掉了,不从该接口发出其他DHCP服务器响应的广播包。


本文转自 碧云天 51CTO博客,原文链接:http://blog.51cto.com/333234/1209811,如需转载请自行联系原作者

相关文章
|
网络协议
配置DHCP Snooping的攻击防范功能示例
本文介绍了通过配置DHCP Snooping功能来防范DHCP攻击的组网需求与实现方法。网络中存在多种针对DHCP的攻击,如仿冒DHCP Server、报文泛洪、仿冒报文及服务拒绝等,这些攻击可能严重影响网络正常运行。为保障DHCP用户服务质量,需在DHCP Relay上配置DHCP Snooping功能。具体包括:配置DHCP转发、启用基本防护功能、限制报文速率、绑定表匹配检查及接入用户数限制等步骤。最后通过命令验证配置结果,确保功能正常运行。
配置DHCP Snooping的攻击防范功能示例
|
编解码 缓存 Prometheus
「ximagine」业余爱好者的非专业显示器测试流程规范,同时也是本账号输出内容的数据来源!如何测试显示器?荒岛整理总结出多种测试方法和注意事项,以及粗浅的原理解析!
本期内容为「ximagine」频道《显示器测试流程》的规范及标准,我们主要使用Calman、DisplayCAL、i1Profiler等软件及CA410、Spyder X、i1Pro 2等设备,是我们目前制作内容数据的重要来源,我们深知所做的仍是比较表面的活儿,和工程师、科研人员相比有着不小的差距,测试并不复杂,但是相当繁琐,收集整理测试无不花费大量时间精力,内容不完善或者有错误的地方,希望大佬指出我们好改进!
1589 16
「ximagine」业余爱好者的非专业显示器测试流程规范,同时也是本账号输出内容的数据来源!如何测试显示器?荒岛整理总结出多种测试方法和注意事项,以及粗浅的原理解析!
|
芯片
LDO的原理及测试方法
一、基本结构 这是LM317芯片的核心,这个电路单元称为Bandgap Reference带隙基准源。属于模拟集成电路中的经典电路结构。 LDO拓扑结构图 常见的基本结构 利用VBE的负温度系数,而VT是正温度系数,正负温度系数抵消就的得到稳定的基准参考电压了(三极管的方程VBE=VT*In(lC/IS))。 二、测试意义 了解集成电路的内部结构对测试有意义么? 1、了解内部结构,才能更好的理解测试原理或者设计测试方案2、可以学习提升对电路结构的理解能力。 针对LM317,了解了内部简单原理,可以知道1、内部结构设计针对的是温度系数,因此可能受温度的影响,实际也是会受到温度的影
581 88
|
监控 测试技术 定位技术
HTTP代理IP响应速度测试方案设计与指标体系
随着数字化发展,网络安全、隐私保护及内容访问自由成为核心需求。HTTP代理因其技术优势成为热门选择。本文介绍HTTP代理IP响应速度测试方案,包括基础性能、稳定性、地理位置、实际应用、安全性测试及监控指标,推荐测试工具,并提供测试结果评估标准。
515 2
|
网络协议 网络安全 数据安全/隐私保护
计算机网络概念:网关,DHCP,IP寻址,ARP欺骗,路由,DDOS等
461 4
|
Linux
kickstart自动安装系统 --DHCP 配置及测试
PXE+Kickstart自动安装系统需配置DHCP服务器分配IP。dhcpd.conf示例:设置更新样式、忽略客户端更新、指定下一服务器及启动文件。定义子网、网关、掩码、动态地址池并预留特定MAC地址。重启xinetd、NFS、DHCP服务,确保新服务器与Kickstart服务器在同一网络,避免误装其他机器。注意隔离测试网络以防干扰生产环境。
437 18
|
域名解析 网络协议 测试技术
IP、掩码、网关、DNS1、DNS2到底是什么东西,ping telnet测试
理解IP地址、子网掩码、默认网关和DNS服务器的概念是有效管理和配置网络的基础。通过使用ping和telnet命令,可以测试网络连通性和服务状态,快速诊断和解决网络问题。这些工具和概念是网络管理员和IT专业人员日常工作中不可或缺的部分。希望本文提供的详细解释和示例能够帮助您更好地理解和应用这些网络配置和测试工具。
10096 2
|
网络协议 网络安全 数据安全/隐私保护
计算机网络概念:网关,DHCP,IP寻址,ARP欺骗,路由,DDOS等
【10月更文挑战第27天】计算机主机网关的作用类似于小区传达室的李大爷,负责将内部网络的请求转发到外部网络。当小区内的小不点想与外面的小明通话时,必须通过李大爷(网关)进行联系。网关不仅帮助内部设备与外部通信,还负责路由选择,确保数据包高效传输。此外,网关还参与路由表的维护和更新,确保网络路径的准确性。
551 2
|
分布式计算 监控 Hadoop
Hadoop-29 ZooKeeper集群 Watcher机制 工作原理 与 ZK基本命令 测试集群效果 3台公网云服务器
423 1
|
设计模式 SQL 安全
PHP中的设计模式:单例模式的深入探索与实践在PHP的编程实践中,设计模式是解决常见软件设计问题的最佳实践。单例模式作为设计模式中的一种,确保一个类只有一个实例,并提供全局访问点,广泛应用于配置管理、日志记录和测试框架等场景。本文将深入探讨单例模式的原理、实现方式及其在PHP中的应用,帮助开发者更好地理解和运用这一设计模式。
在PHP开发中,单例模式通过确保类仅有一个实例并提供一个全局访问点,有效管理和访问共享资源。本文详细介绍了单例模式的概念、PHP实现方式及应用场景,并通过具体代码示例展示如何在PHP中实现单例模式以及如何在实际项目中正确使用它来优化代码结构和性能。
398 2