
作者:张百川(网路游侠)
网站:http://www.youxia.org
欢迎转载,但请注明出处。谢谢!
-----------------------------------------------------
随着信息技术的高速发展,网络中的设备越来越多的,渐渐的我们发现依赖传统手段去一台台分析设备(路由器、交换机、防火墙、服务器、数据库、中间件等)的日志已经严重影响了我们的工作效率,并无法对业务系统的可用性提供保障。总是在问题出现之后才充当救火员的角色。所以,是时候对运维日志进行集中管理了。
关键词:syslog 日志管理
如第一段文字所说,运维日志有很多种,今天我们先说如何进行Windows日志的发送,毕竟这个毕竟容易下手……游侠会在近期撰写服务端的一些文字。
Windows操作系统本身是可以产生很多日志的,如每次插拔U盘、服务的重启等,都会产生日志,这些信息会记录在操作系统中,但Windows不像交换机、Linux那样自带syslog,而Windows系统自身的日志又不支持转发,所以要想收集Windows日志,必须安装Agent。用其将Windows的系统日志、安全日志、应用日志等转换为syslog然后转发给我们的服务器端。
OK,现在我们说几款常见的Windows日志转SYSLOG工具,游侠选择了开源或免费的工具,所以……放心的用吧!
1.evtsys
1.1.说明
Evtsys是用C写的程序,提供发送Windows日志到syslog服务器的一种方式。它支持Windows Vista和Server 2008,支持32和64位环境。evtsys被设计用于高负载的服务器,Evtsys快速、轻量、高效率。并可以作为Windows服务存在。
1.2.下载
http://code.google.com/p/eventlog-to-syslog/downloads/list
1.3.配置
Evtsys的安装本来是要拷贝文件、cmd输入命令的,但是还是比较麻烦,游侠这里用批处理解决!Evtsys有两个版本,安装目录不同,这里分开说明:
1.3.1. 32位系统evtsys安装
copy evtsys.exe c:\windows\system32\
copy evtsys.dll c:\windows\system32\
cd c:\windows\system32
evtsys.exe -i -h 192.168.1.41 -p 514
net start evtsys
1.3.2. 64位系统evtsys安装
copy evtsys.exe c:\windows\SysWOW64\
copy evtsys.dll c:\windows\SysWOW64\
cd c:\windows\SysWOW64
evtsys.exe -i -h 192.168.1.41 -p 514
net start evtsys
我们可以看到32位系统下是把文件复制到c:\windows\system32\目录,而在64位系统下是复制到c:\windows\SysWOW64\目录。中间的192.168.1.41是syslog服务器的IP地址,这个要根据实际需求调整,否则收不到的哦!514是端口号,也一定别写错!
当然,evtsys还有一些高级用法,如过滤日志等,请阅读其自带的说明。
2.Snare
2.1.说明
SNARE for Windows是一款让你很容易的把Windows(NT/2000/XP/2003等,亦支持64位系统)事件日志实时转发到SYSLOG服务器的程序,并且无论是32位还是64位系统,只有一个安装包,也可以配置静默安装模式,当然这个需要您自己去看文档了。
SNARE支持安全日志、应用日志、系统日志,同时支持DNS、文件复制服务、活动目录(Active Directory)日志等。
2.2.下载
http://sourceforge.net/projects/snare/files/Snare%20for%20Windows/
2.3.配置
下载下来的文件是SnareForWindows-4.x.x.x-MultiArch.exe这样的,基本上只需要Next就可以安装完毕。然后开始菜单中InterSect Alliance下面有三个子项:
Disable Remote Access to Snare for Windows:禁止Snare的远程管理
Restore Remote Access to Snare for Windows:恢复Snare的远程管理
Snare for Windows:程序配置界面,选择后在浏览器打开http://localhost:6161/地址,然后选择左侧菜单的Network Configuration选项:
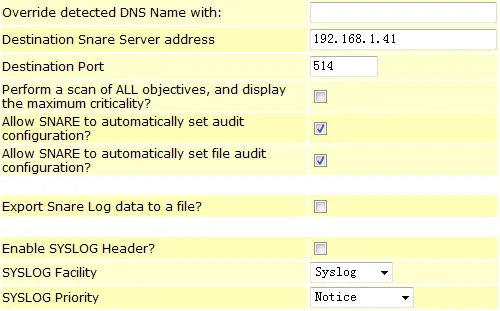
其中的192.168.1.41是你syslog服务器的IP地址,514是服务器的端口号,其它的照上图去配置就OK了。然后……你就会发现你的SYSLOG服务器就可以收到Windows服务器的日志了!很方便。
3.NTsyslog
3.1.说明
NTsyslog是一款Free软件,这里你认为是自由软件也好、免费软件也好,都对!
NTsyslog作为一项服务存在于Windows NT操作系统。它把所有的系统、安全、应用事件格式化成一行,然后发送到syslog服务器。
3.2.下载
http://sourceforge.net/projects/ntsyslog/files/Installer/NTSyslog%201.15%20%28full%29/
3.3.配置
安装不说了,一路Next即可!装完之后在桌面有个NTSyslogCtrl-Tool图标,点击运行。
点“syslog Daemons”写入syslog服务器的地址:
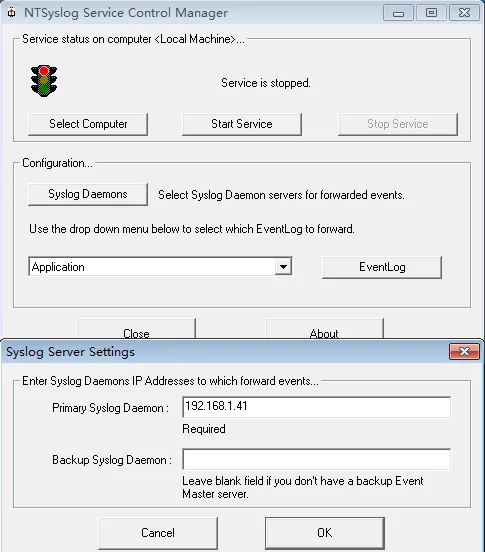
点击Start Service开始服务就可以收到syslog了!
网站:http://www.youxia.org
欢迎转载,但请注明出处。谢谢!
-----------------------------------------------------
随着信息技术的高速发展,网络中的设备越来越多的,渐渐的我们发现依赖传统手段去一台台分析设备(路由器、交换机、防火墙、服务器、数据库、中间件等)的日志已经严重影响了我们的工作效率,并无法对业务系统的可用性提供保障。总是在问题出现之后才充当救火员的角色。所以,是时候对运维日志进行集中管理了。
关键词:syslog 日志管理
如第一段文字所说,运维日志有很多种,今天我们先说如何进行Windows日志的发送,毕竟这个毕竟容易下手……游侠会在近期撰写服务端的一些文字。
Windows操作系统本身是可以产生很多日志的,如每次插拔U盘、服务的重启等,都会产生日志,这些信息会记录在操作系统中,但Windows不像交换机、Linux那样自带syslog,而Windows系统自身的日志又不支持转发,所以要想收集Windows日志,必须安装Agent。用其将Windows的系统日志、安全日志、应用日志等转换为syslog然后转发给我们的服务器端。
OK,现在我们说几款常见的Windows日志转SYSLOG工具,游侠选择了开源或免费的工具,所以……放心的用吧!
1.evtsys
1.1.说明
Evtsys是用C写的程序,提供发送Windows日志到syslog服务器的一种方式。它支持Windows Vista和Server 2008,支持32和64位环境。evtsys被设计用于高负载的服务器,Evtsys快速、轻量、高效率。并可以作为Windows服务存在。
1.2.下载
http://code.google.com/p/eventlog-to-syslog/downloads/list
1.3.配置
Evtsys的安装本来是要拷贝文件、cmd输入命令的,但是还是比较麻烦,游侠这里用批处理解决!Evtsys有两个版本,安装目录不同,这里分开说明:
1.3.1. 32位系统evtsys安装
copy evtsys.exe c:\windows\system32\
copy evtsys.dll c:\windows\system32\
cd c:\windows\system32
evtsys.exe -i -h 192.168.1.41 -p 514
net start evtsys
1.3.2. 64位系统evtsys安装
copy evtsys.exe c:\windows\SysWOW64\
copy evtsys.dll c:\windows\SysWOW64\
cd c:\windows\SysWOW64
evtsys.exe -i -h 192.168.1.41 -p 514
net start evtsys
我们可以看到32位系统下是把文件复制到c:\windows\system32\目录,而在64位系统下是复制到c:\windows\SysWOW64\目录。中间的192.168.1.41是syslog服务器的IP地址,这个要根据实际需求调整,否则收不到的哦!514是端口号,也一定别写错!
当然,evtsys还有一些高级用法,如过滤日志等,请阅读其自带的说明。
2.Snare
2.1.说明
SNARE for Windows是一款让你很容易的把Windows(NT/2000/XP/2003等,亦支持64位系统)事件日志实时转发到SYSLOG服务器的程序,并且无论是32位还是64位系统,只有一个安装包,也可以配置静默安装模式,当然这个需要您自己去看文档了。
SNARE支持安全日志、应用日志、系统日志,同时支持DNS、文件复制服务、活动目录(Active Directory)日志等。
2.2.下载
http://sourceforge.net/projects/snare/files/Snare%20for%20Windows/
2.3.配置
下载下来的文件是SnareForWindows-4.x.x.x-MultiArch.exe这样的,基本上只需要Next就可以安装完毕。然后开始菜单中InterSect Alliance下面有三个子项:
Disable Remote Access to Snare for Windows:禁止Snare的远程管理
Restore Remote Access to Snare for Windows:恢复Snare的远程管理
Snare for Windows:程序配置界面,选择后在浏览器打开http://localhost:6161/地址,然后选择左侧菜单的Network Configuration选项:
其中的192.168.1.41是你syslog服务器的IP地址,514是服务器的端口号,其它的照上图去配置就OK了。然后……你就会发现你的SYSLOG服务器就可以收到Windows服务器的日志了!很方便。
3.NTsyslog
3.1.说明
NTsyslog是一款Free软件,这里你认为是自由软件也好、免费软件也好,都对!
NTsyslog作为一项服务存在于Windows NT操作系统。它把所有的系统、安全、应用事件格式化成一行,然后发送到syslog服务器。
3.2.下载
http://sourceforge.net/projects/ntsyslog/files/Installer/NTSyslog%201.15%20%28full%29/
3.3.配置
安装不说了,一路Next即可!装完之后在桌面有个NTSyslogCtrl-Tool图标,点击运行。
点“syslog Daemons”写入syslog服务器的地址:
点击Start Service开始服务就可以收到syslog了!
本文游侠给大家介绍的是几款将Windows日志转换为syslog的工具,可能有些读者会问:有什么作用?游侠会在接下来的文章中继续讲解,这些日志怎么用的问题。欢迎关注 www.youxia.org(游侠安全网)!
本文转自网路游侠 51CTO博客,原文链接:http://blog.51cto.com/youxia/761050

