搜"U盘加密",多数结果讲的是给U盘本身加密码——整盘锁死,插上去要输密码才能看。
但企业场景的真实问题不是这个。
真实问题是:公司文件被拷进U盘带走之后,怎么让它打不开。
这是两件事,解法完全不同。
一、两条路径,别混为一谈
路径A:给存储介质加密
对U盘整盘加密,或者在U盘里划出加密分区。接入外部电脑时,加密区内容无法读取。
解决的是"U盘丢了怎么办"。
路径B:给文件本身加密
文件在创建、编辑时就自动加密,拷进U盘的仍是密文,脱离授权环境打开是乱码。
解决的是"人把文件带走了怎么办"。
踩坑细节:某制造企业只做了U盘整盘加密。员工把文件拷到私人U盘(未加密盘),带走后正常打开。整盘加密管的是"这个盘",管不住"文件去了别的盘"。
结论:防带走,靠路径B;防丢盘,靠路径A。两个都要。
二、文件级加密的三种模式
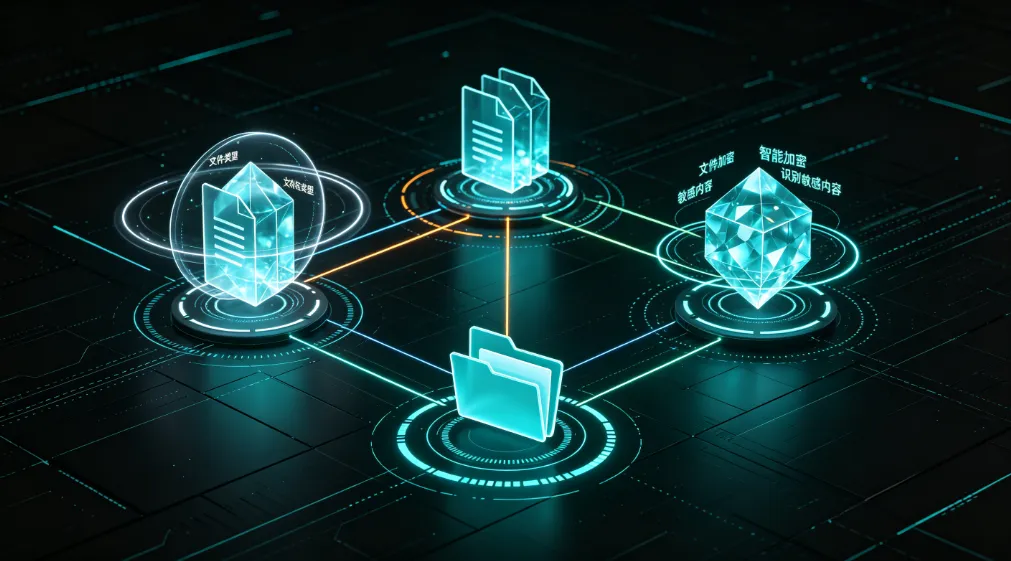
透明加密:指定类型的文件在保存时自动加密,内部正常打开、编辑、传阅,脱离授信环境打开是乱码。
智能加密:判断文件是否包含敏感内容,只对含敏感内容的文档自动加密,其余保持明文。
落地加密:从邮箱、通讯工具下载到本地磁盘或指定安全文件夹的文件,下载即加密。
踩坑细节:某研发单位一开始只开了透明加密,没开落地加密。结果员工从微信接收的供应商图纸是明文,拷进U盘带走照样能看。补上落地加密后,这个口子才封住。
三、U盘侧的三层配合
第一层:设备准入
按硬件序列号建立黑白名单,只有登记授权的公司U盘能接入,私人U盘、外来设备直接拦截。外来设备需在线提交审批,通过后才能接入。
第二层:权限分级
四种模式按岗位分配:禁用、只读、只写、允许。
只读模式最实用——U盘里的文件可以拷进电脑(接收外部资料),但电脑上的文件无法反向拷到U盘。
第三层:分区隔离
U盘划分为明区和暗区(隐藏区)。明区存普通文件,暗区存涉密资料;暗区文件在外部电脑打不开,只有在安装了同样客户端的电脑上才能打开。
四、没有留痕,前面全白做
加密和管控是事前预防,出事之后靠的是记录。
需要留存的日志:U盘接入时间、接入终端、操作人员、拷贝文件名、拷贝方向(拷入电脑/拷出到U盘)、插入痕迹、外来设备接入审批记录。
日志要能长期留存、支持导出,泄密事件发生时随时调阅取证。
踩坑细节:某单位上线了加密和管控,但日志默认只存30天。半年后发生离职泄密,想查当时的拷贝记录,日志已经滚掉了。
五、落地顺序建议
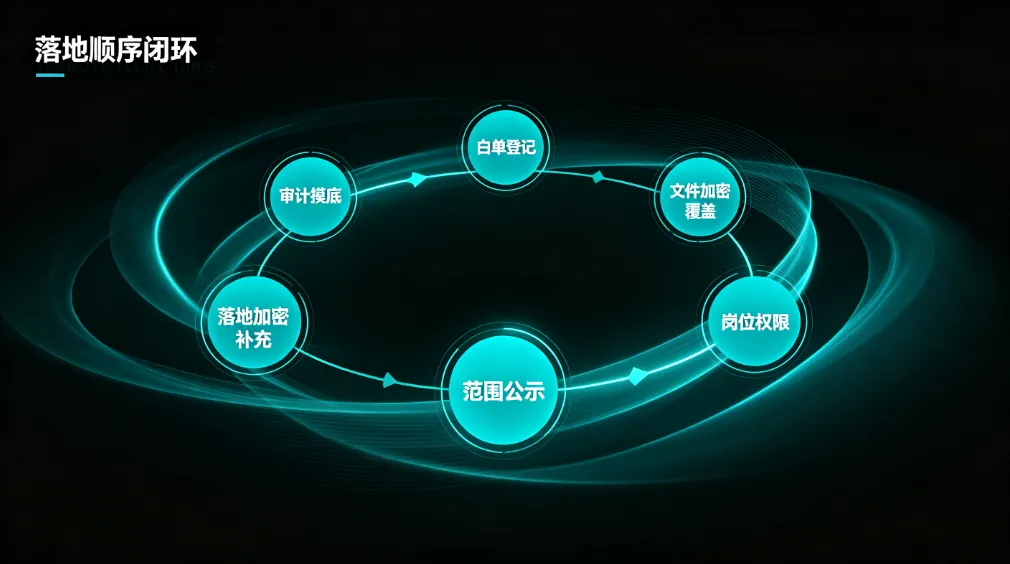
| 步骤 | 动作 | 重点 |
| 1 | 先开审计,不开拦截 | 摸清谁在用U盘、拷什么 |
| 2 | 建白名单 | 登记公司U盘序列号 |
| 3 | 开文件加密 | 先覆盖核心类型(图纸、源码、合同) |
| 4 | 分岗位配权限 | 敏感岗位只读或禁用,普通岗位放行 |
| 5 | 补落地加密 | 覆盖从邮箱、聊天接收的文件 |
| 6 | 公示管控范围 | 提前告知员工,规避争议 |
踩坑细节:某企业一步到位全量禁用U盘,设计部当天无法从客户处接收图纸,业务停摆,一周后被迫回滚。分步走、先试点,比一刀切稳。
六、一句话总结
U盘拷贝文件怎么加密,先问自己一句:要防的是"盘丢"还是"人走"?
防人走,靠文件级加密(透明/智能/落地);防盘丢,靠U盘整盘或分区加密。
再补上设备准入、只读策略、拷贝留痕,这条通道才算真正封住。
责编:安企神系统璇玑