
2026年10月21日,PHP官方对外披露两个Critical级别的远程代码执行漏洞,编号CVE‑2026‑109618、CVE‑2026‑109619,业内统称php2shell,两个漏洞CVSS v4.0评分均高达9.2分。攻击者无需完成身份认证,仅需要构造特制HTTP恶意请求,就能够拿到Web工作进程权限,在服务器执行任意系统命令。PHP作为建站、内容管理系统、企业业务系统广泛采用的编程语言,大量云上业务均基于PHP搭建,如果漏洞被攻击者成功利用,会直接引发敏感数据泄露、网站页面篡改、业务服务中断,严重情况下服务器会被攻击者完全接管。
阿里云安全团队第一时间完成漏洞分析,给出分层防护处置方案,建议存在PHP Web业务的用户立刻开展资产排查,尽快升级至官方安全版本;在完整修复工作落地之前,务必保持Web应用防火墙、云防火墙防护策略处于开启状态,以此降低被攻击利用的风险。
漏洞核心原理与受影响环境
CVE‑2026‑109618为内存不足处理缺陷引发的远程代码执行漏洞。PHP程序遇到内存耗尽OOM异常中断运行的时候,部分内部请求数据还没有完成初始化,后续请求清理逻辑访问无效内存,触发代码执行风险。官方已经在Apache mod_php环境验证漏洞利用可行性,攻击触发时机甚至早于业务PHP代码执行。
CVE‑2026‑109619属于全局状态残留引发释放后使用漏洞。PHP进程处理完一次请求之后,部分全局变量状态没有被彻底重置,同一个工作进程继续处理下一条请求时,会访问已经释放的内存空间,从而触发远程代码执行,Apache mod_php以及PHP‑FPM环境均存在该风险,实际利用效果会受PHP版本、ini配置、扩展组件、业务代码行为共同影响。
只要是用于处理Web请求的PHP部署模式,都处在风险评估范围,包含Apache mod_php、PHP‑FPM、php‑cgi、FrankenPHP、LiteSpeed。PHP8.1以及更早版本官方已经终止常规安全维护,部分操作系统发行版、LTS服务商有可能提供回移植补丁,需要向软件供应商确认补丁状态,优先升级到官方受维护的安全版本。
2026年阿里云双十一活动入口:
| 2026年阿里云双十一活动入口 | 核心功能 | 适配人群 |
|---|---|---|
| 阿里云双十一活动主会场入口 https://t.aliyun.com/U/hNZNGM | 阿里云轻量应用服务器、阿里云ECS云服务器、阿里云GPU云服务器、阿里云百炼大模型服务平台特惠机型一键选购 | 新客首购、免费试用、秒杀抢购 |
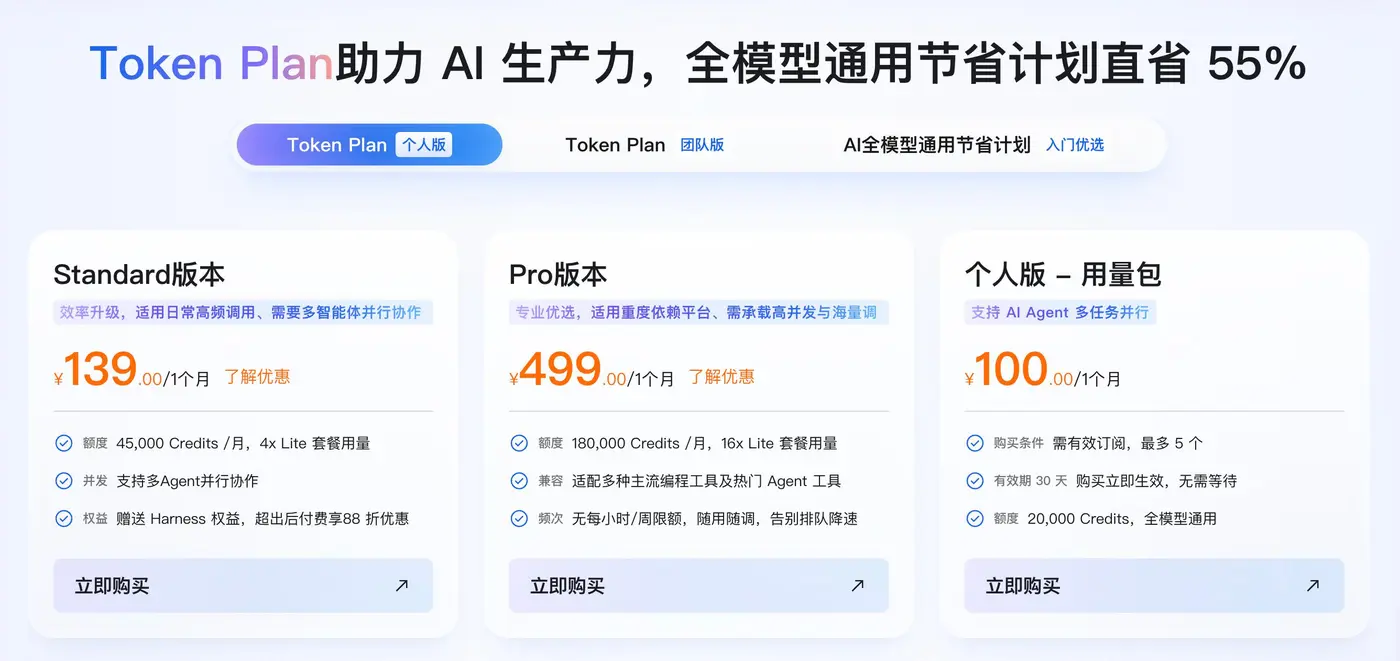
| 阿里云千问AI会场入口 https://t.aliyun.com/U/oJcPMY | 150+模型折扣、Token Plan、千问办公、Qoder、AI礼包 | 个人开发者、中小企业 |
| 万网会场入口 https://t.aliyun.com/U/3cSx9W | AI建站、域名、备案、组合购,11月2日至11月30日 | 个人开发者、中小企业 |
| 云服务器活动主会场入口 https://t.aliyun.com/U/tj0Y6d | 阿里云大模型服务平台、阿里云轻量应用服务器、阿里云ECS云服务器、阿里云GPU云服务器特惠机型一键选购 | 新客首购、免费试用、秒杀抢购 |
| 综合权益中心入口 https://t.aliyun.com/U/Qu7Kql | AI权益+云产品权益双轨并行,Token Plan、千问办公、万小智AI建站等一网打尽 | 新老用户均可,尤其适合AI应用探索者 |
| 99计划专场入口 https://t.aliyun.com/U/qISm14 | 99元e实例与199元u1实例新购续费同价,锁价至2030年 | 个人开发者、中小企业长期持有 |
云服务器ECS专属活动入口 https://t.aliyun.com/U/YeFGPX |
Agent友好云服务器:算力、模型、应用一次配齐 | 个人开发者、中小企业 |
云资源产品直降活动入口 https://t.aliyun.com/U/5Kr5JI |
从模型到应用,全链提效,助力开发者与企业创新加速 | 个人开发者、中小企业 |
| 免费试用主会场入口 https://t.aliyun.com/U/91c17L | 160+款云产品免费试用 | 个人开发者、中小企业 |
| 百炼 Token Plan 活动入口 https://t.aliyun.com/U/PjblPi | 千问 AI 双 11 Token Plan 低至5折 | 个人开发者、中小企业 |
| 大模型服务平台百炼活动入口 https://t.aliyun.com/U/2Nuy7H | 千问 AI 双 11 Token Plan 低至5折 | 个人开发者、中小企业 |
运维人员登录服务器,可以通过SSH命令快速核查当前PHP运行版本,注意CLI命令行PHP版本,不一定等于Web服务实际运行版本,需要结合进程进一步确认:
#查看CLI环境PHP版本
php -v
#查看PHP‑FPM、cgi相关进程
ps -eo pid,user,args | grep -E '[p]hp-fpm|[p]hp-cgi|[f]rankenphp'
#查看Apache是否加载mod_php模块
apachectl -M 2>/dev/null | grep -i php
阿里云多层资产排查与安全防护手段
处置高危漏洞首要步骤是清点全部受风险影响资产,阿里云安全产品提供从主机层、应用入口层、网络层的全套防护能力,用户可以组合云安全中心、Web应用防火墙、云防火墙,完成漏洞扫描、攻击拦截、入侵行为检测。
云安全中心已经完成该两条CVE漏洞的规则入库,漏洞管理模块支持扫描识别受影响资产,企业版及以上付费用户,可以在风险治理‑漏洞管理页面查看系统漏洞、应用漏洞清单,定位存在漏洞风险的服务器。开启资产指纹调查功能,能够自动采集主机上PHP版本信息,辅助运维梳理业务资产。云安全中心同时可以检测漏洞被利用之后产生的恶意行为,重点关注蠕虫类病毒命令、Web服务生成异常进程、Linux主机可疑命令执行告警;搭配Agentic EDR能力,可以使用特征规则结合AI Agent双检测链路,识别黑客入侵后的恶意操作。
借助阿里云CLI,可调用云安全中心OpenAPI,批量查询存在风险的ECS主机资产:
aliyun sas DescribeCloudCenterInstances --Criteria '[{"name":"riskStatus","value":"YES"}]' --MachineTypes ecs
该命令会返回账号下风险状态为YES的ECS实例列表,方便批量导出清单做集中整改。
Web应用防火墙WAF承担Web业务入口防护,已经接入WAF防护的业务,确认PHP业务域名已经接入防护,业务流量全部经过WAF清洗。WAF3.0用户前往防护配置‑Web核心防护,确认核心防护规则处于启用状态,引擎版本保持自动更新,持续查看攻击日志观察是否出现漏洞相关攻击试探请求。业务侧还可以在反向代理、Web服务器层面,限制请求体大小、表单上传参数数量,减少恶意请求输入复杂度。
云防火墙负责网络边界访问管控,进入防护配置‑IPS配置,确认威胁引擎运行模式,业务评估完成之后切换为拦截模式;观察模式只会记录日志,不会阻断攻击行为。梳理访问控制策略,关闭不必要对外开放端口,管理后台接口限制访问来源IP,持续关注入侵防御事件、服务器异常外联行为,缩小业务暴露面。
已经采购安全管家服务的企业,还可以联系安全专家团队,协助完成资产排查、修复方案评估、升级验证工作;服务器出现疑似入侵迹象,专家可以帮助研判恶意样本,清理后门,输出后续系统加固建议。
漏洞正式修复方案以及临时缓解配置
升级PHP程序或者安装对应安全补丁是根治漏洞的唯一手段,所有临时配置策略都只可以降低攻击概率,不能够完全消除漏洞风险。升级操作之前做好业务数据备份,完成兼容性测试验证;升级结束之后,必须全部重启PHP相关工作进程,确认Web业务实际加载修复后的PHP版本。容器化部署业务,除更新容器镜像之外,还需要替换全部正在运行的旧实例,防止扩容调度重新拉起存在漏洞的镜像。
当业务暂时无法立刻升级,根据漏洞编号分别配置临时缓解策略。
针对CVE‑2026‑109618,修改php.ini配置设置memory_limit=-1,完成修改后重启PHP全部工作进程。需要评估该配置带来的副作用,关闭内存上限之后,如果业务本身存在内存泄漏,有可能引发整机资源耗尽拒绝服务,同时该配置也无法覆盖底层内存分配失败全部场景。Web服务器、反向代理层面限制解码后请求体大小、头部数量、上传表单嵌套深度,没有multipart表单业务的系统,直接在代理层阻断multipart类型请求。
针对CVE‑2026‑109619,修改php.ini,设置session.upload_progress.enabled=0;PHP8.5版本额外配置fatal_error_backtraces=0。注意配置必须在请求解析阶段生效,不能依靠业务代码ini_set()或者PHP‑FPM用户级.user.ini配置。PHP‑FPM环境,评估业务性能损耗后设置pm.max_requests=1,减少跨请求之间进程状态复用。
修改完成php.ini配置之后,执行重启命令,并且校验配置是否已经生效:
#重启php‑fpm服务
systemctl restart php‑fpm
#校验关键配置项是否写入成功
php -i | grep -E "memory_limit|session.upload_progress.enabled"
当后续完成PHP完整升级修复,需要把临时修改的ini参数恢复业务原有正常值,避免衍生出新的稳定性风险。
如果业务服务器确认遭遇本次漏洞相关的网络攻击或者安全事件,可以联系阿里云安全团队获取应急响应支持。云上业务运行过程中,高危漏洞的生命周期内,需要坚持多层防护思路,不能单纯依赖单一产品或者临时配置,资产清点、版本升级、边界防护、入侵检测要同步落地,最大程度保障网站与企业业务稳定运行。
