
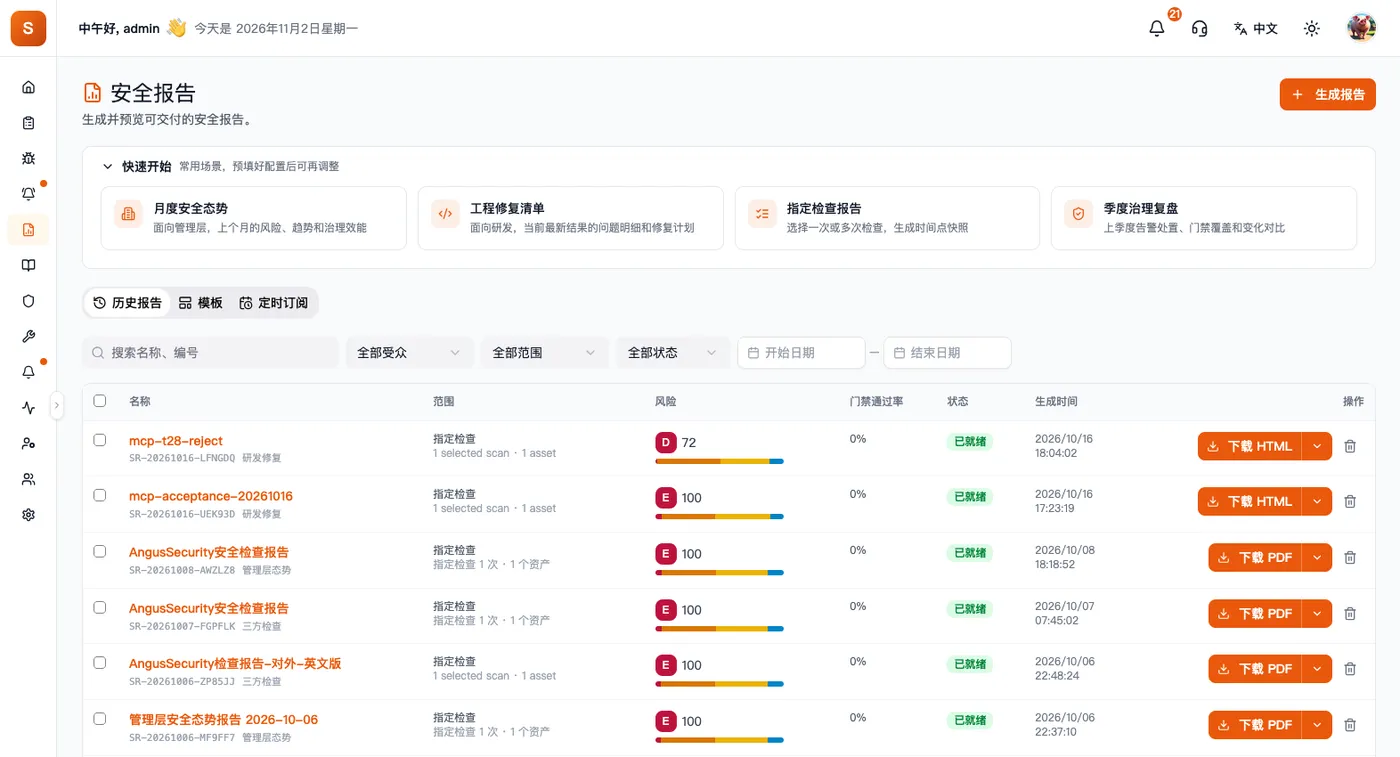
同一份「全能力」报告太厚:研发只想看代码路径,供应链只想看 CVE,合规只要许可证例外——这时不要再开五种互不相干的导出工具,而是在同一套报告快照上按能力收窄。
结论: 先按文末参考「报告怎么出」选受众并冻成 READY 快照;再在范围/筛选里勾能力或引擎:
sast(OpenGrep)、sca(Trivy:依赖/制品/镜像)、secret(Gitleaks)、许可证相关。SARIF 只服务问题明细(SAST/SECRET/SCA);纯质量或纯许可证范围下载菜单里 SARIF 可能不可用。对外文件不写密钥正文。
SBOM 概念见文末参考:SBOM 起步。生成向导、月报、分享、发布见「报告怎么出」。
1. 和「报告怎么出」怎么分工
| 你要解决的问题 | 读哪篇 |
|---|---|
| 受众、时间窗、月报、格式、READY、分享/发布 | 报告怎么出(快照总入口) |
| 只留 SAST / 组件 / 镜像 / 密钥 / 许可证视角 | 本文 |
| 严重度怎么读、路径怎么理解 | 报告怎么读(存量) |
先登录 AngusSecurity 控制台 → 相关检查已完成 → 新建报告选受众 → 范围选指定检查或当前态/时间窗 → 用能力 / 引擎 / 严重级别过滤 → 要 SARIF 时打开问题明细 → READY 再下载。看不到 生成报告 或下载时,需要分析师或管理员权限。
2. 过滤器总表(先选这张)
| 视角 | 勾选(以控制台字段名为准) | 推荐受众 | SARIF |
|---|---|---|---|
| SAST | 能力 SAST / 引擎 OpenGrep | 研发修复 | 开问题明细后通常可用 |
| 组件 CVE | SCA;目标偏目录依赖或制品 | 研发修复;管理层只要摘要 | 开明细后通常可用 |
| 镜像 CVE | SCA;指定该次 IMAGE 任务 |
研发修复 / 发版归档 | 同上 |
| 密钥 | 能力 SECRET / Gitleaks | 对内:研发;对外:三方检查(只留计数) | 开明细后通常可用(对外慎用) |
| 许可证 | 许可证 / LICENSE 筛选 | 三方检查或研发 | 通常不要指望 SARIF |
| 质量 | 质量引擎章节 | 可出现在研发向,默认不计入安全门禁 | 常不可用 |
一次生成「五种报告」:产品以一份 Spec/Document 为主;要五种视角就建五份报告(或复制配置改过滤),不要手工改导出文件冒充多份快照。
3. SAST:路径和修复建议
目标读者: 要改代码的人。
| 项 | 做法 |
|---|---|
| 过滤 | 只留 SAST;关掉 SECRET/SCA 噪音 |
| 章节 | 开问题明细;分组常按规则(以向导为准) |
| 验收 | HTML/CSV 能看到文件路径、规则 ID;SARIF 能被 IDE 打开且条数与明细同量级 |
| 禁止 | 把质量异味默认算进安全门禁结论;把管理层简要模板当修复清单 |
落地实践见文末参考:SAST 指南(存量文)。
专属翻车: 选了管理层态势 → 没有路径。换研发修复并打开问题明细。
4. 组件漏洞:依赖和 CVE 排序
目标读者: 要升依赖、排修复序的人。
| 项 | 做法 |
|---|---|
| 过滤 | SCA;范围对准含 lock/清单的目录或制品检查,不要混无关镜像 Job |
| 筛选 | 最低严重级别;若控制台提供 KEV/EPSS 再收窄 |
| 验收 | CSV/JSON 含组件坐标、CVE、建议版本;已抑制未过期的不要重复派单 |
| 禁止 | 宣称「检出率高于某云端 SCA」(无法核验) |
排序:先 CRITICAL/HIGH 且升级路径清晰的。CVE 响应见文末参考:CVE 手册。
专属翻车: 能力过滤未勾,报告里混进密钥命中 → 只留 SCA。
5. 镜像漏洞:这一次镜像检查
目标读者: 发版签核、镜像门禁复盘。
| 项 | 做法 |
|---|---|
| 范围 | 指定检查 → 勾该次 IMAGE 已完成任务(不要用「当前态」混进上周旧镜像) |
| 能力 | SCA(Trivy image) |
| 验收 | 报告门禁结论与该 Job 一致;标签/摘要能对上 |
| 注意 | 漏洞库过期会导致假绿——先见文末参考:内网漏洞库 |
CRITICAL 先阻断再灰度见文末参考:Trivy 门禁灰度。
专属翻车: 范围用了当前态 → 出现多个镜像标签。改回指定 Job。
6. 密钥:位置对内、计数对外
| 受众 | 写什么 | 禁止 |
|---|---|---|
| 研发修复(内部) | 文件路径、规则、掩码后的上下文(以产品脱敏为准) | 完整密钥贴进聊天/工单/Wiki |
| 三方检查(对外) | 命中条数、是否已处置、例外审批 | 密钥正文、可还原片段、未脱敏仓库地址 |
分享前确认受众为对外模式并已发布。密钥门禁主路径见文末参考:密钥扫描进流水线。
专属翻车: 把研发修复 PDF 改名外发 → 作废,用三方检查重出。
7. 开源许可证:不合规与已批例外
这里的许可证是依赖组件的许可证(SPDX 等标识以引擎结果为准),不要和产品自身社区版 GPL-3.0 许可写进同一论证节。
| 项 | 做法 |
|---|---|
| 过滤 | 许可证相关筛选(字段名以控制台为准) |
| 读者拿走 | 不合规组件、双许可/未知许可、已批准例外 |
| 导出 | PDF/HTML/CSV;不要硬下 SARIF |
| 验收 | 例外清单能与抑制/风险接受记录对账 |
未知许可与双许可见文末参考:许可证例外。
专属翻车: 纯许可证范围点 SARIF → 菜单不可用或失败;改 CSV/PDF。
8. SARIF 边界(能力视角)
| 可以 | 不可以假设 |
|---|---|
| SAST / SECRET / SCA 问题明细进 IDE、GitHub code scanning | 「所有报告都能出 SARIF」 |
| 与同 Document 的 HTML/PDF 明细数字一致 | 管理层默认简要、三方未开明细、质量章、纯许可证 → 一定有 SARIF |
| 仅含问题明细数据 | SARIF 代替完整对外证据包 |
9. 翻车表(汇总)
| 现象 | 原因 | 处理 |
|---|---|---|
| SAST 没有路径 | 管理层简要或关掉明细 | 研发受众 + 问题明细 |
| 组件报告混密钥 | 能力过滤未勾 | 只留 SCA |
| 镜像混进旧标签 | 未指定 IMAGE Job | 指定该次任务 |
| 对外能搜到 Token 形态 | 受众/脱敏错误 | 作废重出三方检查 |
| 许可证硬下 SARIF | 范围无问题明细类 Finding | CSV/PDF |
| 五份文件数字对不上 | 手工改导出冒充多快照 | 分别生成五份 READY 报告 |
FAQ
能不能一次生成「五种报告」自动拆文件?
以一份 Spec/Document 为主;要五种视角就建五份(或复制配置改过滤)。
质量报告算安全报告吗?
质量章节可出现在研发向报告里,但默认不计入安全门禁与风险分(以产品口径为准)。不要把质量引擎写成默认 SAST。
和 Repo 入库报告什么关系?
Repo 可做轻量入库拦截;跨仓、抑制、正式对外检查报告以 Security 为准。见文末参考:Repo 联动。
小结
- 同一套快照机制,按能力过滤出五种视角;生成步骤见「报告怎么出」。
- 密钥:对内看位置,对外只留计数。
- 许可证:讲依赖许可,不与产品自身 GPL 混写;别指望 SARIF。
- 镜像必须指定 IMAGE 任务,避免当前态混标签。
