企业广域网的控制方式,很长时间里几乎没变:专线连起各地站点,工程师登录每台路由器逐条写配置。新开分支要排期拉线、上门调试,改一条策略要在几十台设备上重复操作,变更以周、以月计。
连接对象固定、变更不频繁的年代,这套方式是合理的。打破它的是同时发生的两件事:应用上了云,办公散到了更多地方。连接对象从“总部和分支”变成“分支、云、SaaS 和移动员工”,变更从一年几次变成一周几次,逐台配置跟不上了。
SD-WAN 就出现在这个节点上。它的本质,是把广域网的控制从逐台配置变成集中编排。看清这一点,才知道它解决什么、解决不了什么,以及它在企业网络演进中走到了哪一步。
软件定义广域网(SD-WAN)是什么?
软件定义广域网(Software-Defined Wide Area Network,SD-WAN)是一种广域网架构。它把网络控制集中到软件控制器上,在专线、互联网、4G/5G 等多种底层线路之上建立加密的叠加网络,并根据应用类型和线路实时质量自动分配流量。
定义里有三个关键词。集中控制:策略、路由、隧道由控制器统一计算下发,边缘设备只执行,新站点上电后自动拿到配置(零接触开通)。与底层解耦:不绑定某一种线路,专线、宽带、移动网络都能用,也能混用。应用感知:认得出流量属于哪个应用,并为不同应用设定不同的选路规则。
行业标准 MEF 70(MEF 现更名 Mplify Alliance)的定义与此一致:SD-WAN 是应用感知的叠加连接服务,用策略决定应用流在多张底层网络上怎么走,与底层技术和承载商无关。现行版本为 MEF 70.2。
SD-WAN 处在企业广域网演进的哪一代?
把 SD-WAN 放回演进脉络,它的位置就清楚了。
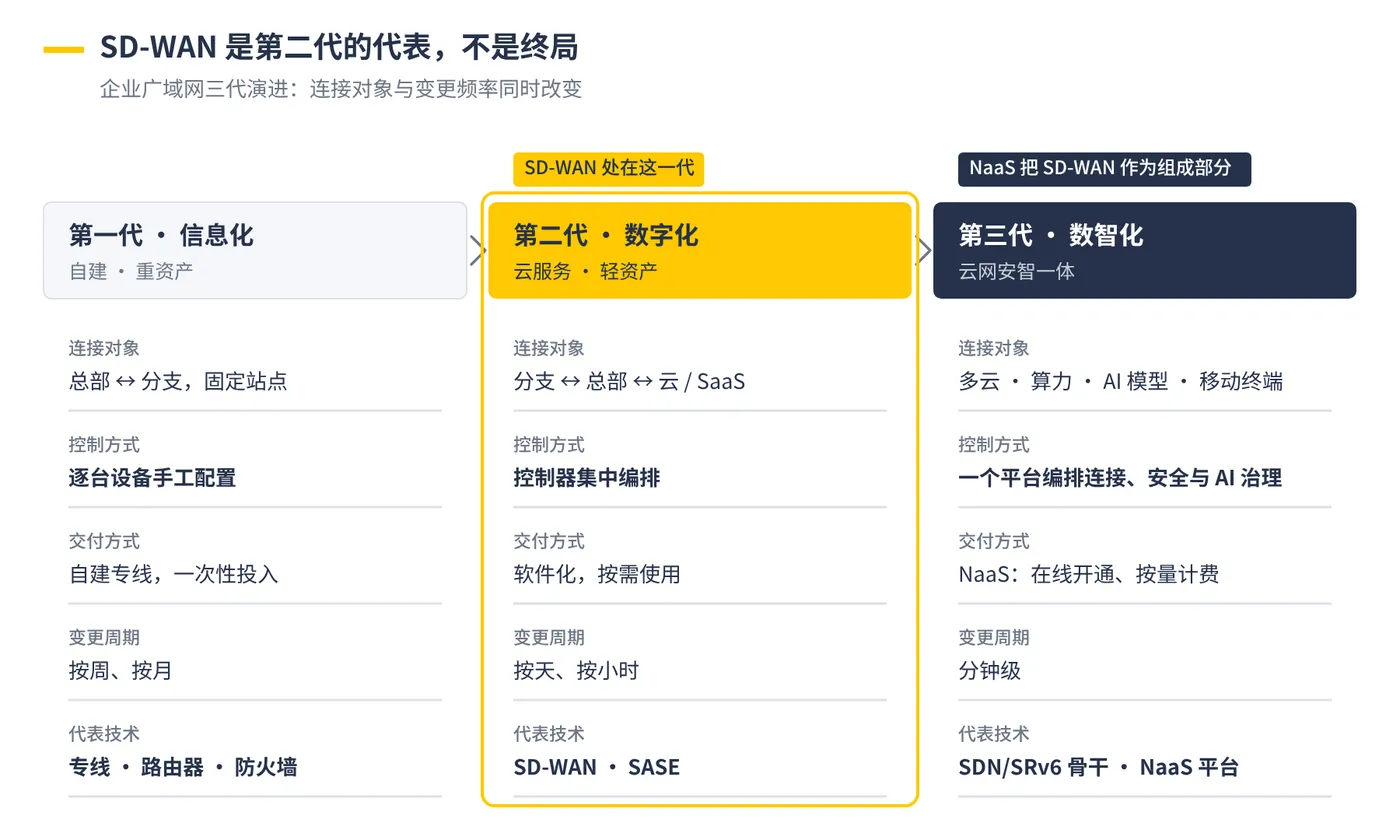
企业广域网的三代演进:SD-WAN 是第二代的代表,不是终局
第一代靠专线和逐台配置的设备,是重资产。第二代应用上云,SD-WAN 与 SASE(安全访问服务边缘,把网络安全做成云服务)让广域网第一次做到集中编排。到了第三代,算力、数据和业务分散在多云多地,网络要把连接、安全、AI 治理一起交付。
SD-WAN 把分支组网做到了集中化、自动化。可多云之间的骨干级互联、分布式算力的连接、企业访问大模型的安全治理,已经超出分支组网的范畴。它是重要的一步,不是终点。
SD-WAN 由哪几部分组成?
一套完整的 SD-WAN 有四个组件:编排与控制器、边缘设备、叠加隧道、底层线路。
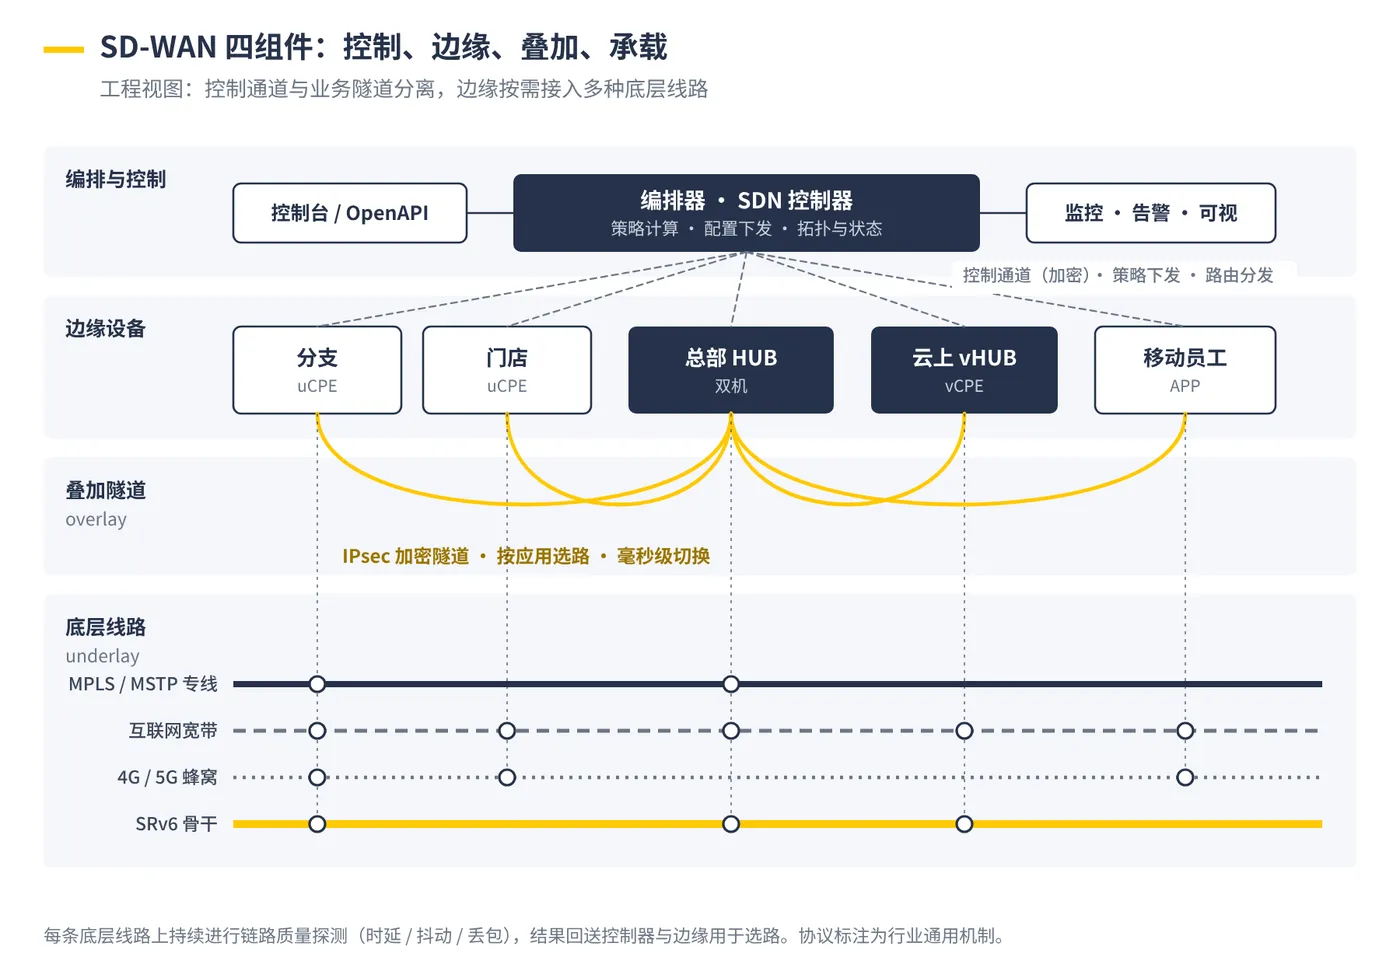
SD-WAN 四组件架构:控制、边缘、叠加、承载
编排与控制器是整张网的大脑,负责拓扑管理、策略计算、配置下发和状态监控。它通过加密的控制通道与每台边缘设备保持连接,路由信息经 BGP 等协议在控制器与边缘之间分发。犀思云 Fusion WAN 平台的 SDN 控制器为全自研,SD-WAN 和骨干网在同一个控制面里编排。
边缘设备在各站点执行策略,形态有三种:硬件网关(uCPE)放在门店、分支、机房;虚拟网关(vCPE)部署在云上 VPC 或虚拟机里;客户端 APP 装在移动员工的终端上。汇聚节点(HUB)是边缘设备的一种角色,可放在总部、数据中心,也可虚拟化放在云上(vHUB)。犀思云的融合网关(硬件)与虚拟网关(软件)能力一致、可混合组网,单台汇聚支持 1024 台 CPE 隧道同时接入。
叠加隧道(overlay)是边缘设备之间的加密隧道,通常基于 IPsec。业务流量在隧道里走,与底层线路是什么类型无关。
底层线路(underlay)是承载隧道的物理或逻辑线路:MPLS 和 MSTP 专线、互联网宽带、4G/5G 蜂窝网络。犀思云把这四类线路统一纳管,还可以叠加自有的 SDN/SRv6 骨干网作为增强承载。
SD-WAN 是怎么选路的?
选路是一个闭环:持续探测每条线路的时延、抖动、丢包;按报文特征和端口识别应用;按应用匹配策略,定下优先线路、质量要求、主备还是负载分担;线路质量跌破阈值,流量自动切走。
以一路视频会议为例。设备识别出这是实时音视频,按策略优先走专线;某一刻专线丢包升到 8%,超过“敏感档”的 5% 阈值,流量在毫秒级切到另一条线路,会议不中断。犀思云 SD-WAN 的切换灵敏度分敏感、正常、非敏感三档,对应 5%、10%、20% 的丢包阈值,切换收敛 1–5 毫秒,切换过程中业务流不丢包(厂商口径)。
分三档,是因为办公上网这类业务不适合“一有波动就切”,频繁来回切换反而伤体验。
SD-WAN 和 SDN、MPLS 是什么关系?
这三个词常被放在一起,却不在同一个层面。
SDN |
SD-WAN |
MPLS |
|
是什么 |
网络设计思想:控制与转发分离、集中控制 |
SDN 思想在广域网边缘的落地 |
底层转发与承载技术 |
解决什么 |
让网络可编程、可集中管理 |
让多站点组网可集中编排、按应用选路 |
提供有质量保障的专用转发路径 |
所在层次 |
方法论,可用于数据中心、园区、广域网 |
叠加层(overlay) |
承载层(underlay) |
与另两者的关系 |
SD-WAN 是它的一个应用 |
可以把 MPLS 当作底层线路之一 |
可作 SD-WAN 的底层,也可作骨干网的转发技术 |
SDN 是思想,SD-WAN 是落地,MPLS 是承载。SD-WAN 和 MPLS 不是替代关系,前者常常跑在后者之上;犀思云的骨干网本身就基于 MPLS 和 SRv6 构建,在其上承载二层和三层业务。
SD-WAN 和 NaaS 有什么区别?
区别在覆盖范围。SD-WAN 主要解决分支组网;NaaS(网络即服务)把云连接、边缘安全、AI 接入和企业组网放进一个平台统一交付。
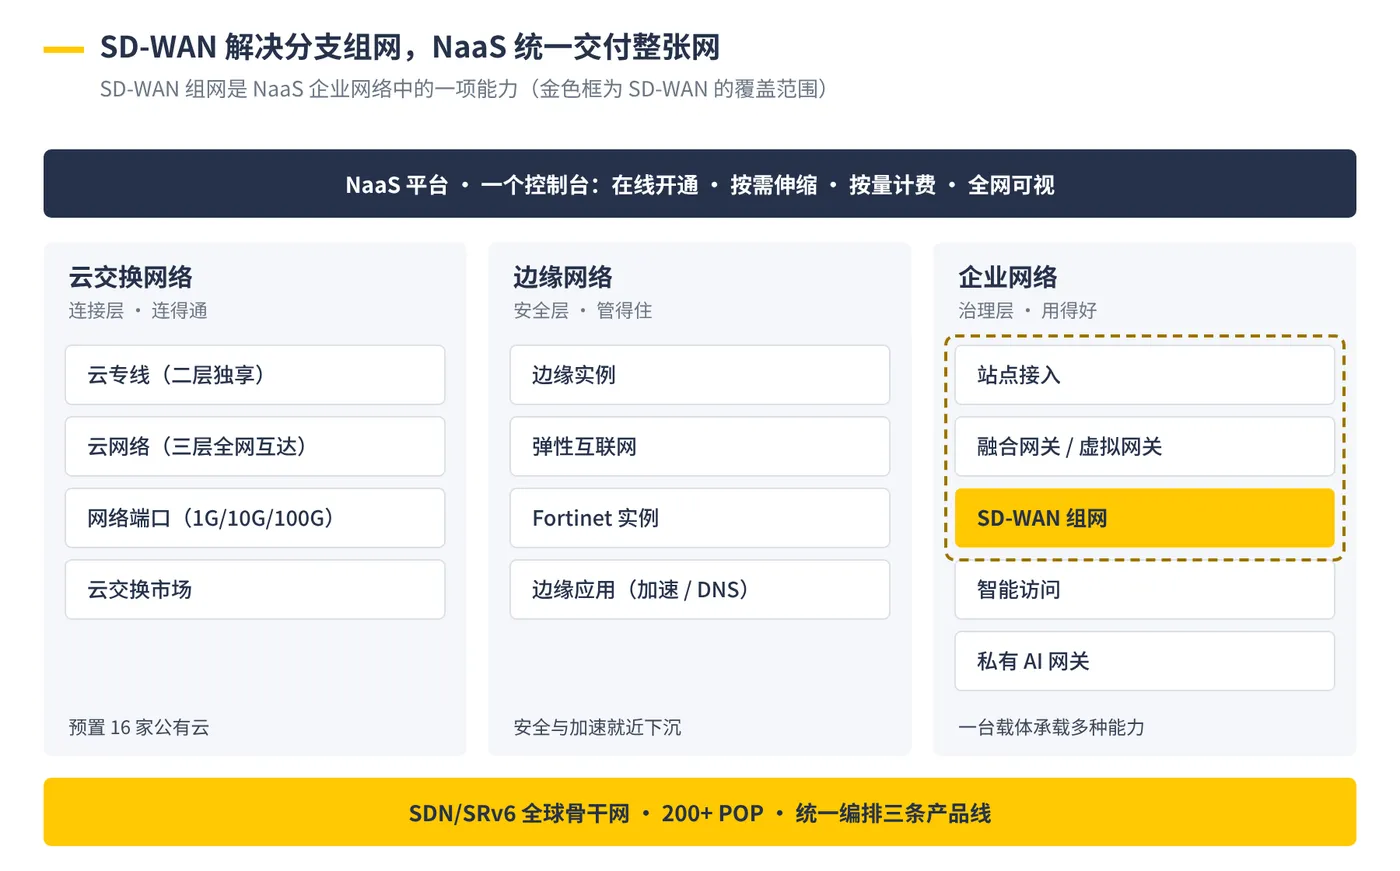
SD-WAN 与 NaaS 的覆盖范围:组网是 NaaS 的一部分
NaaS 让企业像用云一样用网络:在线开通、按需伸缩、按量计费。犀思云 Fusion WAN 用一张 SDN/SRv6 全球骨干网编排三条产品线:
- 云交换网络,负责多云、算力和数据中心之间的骨干级互联,包括二层独享的云专线、三层全网互达的云网络,预置 16 家公有云互联
- 边缘网络,把承载、安全、加速下沉到离业务最近的边缘节点
- 企业网络,负责企业侧的接入、组网和 AI 连接;SD-WAN 组网是其中一项能力,与智能访问、私有 AI 网关一起运行在融合网关或虚拟网关上
企业可以从 SD-WAN 组网起步,随上云和 AI 应用深入,再叠加云连接、边缘安全和 AI 接入,不必另建一张网。
SD-WAN 解决不了什么问题?
它改善不了底层线路的质量。 跨境公网晚高峰整体拥塞时,它只能在差线路里挑,底层质量要靠专线或骨干网提升。
它不等于完整的安全方案。 内置的基础防火墙替代不了下一代防火墙或 SASE;分支本地出网后,每个出口的安全都要单独设计。
它不直接解决多云互联。 云与云、云与数据中心之间的大带宽、低时延互联,要靠与云商的直连端口(NNI,骨干网与云商网络的对接点)或云专线打通,这是骨干网层面的事。
它不管数据中心内部。 SD-WAN 面向广域网,服务器互联、GPU 集群互联是另一套技术体系。
所以评估 SD-WAN,第一个问题不是“用哪一家”,而是“我要连接的对象里,SD-WAN 覆盖了几个”。剩下的,要由骨干网、云连接或安全服务补齐。