有没有防止泄密的软件?有,但老板得先看清防外面的人还是里面的人

简介: 该软件专为企业数据防泄密设计,精准区分“防外”(黑客钓鱼)与“防内”(内鬼离职)两大风险路径:外防靠终端网络管控与行为审计;内防以文件透明加密、细粒度权限、水印追踪和离线管控为核心。不堆设备,直击出口,小公司也能高效闭环防护。

有这样的软件。而且得先分清楚,防外面的人和防里面的人路子本就不同,装错方向白花钱。

外面的黑客钓鱼有传统办法,里面的内鬼离职才是老板该先盯的口子,这一路靠防火墙根本拦不住。
image.png

一、有这样的软件,先分清防谁

老板别一上来就问"装哪个",先把敌人看准。泄密分两路,软件也得两套打法。

1. 防外面:黑客和钓鱼

(1)违规外联报警发现私接网络立刻断网锁屏,外部渗透先被挡在终端这一层,不等它进内网。

(2)网站和程序黑名单加IP端口防火墙,员工误点钓鱼站、乱连端口,入口先堵,木马没机会落地。

2. 防里面:内鬼和离职

(1)真把公司掏空的常是握钥匙的自己人,源代码、客户名单、图纸,有权限就能搬,比黑客方便得多。

(2)内部人合法账号防火墙拦不住,得靠文件级加密和审计,把能碰的范围尽量缩窄,动了也留痕。
image.png

二、防外面的人,终端三道闸

外面的威胁重点在终端侧把入口和网络管住,小公司也扛得住。

1. 网络口先管住

(1)限制上网可按场景设,只访内网、禁止所有网络访问、或指定程序运行时断网,灵活不误事。

(2)USB设备管控禁掉无线网卡类外设,想私接WiFi绕管控的口子先收住,外联从根上断。

2. 行为留痕不糊涂

(1)程序使用记录记装了啥、跑了啥,异常软件一装系统先标出来,不用等中毒才反应。

(2)文件操作记录把删改拷发留全,外部攻击顺走的痕迹,事后对得上,追责有凭。

三、防里面的人,才是重头

内鬼这条路,光有防火墙没用。核心资产得从文件本身锁起,谁碰过、发去哪都能追,才是真闭环。

1. 文件本身加密,拿走打不开

(1)透明加密文档打开自动加密,公司内照常流通,发外网变乱码,员工无感,不改变习惯。

(2)落地加密文件存本地立刻加密,不用先打开,防止直接转发。

2. 外发过审批,带身份水印

(1)禁止程序发送文件,邮箱、聊天、网盘、AI工具都走不通,想顺手发被拦在源头。

(2)真要外发过审批,文档发送水印带身份信息,发给谁、何时、哪份,外发记录一查便知。

(3)敏感文件报警核心资料一碰就提醒,不用等出了事才看见,把损失摁在发生前。

3. 出差外协也不松

(1)离线管控外出办公开离线模式设时限,过期加密文件打不开,设备丢了也不怕。

(2)安全区域部门分配不同密钥,A部门资料B部门打不开,越权互看先被拦,内鬼能碰的范围更小。
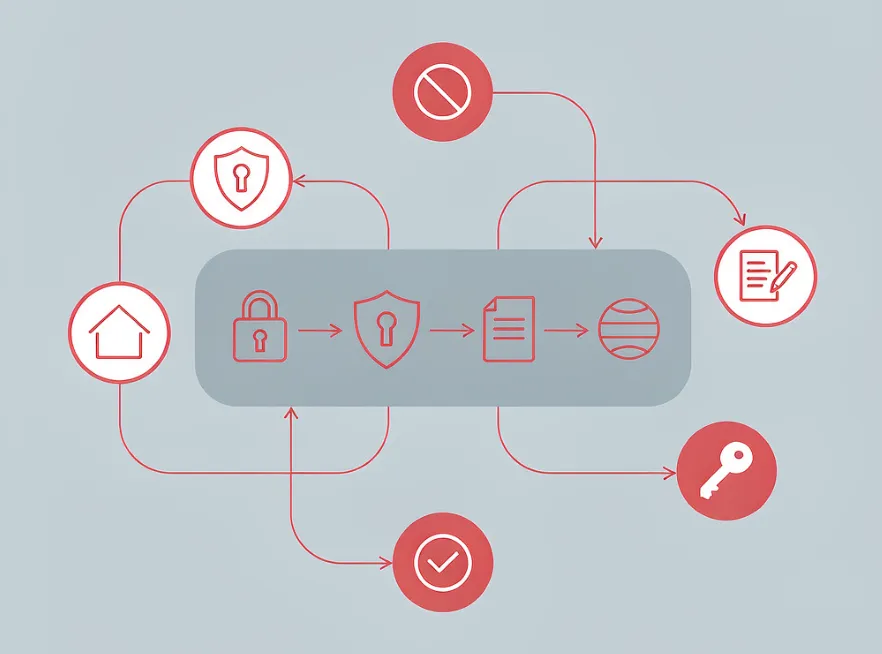
image.png

四、选型别乱,按出口配

1. 文件出口配加密加外发

(1)U盘和打印机管控收物理拷贝打印,图纸操作记录把外发拷贝打印全记下来,谁动的查得到。

(2)审计日志集中存,谁导出大量数据、频繁访核心库,系统先标出来,老板不用等出事翻账。

2. 屏幕出口配审计加水印

(1)屏幕录像、快照、实时屏抓异常操作,离职前疯狂拷文件一眼能抓,回放就是证据。

(2)屏幕水印、指定程序水印,文件流到外头也带是谁的标记,真泄了追得到人,追责赔钱有凭。

老板选软件别急着全装,先看清泄密从哪漏。防外有终端闸,防内有加密审计,两类配齐,资产才出不了门。

责编:安企神-小赵
相关文章
|
24天前
|
安全 定位技术 网络安全
计算机终端保密检查系统:定期查体比出事再查管用
该系统解决终端保密“平时不查、出事才翻”的痛点,通过定期自动检查违规软件、资产漏洞、异常外联、上网外设四类风险,实现隐患早发现、提醒到人、记录可溯。变被动救火为主动体检,筑牢日常保密防线。
137 0
|
22天前
|
存储 安全 数据挖掘
在线教育系统源码与定制开发:企业搭建网校平台的技术方案解析
企业如何搭建属于自己的在线教育平台?本文从软件开发角度,解析在线教育系统源码与定制开发的区别,介绍课程管理、直播教学、学员管理、在线支付及学习数据分析等核心功能,并探讨视频播放、系统安全、性能扩展和项目实施流程,为教育培训机构、企业培训部门及知识付费平台规划网校系统提供参考。
|
22天前
|
人工智能 编解码 并行计算
Stable Diffusion文生图:本地 AI 绘画事实标准入门
Stable Diffusion 是本地AI绘画事实标准,4GB显存即可运行。本文从版本选择(SD1.5/XL)、首图生成到LoRA换风格,一站式打通新手卡点,涵盖部署、参数调优与故障排查。(239字)
|
22天前
|
机器学习/深度学习 人工智能 安全
Qwen3.8抢先体验!大家要有心理准备了,正式版即将发布并开源?!
阿里通义实验室发布Qwen3.8抢先体验版,宣布正式版将全面开源!新模型具备动态MoE、Sparse-Tiled Attention、CoT++自验证、UMT多模态融合及高性价比Flash版本,已开源Qwen3.8-27B与Flash。
295 1
|
23天前
|
弹性计算 运维 安全
阿里云服务器免费领取攻略:个人新用户3个月、学生1年,涵盖个人/学生/企业申领渠道、服务器配置及运维全流程实操指南
免费ECS为零预算群体打开了一扇接触云计算的大门:个人用户最长三个月、学生最长一年,从注册到上手全流程都不复杂。但免费终究有边界,额度和时间到了要么续要么释放,别让账单悄悄产生。拿到机器后第一件事做好安全加固,只开必要端口,把风险降到最低。然后尽情用这台免费算力去部署、去调试、去积累你的云端实战经验。
494 1
|
22天前
|
JSON 前端开发 API
Flash 模型 Bechmark 横评
对轻量模型的能力做一些横评
242 1
|
22天前
|
弹性计算 人工智能 API
阿里云服务器与AI活动汇总:轻量38元、ECS 云服务器99元、GPU 四折、百炼免费Token一篇讲透
2026年,阿里云的优惠已经从单纯的"新用户首年低价"升级为一套覆盖计算、算力、AI的完整体系。轻量应用服务器、ECS云服务器、GPU云服务器、大模型服务平台(百炼)这四类产品,各自都有对应的活动玩法与省钱路径。本文结合全网公开资料,把这四类产品的活动入口、价格档位、参与方式和避坑要点一次性整理清楚,帮你把钱花在刀刃。
216 1
|
23天前
|
人工智能 API 开发工具
把 API 包成 MCP server:怎么做、值不值、坑在哪
本文讲API服务商最实际的问题:手上的API要不要包一层MCP?给出三个判断标准,三条实现路线(官方SDK手写/FastMCP从OpenAPI生成/云厂商工具集),以及上线前必须处理的5个细节——工具描述、参数校验、入站鉴权、字段投影、可观测。附首版验收4条标准与投入产出账。
341 2
|
24天前
|
SQL 安全 JavaScript
Web 安全三大漏洞靶场作业全整理:PHP 核心函数与防御方案汇总
本文系统梳理SQL注入、XSS与文件上传三大Web漏洞的靶场实践,涵盖30+关卡中涉及的PHP核心函数(如`mysql_query`、`htmlspecialchars`、`$_FILES`等)、各类注入原理及绕过手法(宽字节、二次注入、DOM型XSS、条件竞争等),并给出预处理语句、白名单校验、二次渲染等纵深防御方案。(239字)
191 2
|
24天前
|
人工智能 安全 API
MCP 是 API 的下一层?先搞清楚它到底解决什么问题
MCP 是 API 的下一层吗?本文讲清 MCP 解决的 N×M 集成问题、与 API 的本质区别、适用场景和当前已知风险,给 API 服务商一个冷静的接入建议。
247 1

热门文章

最新文章