扫码点餐、扫码缴费、扫码领券……便捷的扫码服务渗透衣食住行方方面面,但一个看似普通的二维码,可能是不法分子精心布设的网络钓鱼入口。今天,我们全面拆解“二维码陷阱”,教大家精准避坑。
一、真实案例:停车场里的致命假码
车主张先生驾车离开商场,在停车场出口看到张贴的“扫码缴费”二维码,便直接扫码操作。页面显示停车费仅5元,界面正规、信息清晰,没有任何异常。
张先生按照页面提示,依次输入车牌、手机号,还绑定了个人银行卡完成缴费。可短短几分钟后,他没有收到缴费成功的通知,反而接连收到银行卡扣款的短信,账户资金被盗刷。事后查证发现:他扫码的根本不是停车场官方缴费码,而是不法分子偷偷覆盖在正规码上的钓鱼二维码。
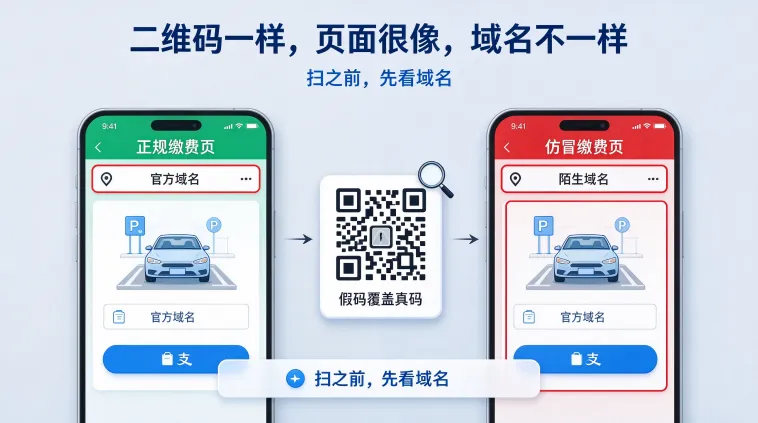
二维码本身没有风险,真正危险的是它跳转的未知页面。
二、二维码为何极易被不法分子利用?
从本质上来说,二维码只是信息的图形化载体,它可以关联官方网页、支付页面、小程序,也可以跳转恶意链接、病毒下载地址、钓鱼页面。它的最大漏洞在于:用户扫码前,完全无法预判二维码的跳转目的地。就像一张只标注“3号窗口办理”的纸条,纸条本身无害,但如果窗口是骗子伪造的,所有人都会落入陷阱。
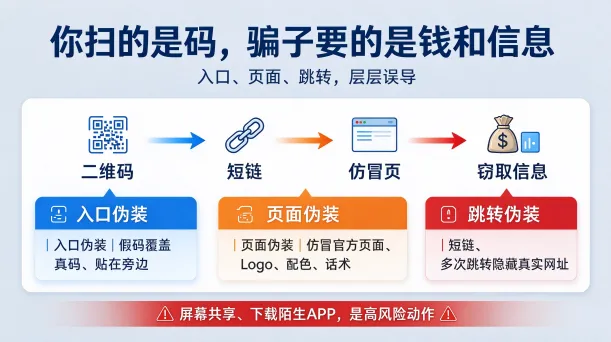
核心警示:扫码前,根本无法判断二维码的真实指向!
三、三类高发二维码钓鱼骗局,务必警惕
(一)替换型:真码被偷梁换柱
不法分子专门覆盖、替换商超、停车场、共享单车、景区、政务公示栏的正规二维码,用户扫码后会进入高仿虚假页面,常见场景包括假冒停车缴费、单车开锁、商家收款、ETC认证、社保认证等。一旦输入银行卡号、密码、短信验证码,账户资金会被瞬间盗刷。
(二)伪造型:虚假福利、客服骗局
“扫码领99元餐饮券”“扫码领取开学补贴”“扫码退快递运费”“扫码实名认证”……各类看似诱人的福利二维码层出不穷。背后全是仿冒钓鱼页面,专门诱导用户填写姓名、手机号、身份证号、银行卡等核心隐私信息,甚至诱导下载携带病毒的恶意APP。
(三)诱导型:先引流,后精准诈骗
这类二维码不会立刻骗取资金,主打长期引流。通过“扫码进群领福利”“扫码添加专属客服”等话术,将用户拉入陌生群聊、添加好友,后续再以刷单返利、低风险理财、客服退款、兼职回本等话术,实施精准诈骗,二维码只是诈骗的引流入口。
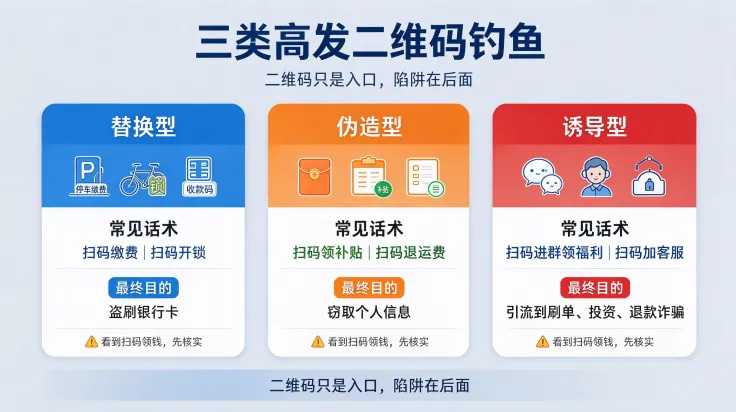
警示:所有“扫码领钱”的福利,大概率都是陷阱!
四、扫码后的完整诈骗风险链路
很多人存在认知误区:扫码顶多点开广告页面,没有任何损失。事实上,钓鱼二维码背后是一套完整、成熟的诈骗攻击链,步步蚕食用户信息和资金:
扫码跳转:通过短链接二次跳转,隐藏恶意源头,规避安全检测。
诱导填息:以实名认证、缴费核验为由,骗取手机号、银行卡号、验证码、身份证号。
诱导下载:谎称需安装安全控件、认证插件、专用APP才能完成操作。
窃取权限:恶意程序读取短信、拦截验证码、开启屏幕共享、获取手机远程控制权。
盗刷诈骗:直接划转账户资金,或将用户引流至更高金额的诈骗骗局。
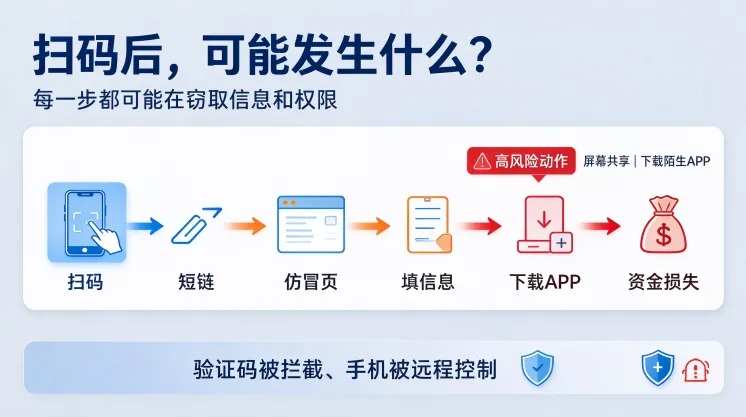
重点高危操作:下载陌生APP、开启屏幕共享,一旦操作,手机完全受控于骗子!
终极防骗指南:牢记“四不扫、三核实”。
(一)四不扫(核心底线)
来源不明的码不扫:陌生人私信和群聊、未知短信附带的二维码,一律不扫描。
街头张贴的码不扫:路边罚单、单车、门店海报、停车场张贴的二维码,先核查是否被替换覆盖。
索要敏感信息的码不扫:扫码后要求填写银行卡、密码、验证码的页面,直接退出。
索要权限的码不扫:要求下载陌生APP、开启屏幕共享的二维码,百分百是诈骗。
(二)三核实(核验准则)
核实发布主体:确认二维码发布方是官方平台。
核实官方入口:优先通过官方APP、小程序办理,不直接扫码跳转。
核实收款方信息:付款前仔细核对收款方名称。
结语
二维码是便民工具,绝非信任凭证。遇到扫码领钱、扫码认证、扫码退款的陌生操作,别心急,先核实真伪!扫码之前多一秒核实,就能规避一笔资金损失。
作者:陈沛东 合肥寻云网络科技有限公司(公共互联网反网络钓鱼工作组成员单位)
编辑:芦笛(公共互联网反网络钓鱼工作组)
来源:迪妙网络空间安全学院