
当"本人操作"不再可信,IP归属查询成为风控的最后一道硬防线
2026年5月,一通冒充新加坡总理的AI合成Zoom会议骗走近500万美元。9月,意大利银行Fideuram被语音克隆骗走9500万欧元。
"眼见为实"的核验逻辑正在失效。但合成人脸和声音改不了一件事——企业系统在处理操作时记录的来源IP。风控可以在后台补一层网络环境核验:这次操作从哪个网络接进来,用的是家庭宽带还是机房?有没有挂代理?风险评分多少?
核 心 观 点
一、IP核验能回答四个关键问题
AI换脸合成的是人脸和声音,但合成不了网络环境。每次操作都会在后台留下来源IP,IP查询能回答四个问题:
①这次操作来自哪个国家/城市?②用的是家庭宽带、移动网络还是数据中心机房?③有没有挂代理/Tor?④风险评分是多少(0-100)?
这些答案来自IP的几个核心字段:ASN(自治系统编号,标识IP归属哪家运营商或云厂商)、net_type(网络类型,区分数据中心/住宅/移动)、proxy_type(是否命中代理/Tor标签)、risk_score(综合风险评级)。正常用户的IP环境通常稳定、可追溯;异常操作往往在IP侧先露出马脚。
实 操 步 骤
二、高风险操作IP核验三步法
1抓取真实出口IP
企业风控网关在后台获取来源IP。注意过滤X-Forwarded-For等转发头——这些字段可以被客户端篡改,只有TCP连接层的真实出口IP才可信。
2查询IP属性字段
通过IP查询服务获取ASN、net_type、proxy_type、risk_score等字段。
3比对历史基线,分级处置
将当前IP的ASN、城市、网络类型与用户常用环境比对。一致则放行;不一致触发二次验证;命中机房+代理+跨境组合则直接拒绝。IP数据云的查询接口支持日更,确保基线数据的时效性。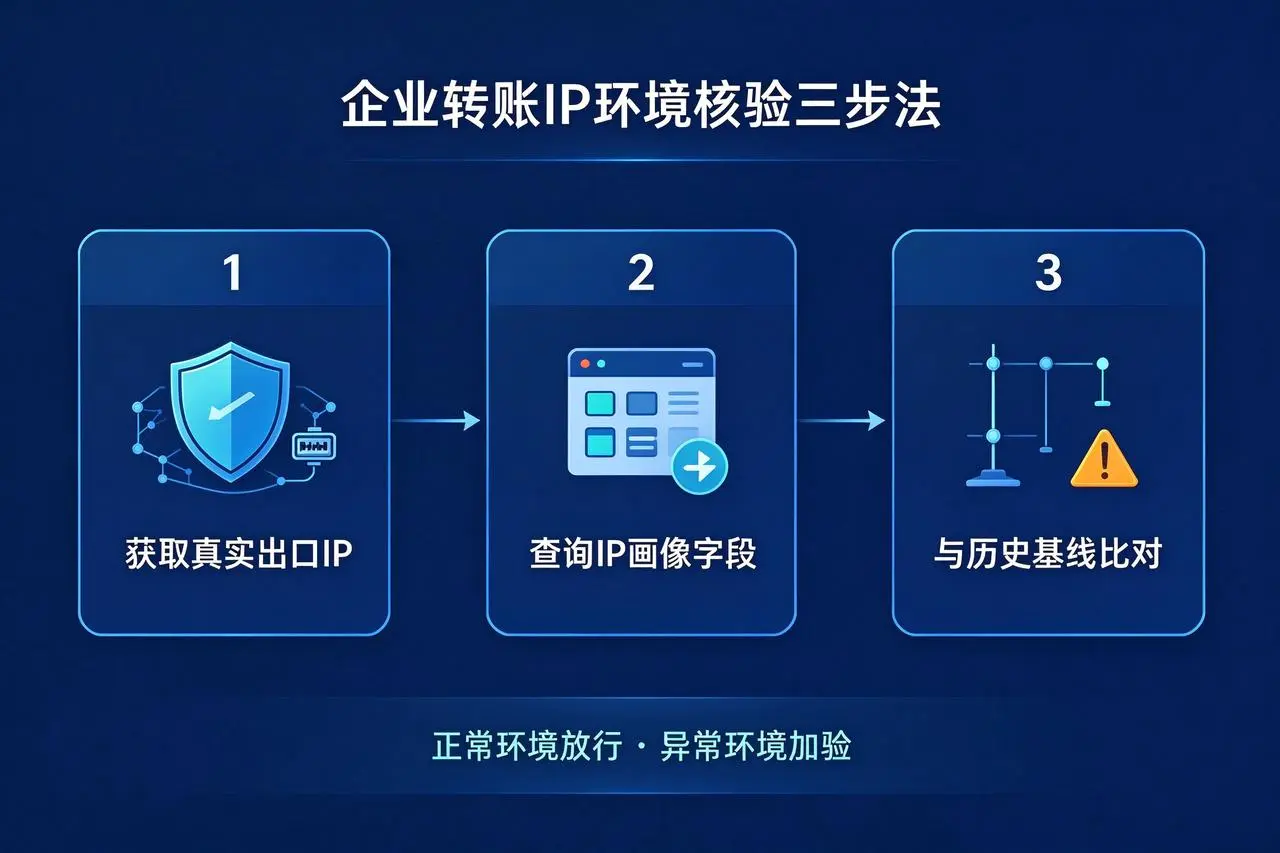
分 级 处 置
三、风险信号组合与对应动作
| 信号组合 | 风险 | 处置方式 |
|---|---|---|
| IP正常 + 设备正常 + 行为正常 | 低 | 放行 |
| IP异常(机房/代理/异地)+ 设备陌生 | 中高 | 强制二次验证或人工复核 |
| IP命中IDC/代理 + 跨境 + 大额转账 | 高 | 拒绝并留证 |
| 仅IP轻微变化 + 其他信号正常 | 低 | 标记观察,放行 |
risk_score>70、net_type=数据中心且proxy_type非空——这个组合可以作为高风险拦截的量化依据,写入风控规则引擎。
常 见 问 答
Q1:IP核验放在人脸验证之前还是之后?
建议放在人脸验证之前或并行。先判断网络环境是否可信,环境异常时直接加验,减少让合成视频进入人脸比对环节的可能。
Q2:IP查询能直接判断视频里是不是本人吗?
不能。IP查询不分析人脸,只分析"这次操作从哪来"。但AI换脸攻击常配合远程控制或代理转发,IP侧会出现IDC、Tor、异地跳变等信号。IP核验与设备指纹、活体结果组合,形成"人脸+网络"双因子判伪。
Q3:怎么建立IP基线?
按用户/岗位记录常用ASN、城市、net_type,形成历史基线。新操作比对当前IP与基线是否一致。新城市+新ASN自动提权,触发二次验证。
三 条 建 议
人脸和声音通过也不直接放行。IP落IDC、命中代理/Tor,强制二次验证。在"本人操作"之外补一层"环境可信"判断——这是AI时代风控该有的底线。

