XSS-Labs 全关卡通关笔记:反射 / 存储 / DOM 型 XSS 详解

简介: 本页为XSS跨站脚本攻击实战靶场指南,涵盖反射型、存储型、DOM型三类XSS原理与绕过技巧,逐关解析htmlspecialchars过滤、事件注入、编码混淆、大小写绕过等常见防御突破方法,适合安全学习与CTF实战演练。(238字)

目录

XSS跨站脚本攻击

反射型的XSS;

存储型;

插入:如何找到OPENCODE上一次会话:

DOM型

Level 2​编辑

Htmlspecialchars

LEVEL 3

LE VEL 4

第5关

第6关:‘

来到第7关:

第8关:

编码工具锤子

第9关:

第10关

Level11

LEVEL12

LEVEL13


XSS跨站脚本攻击

记住IP输入的是主机你电脑的IP

.1

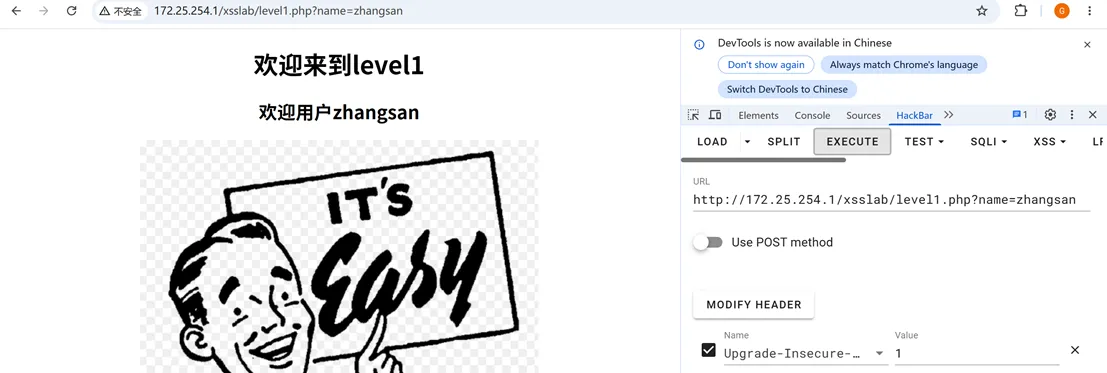
http://172.25.254.1/xsslab/level1.php?name= = 快递单上写了指令代码,分拣员(浏览器)会执行这段脚本。

  • 经过htmlspecialchars转义后,代码变成纯文本符号,分拣员只会把它当成普通文字打印出来,不会执行命令。
  • 4、最简单代码示例

    不加函数(危险,会弹出弹窗)

    php

    运行

    $str = "";

    echo $str; // 浏览器执行JS,弹出窗口

    使用 htmlspecialchars(安全,只显示文字)

    php

    运行

    $str = "";

    echo htmlspecialchars($str);

    // 页面原样展示文本:,JS不会运行

    5、常用使用场景

    1. 用户留言、评论、表单数据展示(最常用),防止用户提交恶意 JS 盗取 Cookie、篡改页面;
    2. 需要页面展示代码片段(展示 HTML 源码);
    3. 输出内容到 input 标签的 value 属性里,防止引号闭合破坏表单结构。

    6、补充易错点

    1. 只转 HTML 标签符号,不会过滤 SQL 语句,防注入要用 PDO 预处理,别拿这个函数防 SQL 注入;
    2. 默认只转双引号,单引号需要传入第二个参数 ENT_QUOTES:

    php

    运行

    htmlspecialchars($data, ENT_QUOTES); // 单双引号全部转义(开发标准写法)

    1. 写入数据库不需要转义,只在从数据库取出、渲染到网页时转义即可。

    LEVEL 3

    Echo一个,打印一下,看是否会出现实体化;
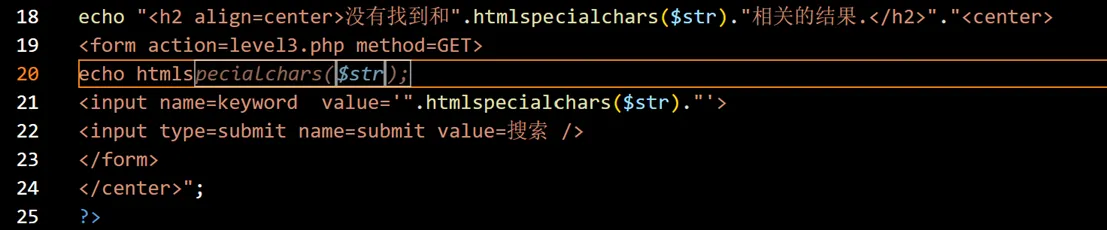
    由于打印出来,导致页面都访问不了了。所以先不打印;

    为什么双引尖角会出错”> 为什么尖角符号用不了,因为尖叫号会被处理;这就是之前没有生效的原因;这一关是为了告诉你版本的漏洞,只会对双引号;单引号没问题

    这个函数在以前的版本默认只会对引号中的双引号进行实体化,单引就没问题,

    用单引号把value闭合掉,尖角号比合不了,那我们就不闭合了,想input中能有什么方式来触发JS代码;
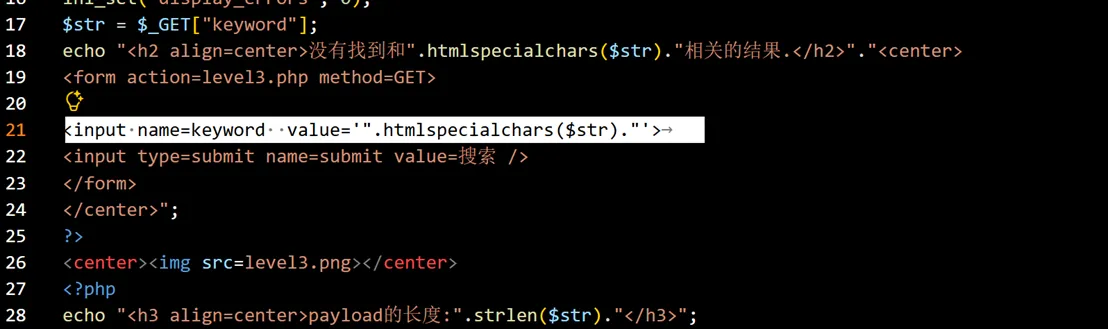
    通过我们的JS事件

    前端的事件绑定;

    比如
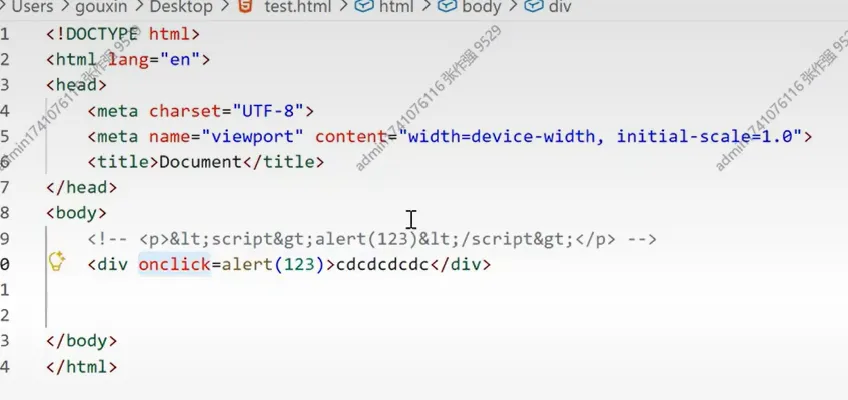
    cdcdcdc

    点击会触发123

    手动写一个闭合, onfocus=“123 ” “

    运行可以
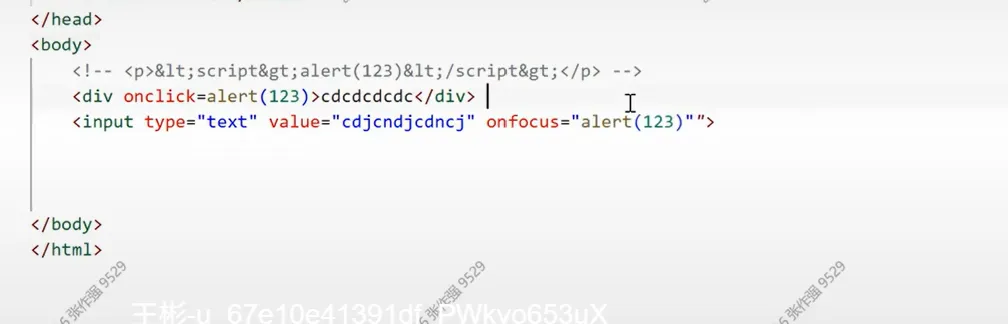
    输入双引号,被当作是普通的字符了,根本就没有闭合,闭合后面就是黄色的会认为你是一个属性,
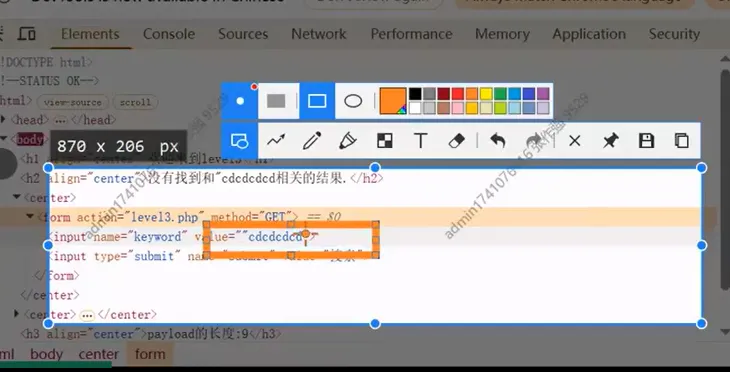
    用单引号:

    ‘onfocus=alert(123) 这样会使>前多一个引号

    scsc=’随便创造一个属性,用一个多余的单引号产生闭合,搜索成功

    关于哪个函数,我们可以找一下,默认的那些属性到底是什么,以及新版本里默认的属性已经没有办法生效了;

    美美结束;

    LE VEL 4
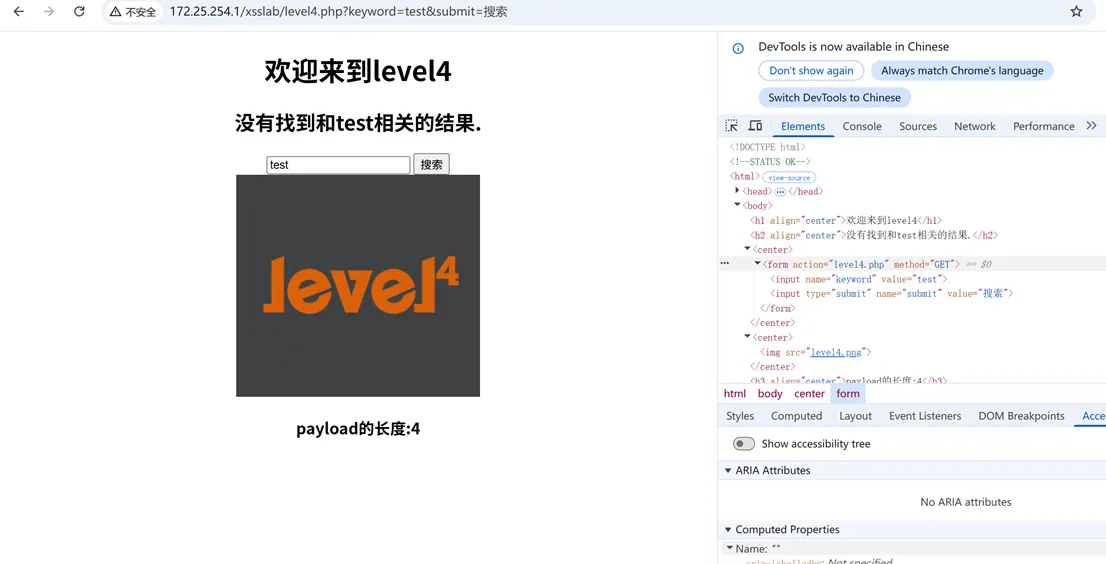
    在这里没有限制

    意味着你不能用尖角号了

    Str_replace用来进行替换的函数<”检索到的字符”, “替换成什么”,“操作哪个字符串“; 在页面显示的位置有函数;
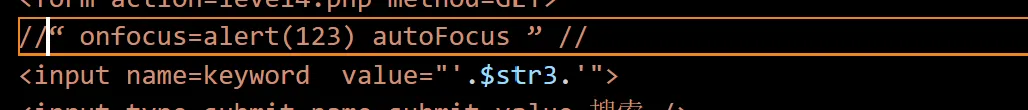
    尝试第三关方法: 前面手动闭合“ onfocus=alert(123) autoFocus ”
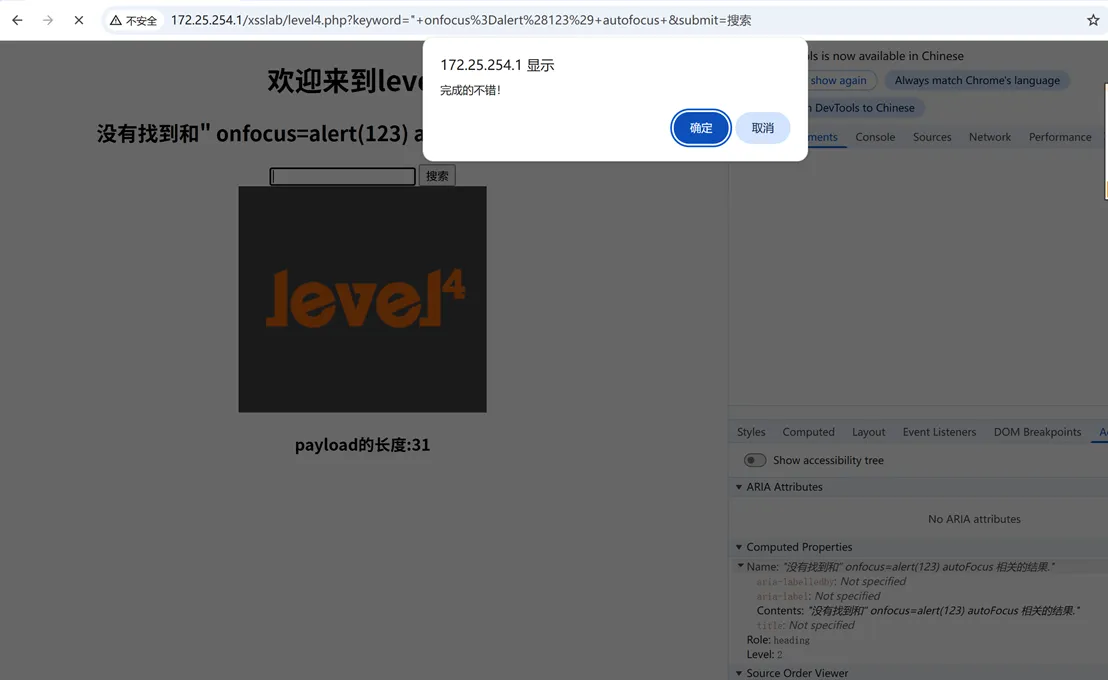
    成功了;从网址进第5关

    先暂停一下,我去补完文件上传的回放,提交完作业后,再回来啃XSS

    第5关
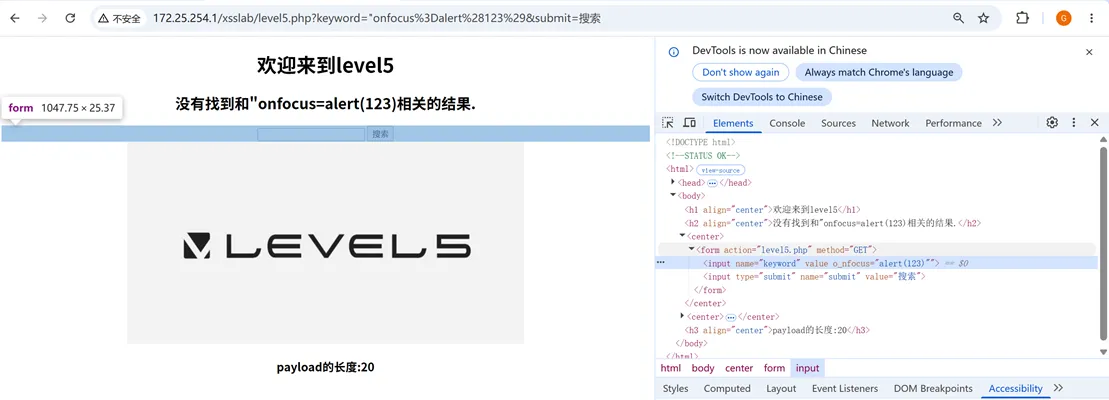
    加入了一个下划线

    HTML标签忽略大小写

    Onclick用不了;

    相关文章
    |
    2月前
    |
    机器学习/深度学习 前端开发
    发动机故障诊断智能体(三):特征可分性优化与加权对比投影层
    在基础时序编码网络完成对正常工况的压缩表征后,尽管模型具备了提取稳态规律的能力,但在面对多种不同类型的微量气路故障时,潜在空间中的特征分布仍可能存在相互交叠的现象。该组件致力于通过引入度量对比学习机制,在特定的低维投影空间内重塑特征拓扑结构,系统性优化不同故障模式之间的几何可分性。
    |
    2月前
    |
    人工智能 API 开发工具
    阿里云百炼计费选择TokenPlan、CodingPlan还是按量付费?三种计费方式详解
    阿里云百炼是AI大模型服务平台,免费提供千万级Tokens。支持三种计费方式:按量付费(单价×Token数)、TokenPlan(按Credits订阅)、CodingPlan(按调用次数计费)。开通后可获取API Key,接入Cursor、Qwen Code、Claude Code等主流AI工具。在阿里云百炼官网:https://t.aliyun.com/U/fPVHqY 免费领取千万Tokens
    |
    4月前
    |
    存储 人工智能 缓存
    阿里云 ES AI 引擎版:面向 Agent 场景,为亿级租户、千亿规模向量设计的搜索引擎
    基于 OSS 的无状态多租户搜索方案:全文、向量混合检索,亿级租户、千亿级向量,成本只与活跃数据线性相关,完全兼容 Elasticsearch 生态。 亿级租户 · 千亿级向量 · 毫秒级查询 · OSS 唯一持久存储 · Agentic Engine
    524 0
    |
    监控 安全 Devops
    阿里云容器服务飞天敏捷版详解
    阿里云容器服务提供了公共云、专有云以及飞天敏捷版三种部署形态,全方位地满足企业客户利用CaaS(Container as a Service)进行应用现代化上云的需求。飞天敏捷版包含了阿里在公有云上的最佳实践和Docker企业版的安全能力,打造企业一体化化的本地容器云平台方案。
    28071 1
    |
    存储 JavaScript 安全
    Web渗透-XSS漏洞深入及xss-labs靶场实战
    XSS(跨站脚本攻击)是常见的Web安全漏洞,通过在网页中注入恶意脚本,窃取用户信息或执行非法操作。本文介绍其原理、分类(反射型、存储型、DOM型)、测试方法及xss-labs靶场实战案例,帮助理解与防御XSS攻击。
    3669 1
    Web渗透-XSS漏洞深入及xss-labs靶场实战
    |
    7月前
    |
    人工智能 监控 Kubernetes
    LoongCollector + ACS Agent Sandbox:构建 AI Agent 生产级运行平台
    文章介绍了阿里云ACSAgentSandbox与LoongCollector协同构建的AIAgent生产级运行平台,通过沙箱隔离保障运行时安全,并以高性能、全链路可观测能力解决Agent行为不可预测和执行风险难题。
    3617 97
    |
    5月前
    |
    存储 安全 前端开发
    网络钓鱼攻击现状、技术解析与防范体系研究
    本文系统剖析网络钓鱼攻击现状、技术原理与作案流程,结合代码示例解析网页伪装、域名混淆等手法;提出覆盖识别、拦截、溯源的反钓鱼技术体系,并构建面向网民、金融机构、平台、监管及教育的五维防范体系,强调技管结合、多方协同治理。(239字)
    342 0
    |
    人工智能 智能设计 云计算
    云工开物合作动态丨中国传媒大学与阿里云签署校企合作协议
    2024年4月26日,中国传媒大学与阿里云在校企合作签约仪式上达成战略合作。中传校长张树庭表示,此次合作将加速推进人工智能行动计划,助力AI人才培养和学术研究。阿里云副总裁刘湘雯介绍,将以“云工开物”项目为支点,推动AI设计、计算广告等领域的深入合作。双方还就课程开发、实践平台建设等进行洽谈,并签署合作协议。当日,阿里云专家为中传学子带来多场精彩讲座。
    |
    搜索推荐
    【推荐几款实用的网盘资源搜索引擎】
    云盘资源,浩如烟海,但缺乏搜索工具,让无数网友苦不堪言。幸运的是,现在有了强大的网盘搜索引擎,一切问题迎刃而解。轻松找到您需要的文件,快速下载,节省时间。享受便捷的云盘体验,释放您的创造力。无论是工作文档还是娱乐资源,网盘搜索引擎助您轻松搞定。解放您的搜索困扰,开启全新的云盘世界!
    20135 123