
从暴露面说起
内网穿透的核心价值是让内网服务在公网可达:办公网里的 OA、API、数据库、开发机,通过一条隧道映射出去,随时随地能访问。但端口一旦对全网开放,暴露面就不再受控:
- 全网扫描器会持续探测端口与路径,制造大量无效请求;
- 撞库、口令爆破直接命中业务入口,消耗后端资源;
- RDP/SSH 等协议对爆破容忍度有限,弱口令一旦命中,风险难以挽回。
在做公网访问方案时,往往关注性能和可用性,却容易漏掉访问控制这一层。本文不绑定任何具体产品,只讲 IP 黑白名单的原理、选型与落地方法,适用于部署在云服务器上的各类内网穿透方案。
IP 黑白名单:把控制前移到"连接建立之前"
应用层的密码、密钥校验发生在连接建立之后:每一次无效尝试都会真实打到业务上。IP 黑白名单的思路不同——它只认来源,在连接建立之前就决定放行还是拒绝:
- 名单内的来源可以访问;
- 名单外的来源在网关层直接被拒,业务无感知、零消耗;
- 扫描、探测、爆破在入口处即被拦截,无法触达业务。
它不替代应用内的权限体系,而是作为隧道入口的前置闸门,与安全组、防火墙各司其职:安全组管"云资源"的网络出入,IP 黑白名单管"隧道入口"的访问来源。
两种模式怎么选
白名单:默认拒绝,显式放行
只放行预登记的 IP 或网段,其余全部拒绝。边界清晰、安全性更高,适合来源可控的业务:合作方固定出口、分公司宽带、办公网 NAT、机房堡垒机、集中 VPN 出口。
配置要点:优先写单 IP 或小网段,避免直接放 /16;动态 IP 场景可放宽到 /24,但要能接受边界扩大。
黑名单:默认放行,显式拒绝
只拒绝预登记的 IP 或网段,其余正常访问。适合开放面大、无法穷举来源的业务,通常作为应急手段:发现恶意扫描源、撞库 IP 后快速加入,先止血再评估后续策略。
小结一下
- 边界清晰、来源固定 → 白名单;
- 开放面大、来源不可穷举 → 黑名单 + 日志监控;
- 长期运营 → 白名单为主,黑名单应急补充。
典型场景与配置要点
合作方 API 对接
外部系统只需调用少量接口时,向合作方索要固定公网出口 IP,在对接隧道启用白名单,只放行对方地址。对方变更出口,在管理端更新即可,端口无需长期对全网开放。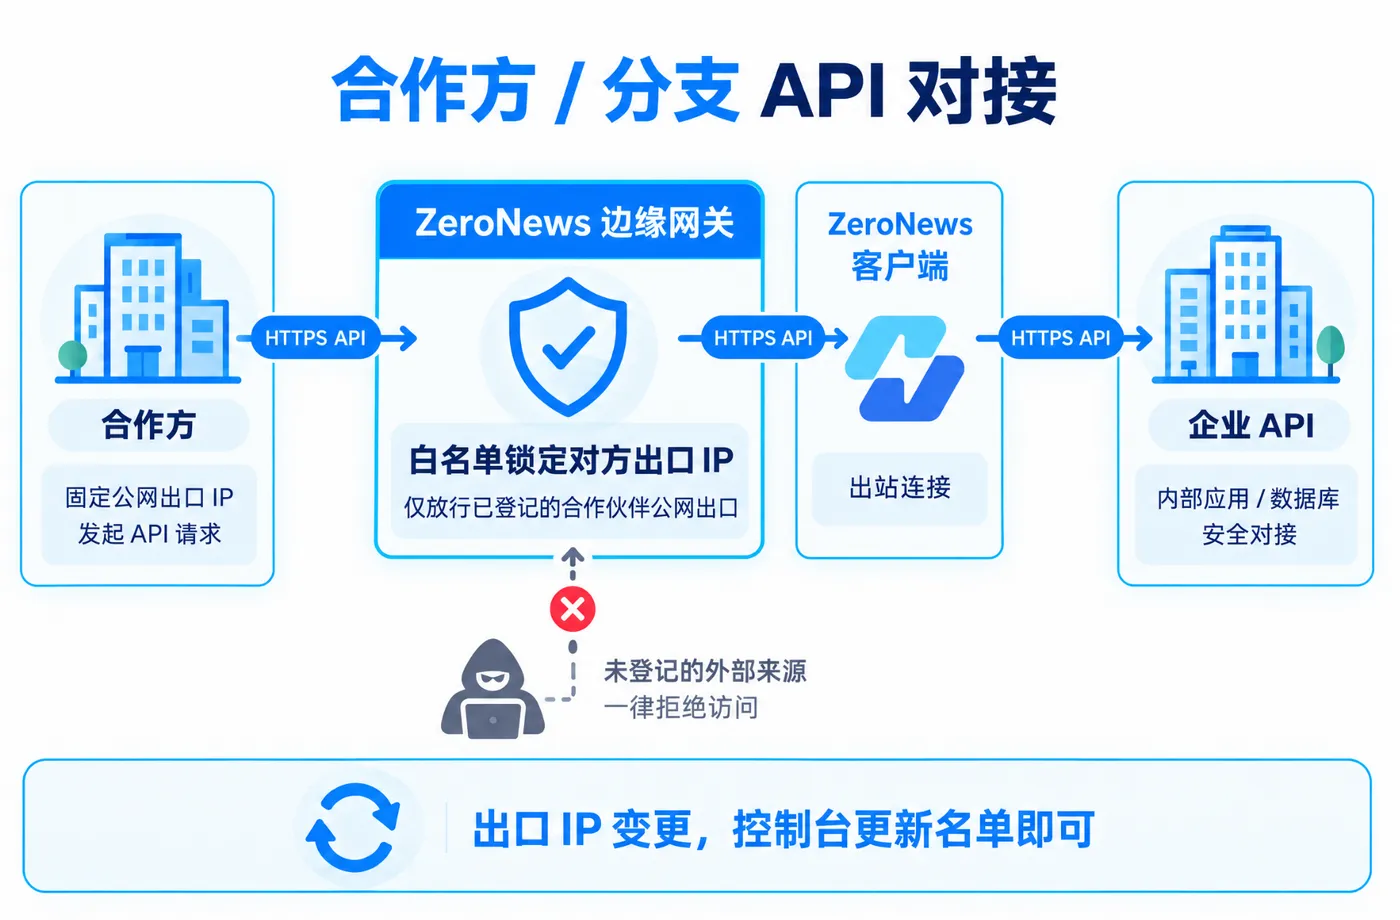
远程运维(RDP/SSH)
运维通道暴露公网后是扫描重灾区。为远程连接隧道配置白名单,仅放行堡垒机、办公网、分支出口等已知地址;临时外包按项目期加单 IP,结束后删除。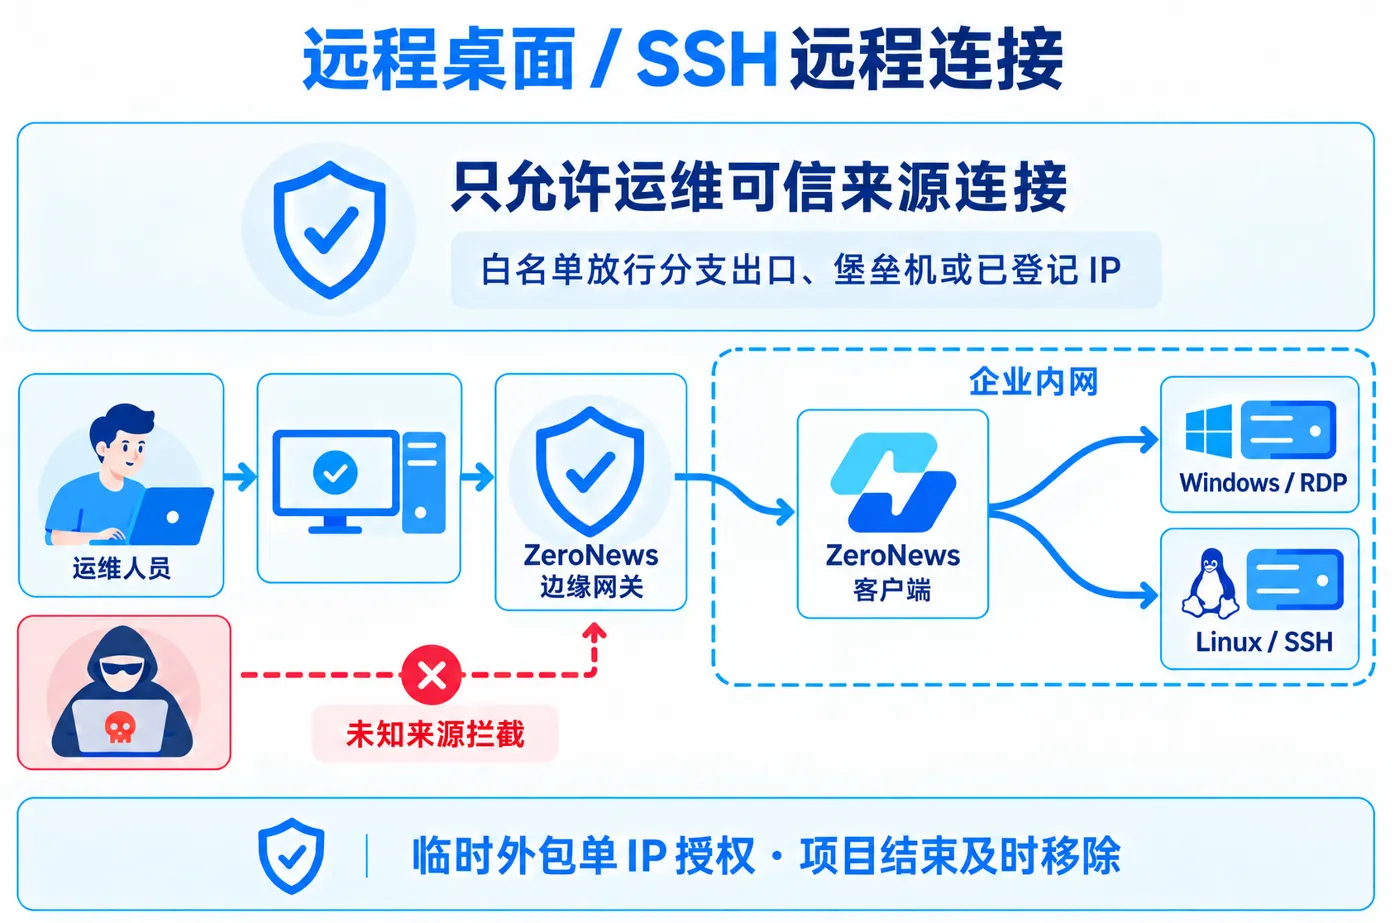
数据库远程连接
数据库经隧道暴露后,扫库与口令爆破风险高。对数据库隧道单独启用白名单,只放行办公网、堡垒机或审批过的 IP;不同数据库分开配置,互不影响。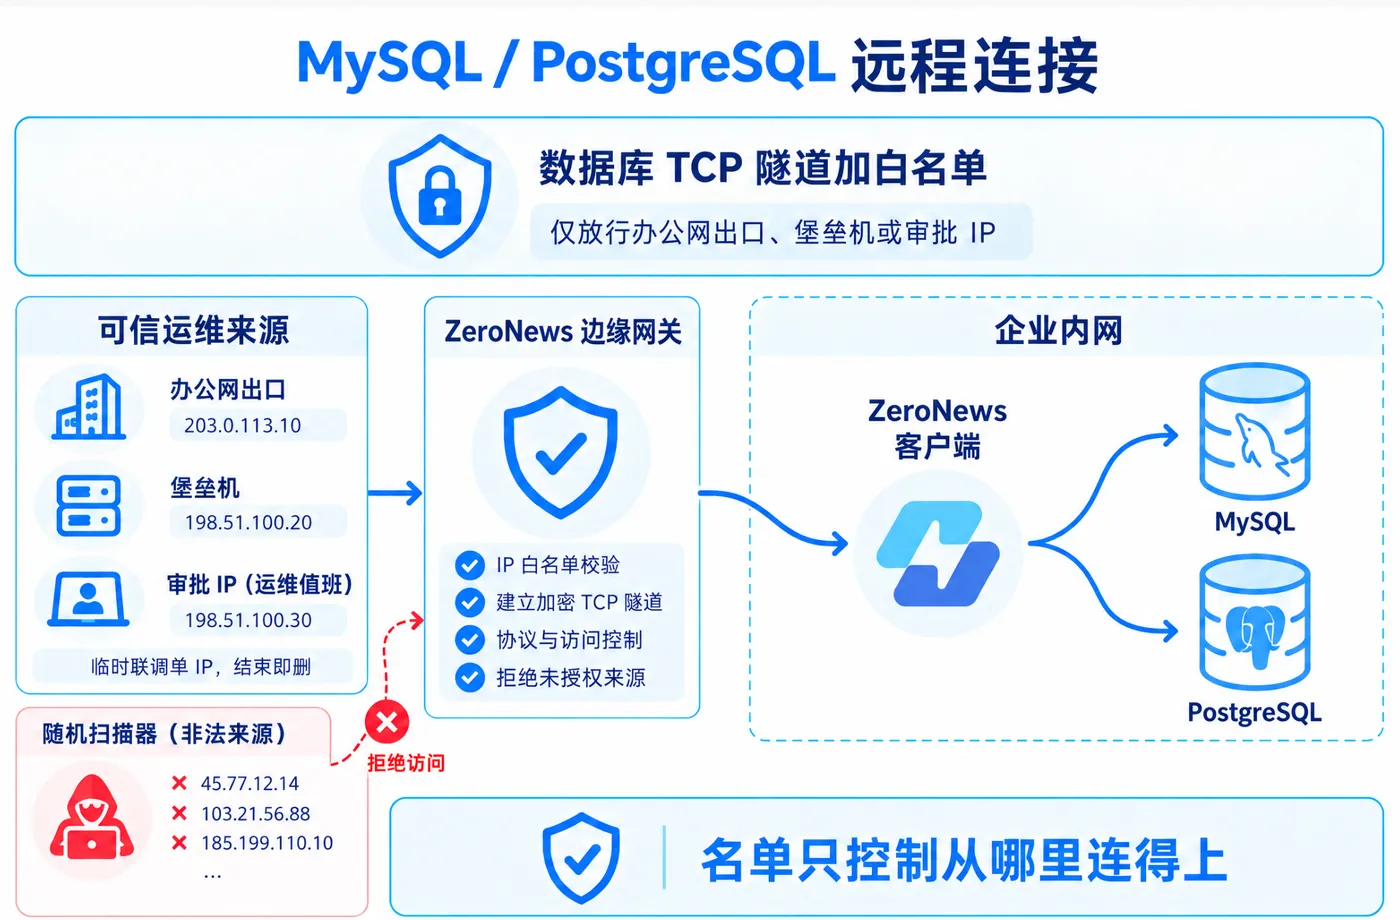
异常访问快速止血
日志里同一 IP 短时间大量 404/401 或异常路径探测,先加入黑名单观察是否缓解,再决定是否收紧为白名单或叠加其它策略。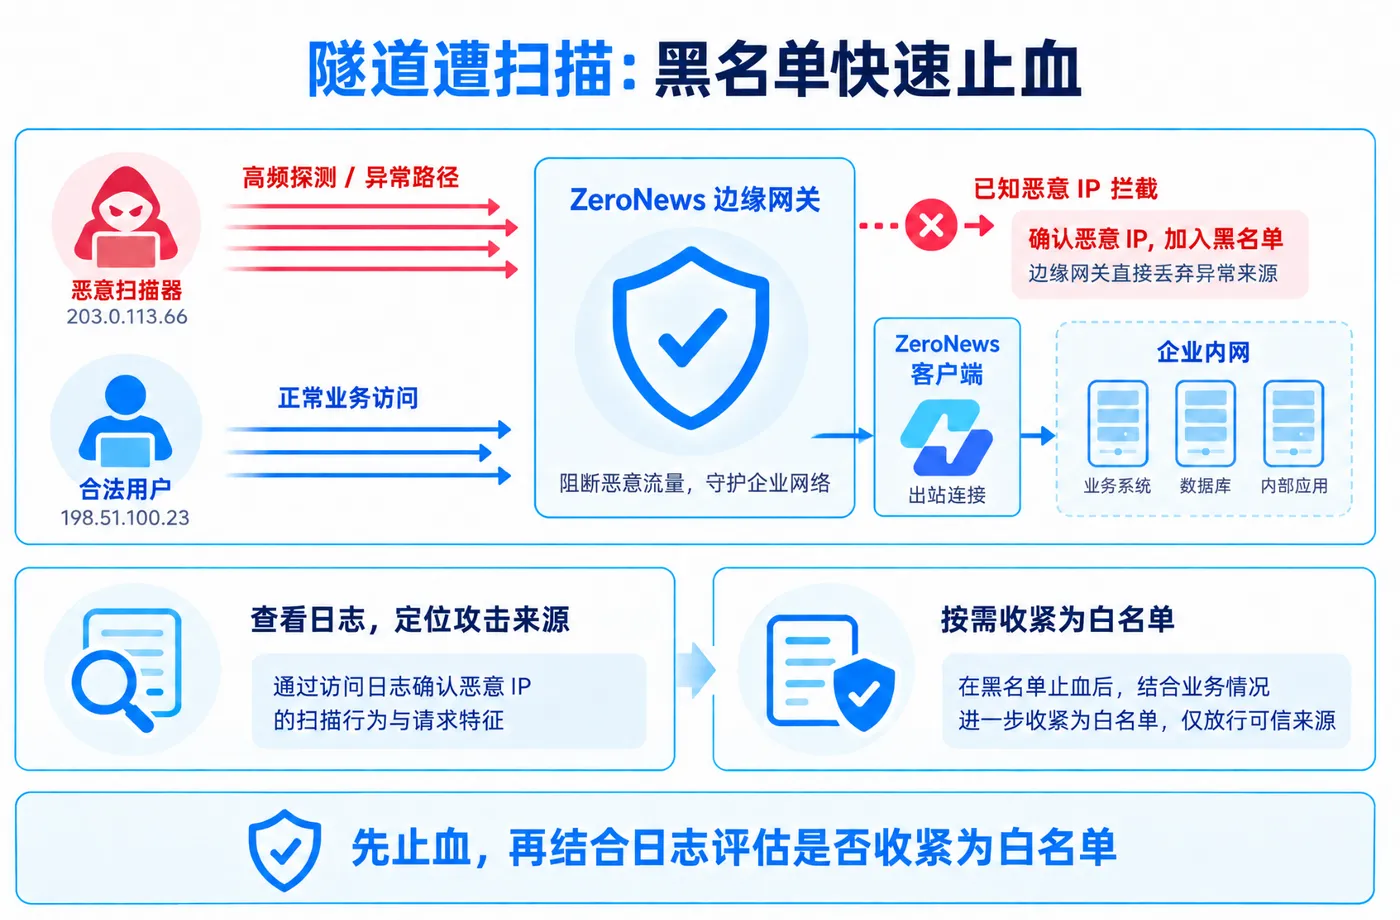
落地配置的一般步骤
不同内网穿透方案的管理端界面有差异,但 IP 黑白名单配置流程基本一致,一般在隧道/映射的"访问控制"或"安全策略"中完成:
进入目标隧道的访问控制/流量策略入口;
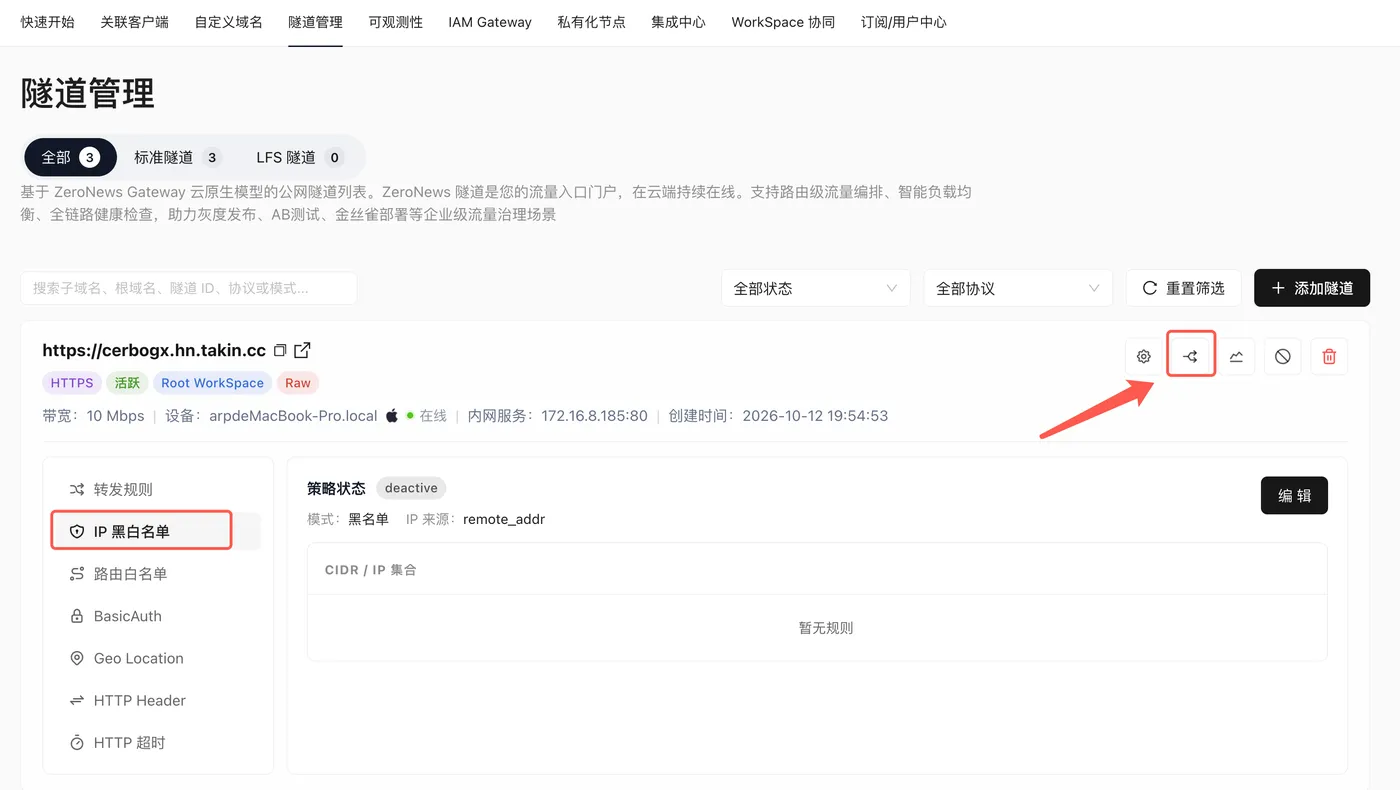
开启 IP 黑白名单开关;
- 选择模式:白名单或黑名单;
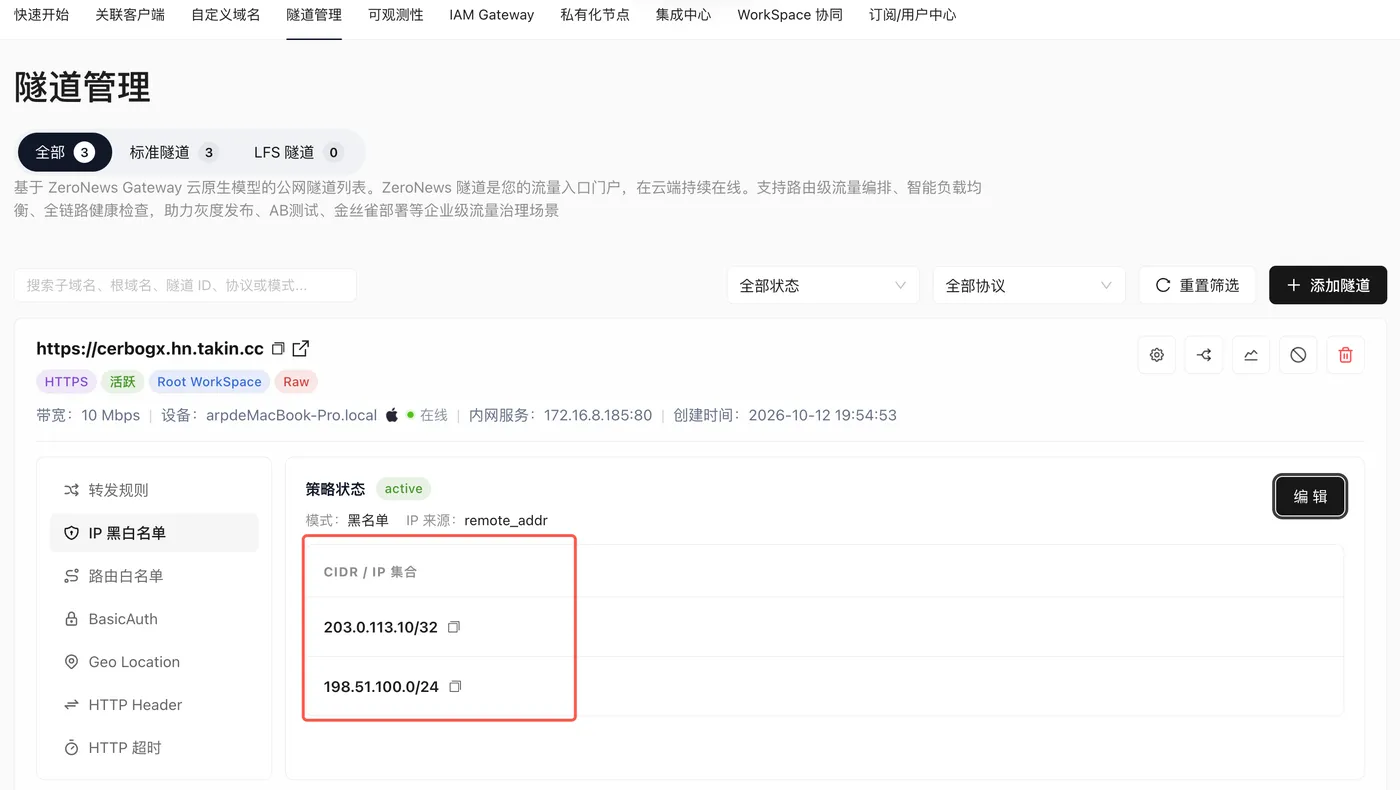
添加单 IP 或 CIDR 网段(例如 203.0.113.10/32、198.51.100.0/24);
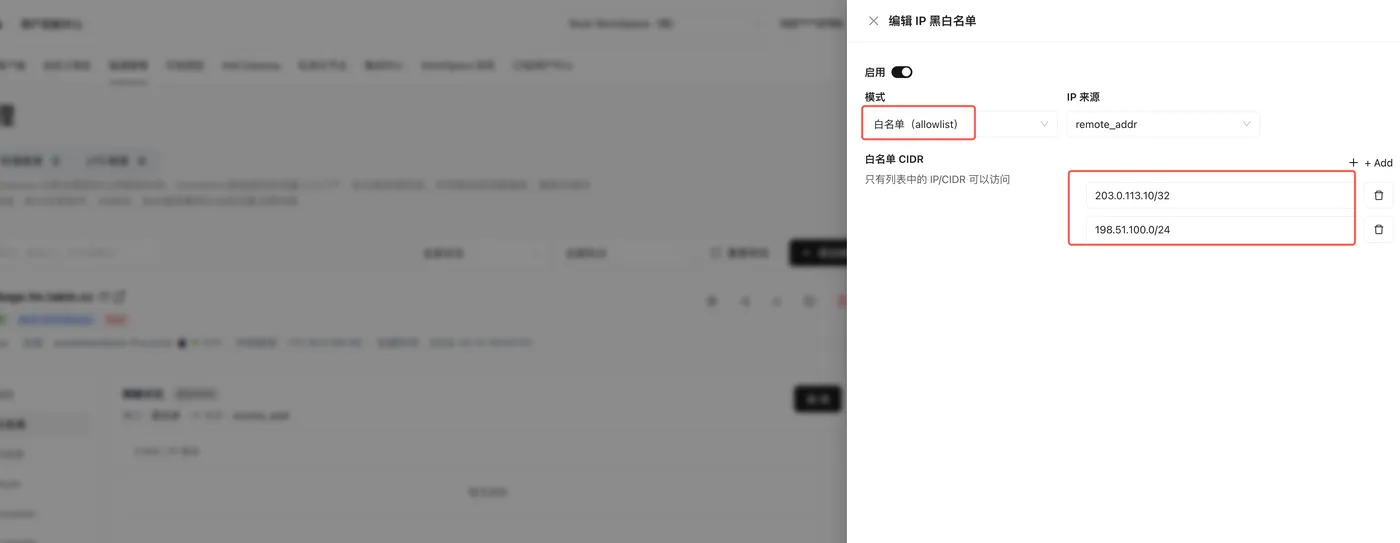
保存后即时生效,一般无需重启隧道。
几个避坑点:
- 别为省事直接放 /16,边界越大风险越高;
- 黑白名单只解决"从哪来",不解决"是不是你"——密钥校验不能省;
- 上线前先在日志里确认预期来源,再切白名单,避免误伤正常访问。
写在最后:它是一道闸门,不是全部
IP 黑白名单是暴露面收窄的第一步,建议与其它层叠加成纵深防御:
- 入口层:IP 黑白名单、区域限制;
- 传输层:通道加密、访问口令;
- 应用层:强密码、二次认证、最小权限。
先收窄入口,再叠加校验,公网暴露场景的风险才能控制在可接受范围。


