近期公开的网络安全典型案例中,山东青岛某科技公司不履行网络安全保护义务案引发关注。
案例显示,该公司运营的平台存在未部署防火墙、入侵检测等安全防护设备,网络日志留存不到位,以及管理员账号存在安全问题等情况。
这些问题虽然基础,却直接关系到企业平台的安全运行。
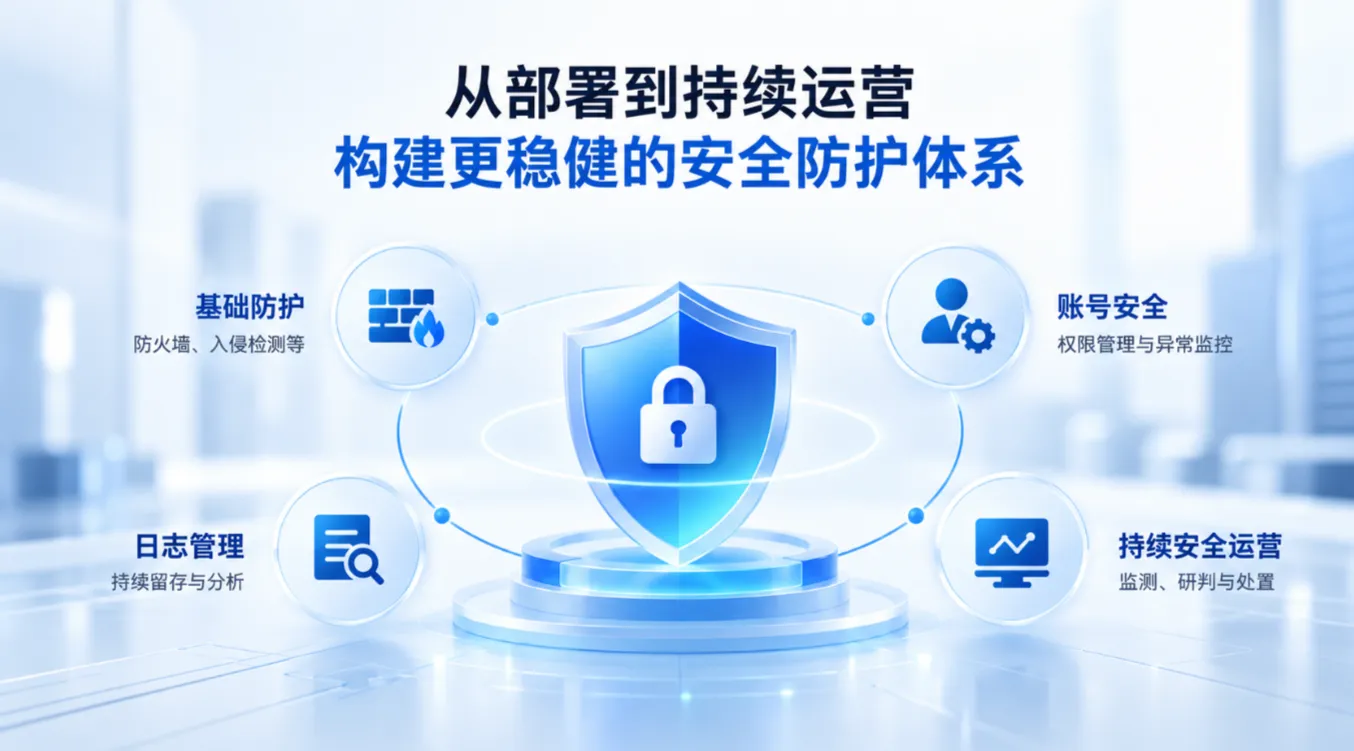
1、基础防护不能缺位
业务系统上线后,防火墙、入侵检测等安全能力也需要同步建设。如果基础防护不足,异常访问和风险行为就更难被及时发现。
2、日志要留,也要能分析
网络日志不仅用于记录,更是异常发现、问题分析和事件追溯的重要依据。如果日志留存不完整或少于6个月,出现问题后,企业很难快速判断影响范围和处理方向。
3、账号需要重点管理
管理员账号权限较高,应持续关注权限范围、登录行为和异常操作,降低账号异常使用带来的风险。
4、安全能力需要持续运营
企业安全不能停留在“设备已经部署”,还需要把防护、日志、账号和日常运营连接起来,形成:
基础防护 → 持续监测 → 异常研判 → 风险提醒 → 跟进处置
安全建设的重点,不只是把能力部署起来,更要让这些能力持续发挥作用。