某公司早先在网络出口放过一台防泄漏设备,邮件附件和网页上传都能拦。
后来一份客户名单从个人网盘客户端同步了出去。
复盘时翻设备日志:那次同步的流量确实从设备上经过。
但通道是加密的,设备看到的只是一串密文。
设备一直在工作,它只是站在了一个看不见这件事的位置上。
一、这类软件要做的,其实是三件事
不管什么形态,防泄漏软件的工作都能拆成三步,而且有先后。
1. 看见:文件、进程、通道三样都要落到记录里
(1)看见文件与进程的关系,是哪个程序打开了哪份文件。
(2)看见文件的操作动作,新建、修改、重命名、复制、移动、删除、打印、外发,并且带上源路径和目标路径。
(3)看见外发通道,邮件、即时通讯、网盘、网页上传、刻录。
(4)也看见不经过网络的出口,剪贴板、截屏、本地打印。
2. 判断:内容、来源、动作组合,三种依据各管一段
(1)按内容判,靠内置词库加自定义敏感词,命中即判定。
(2)按来源判,看这份文件是从哪个目录、哪个部门出来的。
(3)按动作组合判,单次复制很正常,批量导出紧接着往外发,性质就变了。
三种依据不冲突,实际部署里通常叠加使用,任意一种命中都能触发规则。
3. 动作:从只记录到直接拦下,是一道滑尺
(1)最轻的是只记录,留一份原始账目。
(2)往上一档是报警,把异常推给人去看。
(3)再往上是直接拦下,动作走不完。
(4)还有一档是拦而不死:要求走审批,外发包限定打开次数与有效天数,把决定权交给流程。
4. 三步有先后依赖,顺序不能跳
看得见、判不出,得到的是几千万条没人看的记录,维护成本先上来。
判得出、动不了,这套软件就只剩一份事后日志。
所以先解决"看得见",再谈"拦得住",反过来做出来的东西没人愿意用。
二、网关形态为什么在三步上都够不着
把这三步拿去量网关形态,会发现它每一步都差一点。
1. 看不见:它拿到的是流量,不是文件
(1)通道加密时,设备看到的只是密文。
(2)自建服务和小众协作工具,流量特征不明显,认不出来。
(3)文件在本机被复制、被拖拽、被截屏,一个字节都没有上网,设备那里什么都没有。
2. 判不准:它拿不到进程,也拿不到文件来路
同一个域名下的流量,可能是正常业务查询,也可能是把名单同步出去。
缺了进程和来源这两个上下文,判断只能停在特征层面,误报和漏报一起来。
3. 动不细:它只能断连接
一条连接上往往同时跑着正常业务和一个不该走的动作。
断掉,业务跟着停;不断,那件事照样过去。
两难就在这里,它的粒度粗到只剩"通"和"断"两个选项。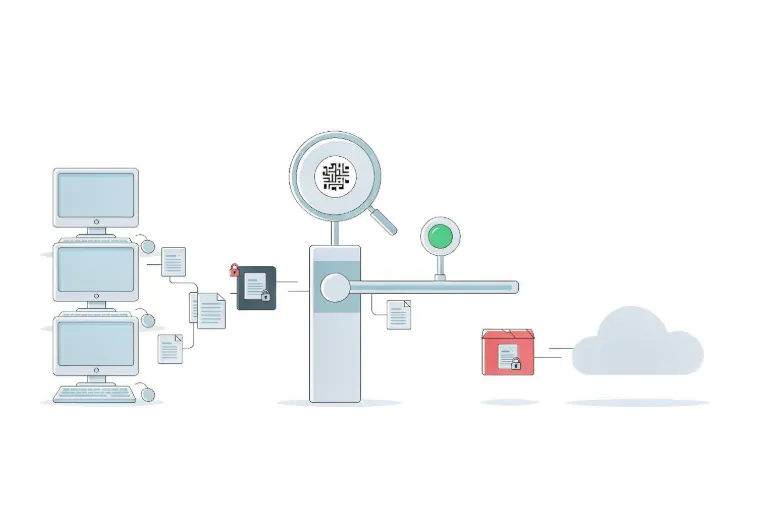
三、这套机制自己会被什么卡住
终端形态补上了网关够不着的那一段,但它有自己的一组代价。
1. 判断依赖进程,程序一变规则就得跟着改
程序改了名字、换了安装路径、变了启动方式,名单不更新,规则就失效。
这部分维护是持续的,不是一次配置。
2. 识别依赖明文,密文面前直接失效
文件本身是密文时,扫描引擎看到的只是随机数据,内容判定无从谈起。
这一条决定了加密和防泄漏谁先谁后,不能各管一段。
3. 运行依赖兼容性,重负载场景最先暴露
设计、编译、渲染这类场景,对资源占用最敏感。
和各类业务系统共存的问题,也只能一项一项去验。
4. 规则越细,误报和维护量越大
词库每加一条,判断就准一分,误报的绝对数也跟着涨。
而频繁的误拦,会把人推回绕行的老路,这是所有管控类工具共同的失败方式。
四、机器上有加密时,有三个绕不开的取舍
加密和防泄漏同时上,会撞在同一个地方:防泄漏要看内容,加密把内容藏了起来。
1. 在解密那一刻顺带判内容
判得准,但要把判定的位置挪到解密之后,和加密环节打通,改动会牵扯到流程。
这套联动一旦建立,两个环节的升级就不能各走各的。
2. 不判内容,按密级和来源定策略
核心目录出来的文件一律走审批,不区分里面写的是什么。
做法粗略,但稳定、好解释,两个环节之间不需要做联动。
3. 只做记录和审批,不做自动判定
最轻,等于把判断权交回给审批人,代价是审批量上去了。
三种做法不必只选一个,按数据分档并用即可,高密级走审批,一般资料只记录。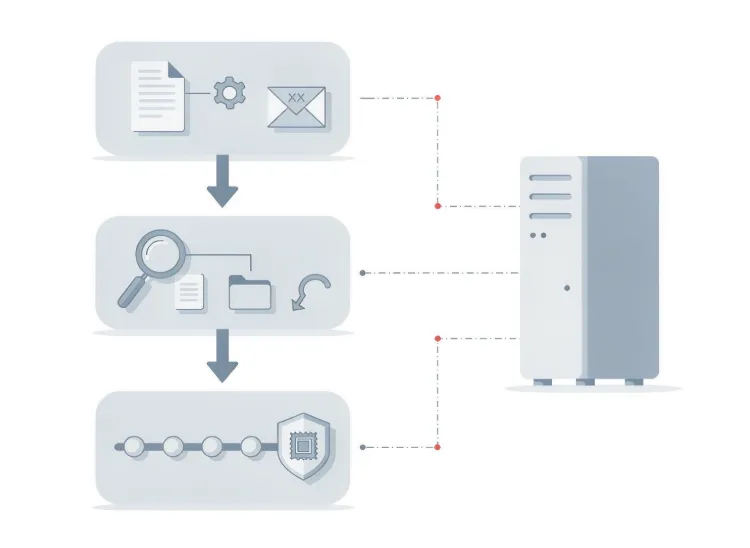
五、小结
这类软件的全部工作就是三件事:看见文件与进程的关系,判断这份文件能不能出去,再决定记录、报警还是拦下。
装在本机上,它才拿得到进程和文件来路这两个上下文,这是网关形态给不了的。
代价也在同一处:判断依赖进程、识别依赖明文、运行依赖兼容性。
责编:安企神-小赵