某医药企业的安全团队做过一次内部测试。
他们按正常流程放进一份标了"内部"的资料,录入、流转、归档、外发、销毁,每一步都走完。
测试结束去系统里翻记录,五个环节查到四个。
唯独归档到外发之间空了一天。
那份资料是从一台没装客户端的备用机上转走的。
报表是按阶段做的,链条却断在接缝处。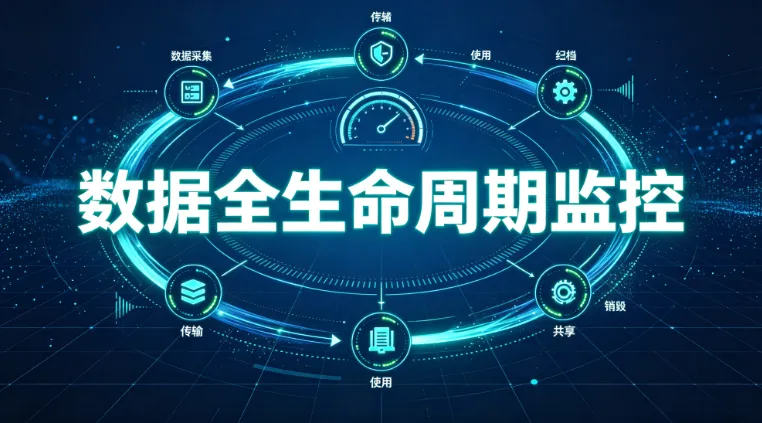
一、监控要能回答的,是一个具体问题
监控和管控常被当成一件事,其实它们回答的不是同一个问题。
1. 管控答"允不允许",监控答"发生过没有"
管控靠策略,命中就拦、不命中就放,前提是策略写得对。
监控只记录,不改变任何行为,代价是它必须先把记录点装在对的位置。
两者的容错方式也不同:策略写错了随时能改,记录点装错了位置,那一段数据就永远补不回来。
这也决定了验收方式不一样,管控看拦截率,监控只看还原得出还原不出。
2. 检验标准就一条:能不能还原一条时间轴
给一个时间点,系统要答得出四件事:谁、在哪台设备上、用哪个程序、动了哪份文件。
四件事答得齐,记录才立得住。
答不齐,报表做得再漂亮,也只是数量,不是证据。
而且四件事是绑在一起的,缺任意一件,其余三件都会跟着打折扣——知道是谁,不知道动了什么;知道动了什么,不知道用的是哪个程序。
3. 记录要接得上,三个条件缺一不可
(1)记录点要装在数据实际经过的地方,装在别处等于没装。
(2)同一份文件、同一个人,在各段要用同一个标识。
(3)各段的时间要对齐到同一个基准。
这三条不是三个并列的要求,而是同一条链上的三个前提,后面看到的断点,根子都在这里。
二、六个阶段留下的记录,位置和粒度都不一样
把六个阶段摊开看,记录并不是均匀分布的。
1. 采集和传输:记得到来源和通道,记不到内容
(1)采集这一段记的是谁在什么时间把数据录进来、来源是什么。
(2)传输这一段记的是走了哪条通道、什么时间、文件的基本属性。
两段都停在"动作"这一层,答不出里面是什么内容。
2. 存储和使用:记录最细,也最接近内容
(1)存储能记到路径一级:文件落在哪个目录、被谁打开、有没有改名、复制到了哪里,源路径和目标路径都在。
(2)使用记的是动作本身:新建、修改、重命名、复制、移动、删除、打印、外发。
(3)再往下一层还有程序使用时长、行为轨迹、时间画像,以及屏幕层面的记录。
两段合起来,才凑得出"谁、用什么程序、动了哪份文件"这四个要素。
3. 共享和销毁:一段最全,一段最空
(1)共享是记录最全的一段,走哪条通道、有没有审批、有没有解密,都留得下痕迹。
(2)它的缺口在通道本身:通道会新增,没被纳入管控的那个协作工具,上面的动作从一开始就没有记录点。
(3)销毁这一段,多数单位是空白,什么时候删的、由谁执行、删之前有没有确认,拿不出台账。
六个阶段挨个看下来,能同时对上"人、文件、内容"的,其实只有存储和使用两段。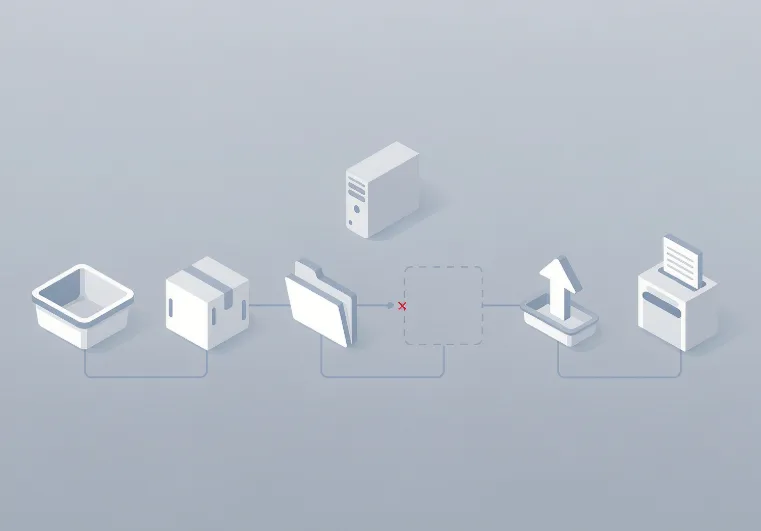
三、链条断掉,多数断在三个接缝处
环节上的记录都做了,链条还是接不起来,问题出在相邻两段之间。
1. 接缝一:记录点装的位置,和数据实际走的路径对不上
终端上装了记录,数据却从一台没有客户端的机器上转走,这段过程在整套记录里不存在。
这类断点最难发现,因为日志不会报错,它只会安静地少一段。
2. 接缝二:同一个人、同一份文件,在各段的标识不是同一个
终端记的是本机登录账号,通道侧记的是发件地址,存储侧记的是文件路径。
同一份文件在三处挂着三个名字,事后要把它们并成一条链,只能人工比对。
3. 接缝三:各段的时间基准不同
各台设备的时钟各自走,彼此差上几分钟,精度也不一样。
先后顺序一旦颠倒,"谁先谁后"的因果解读就跟着错——记录本身没错,结论错了。
还有一处更容易被忽略:记录存在哪里。
记录只留在被监控的那台机器上,一次重装、一次磁盘故障就没了,而出问题的那台机器,恰恰最容易被重装。
四、把链条接起来,按四步走
补齐的顺序不能倒。
1. 第一步:先划范围
哪些数据必须做到"全程可查"、哪些留个大概即可,这个判断只能由业务和管理层给。
范围没定,记录点就只能按惯例去装,缺的那一段依然缺。
2. 第二步:把标识统一
设备、账号、文件各有一个稳定的唯一标识,并且各段直接复用。
各段各起一套名字,后面再多的关联分析也接不上。
3. 第三步:把时间对齐
所有记录点对同一个时间源,统一到同一个时区与精度。
这一步不产生任何安全价值,却是关联能成立的前提。
4. 第四步:把记录收到一处
记录分散在各台终端上,等于没有留存,收拢集中之后,还要明确保留多久。
顺序之所以不能倒:范围没定就谈标识、标识没统一就谈关联,做出来的仍然只是一堆报表。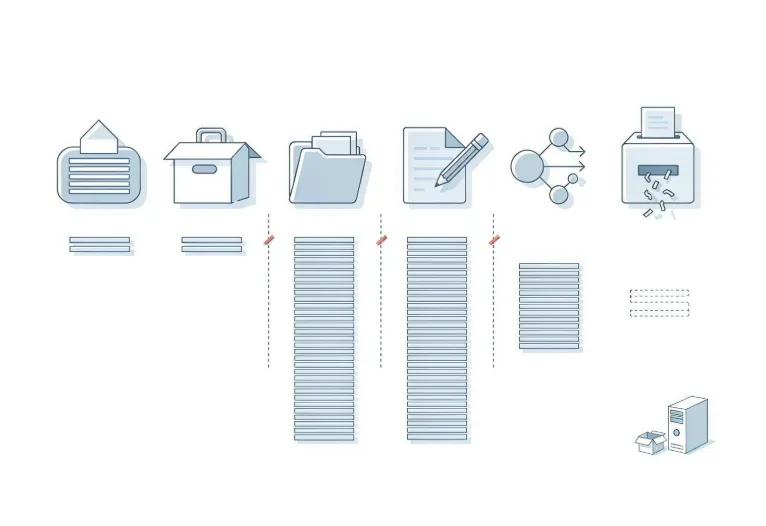
五、小结
数据全生命周期监控要回答的,是这份数据从进到出,每一步是不是都指得出来。
六个阶段的记录位置和粒度本来就不一样,能同时对得上人、文件、内容的只有中间两段。
链条断在接缝上,不是断在环节上,所以要补的是标识、时间和留存位置,而不是再加一套报表。
责编:安企神-小赵