适用场景:设计图纸、BOM、合同、源码等敏感文件需要发给供应商、外包方或客户,但又不能让它"出手即失控"。
一、为什么外发比内网更难防
很多企业把重心放在"内网防泄露"上:透明加密、桌面管控、上网行为管理一应俱全。可真到了要对外协作时,问题反而最集中——
- 发给供应商的 CAD 图纸,对方转手就给了竞争对手;
- 用邮件附件发出去的合同,收件人随手转发,事后完全查不到流向;
- 用即时通讯工具传文件,撤回了对方本地却已经存了一份;
- U 盘拷走、网盘上传,文件一离开公司环境就再也管不到。
内网再严,文件只要"出得去",前面的投入就打折。外发管控要解决的,正是这一段"出了门还管不管得住"的空白。
本文以一套端点安全一体化管理系统为例,拆解外发管控落地的四个能力,以及一套可灰度执行的节奏。

二、先想清楚:外发管控要补的四块能力
外发管控不是"给文件加个密码"这么简单,它要同时回答四个问题:
- 谁能发、发给谁要经过谁同意(审批)
- 收件人拿到之后能干嘛、不能干嘛(受控阅图)
- 万一泄露了,能不能追到是哪一份、经了谁的手(隐形水印)
- 整个过程有没有人、在什么时候、动了什么手脚(行为审计)
这四块能力各自独立,又互相咬合:审批决定"放不放行",受控阅图决定"放行后怎么用",水印和审计决定"出事能不能查"。下面逐块展开。
三、能力一:外发审批流转,先过审再出手
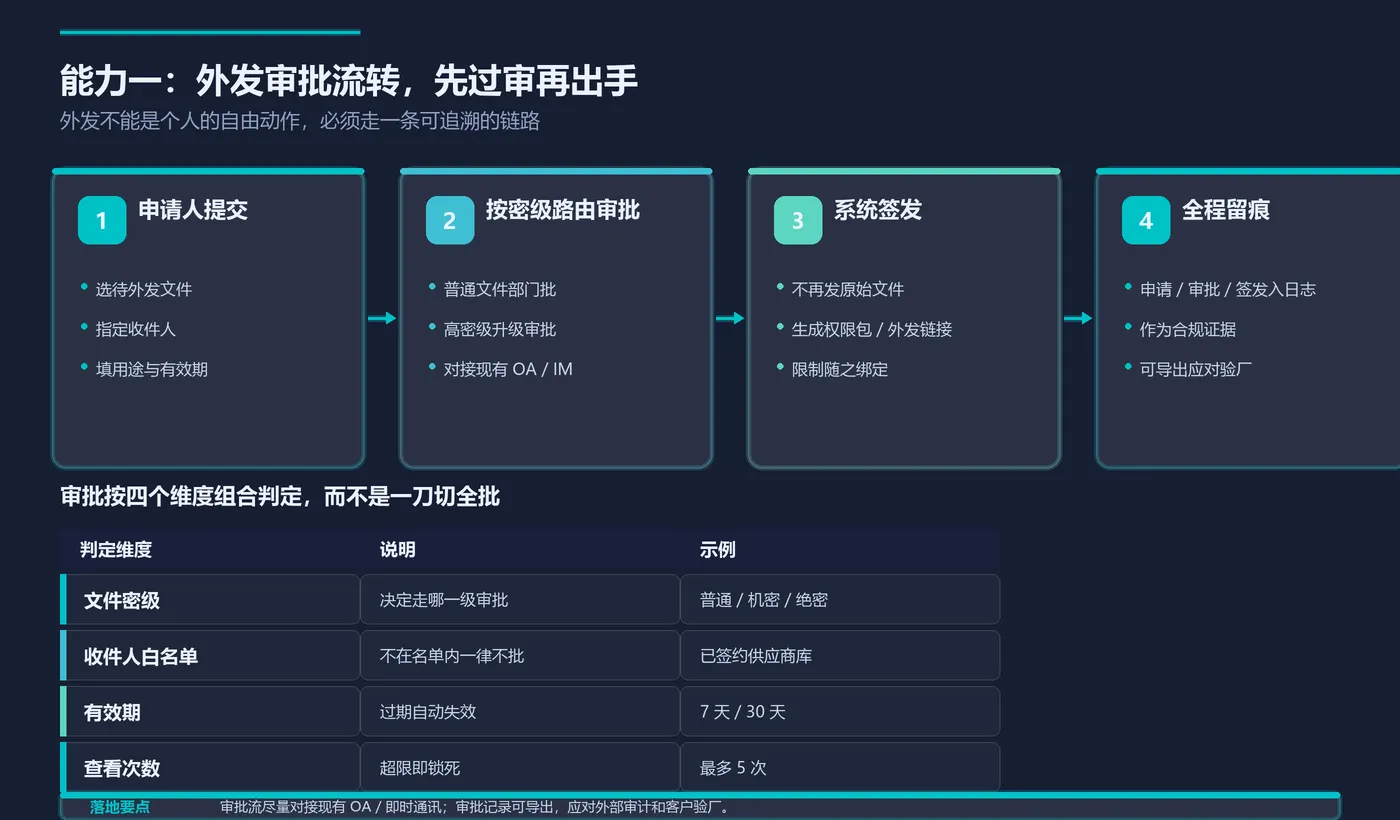
外发不能是个人的自由动作,必须走一条可追溯的链路。
典型流程如下:
- 申请人提交:选择待外发文件、指定收件人、填写用途与有效期;
- 按密级路由审批:普通文件部门负责人批,高密级文件升级到安全或高管审批;
- 系统签发:审批通过后,不再发原始文件,而是生成带权限的外发文件或外发链接;
- 全程留痕:申请、审批、签发动作全部写入日志,作为事后取证与合规审计的依据。
落地的几个要点:
- 审批流尽量对接企业已有的 OA 或即时通讯审批,不要另起一套,否则没人用;
- 按"文件密级 + 收件人白名单 + 有效期 + 查看次数"组合判定,而不是一刀切全批;
- 审批记录要能导出,应对外部审计和客户验厂。
审批维度可以这样规划:
| 判定维度 | 说明 | 示例 |
|---|---|---|
| 文件密级 | 决定走哪一级审批 | 普通 / 机密 / 绝密 |
| 收件人白名单 | 不在名单内一律不批 | 已签约供应商库 |
| 有效期 | 过期自动失效 | 7 天 / 30 天 |
| 查看次数 | 超限即锁死 | 最多 5 次 |
四、能力二:受控阅图器,让收件人"只看不带走"
审批放行之后,真正考验的是收件人那一侧。传统邮件附件一旦到达对方手里,就彻底失控。受控阅图器把"文件"和"使用权限"绑在一起发出去。
它通常表现为一个加密文件加一个轻量阅读器,或是一个受限的外发链接。收件人不需要装复杂环境,但能做的动作被严格限定:
- 禁止另存、下载、导出;
- 禁止打印,或打印时强制叠加水印;
- 禁止截屏、录屏;
- 禁止复制文本、禁止转发;
- 屏幕常驻可见水印,形成震慑;
- 可设查看次数与有效期,到期文件自动失效、无法再打开。
对经常离线协作的供应商,还应提供离线阅图器:把受限文件打包进 U 盘或独立包,对方断网也能查看,但限制依然生效。这正是非标制造、设计外包场景里最实用的形态——图纸发得出去,对方看得清尺寸,却带不走、打印不了。
普通附件与受控阅图器的差距一目了然:
| 对比项 | 普通邮件附件 | 受控阅图器 |
|---|---|---|
| 收件人能否另存 | 可以 | 禁止 |
| 能否打印 | 随意 | 禁打或强水印 |
| 能否截屏 | 随意 | 禁止 |
| 能否转发 | 随意 | 禁止 |
| 到期处理 | 无 | 自动失效 |
| 出事能否溯源 | 不能 | 能(结合水印) |

五、能力三:隐形水印,泄密也能追到 source
受控阅图器管住了"正常使用",但挡不住对方用手机对着屏幕拍。这时候要靠隐形水印补上取证的一环。
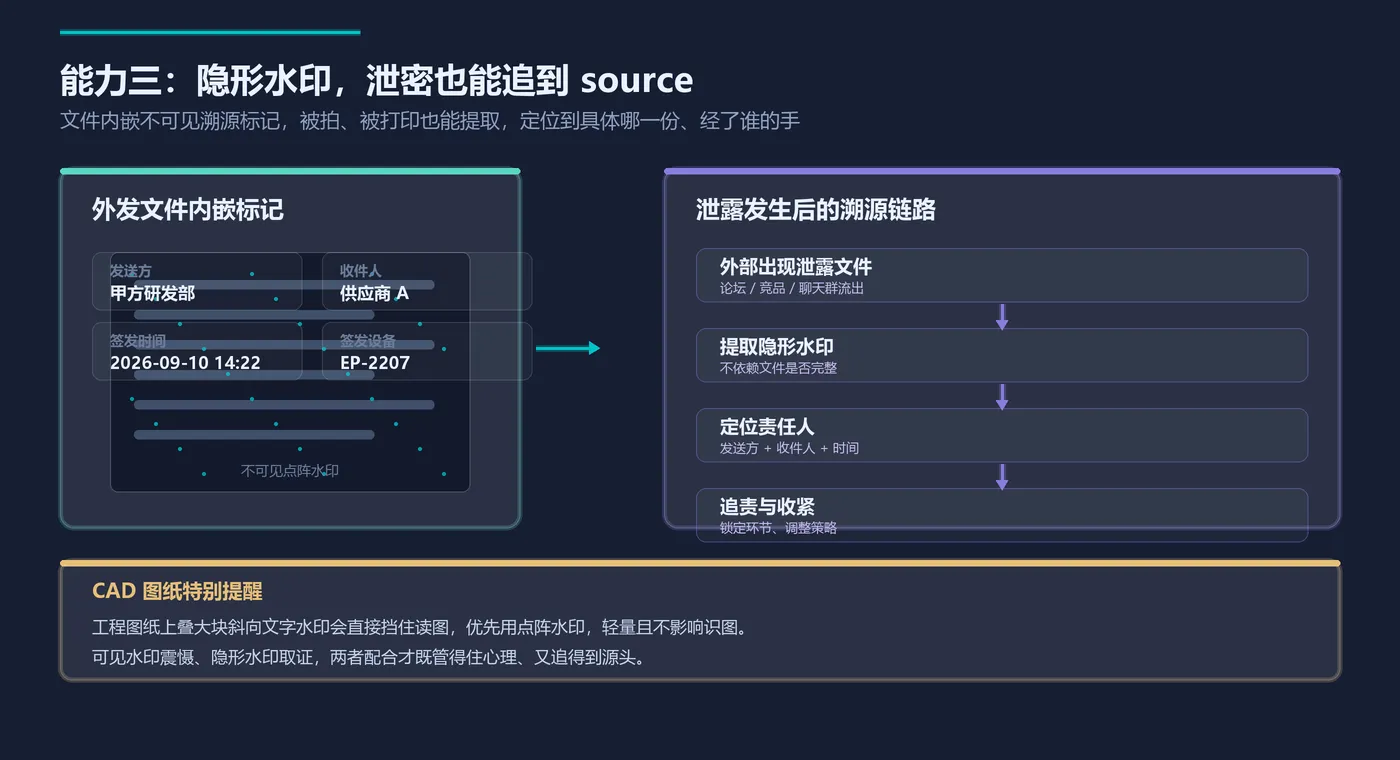
外发文件内嵌不可见的溯源标记,通常包含:发送方、收件人、签发时间、签发设备。标记以数字水印或点阵形式嵌入,不影响正常阅读。
关键在于两点:
- 可见与隐形配合:受控阅图时屏幕常驻可见水印(震慑、提醒"你在被记录"),文件本体再叠一层隐形水印(取证、被拍也能提取);
- CAD 图纸要谨慎:工程图纸上叠大块斜向文字水印会直接挡住读图,优先用点阵水印,轻量且不影响识图。
一旦某份外发文件出现在外部论坛或竞品手里,提取水印即可定位到"是谁、经哪台设备、在哪个时间点签发的那一份",把模糊的"疑似泄露"变成确定的"追到责任人"。
六、能力四:行为审计,把外发全链路记下来
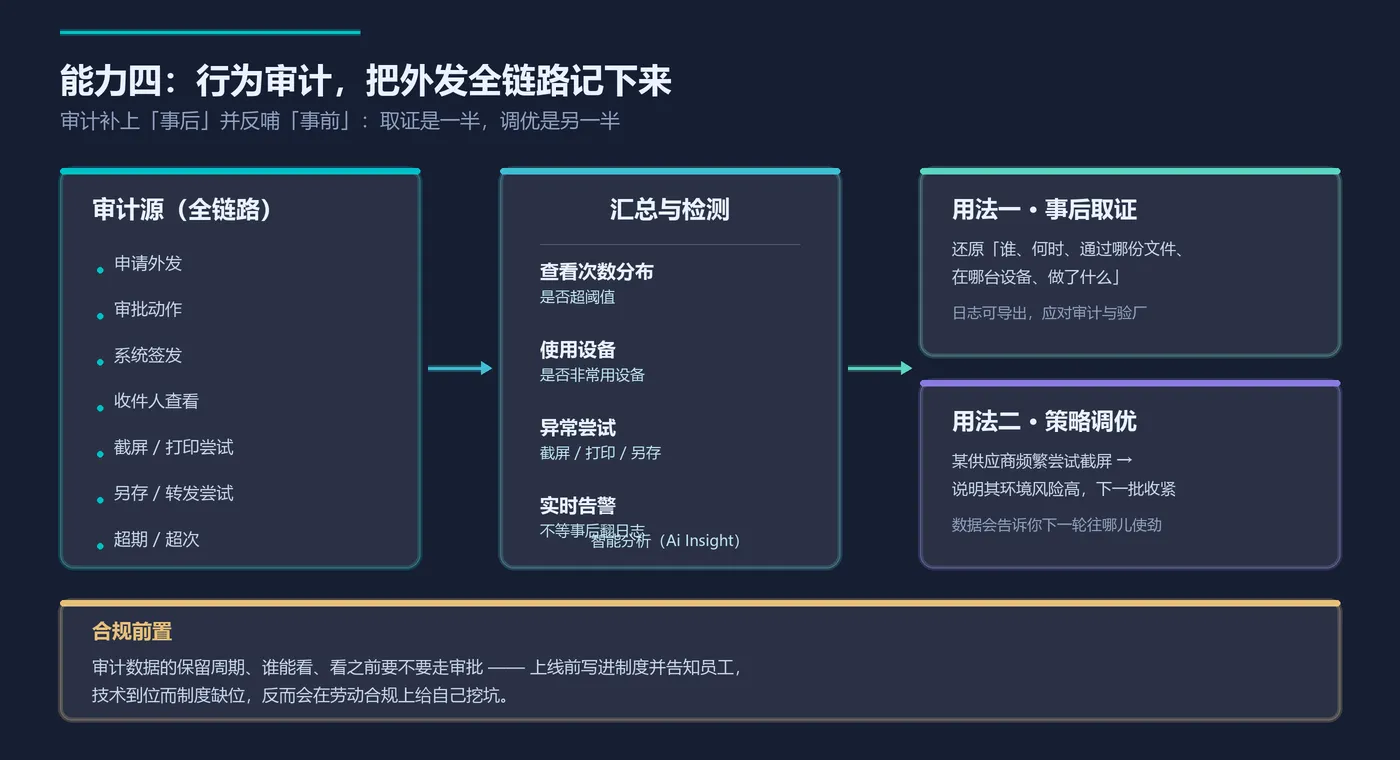
前面三块能力都在"事前"和"事中",审计补的是"事后"并且反哺"事前"。
端点安全一体化管理系统会把外发审计覆盖整条链路:申请、审批、签发、查看、异常。收件人那一侧尤其要记:
- 看了几次、用了哪台设备;
- 是否尝试过截屏、打印、另存(哪怕被拦截也要记);
- 是否超出有效期或查看次数;
- 是否来自非常用 IP 或设备。
这些信号应触发实时告警,而不是事后翻日志才发现。更进一步,审计数据还能反推策略:某个供应商频繁尝试截屏,说明其环境风险高,下一批外发就收紧权限或缩短有效期。
取证与调优是审计的两个用法,缺一不可——只取证不调优,日志越堆越没用;只告警不归档,出事时拿不出证据。
七、落地节奏与避坑
别一上来就全量强控,业务先断、埋怨先起。建议按四步走:
- 先盘清:哪些文件需要外发、发给谁,建立收件人白名单与文件密级表;
- 先审计后拦截:首月只开审批与审计(只记录不拦截),摸清真实外发量与主要对象;
- 试点受控阅图:选 1–2 家配合度高的核心供应商先上,验证对方环境能不能正常打开;
- 水印 + 告警全开:确认稳定后,再开启隐形水印与异常告警,完成闭环。
踩过的坑,按优先级排一下:
- 别全量强控起步:先审计两周,数据常会推翻"最大风险是某某渠道"的直觉;
- 受控阅图器要兼容对方环境:对方可能是低配电脑或手机,打不开就倒逼对方要原件,前功尽弃;
- 有效期别设太短:正常协作因此反复申请,业务方会绕过系统走微信;
- 水印先 Office 后 CAD:CAD 图纸叠错水印类型会直接挡读图,工程部门必然反弹;
- 审批流接现有系统:另起一套审批没人填,形同虚设。
八、上线前检查清单
- 外发文件密级表与收件人白名单是否建立;
- 审批流是否对接现有 OA / 即时通讯;
- 受控阅图器在典型供应商环境下是否验证可打开;
- 有效期、查看次数阈值是否合理;
- 隐形水印类型(点阵 / 数字)是否按文件种类区分;
- 审计日志的保留周期、查看权限、查看前审批是否写入制度并告知员工;
- 异常告警是否接到了安全值班人,而不是只躺在后台。
小结
外发管控的本质,是把"文件出了门就失控"的那段空白补上。审批决定放不放行,受控阅图决定放行后怎么用,隐形水印决定出事追不追得到,行为审计决定过程有没有人动过手脚。四块能力咬合在一起,企业才能既敢把图纸发给供应商,又管得住它流向哪里、被谁看了、到期收不收得回。
落地记住一句话:先审计后拦截,先试点后铺开,让管控追上业务而不是卡住业务。