某制造企业半年前上了终端安全 EDR,两千多台电脑都装上了终端程序。
上个月勒索软件在财务和仓储的机器上跑完全程,一整层共享目录被加密。
事后翻告警,出事前系统其实报过三次,都躺在群里,没人点开。
复盘会上最刺眼的一句话是:装了,但等于没装。
一、为什么终端安全 EDR 容易装上却用不上
落地失败的原因,大多不在产品本身,而在部署之后的那段空窗期。
1. 遥测采得不全
EDR 的判断力来自终端上采集的事件,采得少,后面就没有依据。
不少部署只打开了进程创建和文件写入,脚本执行、网络连接、外设使用这几类常常被漏掉。
而漏掉的那一类,往往正是攻击者借道的那一类。
2. 规则从没被调过
默认规则为了尽可能不放过,阈值定得很松,所以告警量很大。
上线第一个月告警刷屏,第二个月开始被折叠,第三个月就没人看了。
规则不按部门区分,等于把噪声和信号一起丢掉。
3. 告警没有归属
告警发到群里,看上去人人有责,实际没人负责。
没有明确的接收人和处理时限,告警就只是一条消息,而不是一个待办。
二、技术边界:EDR 看得见什么、看不见什么
把边界讲清楚,才不会对它寄予不切实际的期待。
1. 能看过程,看不透内容
终端上的进程行为、文件动线、网络连接,都能被记录下来。
但流量里具体传了什么、加密通道里是什么内容,在端点上拿不到。
2. 能管在线,管不住离线
终端程序不上线,遥测就断了,这段时间里发生的事终端视角是空白。
离线设备、自带设备、临时接入的设备,是终端侧天然的空档。
3. 能拼清单机,跨机要靠平台
一台机器上的完整攻击链,本地就能拼出来。
但横向移动发生在多台机器之间,要拼出来必须把数据汇到一处,还要有统一的身份和时间基准。
三、代价:覆盖率、性能与误报的三方拉扯
这三件事互相牵制,任何一项的收益,都要用另外两项来换。
1. 采得越密,性能开销越大
事件采得越细,终端上占用的资源越多。
研发、设计这类重负载岗位对性能格外敏感,覆盖率只能做取舍。
2. 规则调得越严,误报越多
阈值压得低,正常动作也会被报出来,一线很快疲劳。
阈值放得高,真事件又可能被淹在噪声里。
3. 响应自动化越强,误伤代价越高
自动隔离能抢到时间,但一旦隔离的是生产主机或者财务终端,损失是即时发生的。
所以高风险动作自动执行、模糊动作只告警等人工确认,是更稳妥的默认设置。
四、落地的前提:权限、流程与角色
工具只是其中一环,剩下几环都在组织里。
1. 谁有权隔离业务主机
隔离会直接影响生产,这个权限给谁、按什么条件触发,需要事先约定。
没有约定,出了事就只能互相推。
2. 告警要有人认领
每条告警都应有唯一的接收人,以及明确的处理时限。
3. 事件之后要有闭环
一次事件处理完,应该留下两样东西:攻击是从哪里进来的,规则要不要跟着改。
只把告警关掉不算闭环,下一次还会从同一个口子进来。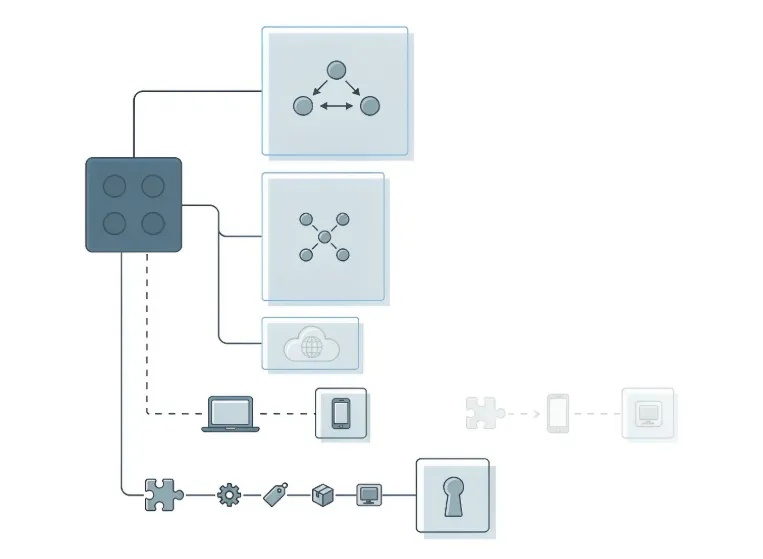
五、小结
终端安全 EDR 的失效,很少是因为某一项功能不行。
更常见的情况是:该采的没采全、规则没人调、告警没人认、权限没约定,工具在运行,能力却没有形成。
把它当成一件需要长期运营的事,部署之后的那段空窗期才不会白等。
责编:安企神-小赵