U盘这东西,禁也不是,不禁也不是。
某设计院一度把U盘全禁了,结果设计师要交图纸给甲方,只能拿手机拍屏、用私人邮箱转,泄密的口子反而更大。
这件事说明的不是"禁用没用",而是禁用本身有它的技术边界。
移动存储介质管理系统解决的是可控,不是消灭——这两件事的差别,决定了方案会不会被绕过。
一、为什么一刀切禁用会失效
先看清禁用思路的边界在哪,再谈怎么管。
1. 需求不会因为禁用而消失
外带文件在不少业务里是刚需:交图纸、报材料、现场拷贝。
禁用切断了合规路径,需求就会自己去找不合规的出口。
2. 替代通道比U盘更难管
手机拍屏、私人邮箱、个人网盘,这些通道往往落在公司设备之外。
把U盘堵死的结果,可能是把风险从可审计的通道赶到了不可审计的地方。
3. 管的范围越大,成本越高
全员全域一律禁用,看似最省事,实际要处理的是源源不断的例外申请。
例外审批一旦拥堵,规则就容易被私下绕开。
二、几种管控模式的技术含义
模式本身不复杂,难的是理解每种模式各挡住了什么。
1. 禁止
U盘完全不可用,拷入拷出都被切断。
代价是所有合理的外带需求都要另行解决,适合范围极小的核心区域。
2. 只读
允许读取U盘内容,禁止往U盘写入。
它防的是"数据出去",不防"病毒进来",两侧方向要分清。
3. 白名单
默认禁用,只放行登记过的授权盘。
这实际上是把信任从"所有U盘"收缩到"几个特定的盘",管理对象由此变得可视。
4. 授权加密盘
公司发放的加密盘只在内部环境正常读写,带出去打不开。
它解决的是"介质丢失后的数据安全",前提是密钥和授权的管理本身到位。
模式可以按部门、按岗位分别配置,但配置越细,维护成本越高,这一点需要提前权衡。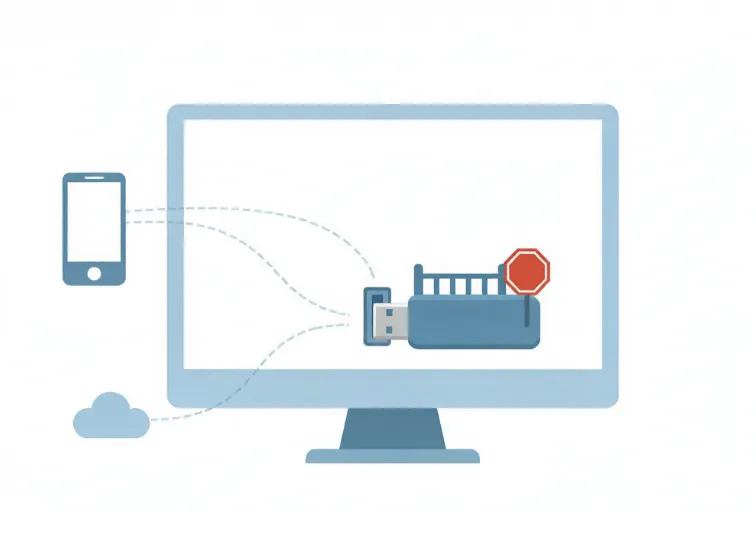
三、记录的边界:能追到什么程度
拔插记录和文件操作记录常被当作完整证据,实际各有各的覆盖范围。
1. 拔插记录能证明什么
它能说明某个时间点某个盘接入过某台设备。
但它证明不了这次接入有没有发生文件传输。
2. 文件操作记录能补上什么
文件级的记录能看出拷入拷出的具体文件和数量。
需要注意,它记录的是动作,不记录内容,文件被拷走后如何流转,记录里是看不到的。
3. 告警能做的事
大批量拷贝、非工作时间传输这类行为,可以通过规则触发提醒。
但规则越敏感,误报越多;误报多了,告警就会被忽略——这是所有告警系统共同面对的取舍。
四、落地中的矛盾与取舍
系统好买,难的是它在真实组织里怎么运转。
1. 管控强度与业务便利
越严的策略,绕行动机越强。
比较务实的一种做法是给常见场景留出明确的合规出口,让绕路变得没必要。
2. 边界不止在U盘
管住移动介质,只解决了出口的一部分。
邮件、网盘、打印这些通道如果不一起看,介质管控的效果会被明显稀释。
3. 上线与回退
策略先行试点、确认不影响业务后再铺开,并保留回退办法。
一旦出现大面积业务中断,能迅速退回原状,是这套系统能不能推下去的底线。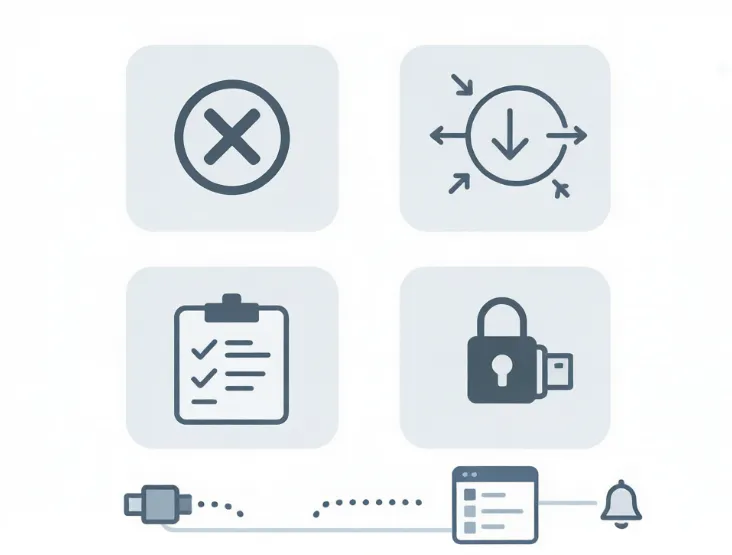
五、小结
移动存储介质管理系统真正的定位,是把介质使用纳入可控、可查、可追溯的范围。
它无法让数据绝对不出门,只能让每一次出门都留下痕迹,并让合理需求有路可走。
把模式选对、把记录的边界讲清、把出口一起看住,比单纯追求"禁得彻底"更接近实际效果。
责编:安企神-小赵