多分支机构统一内网安全管控:总部到分部的分层落地

简介: 本文直击连锁企业多分支管控痛点,剖析“看不见、管不住、追不到”三大症结,提出以集中管理平台为底座、策略统一下发、数据加密回传为核心的分层架构方案,强调总部定标、区域承转、分部轻接入,兼顾断网可用与分级授权,实现安全水位整体提升。

连锁门店、区域分公司越开越多,网络却各管各的,总部想统一看、统一管,常常力不从心。

分部自己拉宽带、自己买设备,安全策略五花八门,总部连有多少台终端在线都说不清。

一个分部不小心中招,很容易顺着专线或VPN一路摸到总部,风险被成倍放大。

这篇讲多分支机构怎么做到统一管控,只讲架构和落地思路,不堆产品名。
image.png

一、分散管控的三个坑

在谈方案前,先把问题看清楚,才好对症下药。

1. 看不见:资产与状态不透明

分部终端装了什么、有没有打补丁、有没有私接设备,总部基本靠打电话问。

资产台账靠表格来回传,几个人经手,版本对不上是常态。

真要看某台设备的运行状态,往往只能等分部的人截图发过来。

2. 管不住:策略各下一套

A分部禁用U盘,B分部放行,C分部压根没人管。

同一类设备,换个分部就换一套规则,整体安全水位参差不齐。

总部想统一推一条策略,得一个个分部通知,落地慢、还容易漏。

3. 追不到:出事难溯源

日志大多留在本地,机房一断电、硬盘一坏,证据就跟着没了。

跨分部查一件事,得一个个打电话要日志,等齐了事也凉了。

没有统一的检索入口,追责常常变成一笔糊涂账。

二、统一管控的技术底座

统一不是把所有东西都塞进总部,而是搭一套"总部能看、策略能下发、数据能回传"的底座。

1. 集中管理平台

总部放一个管理平台,各分部的管控节点都往里注册。

在平台上,谁在线、什么系统、装了哪些软件,一张表就能看全。

平台按组织架构树状展示,点开一个分部,就能下钻到具体终端。

2. 策略统一下发

策略在总部统一定义,按部门、按区域、按角色下发。

改一条规则,几分钟内全部分部同步生效,不用人工跑现场。

下发支持分组和灰度,先小范围试,稳妥了再全量推。

3. 数据统一回传

终端的日志、告警、文件异动,统一回传到总部集中存储。

回传走加密通道,只传该传的,避免把分部本就不宽的带宽占满。

回传失败要能重试和补传,别因为一次断网就丢数据。
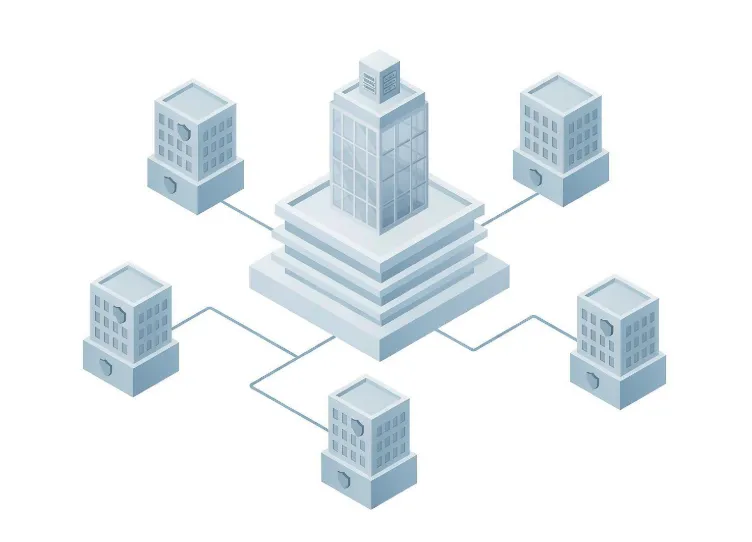
image.png

三、分层落地:总部—区域—分部

一层管到底容易乱,分成三层更清晰,也更好落地。

1. 总部:定策略、看全局

总部负责定标准和看大盘,不介入具体分部的日常操作。

2. 区域:承上启下

区域既执行总部策略,又能就近管好本区几个分部,出事先在区域内处置。

3. 分部:轻量接入

分部只装轻量客户端,无需自建平台,接上网就能被纳管。

四、几个落地要点

1. 带宽与链路

统一管控会增加回传流量,先评估分部带宽,错峰回传更稳。

关键告警优先回传,普通日志可以积压后再传。

2. 分级授权

总部管策略、区域管执行、分部管日常,权限分清楚,操作留痕才不乱。

3. 断网可用

分部断网是常事,本地策略要能独立运行,网络恢复后自动把数据同步上去。
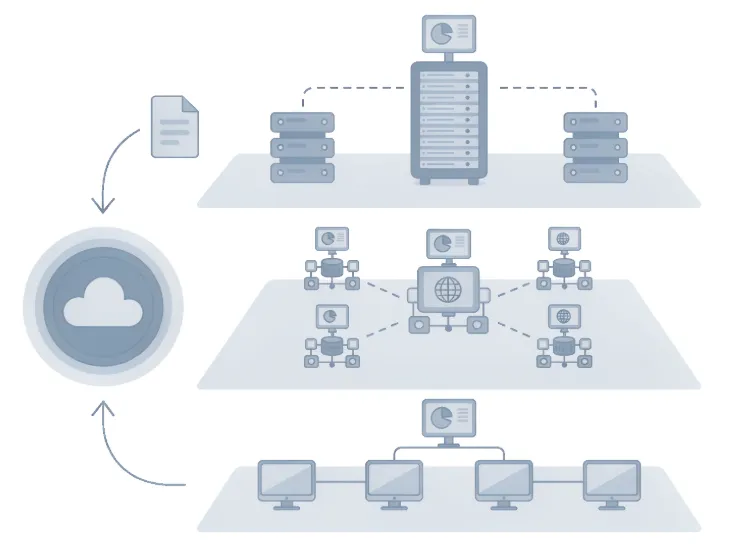
image.png

五、小结

多分支机构统一管控,关键不在堆设备,而在"统一标准、分层执行、数据回传"。

把看不见、管不住、追不到这三个坑填上,集团的网络安全水位才算真正有底。

责编:安企神-小赵

相关文章
|
27天前
|
安全
内网违规外联监测报警系统:从发现到告警的闭环
本文详解内网违规外联(私接热点、双网卡并连、无线外联等)的风险与防控,介绍基于网关监听、终端上报、流量识别的多维监测机制,以及实时告警、分级响应、联动断网的闭环处置方案,强调规则先行、减少误报、全程留痕,筑牢内网安全防线。
155 0
|
27天前
|
Web App开发 编解码 网络协议
新号冷启动环境下,指纹浏览器的四个稳定性评判维度
本文深入解析新号培育期四大稳定性核心:指纹自洽性(参数逻辑一致)、环境持久化(跨设备配置同步)、代理粘性(IP长期稳定)与行为拟真度(操作节奏自然)。强调平台考核重点是“账号一致性”而非单纯反识别,并提供实操清单、排错指南及工具选型建议,指出环境隔离应作为可持续基础设施建设。
|
23天前
|
安全 数据安全/隐私保护
企业防止数据泄密:先从分级开始
该文揭示数据防泄密的核心矛盾:技术加密治标,分级不清治本。因未明确核心资料范围,导致规则僵化、审批低效、绕行频发。强调分级必须由业务与管理层共同定义,技术只是执行工具——先定级、再设防,方能兼顾安全与效率。
企业防止数据泄密:先从分级开始
|
21天前
|
文字识别 数据安全/隐私保护
防止聊天工具泄密:三条出口,三种堵法
某跨境电商运营主管离职后,公司复盘发现客户名录竟通过聊天窗口整份外泄——仅拖拽发送,无邮件痕迹。文章揭示聊天工具三大泄密路径:文件外发、文字复制、截屏拍照,并提出分层管控方案:程序禁发+文件加密、剪贴板脱敏、截屏限制+水印溯源,辅以审计留痕,构建“事前防、事中控、事后溯”闭环防线。(239字)
|
22天前
|
缓存 安全 数据安全/隐私保护
透明加密软件:不改变使用习惯的加密是怎么实现的
该装备企业采用透明加密技术:文件在磁盘始终为密文,仅授权进程在受信终端可自动加解密,操作无感;换机、离线、程序冒用等异常场景需专项应对,稳定性与兼容性要求极高。
|
22天前
|
存储 监控 安全
数据全生命周期监控:数据走到哪一段,谁在看着
某医药企业安全团队开展数据流转测试,发现归档至外发环节存在一天断点——资料经未装监控客户端的备用机转出,导致记录链条断裂。揭示监控盲区:记录点错位、标识不一、时间不同步,三者缺一不可。
|
27天前
|
前端开发 IDE Android开发
Qoder 上新 Mobile Use,开始验证移动端应用
Computer Use 已经可以操作电脑,Browser Use 可以进入正在使用的浏览器。Qoder 推出 Mobile Use 插件(Beta),在安卓、鸿蒙与 iOS 上将代码修改接入真机或模拟器,完成运行、交互与结果确认。
275 1
|
17天前
|
监控 安全 网络安全
电脑监控在看什么:屏幕、行为、出口三条线
青岛某跨境电商公司为防客服失联、客户数据外泄,部署专业电脑监控系统:实时屏幕监管+行为记录+敏感词/外联报警+USB/网络管控+行为分析,实现“看得见、记得下、拦得住”,提升安全与管理效率。
|
19天前
|
安全 BI 数据安全/隐私保护
如何防止员工偷客户:先把客户资源锁进工作账号
温州外贸公司客户资源遭“悄无声息搬运”:老业务员离职,隔壁新公司即用同批客户低价抢单。根源在于微信、邮箱、U盘等私有渠道泄露。安企神终端管控四步筑墙:锁工作账号入口、留痕文件流转、智能预警离职泄密、加密+审批堵死外发出口,让客户资源真正留在公司可控体系内。
|
19天前
|
人工智能 文字识别 数据安全/隐私保护
办公室数据防泄密,文件是怎么从工位上被带走的
办公室泄密不止U盘、打印等物理途径,聊天软件外发、手机拍照、截屏更隐蔽。安企神通过五重防线:管控程序外发、封禁U盘/打印机、防截屏与拍照、操作留痕追溯、人脸识别+权限+水印,实现“文件可管、行为可溯、责任可究”,真正堵住所有出口。