很多公司觉得自己"有保密制度",但真出了员工把客户名单、配方、报价表拷走的事,才发现那些制度挡不住。
商业秘密这东西,和法律上的"国家秘密"不是一回事,它保护的是企业自己靠投入攒下来的、不愿让别人知道、又能带来竞争优势的信息。
保护它,单靠一纸协议远远不够,得技术、制度、人一起上。
一、先分清:什么是商业秘密
1. 三个要件
法律上讲商业秘密,通常看三件事:
第一,信息得是"秘密",也就是同行不知道、不容易从公开渠道拿到;
第二,得有"商业价值",能帮你赚钱或帮你比别人省成本;
第三,权利人得"采取了相应保密措施"——这点最关键,没采取措施,法律上很难认它是商业秘密。
很多人栽在第三点:东西确实值钱,但公司自己没锁、没分级、谁都能看,出事了维权都难。
2. 和普通保密信息的区别
不是所有不想让人看的文件都叫商业秘密。
一份普通内部通知,泄露了顶多尴尬;但客户名单、源代码、工艺参数、投标底价这些,泄露了直接伤竞争力,才是重点保护对象。
分清轻重,才能把有限的管控资源压到最值钱的地方,不然事无巨细一把抓,业务也转不动。
二、技术上加几把锁
1. 分级打标
最基础的一步,是给文件标上"这是不是商业秘密、属于哪一级"。
实践里常在文件属性或内容里埋一个分级标签,系统认标签来决定谁能看、能不能外发。
打标不用多复杂,关键是持续:新产生的文件按模板自动带标,比事后人工补要靠谱得多。
2. 访问最小化
标完级,就要控制"谁能碰"。
原则就一句:干活需要才给,不需要不给。
研发看得到源码,但销售不该随便调得到;高管能看全局,但也不该无差别看到每个人的薪资明细。
权限按角色来分,离职或转岗第一时间收回,这是把"保密措施"落到实处的最直接动作。
3. 内容加密与流转管控
光靠权限还不够,文件一旦被合规地打开、复制出去,就得有第二道防线。
对核心商业秘密,常做透明加密——文件在授权环境里正常用,出了这个范围就打不开;外发时走审批,必要时带"看几次、到哪天失效"的限制。
这样即便文件流到外面,也不是谁拿都能看。
4. 暗水印溯源
再往前一步,可以在文档里埋隐形水印,记录"这份是谁、什么时间生成的"。
平时看不见,真泄露了,拿到的那份就能反查出源头。
这不改变使用体验,却让"谁漏的"有了答案,对内部威慑很管用。
三、制度和人也不能少
1. 保密协议与知悉范围
技术管的是"能不能",制度管的是"该不该"。
和能接触到商业秘密的人签保密协议、明确知悉范围,是法律上"采取保密措施"的证据之一。
新员工入职、合作方进场,先把边界讲清楚,比出事再追有用。
2. 离职与对外场景
风险最高的往往是边界时刻:员工离职前集中下载、和外面谈合作时顺手发资料。
这类场景要提前设防——离职走审批、对外发资料走脱敏或水印版本。
很多人不是坏,是图省事,制度把"省事"的路堵上,大部分泄露就消了。
四、泄露了怎么补救
1. 固定证据
一旦怀疑泄露,第一件事不是骂人,是留证据:日志、外发记录、带水印的文件副本,先固定下来。
没证据,后面无论是内部处理还是对外维权都站不住。
2. 法律与技术并行
证据齐了,技术侧能定位源头、切断继续泄露;法律侧能发函、报案、起诉。
两边并行,比只靠一方快得多。
前提是前面几步做过——没打标、没日志,这时候就真没抓手了。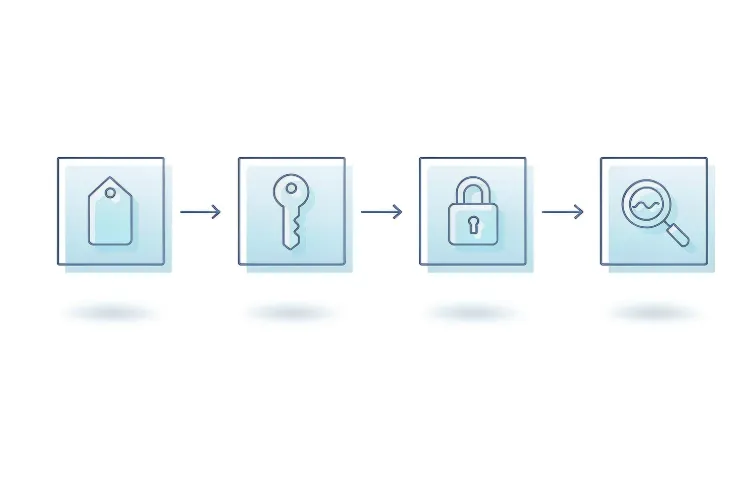
五、小结
商业秘密保护,核心不是买个工具,是"先分级、再控权、加密流转、能溯源",最后用制度和人把边界钉死。
技术做得到位,法律上"采取了保密措施"才立得住,真出事也有底气。
责编:安企神-小赵