终端数据泄密的常见途径:从数据出口做一次技术梳理

简介: 本文系统梳理企业终端数据外泄的五大路径:物理介质、网络出口、打印/屏幕、云服务及API调用,强调“先理清出口再选方案”的核心逻辑,并从技术层面解析管控与识别的关键机制,助力构建精准高效的数据防泄漏体系。

做终端数据安全,第一步通常不是选产品,而是先把一件事搞清楚——数据到底能从哪些口子流出去。
泄密路径没理清,后面的策略、审计、管控基本都是拍脑袋。
下面从技术角度,把企业电脑数据的常见出口系统盘一遍。
image.png

一、物理介质:最老、也最难防的口子

U 盘、移动硬盘、SD 卡、光盘刻录……这类出口技术门槛最低,却是不少泄密事件的源头。
员工插上 U 盘拷走一份客户名单、一份设计图,几秒钟的事。

从实现上看,物理介质的管控靠的是设备枚举加文件系统过滤。
Windows 上可以在过滤驱动的 IRP 分发层拦截读写请求,对存储设备做只读、禁用、白名单这类分级处理。
概念上大致是这么一段:

// 过滤驱动对存储设备写请求的拦截示意(概念代码)
NTSTATUS DeviceWriteDispatch(PDEVICE_OBJECT dev, PIRP irp) {
   
    if (!PolicyAllow(dev, irp)) {
   
        irp->IoStatus.Status = STATUS_ACCESS_DENIED;
        IoCompleteRequest(irp, IO_NO_INCREMENT);
        return STATUS_ACCESS_DENIED;
    }
    return IoCallDriver(lowerDevice, irp);
}

这也解释了为什么"USB 管控"几乎成了终端安全能力的标配——不是因为它多先进,而是因为它是刚需。

二、网络出口:类型最多、也最隐蔽

网络是数据外发的"高速公路",出口类型最杂,大致几类:

  • 即时通讯(IM):微信、企业微信、QQ 传文件。
    很多公司恰恰把日常工作建在 IM 上,泄密和数据流动的边界天然模糊。
  • 邮件:附件外发,尤其个人邮箱,往往绕开了企业邮箱的审计。
  • 网盘与云存储:上传个人网盘或 SaaS 存储,几乎零成本。
  • Web / FTP 上传、API 调用:对普通员工门槛高,但对懂技术的人反而最"干净"。

网络出口的技术难点在"还原"和"识别"。
IM 走加密协议,要拿到明文内容得在协议层做还原;
要判断"这个文件该不该出去",得靠内容指纹、关键字、正则、DLP 规则这些手段。
所以网络层的数据防泄漏,本质是"先还原、再比对、后处置"。
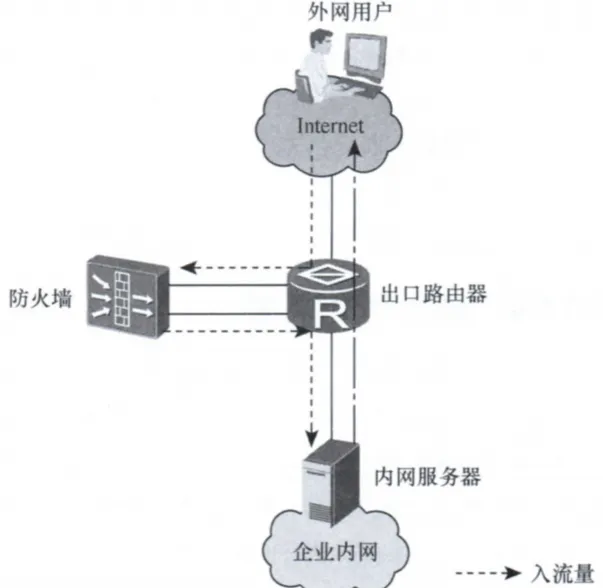
image.png

三、打印与屏幕:容易被忽略的"物理世界"出口

数据不一定要是电子文件才叫泄密。
打印出来带走、用手机翻拍屏幕,这两条路径在技术上最难追溯。

针对这一类出口,常见手段是打印审计、强制水印(明水印/暗水印)和屏幕水印。
它们的思路是一致的:
把"可追溯性"前置到泄密行为发生的瞬间——哪怕纸被带走了,也能通过水印定位到是谁、在哪台终端、什么时间。

四、云时代的新出口:数据不"落盘",管控要换思路

这是近几年变化最大的一块。
员工把文档拖进云盘、用 SaaS 协作工具、把代码推到公网代码托管平台、调用云 API 把数据搬走……数据的出口已经不在"本地终端"这个边界之内了。

对做终端安全的人来说,这意味着两件事:
一是本地管控能力(文件过滤、网络还原)依然是底座;
二是必须把视野从"设备"扩展到"账号"和"API 出口"。
终端的数据防泄漏,正在从"管设备"走向"管数据流向"。
image.png

五、小结

盘下来会发现,泄密途径千变万化,落到技术上其实就两类事:
数据出口的枚举与管控,以及对出口流量的还原与判定
前者决定"堵不堵得住",后者决定"看没看得清"。
把这两件事做成一份清晰的"出口清单",比纠结某一条具体路径更有价值。
相关文章
|
8天前
|
存储 监控 安全
局域网终端监控落地实战:从流量到行为的技术实现
本文解析局域网监控的技术本质:非仅为员工监控,而是聚焦内网数据流向与终端行为审计。涵盖合规边界、流量层(镜像/NetFlow)、终端层(Agent采集)、准入控制(802.1X)、集中审计告警及落地避坑要点,强调“先审计后管控、流量行为联动、告警闭环”实施路径。
|
9天前
|
机器学习/深度学习 存储 安全
数据防泄密有哪些方法:从数据出口看终端防护体系
数据防泄密是系统工程,非单点堵漏:需全面梳理终端数据出口(U盘、网络、打印、云API),分层管控;依托DLP精准识别敏感内容;强化行为审计与水印溯源;技术+制度双轮驱动,实现“出口清单化、内容可识别、全链路可追溯”。
|
1月前
|
人工智能 自然语言处理 API
通义千问大模型完整解析:全系列模型能力、核心优势、行业落地与选型定价全梳理
通义千问(Qwen)是达摩院自主研发的全模态通用大模型体系,依托阿里云百炼MaaS平台对外提供服务,覆盖闭源商用服务与开源模型两大产品线,兼顾复杂推理、代码生成、多模态理解、长文档处理等能力,面向个人开发者、中小企业、大型政企客户提供分层的AI能力底座,广泛应用于办公提效、软件开发、工业质检、智能客服、内容创作等众多业务场景。整套模型体系迭代速度快,细分版本丰富,很多开发者在接入时容易混淆不同模型的定位,不清楚业务场景该选择哪一款,同时对不同计费模式的成本差异缺少清晰认知。本文从模型矩阵、核心技术优势、真实落地场景、选型策略、定价体系、API实操命令多个维度完整拆解通义千问,帮助不同规模的业务
11296 2
|
6天前
|
存储 文字识别 算法
RAG全链路设计:文档解析、Chunk策略、向量+BM25混合检索、高效召回、重排序22.1
本文系统剖析RAG全链路核心环节:文档解析、Chunk分块、双路检索、结果融合与重排序。指出效果不佳主因常在检索设计而非模型能力,并提供各环节原理、误区、调优策略及可运行代码,助力构建高精度生产级RAG系统。
124 2
|
8天前
|
人工智能 监控 安全
GPT-6发布15小时:Altman道歉赔额度,有人已经把活交给它
从GPT6这个模型怎么样,到案例怎么样,本文一点点的给你嚼碎了告你。
|
8天前
|
机器学习/深度学习 人工智能 自然语言处理
轻量化小模型MiniMind从训练到落地指南
本文基于Ubuntu 22.04与RTX显卡,手把手教你用原生PyTorch从零训练MiniMind(26M–200M)轻量大模型:涵盖环境配置、预训练、SFT微调、LoRA垂域适配、DPO对齐、Web服务搭建及GGUF量化全流程。3小时可跑通基础对话,低成本、可复现、适合新手入门与私有化部署。(239字)
138 2
|
9天前
|
人工智能 安全 前端开发
刚刚 GPT-6 Astra 发布,全球最强,AGI 时代到来!
OpenAI 正式推出 GPT-6 Astra 模型,带大家看看这次 GPT 有哪些提升,跟 Claude Fable 5.1 有什么差距?AI 编程能力如何?AGI 真的来了么?
668 0
|
10天前
|
缓存 前端开发 API
Qwen3.8‑Max旗舰大模型全解析:MoE架构百万上下文、原生多模态、长周期Agent与API完整实操教程
随着智能体业务走向真实生产环境,市场对大模型提出了更高的综合要求,既要有强悍的文本推理、长周期任务规划能力,又需要原生看懂截图、图表、长视频,同时兼顾科研论文分析、完整项目开发、复杂办公文档处理等复合场景。前代旗舰在面对跨多天持续迭代的软件开发任务、百页图文混合文档、长视频素材解析时,往往会出现推理衰减、细节丢失、多模态与文本推理割裂等问题。Qwen3.8‑Max作为新一代旗舰MoE混合专家大模型,总参数量达到2.4万亿,单Token激活参数量约95B,首次实现Max级别旗舰原生多模态能力,同时开放权重开源,兼顾云端API调用与本地部署两条路线,在编程智能体、长周期自主任务、科研文献处理、图文
261 1
|
10天前
|
自然语言处理 API 开发工具
千问大模型API完整实操教程:从账号开通、密钥获取到代码调用全流程
千问大模型的API全部依托百炼平台对外提供服务,并且完整兼容OpenAI SDK协议,对于已经做过OpenAI接口开发的开发者,几乎可以做到无缝迁移,仅修改接口地址与密钥即可完成适配。本文面向零基础新手以及从其他服务迁移过来的研发人员,完整覆盖账号开通、API‑Key生成、多语言代码调用、流式输出、多轮会话、模型选型、报错排查、成本管控等完整环节,附带大量可直接复制运行的代码片段,帮助开发者快速完成第一次接口调用,同时建立生产环境开发规范。
557 2
|
10天前
|
人工智能
Qoder 实训营上线!每周四两小时,一期拆一个真实卡点
你是否也遇到AI生成代码“看似正确却不敢合入主干”的困境?本实训营直击真实卡点,每周四16:00–18:00,手把手带你厘清AI编码的落地边界、验收标准与协作规范,让AI真正融入核心开发流程。
113 0
Qoder 实训营上线!每周四两小时,一期拆一个真实卡点

热门文章

最新文章