二代居民身份证 OCR 识别(返照)接口技术解析:接入流程、返回结构与工程实践
本文以某云市场「身份证 OCR 识别(返照)」接口为样例,讲透一类通用能力——证件 OCR 的结构化解析与接入工程化(鉴权、入参设计、返回归一化、错误排查、频控与合规)。文中思路与代码可迁移到同类证件识别接口,不依赖特定平台。
1. 背景与适用场景
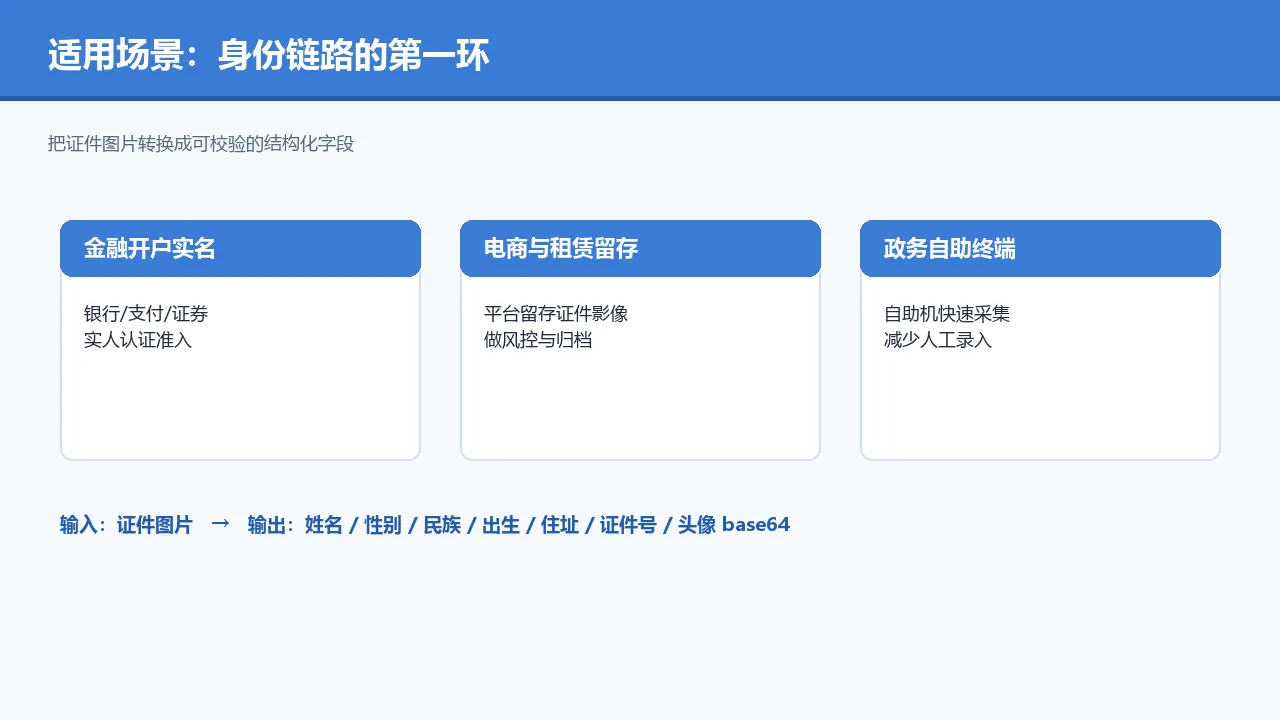
在金融开户、电商实名、政务办理、共享出行等需要核验用户真实身份的场景中,常常需要把用户上传的二代居民身份证图片,转换成可入库、可校验的结构化字段。手动录入既慢又易错,因此「图片 → 结构化字段」的 OCR 能力成为身份链路的第一环。
与只返回文字字段的普通证件 OCR 不同,「返照」版本额外返回头像 base64,便于业务侧做人证比对(把识别出的头像与活体/自拍照做比对)、头像裁剪、档案留痕等。典型接入方包括:需要实人认证的金融与支付系统、需要留存证件影像的电商与租赁平台、以及政务自助终端。
2. 接口概览
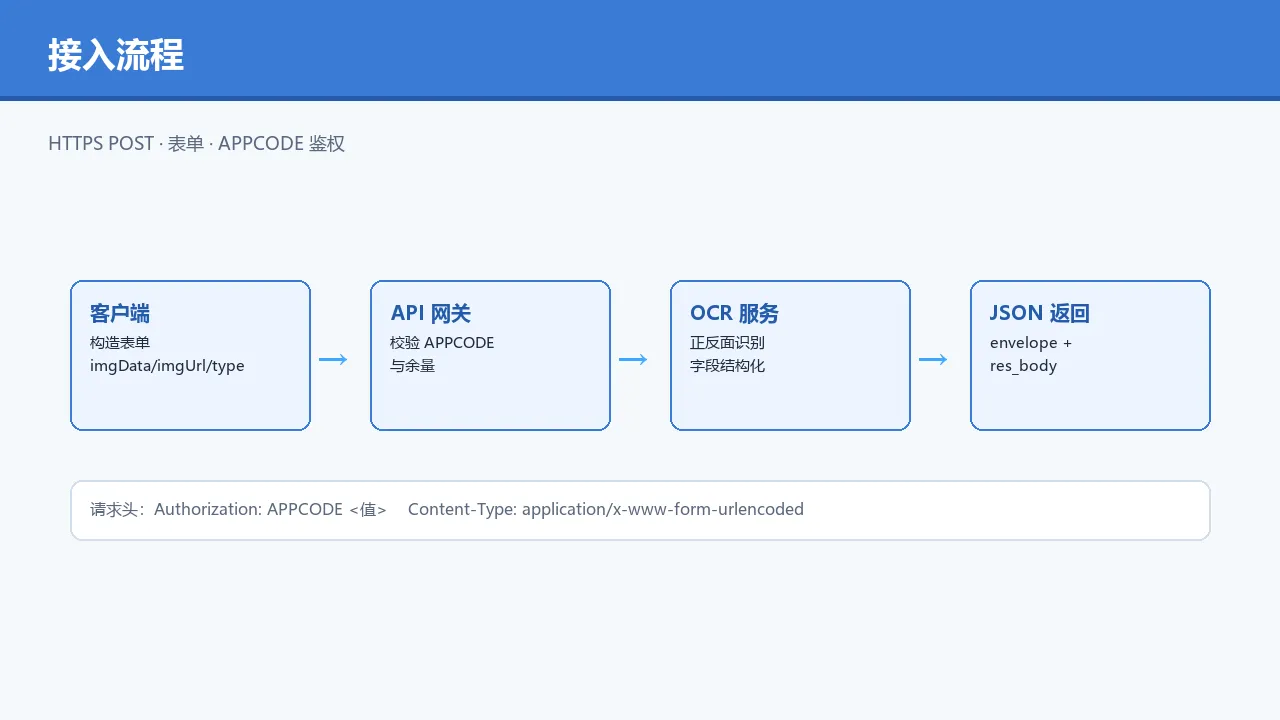
| 项 | 说明 |
|---|---|
| 能力 | 对二代居民身份证正面(人像面)与反面(国徽面)做结构化 OCR,返回姓名、性别、民族、出生、住址、证件号、签发机关、有效期,以及头像 base64 |
| 协议 | HTTPS |
| 方法 | POST |
| 数据格式 | application/x-www-form-urlencoded(表单) |
| 返回格式 | JSON |
| 鉴权 | 请求头 Authorization: APPCODE <你的 APPCODE> |
| 调用地址 | host 与 path 请在云市场对应商品的「控制台 / 调用信息」中获取;下文以 API_HOST、API_PATH 占位 |
请求头示例:
Authorization: APPCODE 你的APPCODE
Content-Type: application/x-www-form-urlencoded; charset=UTF-8
注意鉴权头中间是英文空格,格式为
APPCODE加空格加具体值,这是 API 网关简单认证的约定。
3. 请求参数

本接口为表单提交,入参放在 Body。三个字段均为选填,但 imgData 与 imgUrl 必须二选一作为图片来源。
| 参数名 | 类型 | 必填 | 说明 |
|---|---|---|---|
imgData |
string | 否 | 图片的 base64 编码。imgData 与 imgUrl 必须选一个作为图片入参方式 |
imgUrl |
string | 否 | 图片的可访问 URL。imgData 与 imgUrl 必须选一个作为图片入参方式 |
type |
string | 否 | 1 正面,2 反面;不传则由服务自动识别正反面 |
入参设计要点:
- 二选一即校验:调用前应在客户端先判断「base64 与 URL 至少有一个非空」,避免把空表单打给网关白白消耗次数。
- URL 可达性:若用
imgUrl,需确保该地址对服务侧公网可访问(内网/带鉴权的对象存储私有地址会拉取失败)。 type可省:自动识别在多数情况下够用;当图片含正反两面或拍摄角度异常时,显式传type更稳妥。
4. 返回结构
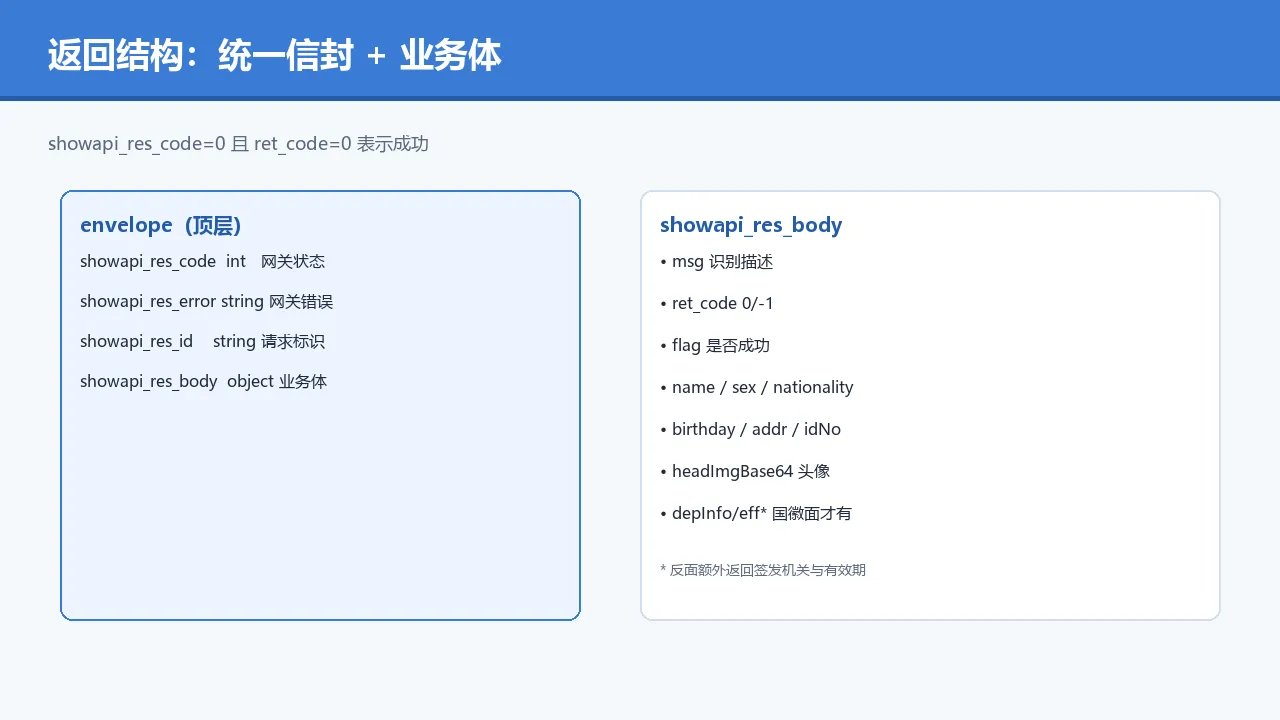
顶层为统一信封(envelope),业务字段都在 showapi_res_body 内。
| 顶层字段 | 类型 | 说明 |
|---|---|---|
showapi_res_code |
int | 网关层状态码,0 表示整体调用成功 |
showapi_res_error |
string | 网关层错误信息,成功时为空 |
showapi_res_id |
string | 本次请求唯一标识,便于排查与对账 |
showapi_res_body |
object | 业务返回体 |
showapi_res_body 字段:
| 字段 | 类型 | 说明 |
|---|---|---|
msg |
string | 识别结果描述,如「识别成功!」 |
ret_code |
int | 业务码,0 成功,-1 业务失败 |
flag |
bool | 业务识别是否成功 |
name |
string | 姓名 |
sex |
string | 性别,如「男」 |
nationality |
string | 民族,如「汉」 |
birthday |
string | 出生日期,格式 yyyy-MM-dd |
addr |
string | 住址 |
idNo |
string | 身份证号 |
headImgBase64 |
string | 人脸照片 base64(「返照」关键字段) |
depInfo |
string | 签发机关,仅国徽面返回 |
effDate |
string | 有效期起始日期,仅国徽面返回,格式 yyyy-MM-dd |
effEndDate |
string | 有效期截止日期,仅国徽面返回,可能为「长期有效」 |
effBeginDate |
string | 签发日期,仅国徽面返回,格式 yyyy-MM-dd |
成功响应样例:
{

    "showapi_res_code": 0,
    "showapi_res_error": "",
    "showapi_res_id": "ce135f6739294c63be0c021b76b6fbff",
    "showapi_res_body": {

        "msg": "识别成功!",
        "birthday": "198X-0X-XX",
        "flag": true,
        "nationality": "汉",
        "sex": "男",
        "name": "王XX",
        "headImgBase64": "人脸照片base64",
        "addr": "湖北省武汉市.....",
        "ret_code": 0,
        "idNo": "*********01211122"
    }
}
反面(国徽面)识别成功时,
showapi_res_body还会额外包含depInfo、effDate、effEndDate、effBeginDate四个字段;仅传正面时这些字段不出现,属正常现象,解析代码需做「字段缺失兼容」。
5. 错误码与排查
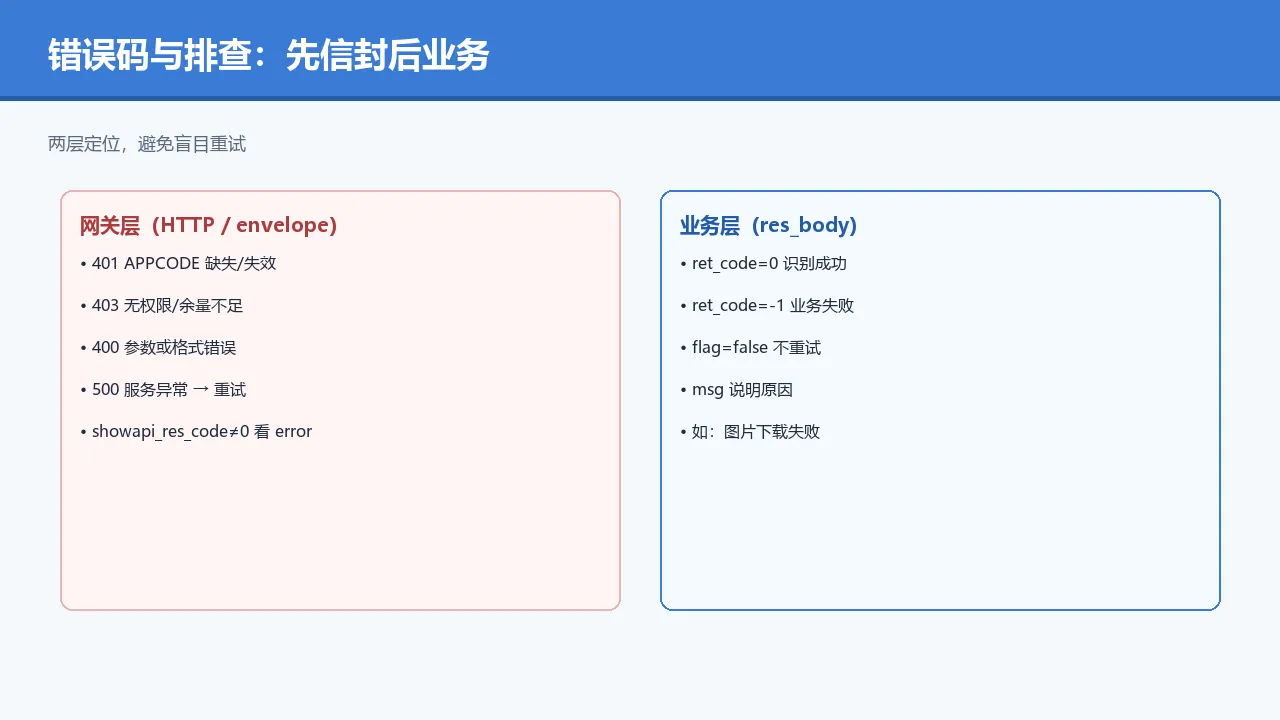
错误分两层:网关层(HTTP / 信封 showapi_res_code)与业务层(showapi_res_body.ret_code)。排查时先看信封,再看业务体。
| 层级 | 字段 / 状态 | 含义 | 处理建议 |
|---|---|---|---|
| 网关 | HTTP 401 | APPCODE 缺失或无效 | 检查 Authorization 头格式是否为 APPCODE <空格><值>,确认 APPCODE 未过期 |
| 网关 | HTTP 403 | 无权限 / 资源包余量不足 | 到控制台确认订购有效、余量大于 0 |
| 网关 | HTTP 400 | 请求参数 / 格式错误 | 确认 Content-Type 为表单、Body 字段合法 |
| 网关 | HTTP 500 | 服务侧异常 | 重试(带幂等),仍失败则联系平台 |
| 信封 | showapi_res_code ≠ 0 |
网关返回了错误信息 | 读 showapi_res_error 定位 |
| 业务 | ret_code = 0 |
识别成功 | 读取字段 |
| 业务 | ret_code = -1 |
业务失败 | 读 msg,常见为图片问题 |
业务失败响应样例(ret_code = -1):
{

  "showapi_res_error": "",
  "showapi_fee_num": 0,
  "showapi_res_code": 0,
  "showapi_res_id": "6426477f0de376852da3c737",
  "showapi_res_body": {

    "ret_code": -1,
    "flag": false,
    "msg": "图片下载失败,请检查图片链接是否正常!"
  }
}
常见 msg 与对策:
- 「图片下载失败」:用
imgUrl时,确认 URL 公网可达、无防盗链、响应为图片;或改用imgData直传 base64。 - 「识别失败 / 字段为空」:图片模糊、反光、缺角、非二代证;引导用户重拍,并对空字段做兜底。
showapi_res_code非 0:优先看showapi_res_error,通常是鉴权或余量问题。
6. 频控与合规
- 频控:网关对单接口有 QPS / 每日配额限制,具体阈值以控制台实时配置为准。高并发场景应在客户端做令牌桶节流,避免突发打满后被限流。
- 调用扣减:本接口按调用次数扣减,具体标准以平台公示为准;仅当 HTTP 响应为 200 时扣减次数,非 200 不扣费(可在接入时据此判断是否需要补偿重试)。
- 合规与数据安全(关键,也是「教程」而非「广告」的分界线):
- 最小必要:只传识别所需图片,不附加无关个人信息。
- 传输加密:全程 HTTPS,APPCODE 仅出现在服务端请求头,绝不进前端代码或日志。
- 不外存:识别结果(尤其
idNo、headImgBase64)属个人敏感信息(PII),不应长期落库;确需留存应加密、设有效期、限定用途并征得用户告知同意。 - 脱敏展示:前端展示证件号时做掩码(如
*********01211122),日志中禁止明文打印。 - 用途受限:仅用于约定的实名核验场景,不挪作他用。
7. 多语言接入示例
下文 API_HOST 为调用地址(host)、API_PATH 为路径(如 /ocrIdCardPhoto),二者请在商品控制台获取后填入;APPCODE 从环境变量读取,不要硬编码。
7.1 curl
curl -i -X POST "$API_HOST$API_PATH" \
  -H "Authorization:APPCODE $APPCODE" \
  -H "Content-Type: application/x-www-form-urlencoded; charset=UTF-8" \
  --data 'imgData=&imgUrl=https%3A%2F%2F...&type=1'
7.2 Python
import os
import requests

API_HOST = os.environ.get("OCR_HOST")        # 调用地址 host,从控制台获取
API_PATH = "/ocrIdCardPhoto"                  # 路径
APPCODE = os.environ.get("OCR_APPCODE")       # 切勿硬编码

def ocr_idcard(img_data=None, img_url=None, side=None):
    if not (img_data or img_url):
        raise ValueError("imgData 与 imgUrl 至少传一个")
    body = {
   }
    if img_data:
        body["imgData"] = img_data
    if img_url:
        body["imgUrl"] = img_url
    if side in ("1", "2"):
        body["type"] = side
    resp = requests.post(
        API_HOST + API_PATH,
        headers={

            "Authorization": f"APPCODE {APPCODE}",
            "Content-Type": "application/x-www-form-urlencoded; charset=UTF-8",
        },
        data=body,
        timeout=10,
    )
    return resp.json()

if __name__ == "__main__":
    result = ocr_idcard(img_url="此处替换为可公网访问的图片地址", side="1")
    body = result.get("showapi_res_body", {
   })
    print(body.get("name"), body.get("idNo"), "flag=", body.get("flag"))
7.3 Node.js
const API_HOST = process.env.OCR_HOST;     // 调用地址 host
const API_PATH = "/ocrIdCardPhoto";
const APPCODE = process.env.OCR_APPCODE;

async function ocrIdcard({
    imgData, imgUrl, type }) {

  const params = new URLSearchParams();
  if (imgData) params.set("imgData", imgData);
  if (imgUrl) params.set("imgUrl", imgUrl);
  if (type) params.set("type", type);
  const res = await fetch(API_HOST + API_PATH, {

    method: "POST",
    headers: {

      Authorization: `APPCODE ${
     APPCODE}`,
      "Content-Type": "application/x-www-form-urlencoded; charset=UTF-8",
    },
    body: params.toString(),
  });
  return res.json();
}
8. 接入工程实践
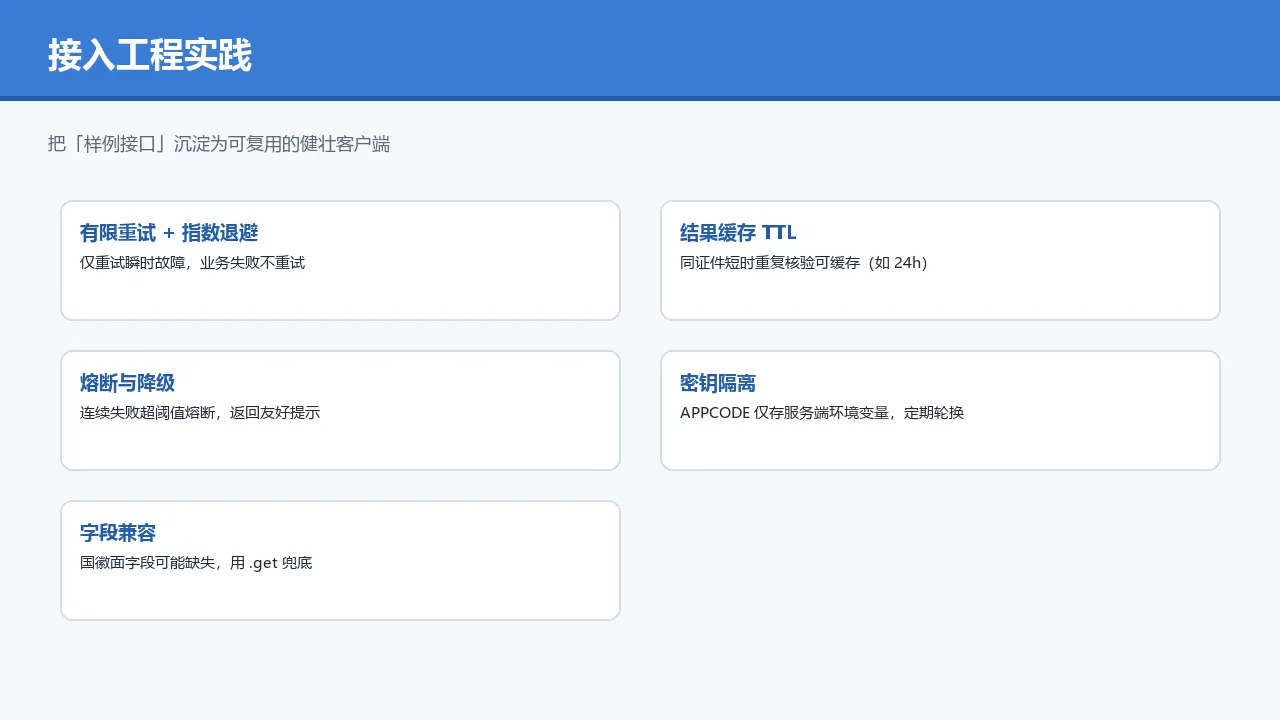
下面给出一个带重试与响应归一化的 Python 客户端骨架,体现工程化要点(指数退避、信封校验、字段兜底、密钥从环境变量读取):
import os
import time
import requests

class IdCardOCRClient:
    def __init__(self, host, path, appcode, max_retry=3):
        self.host = host
        self.path = path
        self.appcode = appcode
        self.max_retry = max_retry

    def recognize(self, img_data=None, img_url=None, side=None):
        if not (img_data or img_url):
            raise ValueError("imgData 与 imgUrl 至少传一个")
        body = {
   }
        if img_data: body["imgData"] = img_data
        if img_url:   body["imgUrl"] = img_url
        if side:      body["type"] = side

        last_err = None
        for attempt in range(self.max_retry):
            try:
                r = requests.post(
                    self.host + self.path,
                    headers={

                        "Authorization": f"APPCODE {self.appcode}",
                        "Content-Type": "application/x-www-form-urlencoded; charset=UTF-8",
                    },
                    data=body, timeout=10,
                )
                data = r.json()
                # 信封校验:网关层失败直接视为可重试的瞬时错误
                if data.get("showapi_res_code") != 0:
                    last_err = data.get("showapi_res_error")
                    raise RuntimeError(last_err)
                b = data.get("showapi_res_body", {
   })
                if not b.get("flag"):           # 业务失败(如图片下载失败)不再重试
                    return {
   "ok": False, "msg": b.get("msg")}
                return {

                    "ok": True,
                    "name": b.get("name"),
                    "idNo": b.get("idNo"),
                    "head": b.get("headImgBase64"),
                    "depInfo": b.get("depInfo"),     # 国徽面才有
                }
            except Exception as e:
                last_err = e
                if attempt < self.max_retry - 1:
                    time.sleep(2 ** attempt)   # 指数退避:1s, 2s, 4s
        return {
   "ok": False, "msg": f"重试耗尽: {last_err}"}
实践清单:
- 重试与退避:对 5xx / 网络抖动做有限次指数退避;对「业务失败」(图片问题)不要重试,否则空耗次数。
- 幂等:同一次用户提交只打一次网关;重试仅针对瞬时故障,避免重复扣次。
- 结果缓存:同一张证件短时间内的重复核验可加 TTL 缓存(如 24h,证件信息变更频率低,缓存合理),既降低调用成本也缓解频控压力。
- 超时与熔断:设
timeout,连续失败超阈值时熔断降级,返回友好提示而非雪崩。 - 密钥安全:APPCODE 仅存服务端环境变量 / 密钥管理,前端永不出现;定期轮换。
- 字段兼容:国徽面字段可能缺失,解析时用
.get()兜底。
9. 技术 FAQ
Q1:imgData 和 imgUrl 都要传吗?
不需要,二选一。图片在客户端本地用 imgData(base64);图片已在公网用 imgUrl。两者都传时以平台解析为准,建议只传一个。
Q2:只传正面,为什么没有签发机关 / 有效期?
签发机关、有效期起止、签发日期属于国徽面(反面)字段,仅当识别到反面时返回。正面识别结果本就不含这些字段,属正常。
Q3:返回 401 / 403 怎么排查?
401 多为 Authorization 头格式错误或 APPCODE 失效(确认 APPCODE 后跟英文空格);403 多为资源包余量不足或订购失效,到控制台核对。
Q4:用 imgUrl 一直「图片下载失败」?
说明服务侧拉不到该地址。检查:URL 是否公网可达、是否有防盗链、响应 Content-Type 是否为图片;或改用 imgData 直传 base64。
Q5:headImgBase64 很大,前端怎么用?
它是标准 base64,前端拼 data:image/jpeg;base64, 前缀即可直接 <img> 渲染;注意它属于 PII,不要写入前端日志或长期缓存。
Q6:怎么控制调用频率?
客户端做令牌桶 / 信号量节流;服务端对同用户做并发上限。具体网关配额以控制台为准。
10. 小结
本文以身份证 OCR(返照)接口为例,梳理了从「图片入参 → 结构化返回 → 错误排查 → 频控合规 → 多语言接入 → 工程化实践」的完整链路。重点回顾:
- 入参
imgData/imgUrl二选一,type可省;返回统一信封 +showapi_res_body,反面字段缺失属正常。 - 错误分网关层与业务层,先信封后业务体;401/403 多因鉴权与余量,业务失败不重试。
- 工程上用「有限重试 + 指数退避 + 字段兜底 + 结果缓存 + 密钥隔离」提升健壮性。
- 身份证信息属敏感 PII,接入须遵循最小必要、传输加密、不长期存储、脱敏展示与用途受限。
掌握这套「鉴权 → 入参 → 归一化 → 容错 → 合规」的方法,可迁移到大多数证件 / 票据类 OCR 接口的接入工作中。