企业把办公环境迁到云端后,真正担心的通常不是“云电脑能不能办公”,而是几个更现实的问题:员工能不能把公司文件复制到个人电脑?U盘能不能拷走资料?外包人员离职后还能不能登录?发生文件外传后能不能追溯?
本文由 云国际站代理商『云老大 飞弟:@yunlaoda360 / YunLaoDa-服务器服务商•撰写』如需转载请注明!
先说结论:
阿里云无影云电脑企业版具备身份认证、终端限制、剪贴板、本地磁盘、USB、文件传输、水印、防截屏、网络访问和日志审计等安全能力,但“用了云电脑就自动不会泄密”并不成立。
企业真正要做的是建立完整的安全链路:
身份认证 → 云电脑权限 → 数据出口 → 网络访问 → 日志审计。
一、云电脑安全,不等于“文件绝对不落地”
无影云电脑的操作系统、计算环境和云电脑磁盘运行在云端,员工通过客户端连接远程桌面,这能减少企业文件长期散落在个人PC上的情况。
但无影本身支持剪贴板、本地磁盘映射、文件传输、USB重定向等端云交互能力。
因此真正的安全价值不是“完全没有数据出口”,而是: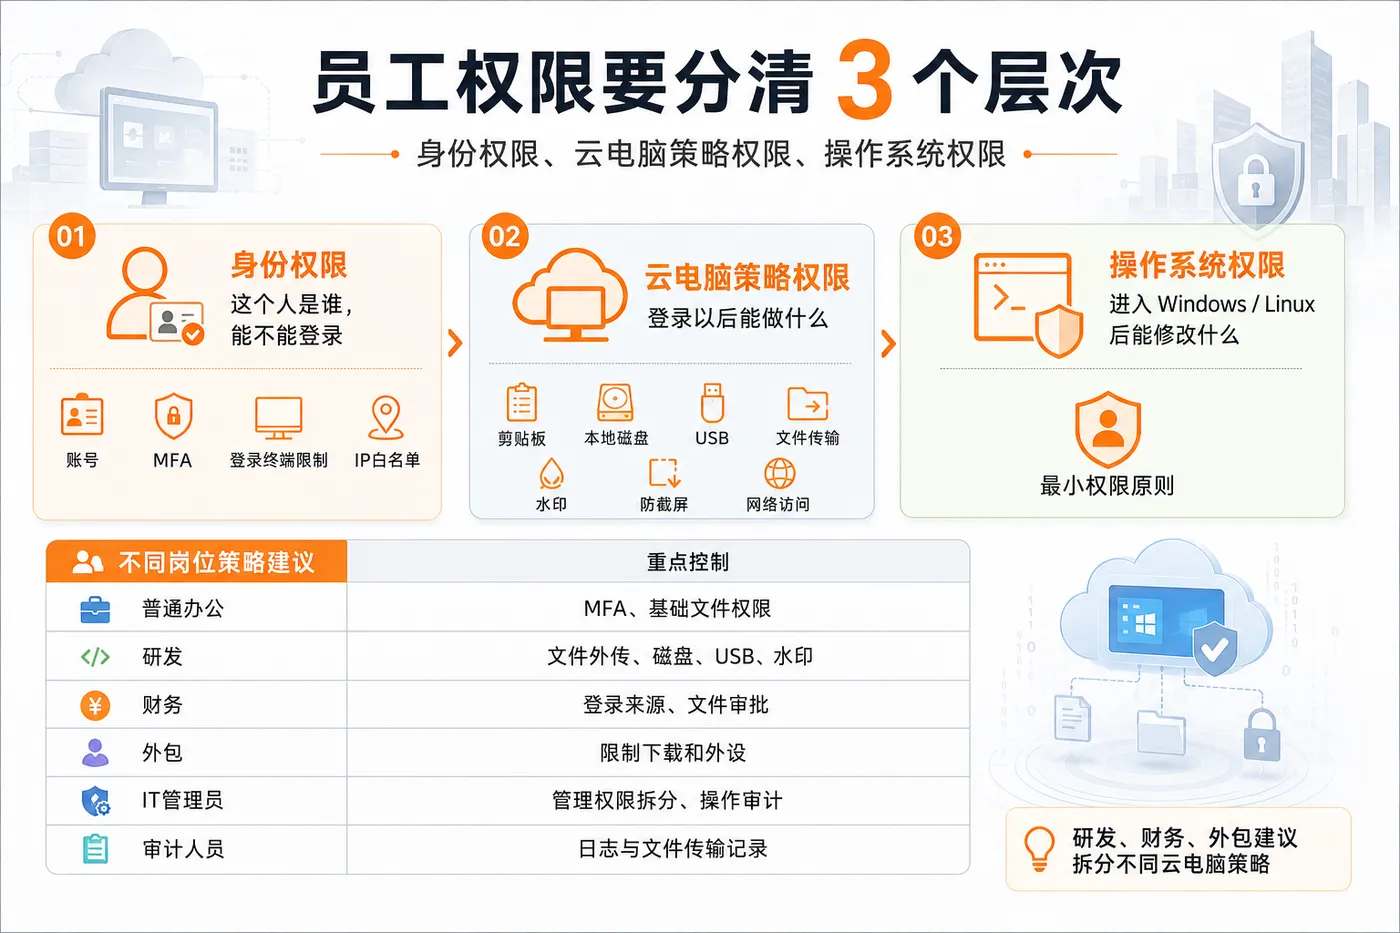
管理员可以统一决定哪些数据通道允许使用、允许哪个方向,以及哪些岗位可以使用。
二、 先管账号:谁能登录云电脑
企业文件安全的第一层是身份。
不建议多人长期共用同一员工账号,否则发生异常操作后很难追溯到具体人员。
对于研发、财务、管理员等敏感岗位,可以进一步启用MFA,并结合:
- 登录终端限制
- 客户端IP白名单
- 新设备校验
- 企业办公网络
控制登录来源。
核心原则是:
一个员工一个身份,高权限账号增加第二层认证。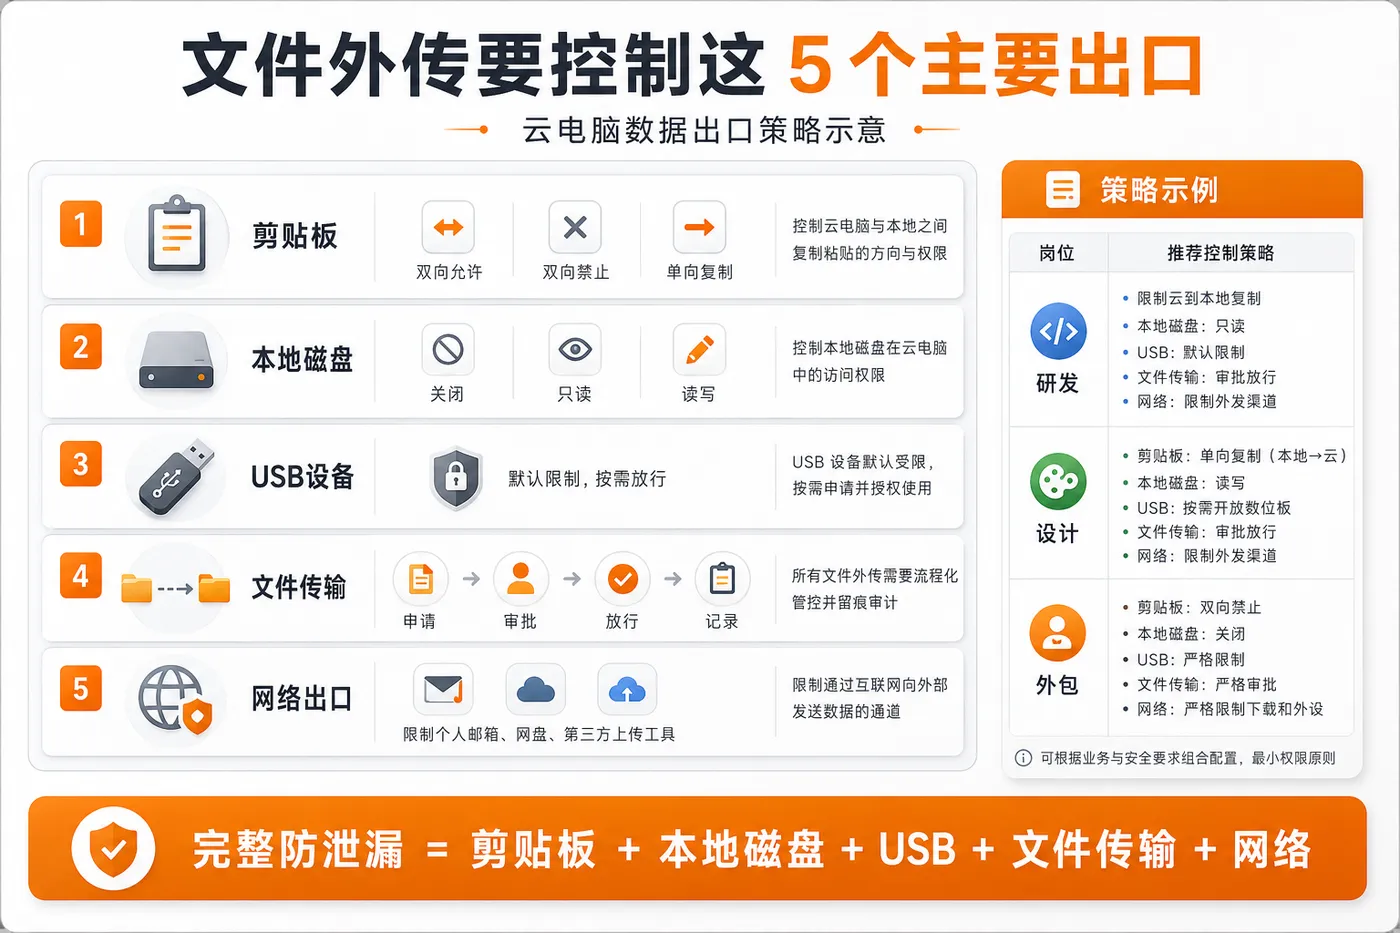
三、文件外传要控制5个主要出口
企业最应该关注的是:
云电脑里的数据究竟可以通过哪些方式离开。
主要包括:
1. 剪贴板
无影支持双向允许、双向禁止以及单向复制。
例如研发环境可以考虑:
允许本地 → 云电脑,限制云电脑 → 本地。
这样员工仍可以把必要内容输入开发环境,同时降低源码直接复制出来的风险。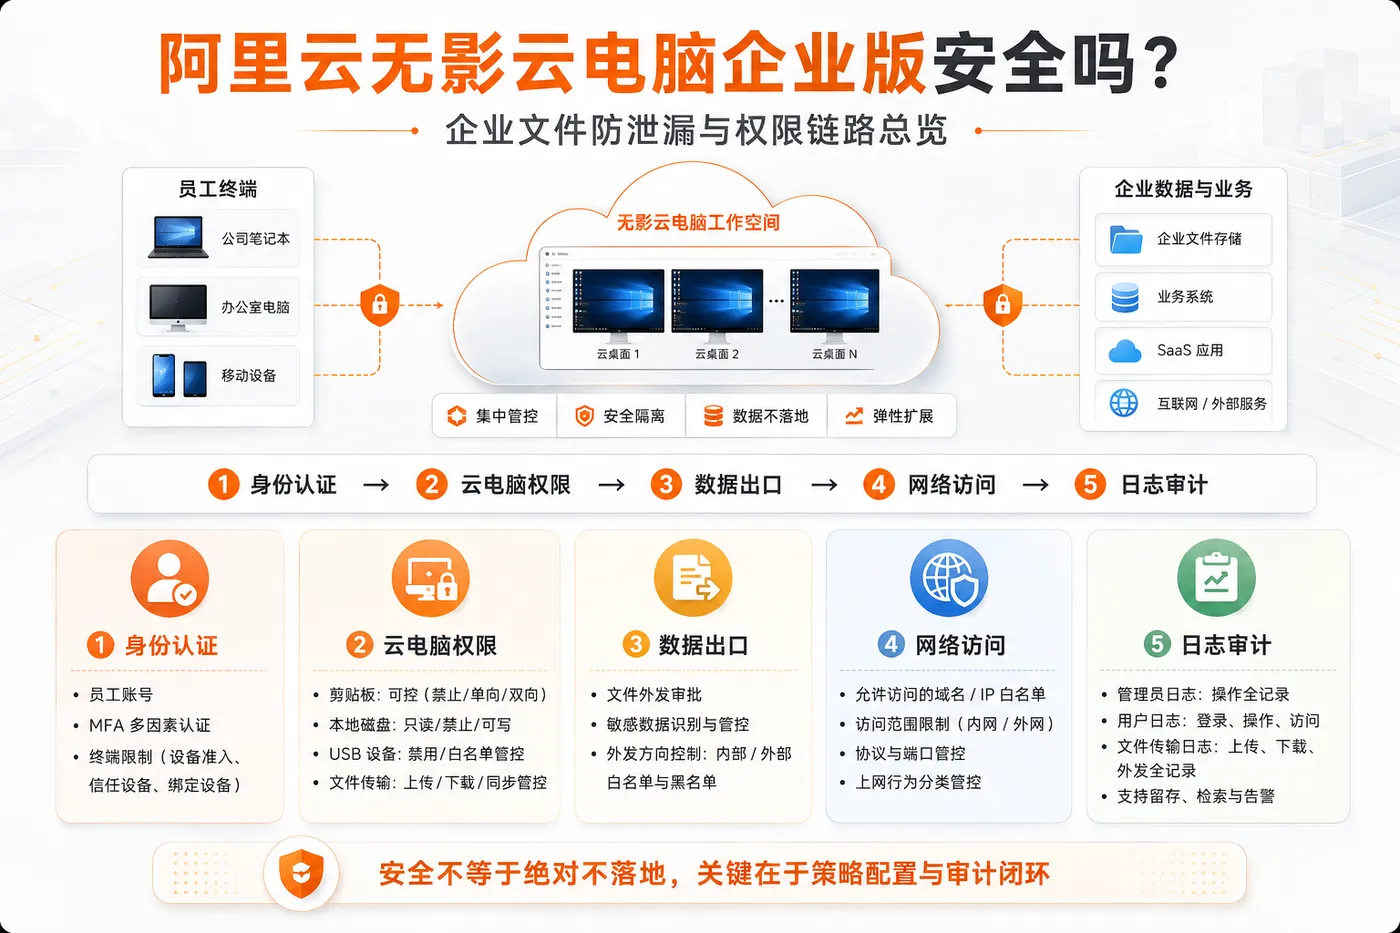
2. 本地磁盘
本地磁盘映射可以配置关闭、只读或读写。
如果敏感岗位没有端云文件交换需求,可以直接关闭;如果只需要读取本地资料,则可以评估只读模式。
3. USB设备
USB不建议简单全部开放。
例如:
研发人员可以放行键鼠、加密狗,但限制U盘;
设计人员可以根据实际工作放行数位板等必要设备。
更合理的原则是:
默认限制,业务确实需要时再开放。
4. 文件传输
如果员工确实需要把报表、设计稿或交付文件带出云电脑,可以使用文件传输审批。
形成:
员工申请 → 审批 → 文件放行 → 留下记录。
这比完全开放下载更适合敏感岗位。
5. 网络出口
即使已经关闭USB、磁盘和剪贴板,员工仍可能通过个人邮箱、第三方网盘或Web工具上传文件。
因此还需要结合安全组、域名访问控制等方式限制不必要的网络出口。
所以完整的数据防泄漏应该同时考虑:
剪贴板 + 本地磁盘 + USB + 文件传输 + 网络。
四、水印和防截屏解决屏幕泄漏
文件不是唯一的数据泄漏方式,员工还可能截图、录屏甚至拍摄屏幕。
无影提供水印和防截屏等显示安全能力。
水印可以结合用户、云电脑、客户端IP、时间等信息,为泄露后的追溯提供线索。
需要注意:
水印不是“绝对防泄密”,而是降低泄露意愿和提高追溯能力。
防截屏等能力还可能受到客户端和镜像版本影响,上线前需要用真实办公终端验证。
五、企业文件最好集中管理
如果项目资料都散落在员工自己的云电脑桌面上,即使已经上云,权限管理仍然比较困难。
企业可以结合无影企业网盘等集中存储能力,按照:
公司 → 部门 → 项目组 → 员工
划分访问范围。
例如:
| 文件类型 | 权限建议 |
|---|---|
| 公司公共资料 | 全员只读 |
| 部门文件 | 部门成员访问 |
| 项目资料 | 项目组成员访问 |
| 财务资料 | 财务人员限定 |
| 核心研发文件 | 指定研发成员 |
核心不是“多一个网盘”,而是让企业文件拥有明确的权限边界。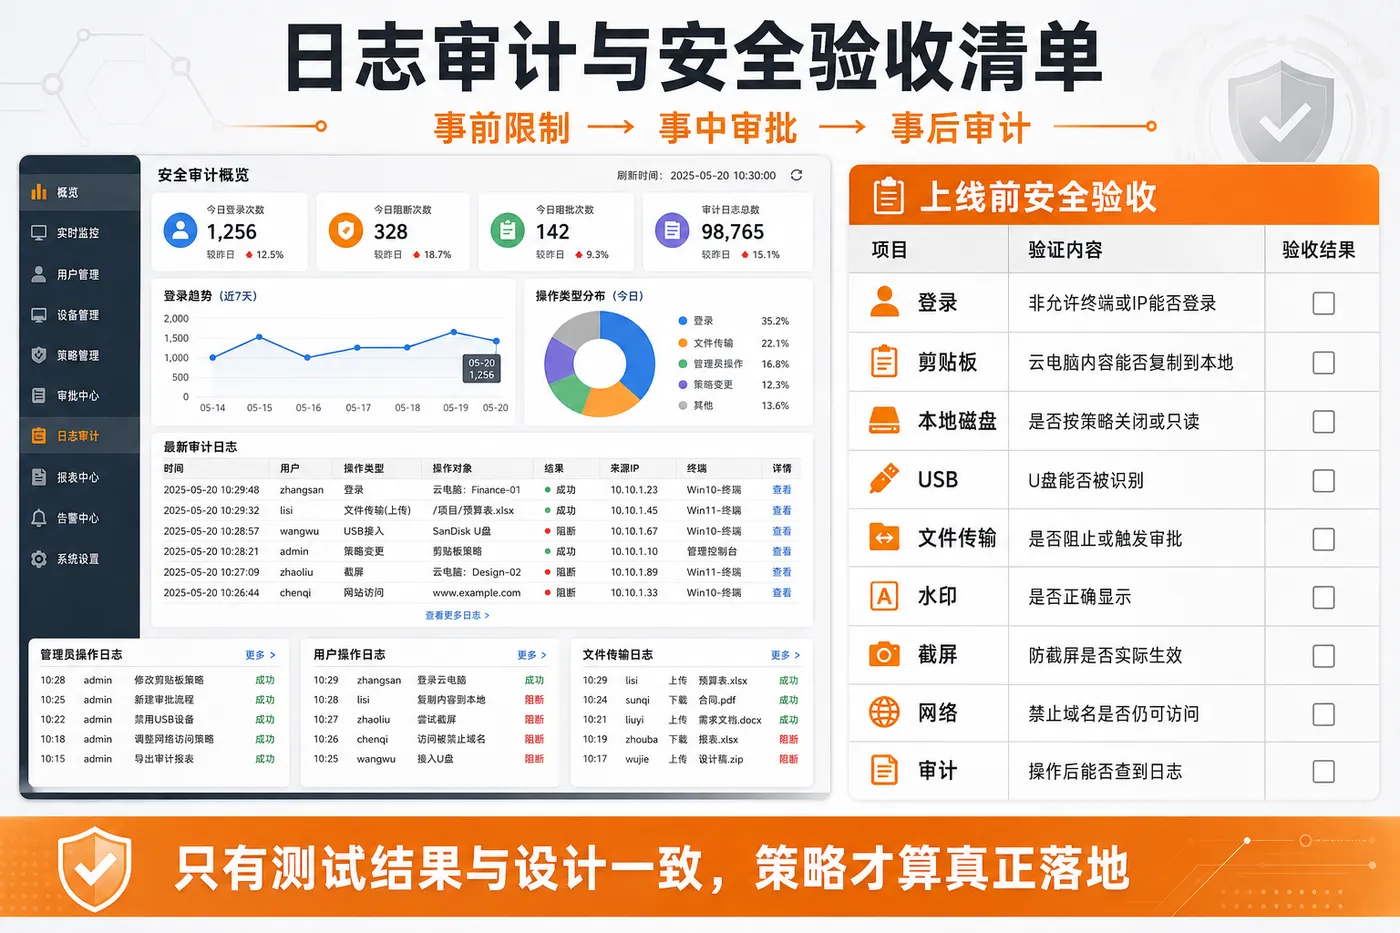
六、员工权限要分清三个层次
无影权限管理不能简单理解成“员工能不能登录”。
至少需要区分三层。
第一层:身份权限
解决:
这个人是谁,能不能登录。
包括账号、MFA和登录来源。
第二层:云电脑策略权限
解决:
登录以后能做什么。
包括:
剪贴板、本地磁盘、USB、文件传输、水印、防截屏和网络访问。
这里要注意,无影云电脑策略是关联云电脑生效的,同一台云电脑的不同用户不能分别使用完全不同的云电脑策略。
因此研发、财务和外包如果需要明显不同的安全级别,更适合拆分云电脑并绑定不同策略。
第三层:操作系统权限
解决:
进入Windows或Linux以后能修改什么。
普通员工没有必要默认拥有完整本地管理员权限。
企业仍应遵循:
最小权限原则。
七、不同岗位不要使用同一套策略
可以参考下面这种分级方式:
| 岗位 | 重点控制 |
|---|---|
| 普通办公 | MFA、USB、基础文件权限 |
| 研发 | 文件外传、磁盘、USB、水印 |
| 财务 | MFA、登录来源、文件审批 |
| 外包 | 严格登录来源、限制下载和外设 |
| IT管理员 | 管理权限拆分、MFA、操作审计 |
| 审计人员 | 日志和文件传输记录 |
这不是固定模板,企业应该根据数据敏感程度和业务需求调整。
八、最后一定要做日志审计
安全策略如果只有“阻止”,没有“记录”,真正发生问题后仍然很难调查。
无影当前提供:
- 管理员操作日志
- 用户操作日志
- 文件传输日志
- 相关审计能力
用户操作日志还可以进一步结合日志服务进行查询、分析、监控和告警。
这样才能形成:
事前限制 → 事中审批 → 事后审计。
九、正式上线前做一次安全验收
不要只看到控制台显示“已开启”。
建议分别使用普通员工、研发和外包测试账号进行验证:
| 测试项目 | 验证内容 |
|---|---|
| 登录 | 非允许终端或IP能否登录 |
| 剪贴板 | 云电脑内容能否复制到本地 |
| 本地磁盘 | 是否按策略关闭或只读 |
| USB | U盘能否被云电脑识别 |
| 文件传输 | 是否阻止或触发审批 |
| 水印 | 是否正确显示 |
| 截屏 | 防截屏是否实际生效 |
| 网络 | 禁止域名是否能够访问 |
| 审计 | 文件操作后能否查到日志 |
只有实际测试结果与设计一致,才说明策略真正落地。
总结:无影安全的核心不是“上云”,而是权限链
所以,阿里云无影云电脑安全吗?
更准确的答案是:
无影云电脑企业版提供了较完整的企业安全能力,但最终安全效果取决于管理员有没有真正配置身份、数据出口、网络和审计策略。
企业可以按照下面的顺序建立安全基线:
员工身份 → MFA → 云电脑授权 → 剪贴板 → 本地磁盘 → USB → 文件审批 → 网络访问 → 水印/防截屏 → 日志审计。
最终只需要回答三个问题:
谁可以访问数据?
数据可以通过哪些通道离开?
发生异常以后能不能追溯?
把这三个问题设计清楚,无影云电脑的安全功能才能真正转化成企业可执行的数据安全体系。
无影部分能力可能受到地域、客户端、镜像版本和账号体系影响,具体功能与入口应以当前无影云电脑企业版控制台和阿里云最新官方文档为准。