从"边界防御"到"数据本身":企业加密技术选型指南

简介: 企业数字化转型中,60%数据泄露源于内部风险。传统边界防护已失效,需转向以数据为中心的全生命周期加密。国产透明加密方案采用驱动层技术,支持国密算法、细粒度权限、全流程审计与多平台兼容,兼顾安全、合规与效率,成为防泄密“必选项”。

一、数据泄露风险已成企业数字化转型的"隐形杀手"

在数字化转型加速推进的当下,企业核心数据资产正面临前所未有的安全挑战。据行业统计,超过60%的数据泄露事件源自企业内部,而非外部黑客攻击。设计图纸、源代码、客户资料、财务数据等敏感信息,一旦泄露,不仅会造成直接经济损失,更可能动摇企业的市场竞争根基。
传统的数据安全防护手段,如网络防火墙、访问控制等,主要聚焦于边界防御,难以应对内部泄密、员工误操作、设备丢失等风险。越来越多的企业开始意识到,只有将安全防护前移到数据本身,对文件进行全生命周期的加密保护,才能真正筑牢数据安全的最后一道防线。
image.png

二、企业级加密软件的核心能力框架

面对市场上琳琅满目的加密产品,企业在选型时应重点关注以下几个核心维度:

1.加密技术的底层架构

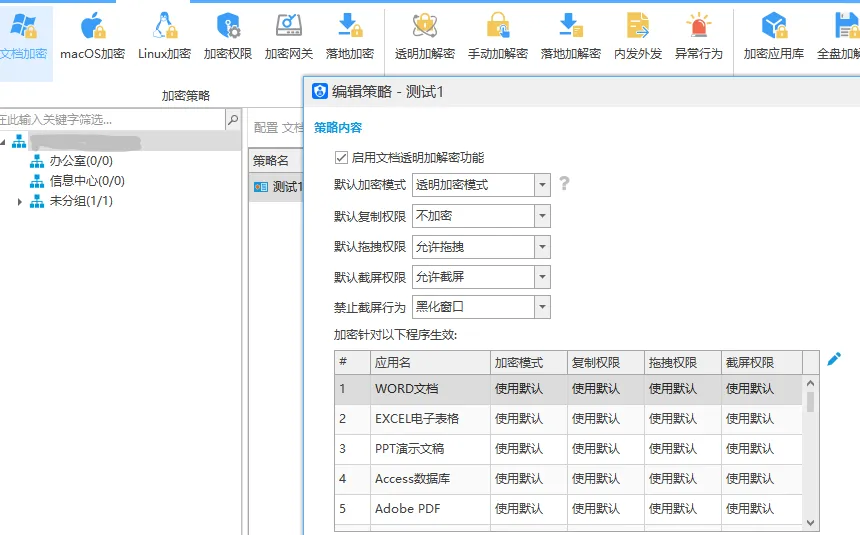
透明加密(Transparent Encryption)已成为企业级文档加密的主流技术路线。其核心原理是在操作系统驱动层植入加密模块,实现"文件写入即加密、授权读取即解密"的全程无感防护。相比应用层加密,驱动层加密不依赖特定软件,兼容性更强,且用户无需改变任何操作习惯,兼顾了安全性与办公效率。
透明加密.PNG

2.算法合规与自主可控

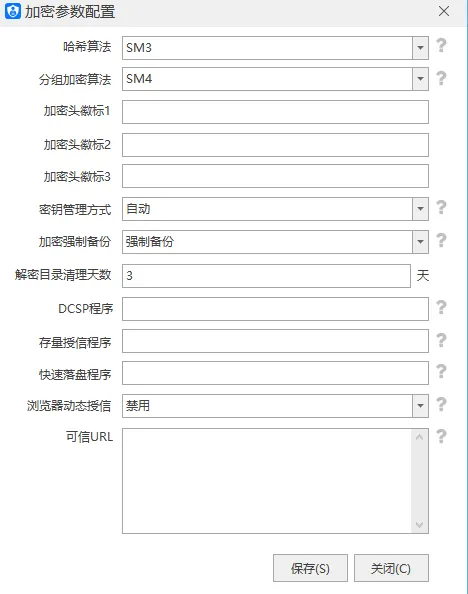
对于涉及政务、金融、军工等关键行业的企业,加密算法是否符合国家密码管理局标准至关重要。支持SM2/SM3/SM4等国密算法,不仅是满足等保2.0和涉密单位保密规范的必要条件,更是实现技术自主可控、规避供应链风险的战略选择。
sm加密.png

3.权限管控的精细度

优秀的加密系统应支持文件级的细粒度权限管理,能够根据部门、角色、岗位甚至具体项目,灵活配置阅读、编辑、打印、截屏、外发等操作权限。同时,针对外发协作场景,应支持设置文件有效期、打开次数、是否允许打印等动态控制策略,实现"阅后即焚"式的精准管控。

4.全链路审计与溯源能力

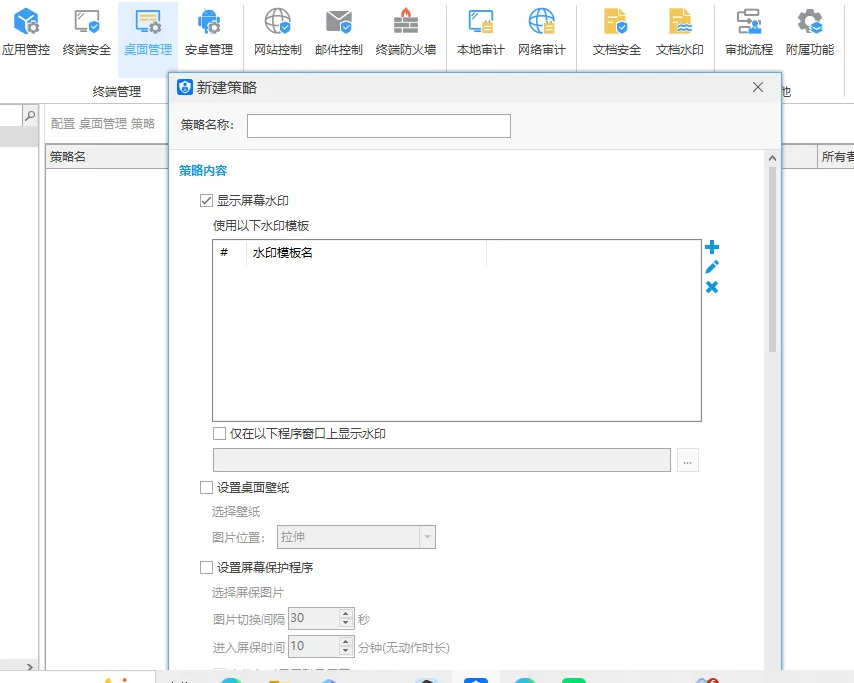
安全事件发生后,快速定位责任人是降低损失的关键。系统需自动记录所有文件的操作日志,包括创建、修改、复制、删除、打印、外发等行为,形成完整的审计链条。此外,屏幕水印、打印水印、文档水印等多重溯源手段,能够在泄密事件发生时提供有力的追责依据。
屏幕水印.png

5.业务连续性与兼容性

加密系统不能以牺牲业务效率为代价。一方面,加密解密过程对系统性能的影响应控制在极低水平;另一方面,系统需全面兼容企业现有的办公软件、设计工具(如CAD、BIM)和协作平台(如钉钉、企业微信),避免因安全改造而打乱原有业务流程。

三、国产加密方案的落地实践参考

在上述选型框架下,国内已有不少优秀的加密解决方案值得参考。以金纬软件的文档加密系统为例,其技术架构与功能设计较好地契合了企业数据安全的实际需求。

在底层技术上,该系统采用驱动层透明加密方案,依托操作系统内核驱动实现文件的自动加解密,员工在授权环境中正常办公时完全无感知。同时,系统全面支持SM4国密算法与AES-256国际标准,能够满足不同行业的合规要求。

在权限管理方面,该系统提供多级权限体系,支持按部门、角色、个人进行文档访问控制,并可针对外发文件设置打开次数、有效期等限制条件。对于出差或移动办公场景,离线策略可在授权时长内保障业务连续性,超期后自动锁定,兼顾了灵活性与安全性。

在兼容性上,该系统支持超过200种文件格式,涵盖Office文档、PDF、CAD图纸、设计源文件、程序源码等常见类型,并适配Windows、Linux、Mac OS及移动端平台。据官方数据,其加密过程对系统性能的影响低于1%,大文件处理速度通过缓存优化和异步加密技术提升了约300%,基本实现了"安全零损耗"。

此外,该系统还集成了全流程审计功能,自动记录文件操作日志,并支持屏幕水印、打印水印等溯源手段。在云端协作场景下,可与企业网盘、OA系统对接,实现上传自动加密、下载自动解密,确保云端数据同样处于受控状态。

四、选型建议:没有最好的产品,只有最合适的方案

企业在选择加密软件时,应避免陷入"功能越多越好"的误区,而应回归自身业务场景,明确核心防护目标:

  • 对于制造业和设计院,重点考察对CAD、BIM等工程图纸的加密兼容性与外发管控能力;
  • 对于金融机构,需优先满足监管合规要求,关注国密算法支持与审计追溯的完整性;
  • 对于科技公司,源代码和算法模型的防泄密是核心诉求,需评估对开发工具链的适配程度;
  • 对于中小微企业,轻量部署、易运维和高性价比往往是决定性因素。

同时,建议企业在正式采购前进行充分的POC测试,验证加密系统与现有IT环境的兼容性,评估对业务效率的实际影响,并模拟数据泄露场景检验审计溯源的有效性。

五、结语

数据安全建设是一项系统工程,透明加密技术作为终端数据防泄密的核心手段,正在从"可选项"变为"必选项"。无论是国产方案还是国外产品,企业在选型时都应坚持"合规为先、场景为王、效率并重"的原则,找到最适合自身需求的安全锁。毕竟,在数字化时代,守护好数据资产,就是守护企业的未来。
小编:33

相关文章
|
3月前
|
人工智能 API 开发工具
阿里云百炼Coding Plan指南:费用、Token计费、请求规则与使用限制指南
阿里云百炼Coding Plan是专为AI编程打造的订阅服务,目前仅剩Pro高级版(200元/月),含9万次/月请求额度,分层限流(5小时6000次、每周4.5万次)。支持Qwen3.5-plus、Kimi-k2.5、GLM-5等多模型,兼容Cursor、Qwen Code等工具。需用专属sk-sp-密钥接入,不支持退款,每日9:30限量抢购。阿里云CodingPlan 官网:https://t.aliyun.com/U/G7pldC
636 0
|
3月前
|
缓存 人工智能 JSON
如何减少大模型 token 的消耗?
本文详解“省Token”本质:非弃用AI,而是精细化资源调度。涵盖Prompt优化(人设设定、格式约束、few-shot)、API工程技巧(stop参数、惩罚系数、max_tokens)及系统级方案(上下文摘要、模型路由、语义缓存),助你高效降本不降质。
614 0
|
5月前
|
运维 安全 搜索推荐
基于桌面管理实现企业终端安全标准化运维的实战指南
2024年某制造企业因员工私装恶意截图工具致研发数据险遭泄露,暴露终端管理短板:环境混乱、软件失控、运维低效。桌面管理方案实现资产全可视、配置基线固化、软件白名单管控与远程智能运维,助力企业从“救火式”转向“预防式”安全运营。
基于桌面管理实现企业终端安全标准化运维的实战指南
|
4月前
|
数据采集 安全 网络安全
终端网站访问黑白名单技术实现企业网络精细化管控的实践探索
2025年,某制造企业因员工非工作上网致带宽挤占、安全风险加剧。传统防火墙“一刀切”已失效。本文详解终端级网站访问管控技术演进——从封端口到控URL,聚焦第四代方案:轻量代理+云端URL库+黑白名单策略,实现按部门、分类、用户的精细化治理,兼顾业务连续性与合规安全。(239字)
|
3月前
|
存储 人工智能 开发框架
全网安装量前 3 的神级 Skill,竟然只有几句话?!
GitHub 上大火的 AI Agent 项目 grill-me 技能 Skill 深度拆解,帮你在 AI 编程前把需求搞清楚。核心只有几句话,却能让 AI 反过来拷问你的需求。实战演示从模糊想法到完整桌面应用的开发全过程,解析决策树追问、单次提问、人机分工三层设计思想。
782 0
|
6月前
|
运维 监控 安全
终端监控与密钥管理实现企业上网行为精细化管控:基于金纬软件的实战
2025年某金融科技公司因员工“摸鱼”访问短视频平台遭钓鱼攻击,致10万客户数据泄露、营收下滑23%。事件暴露纯靠制度的“纸面安全”之弊。本文剖析娱乐上网引发的安全、效率、合规三重风险,详解基于网站分类黑白名单、时段管控,推动企业从“人治”迈向可信可控的零信任管控。
|
4月前
|
监控 安全 测试技术
终端程序黑白名单管控 筑牢企业应用治理根基
本文剖析一起“静默挖矿”事件,揭示企业终端程序管控失守的严峻现实;直击传统管控粒度粗、名单难维、体验差三大痛点;提出以进程级识别、签名/哈希校验、黑白双模策略为核心的精细化治理方案,并给出四步落地路径,助力企业实现安全与效率的动态平衡。
|
4月前
|
存储 JSON 前端开发
前端JS集成CAD插件浏览和批注DWG文件的方法
本文详解MxCAD与MxDraw的职能边界:MxDraw为轻量级渲染引擎,专注图纸浏览与非侵入式批注;MxCAD是基于WebAssembly的全功能CAD内核,支持深度编辑。以Vue3为例,手把手指导DWG转MXWEB、Canvas初始化、跨域配置、批注绘制与JSON存取,助你快速构建Web CAD审阅系统。(239字)
|
6月前
|
数据采集 人工智能 监控
企业终端安全管理实战:从"被动救火"到"主动防御"的体系化建设
2025年某金融科技公司因AI训练数据未脱敏致12万条敏感信息泄露,暴露终端安全管理短板。本文剖析“资产看不清、行为管不住、事件追不回”三大痛点,提出覆盖资产纳管、上网管控、文件审计、外设准入的实战方案,倡导构建“看得见、管得住、追得回”的终端安全防线。
|
6月前
|
存储 监控 安全
终端数据安全防护:从"事后追责"到"事前加密"的技术演进
2025年杭州某AI公司因未部署终端加密,致离职工程师窃取2.3TB明文核心数据。本文剖析传统DLP在离线场景失效根源,指出文件级加密的“木桶短板”,并详解驱动层全盘加密、策略化管控与密钥生命周期管理等落地路径,强调终端加密已是数据安全“必选项”。