代码仓库被AI默认读取是好事还是坏事?Cursor新平台Origin的技术选择

简介: 8月14日,SpaceX收购AI编程工具Cursor(约600亿),3天后其推出AI原生代码平台Origin,主打AI Agent语义合并、opt-out默认接入与原生多Agent编排。对Java开发者而言,它带来协作升级,也引发代码安全、分层冲突与迁移成本等现实挑战——平台是基座,工程级AI理解力才是关键。

8月14日,SpaceX完成了对AI编程工具Cursor的收购,交易规模约600亿。三天后,8月17日,Cursor团队上线了Origin——一个全新代码托管平台,直接对标GitHub。

从AI编程工具到代码托管平台,Cursor的野心已经不再局限于"帮你写代码"。问题是,这件事对Java开发者意味着什么?
ScreenShot_2026-08-24_103433_141.png

Origin到底改了什么

Origin不是一个传统Git仓库的复制品。它的设计逻辑从一开始就围绕"AI Agent是第一公民"展开:

自动合并冲突处理。当多个AI Agent同时向同一分支提交代码时,Origin会自动识别冲突区域,调用AI进行语义级合并,而不是传统的文本diff冲突标记。Cursor官方公布的数据显示,Origin在测试阶段每秒处理22.6次commit,远超GitHub公开的峰值。

opt-out默认机制。与GitHub需要手动开启AI功能不同,Origin默认允许接入的AI Agent读取仓库上下文,用户需要主动关闭(opt-out)而非手动开启(opt-in)。这个设计争议很大——它意味着你的代码在被托管的那一刻,就已经可以被AI Agent"理解"了。

原生Agent编排。Origin内置了多Agent协作的worktree隔离机制,每个Agent在独立的worktree中工作,互不干扰,合并时由平台层统一调度。

这些特性指向一个判断:代码托管平台正在从"文件存储"演变为"AI协作基础设施"。

Java团队面临的实际问题

对Java开发者来说,Origin的特性听起来很美好,但落地场景有几个绕不开的问题。

第一个问题是代码安全边界。Java企业项目通常包含大量业务逻辑代码、数据库配置、API密钥管理。opt-out默认机制意味着这些内容默认对AI Agent可见。虽然Origin承诺不会将私有仓库代码用于模型训练,但"可见"和"训练"之间的边界在实际执行中很难完全保证。

第二个问题是多Agent冲突的实际复杂度。Java项目天然是分层的——Controller、Service、DAO、Entity,不同层之间的依赖关系复杂。当两个Agent分别修改Service层和DAO层时,接口签名的兼容性冲突不是AI语义合并能完全解决的。需要的是工程级的架构理解,而不仅仅是文本级的冲突解决。

第三个问题是迁移成本。一个中型Java团队在GitHub上积累的CI/CD流水线、Issue模板、PR review流程、Actions自动化——这些都是深度绑定。Origin要吸引Java团队迁移,光有AI协作能力不够,得把整个工程基础设施重新搭一遍。

工程级理解能力才是关键

回到更本质的问题:代码托管平台的AI化趋势不可逆,但"托管在哪"之外,更关键的是"AI能不能真正理解工程"。

GitHub Copilot擅长补全单行代码,Cursor擅长在多文件间做修改,Claude Code擅长处理单文件深度重构。它们都在"代码层面"做得不错。但一个Java工程的生命周期远不止编码——需求理解、接口设计、表结构设计、处理逻辑编排、生成源码、单元测试、文档输出,每个环节都需要工程级的上下文理解。

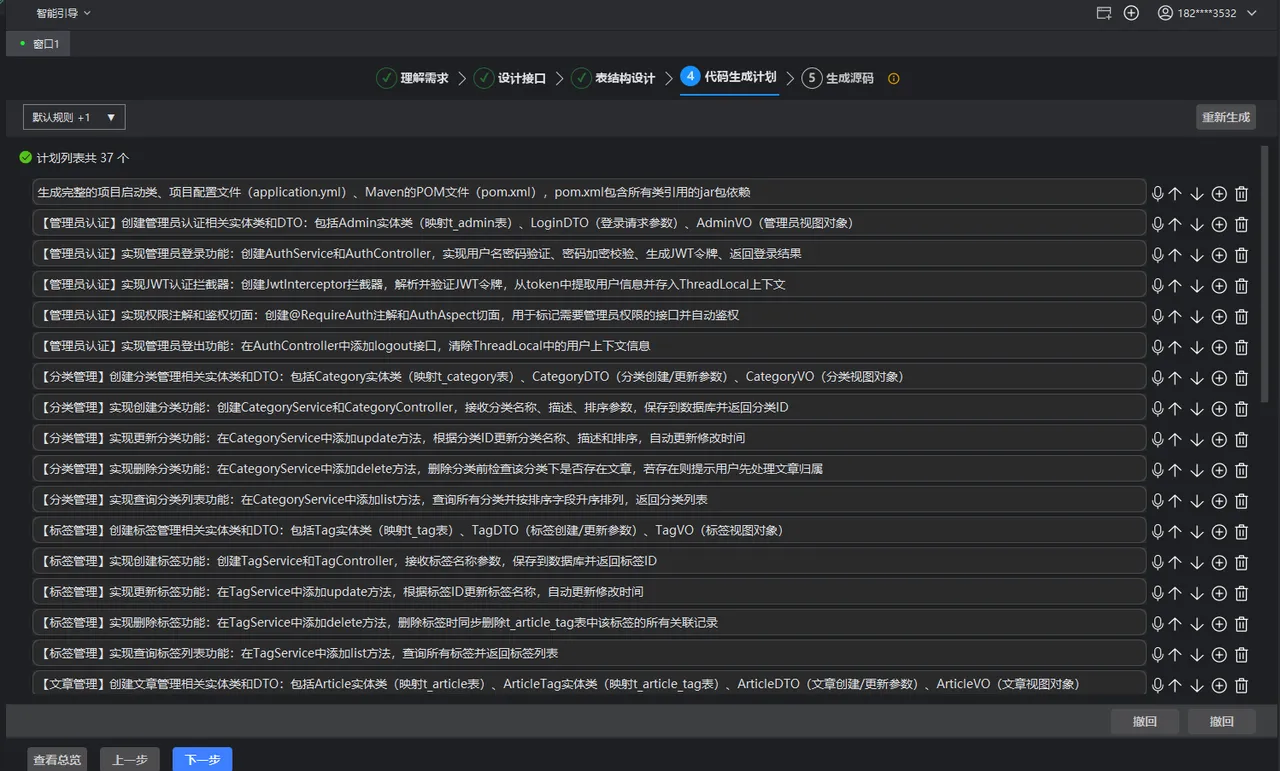
这也是飞算JavaAI这类Java专属AI工程工具的价值所在。它的5步智能引导流程——从自然语言需求理解到接口设计、表结构设计、处理逻辑编排、源码生成——每一步都基于对Java工程架构的整体理解,而不是对单个文件的碎片化修改。当Origin这样的平台让AI Agent可以更方便地触达代码仓库时,真正能用好这个能力的,是那些本身就具备工程级理解能力的AI工具。
下载.png

换句话说,代码托管平台从"存储"变成"AI协作基础设施"后,分层会更加清晰:平台提供协作通道,AI工具提供理解能力,开发者提供判断力。三者缺一不可。

Java团队的行动建议

短期内不需要急着迁移。Origin刚上线,生态尚不成熟,GitHub在Java社区的根基极深——Maven Central、GitHub Actions、Spring官方仓库都在GitHub上。

但有三件事值得现在就关注:

关注Origin的Java生态适配进度。它是否支持Maven/Gradle的CI集成?是否兼容Spring Boot项目的多模块结构?这些决定了Java团队能不能用。

审视自己团队的AI Agent使用规范。opt-out默认机制提醒了一个事实——当AI Agent可以自由访问代码仓库时,团队的代码安全边界需要重新定义。哪些项目允许AI介入,哪些不允许,应该有明确的策略。

评估团队的"工程级AI能力"储备。代码托管平台变了,但如果团队手里的AI工具只能做代码补全,那Origin的Agent编排能力也用不上。真正能发挥平台价值的,是那些能从需求到部署全链路理解的AI工程工具。

代码托管平台的AI化是大方向,但变天不是一天的事。对Java团队来说,比"用哪个平台"更重要的,是手里的AI工具是否具备工程级的理解能力。

相关文章
|
1月前
|
人工智能
一文看懂阿里云 Qoder CN:正确读音、产品线与订阅价格完整说明
阿里云Qoder(读作“抠的儿”)是面向开发与办公的AI智能体,原名通义灵码。提供免费社区版及多档付费版本,涵盖个人、团队及企业需求,官网可查详细资费与优惠。阿里云官方活动:https://t.aliyun.com/U/OTnSAH
|
1月前
|
数据采集 人工智能 运维
AI 智能体(AI Agent)的开发费用
AI智能体开发费用从数千元至百万元不等,涵盖一次性开发与长期API/算力支出。轻量级(低代码)0.3–3万,中级(RAG+系统集成)5–15万,高级(多智能体/私有化)20万起。成本主含人力(60%–70%)、模型调用、数据清洗与测试。建议先做MVP验证,优选高性价比国产大模型,并明确区分开发费、运维费与API费。
|
8月前
|
人工智能 测试技术 开发工具
游戏外包开发的流程
本文详解2026年游戏外包开发全流程:从需求对接、预研原型、正式开发到集成测试与交付验收,突出AI工具提效与艺术-技术平衡。涵盖商务、技术、协作三大维度,并揭示沟通、文档、版本三大核心痛点。(239字)
|
1月前
|
人工智能 缓存 数据挖掘
阿里云Qwen3.8-Max大模型首发尝鲜:个人版和企业版超值优惠低至39元/月起
本文介绍了阿里云Qwen3.8-Max旗舰大模型。该模型拥有2.4万亿参数,采用MoE架构,支持文本、图像、视频多模态输入,在代码工程、专业办公、长程任务规划及多模态视觉理解等方面较上代Qwen3.7-Max显著提升,最大上下文达100万Token。文章详解其核心能力、API调用方式与定价策略(输入12元/百万tokens),并重点介绍Token Plan订阅(39元/月起、首发加量10倍)、NightPlan夜间2折等多项优惠活动,助力用户以低成本享受旗舰级AI生产力。
阿里云Qwen3.8-Max大模型首发尝鲜:个人版和企业版超值优惠低至39元/月起
|
2月前
|
人工智能 Kubernetes 云计算
2026年GEO(生成引擎优化)技术指南:从原理到实战
2026年,AI搜索成企业信息入口,传统SEO失效。GEO(生成引擎优化)聚焦让AI模型“引用”而非仅“排名”你的内容。本文详解GEO三大支柱:结构化标记(Schema)、语义意图优化、AI可信度工程,并结合实战案例与多模态、实时数据等前沿趋势,助技术决策者抢占AI时代信息分发主动权。(239字)
1192 1
|
6月前
|
人工智能 弹性计算 自然语言处理
阿里云+本地部署OpenClaw(Clawdbot)AI Agent效率进阶指南:10个必备OpenClaw Skills解析
很多用户部署OpenClaw(Clawdbot)后,常会陷入“看似强大却不好用”的困境——核心原因在于未搭配合适的Skills(技能插件)。OpenClaw本体如同高性能电脑,而Skills就是各类专业软件,只有装上必备技能,才能真正发挥其自动化办公、开发辅助、内容创作等全场景能力。
1407 2
|
3月前
|
人工智能 自然语言处理 IDE
阿里云Qoder CN插件概述及安装教程:VS Code与JetBrains IDE快速接入
Qoder CN是阿里云推出的AI智能体编程工具,前身为通义灵码,面向软件开发全流程提供智能编码服务,支持代码补全、生成、解释、调试及端到端任务执行,适配多语言与复杂工程场景。该工具提供独立IDE、JetBrains系列IDE插件、VS Code插件三种部署形态,覆盖主流开发环境,无需切换工具即可获得AI编程能力,支持接入阿里云百炼大模型服务,兼顾个人开发与企业级工程需求。
1118 0
|
21天前
|
人工智能 供应链 安全
RSAC 2026披露:100% AI IDE可被Prompt Injection、Claude Code/Codex/Cursor等7款Agent被.git配置反控,Java团队的供应链红线怎么守?
RSAC 2026披露:100%主流AI编程环境存在Prompt Injection风险,跨24个CVE;Manifold发现8个.git配置漏洞,4款工具仍未修复;Cursor/Windsurf因老旧Electron暴露94+浏览器漏洞。Java团队面临Maven、Spring等新攻击面。飞算JavaAI以本地化处理、Java专有模型、五步可追溯工作流构筑供应链安全防线。
|
6月前
|
人工智能 安全 Java
先收藏|OWASP Top10 第二坑:Java开发踩过的配置漏洞
OWASP 2025榜单显示,“安全配置错误”高居第二,100%被测Java应用中招,漏洞超71.9万次!本文揭露6大典型配置风险:默认账户未改、Swagger未禁用、报错信息裸奔、云服务权限失控、安全头缺失、密钥硬编码,并附真实案例与修复指南。(239字)
|
2月前
|
人工智能 自然语言处理 Java
Trae 3.0月活破500万:但为什么说Java开发者需要的不是代码补全,而是工程交付?
trae月活突破500万,,Solo Mode 3.0实现无人值守全流程编程。这是AI编程工具的一个里程碑。Trae 3.0的定位从"代码补全"升级到"全流程代理"——自然语言输入需求,AI自动完成编码、测试、部署全链路。它甚至可以在夜间和周末自主运行,批量处理多个项目。

热门文章

最新文章