
一、背景:终端侧数据泄露的技术盲区
传统的企业安全建设往往聚焦于网络边界——防火墙、IDS/IPS、VPN 等构成了第一道防线。然而,据行业统计,超过 70% 的数据泄露事件源于内部终端操作,如 U 盘拷贝、社交软件外发、邮件附件转发等。这些行为发生在受信任的内网环境中,传统边界防护手段难以感知。
早期应对思路多采用应用层 Hook 方案,即在 Office、CAD 等软件与操作系统之间插入中间层,拦截文件读写并实施加解密。这种方案存在明显短板:Hook 点位于用户态,恶意程序可通过直接调用底层 API 或内存注入绕过拦截;每新增一种文件格式或软件版本,均需单独适配,维护成本极高;频繁的上下文切换导致大文件处理时 CPU 占用率飙升,影响用户体验。
因此,以金纬软件为例,将加密逻辑下沉至操作系统内核层,实现"格式无关、进程透明、用户无感"的终端数据防护,成为技术演进的主流方向。
二、内核层透明加密的技术原理
2.1 文件过滤驱动架构
现代操作系统(如 Windows)在文件 I/O 路径上提供了可扩展的过滤驱动机制。以 Windows 的 Minifilter 框架为例,第三方驱动可注册于文件系统驱动之上、卷驱动之下,通过过滤设备对象挂载到目标卷栈,从而截获所有发往 NTFS、FAT32 等文件系统的 I/O 请求包(IRP)。
基于该框架的透明加密驱动,可在内核态完成以下核心操作:
- 写盘拦截:当受控进程(如 AutoCAD、SolidWorks、IDE 等)发起文件保存请求时,驱动自动拦截数据流,调用加密引擎实时加密后写入磁盘,实现"文件落地即为密文";
- 读盘解密:授权进程打开文件时,驱动在内存中临时解密,将明文数据交付应用,用户全程无感知;
- 跨进程阻断:非授权进程或外部工具试图读取文件时,仅能获得密文乱码,从源头阻断非法访问。
相比应用层方案,内核层驱动具备两个显著优势:一是加密发生在 I/O 完成路径上,不存在"明文窗口期";二是操作对象为字节流而非特定文件格式,天然支持 CAD 图纸、Office 文档、源代码、三维模型等 200 余种文件类型的无差别加密,无需针对每种格式开发解析器。
2.2 性能优化策略
大体积工程图纸(如数百 MB 的机械装配图)的实时加解密对性能敏感。工程实践中通常采用双缓存策略:磁盘缓存始终存储密文,内存缓存根据进程权限动态维护明文视图,避免重复加解密带来的性能损耗。配合异步加密与智能分流技术,可将大文件处理延迟控制在 5 ms 以内,CPU 占用率低于 5%,接近原生文件读写体验。
三、国密算法与密钥管理体系
3.1 算法选型:合规与性能的平衡
在密码算法层面,企业级方案通常采用"国密+国际"双算法架构。以 SM4 对称加密算法负责文件主体加密,SM2 非对称算法管理设备密钥分发,SM3 哈希算法完成文件完整性校验。SM4 作为我国自主设计的分组密码算法,分组长度与密钥长度均为 128 bit,经过多轮迭代与 S 盒置换,安全性已得到国家密码管理局认证,在国产 CPU 与操作系统上的适配性优于 AES 等国际算法。
对于涉及跨境业务或海外协作的场景,可切换至 AES-256 国际标准,确保不同合规环境下的算法兼容性。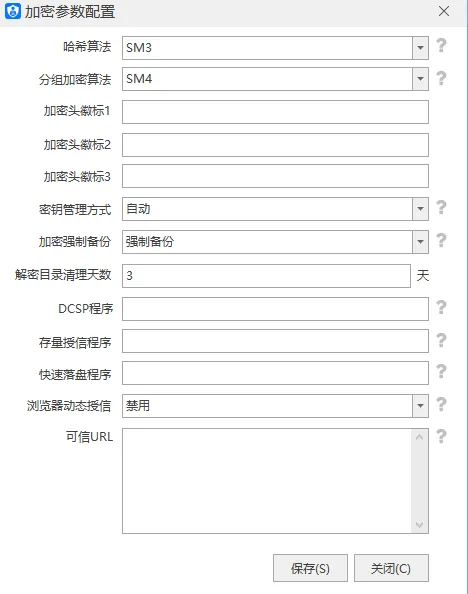
3.2 三级密钥架构
企业级加密系统的密钥管理不宜采用单密钥模式。实践中可参考三级密钥架构:
主密钥(MK):由硬件安全模块(HSM)或离线加密机保护,仅用于签发密钥加密密钥;
- 密钥加密密钥(KEK):用于保护数据加密密钥,存储于服务端安全区域;
- 数据加密密钥(DEK):实际加密文件的密钥,与文件元数据分离存储,即使攻击者获取加密文件和数据库,在无 HSM 授权的情况下也无法完成解密。
该设计符合 FIPS 140-2 及等保 2.0 对密钥隔离与分级保护的要求。
四、精细化权限管控的工程实现
透明加密解决了"文件存储态安全"问题,但内部越权访问、截屏拍照、违规外发等风险仍需上层策略补充。工程实践中,权限管控通常与驱动层加密深度协同:
进程级白名单:通过进程指纹识别技术,仅当指定受保护进程(如设计软件、办公软件)执行写盘操作时触发强制加密,避免加密范围过度扩张;
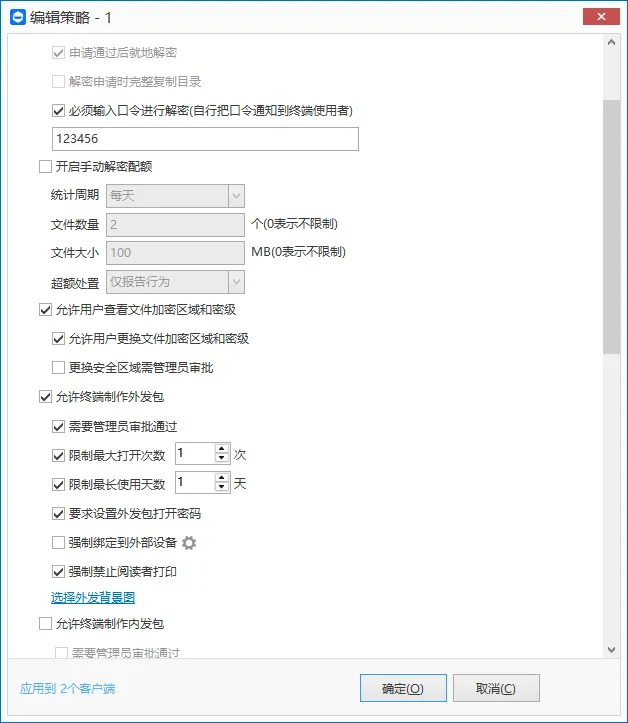
操作行为细粒度限制:对单份文件独立配置只读、编辑、复制粘贴、截屏、打印、另存等权限,支持按部门、岗位、项目组划分差异化策略;
- 时空约束:支持绑定设备指纹、设置访问时效(如仅工作日 8:00-18:00 可用)、限制打开次数,实现"最小授权"原则;
- 外发沙箱:对外传输文件时,自动封装为受控可执行容器,接收方无需安装客户端即可在预设权限范围内访问,同时所有操作行为被完整记录并可远程回收权限。
五、典型落地场景与选型思考
在装备制造行业,海量二维、三维图纸存储于设计师终端,外协外发缺乏管控。通过部署驱动层透明加密方案,可实现图纸从设计到生产全流程的密文存储,对外交付限时失效加密包,防止核心工艺外泄。
在建筑设计院,浩辰 CAD 图纸多版本流转,打印与截图泄露风险高。通过图纸分类加密策略与岗位分级打印权限,可在团队协同与数据安全之间取得平衡。
企业在选型时,建议重点关注以下技术指标:驱动层与应用层的协同能力、国密算法是否通过密码管理局认证、是否支持跨平台一致性(Windows/Linux/macOS 及移动端)、审批流程能否与现有 OA/钉钉/企业微信等办公平台集成。
六、结语
从应用层 Hook 到内核驱动过滤,从单一加密到国密合规的全链路防护,终端数据防泄密技术正在经历从"边界防护"向"存储态本体防护"的范式转移。对于正在推进数字化转型、同时面临知识产权保护与合规审查双重压力的企业而言,基于驱动层透明加密与精细化权限管控的技术路线,是兼顾安全性与业务效率的务实选择。
小编:33

