引言
.[TechSupport@cyberfear.com].REVRAC 与 .[OnlyBuy@cyberfear.com].REVRAC 是典型的针对性勒索病毒,其攻击路径通常是通过开放的 RDP 端口进入内网,利用高权限运行加密程序。由于其变种频繁且加密策略激进,传统特征库往往滞后。
本文将介绍如何利用 Outlook 的 OST 离线缓存机制,在 Exchange 服务器也被波及的情况下,从本地电脑中抢救出完整的邮件历史。同时,我们将部署 PowerShell 约束语言模式 (CLM),这比单纯的脚本拦截更彻底,它从语法层面剥夺了 PowerShell 调用底层 API 的能力,并结合网络位置欺骗,强制系统封锁自身的共享端口。数据安全问题刻不容缓,您可添加我们的技术服务号(huifu234),我们将第一时间为您提供专业的解决方案,保障您的数据安全。
一、 REVRAC 的“高强度加密”与“脚本依赖”
- 对 OST 文件的“遗漏”
REVRAC 病毒在扫描文件时,主要关注常见的文档扩展名(.doc, .xls, .pdf)。Outlook 的 OST 文件(outlook.ost)体积巨大且是复合数据库文件。如果 Outlook 在感染时处于打开状态,文件会被锁定,病毒往往会跳过这个正在被占用的“庞然大物”,或者只对其进行简单的读取而不是加密。 - 脚本加载器的横行
Phobos 家族常使用 PowerShell 脚本作为加载器,利用其强大的 .NET 调用能力和 COM 对象交互能力来下载载荷、关闭杀毒软件和执行加密。
二、 数据恢复:抢救“孤岛”状态的 OST 缓存文件
当用户的 Exchange 邮箱被勒索病毒加密,或者云端的同步也受到影响时,本地的 OST 文件可能成为唯一的“数据孤岛”。
- 定位 OST 文件
操作逻辑:
OST 文件通常位于 C:\Users[用户]\AppData\Local\Microsoft\Outlook 目录下。
该文件没有标准的扩展名规律,通常名为 outlook.ost 或 YourName@domain.ost。
判断存活: 检查该文件的修改时间。如果时间显示是病毒爆发前的旧时间,且文件大小正常(MB 或 GB 级别),说明它可能未被加密或未被完全覆盖。 - 强制脱离连接与转换
操作逻辑:
物理断网: 在未清理病毒前,不要启动 Outlook,以免同步时覆盖本地的 OST 数据。
使用修复工具: 运行 Office 自带的 scanpst.exe(收件箱修复工具)来尝试修复可能损坏的 OST 头部结构。
数据导出: 由于 OST 文件与账户强绑定,如果原账户无法连接,需要使用第三方专业的 OST 转 PST 转换工具(如 Stellar, Kernel 等)。
抢救内容: 成功转换后,你可以找回发件箱、收件箱、日历、联系人以及邮件中的附件。这对于找回保存在邮件里的合同、发票扫描件至关重要。 - 浏览器 Cookie 数据库的“选择性恢复”
操作逻辑:
虽然之前提到了 IndexedDB,但 Cookie 数据库(Cookies 文件)中存储了大量自动登录令牌。
如果 REVRAC 病毒删除了 Cookie 文件,可以使用像 Recuva 这样的工具开启“深度扫描”,专门搜索时间戳为病毒爆发前的 SQLite DB 文件。
验证: 导出 Cookie 导入浏览器后,可以尝试访问云端网站,确认是否无需密码即可登录(找回云端备份的钥匙)。
如遭遇不明勒索软件攻击,您可添加我们的技术服务号(huifu234)获取专业指导或紧急救援服务。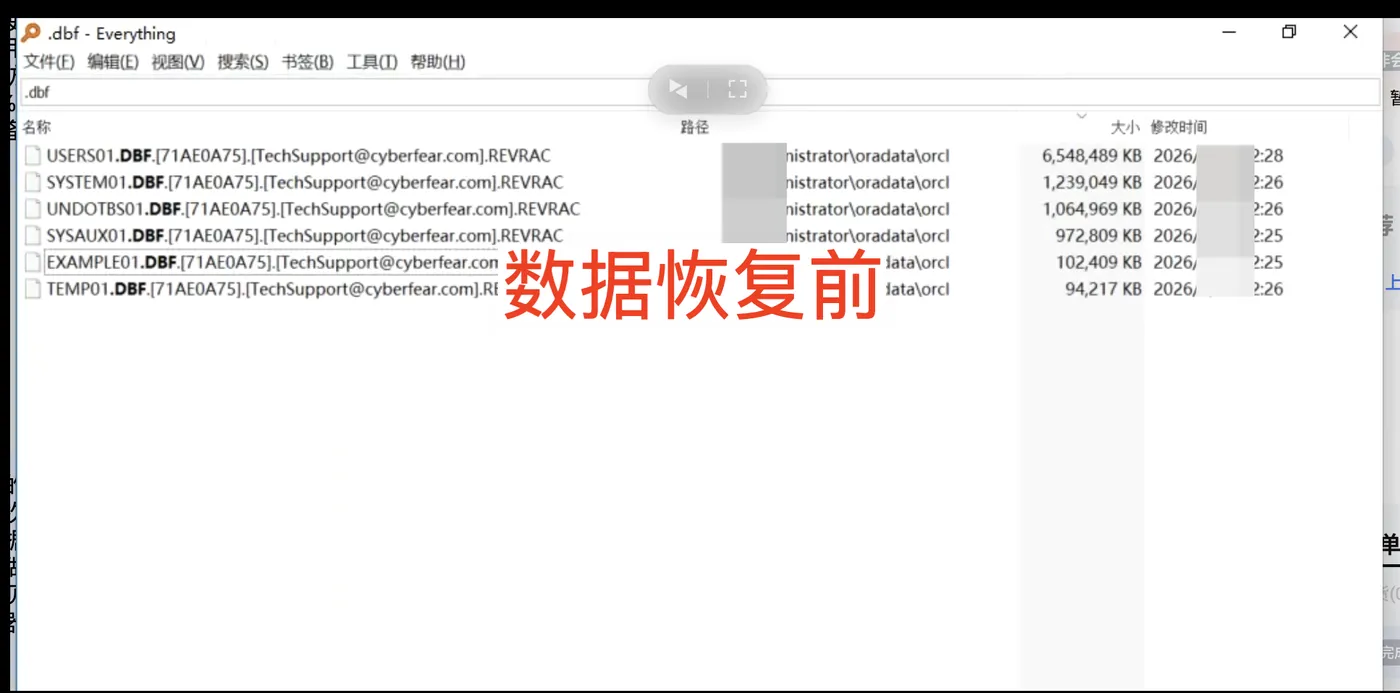

三、 预防:强制 PowerShell 约束语言模式 (CLM) 与网络位置欺骗
之前的防御措施多关注于拦截文件或封锁端口。这里我们将从运行环境和网络感知入手。
- 启用 PowerShell 约束语言模式
这是一种极其硬核的防御,它不阻止 PowerShell 运行,而是“阉割” PowerShell 的能力。
原理: 将 PowerShell 限制在“约束语言模式”下。在此模式下,只允许使用核心语言元素(变量、循环、基本运算),完全禁止使用 .NET 类、COM 对象(如 WScript.Shell)和 Windows API 调用。
部署策略:
环境变量: 配置系统环境变量 __PSLockdownPolicy,值为 4(这是最高限制级)。
组策略: 在 GPO 中开启“打开脚本块日志”配合“脚本执行策略”。
防御效果:
REVRAC 的 PowerShell 脚本通常需要调用 System.IO.File 类来删除文件,或调用 System.Net.WebClient 来下载病毒。
在 CLM 模式下,一旦脚本尝试执行 New-Object System.Net.WebClient,系统会报错:“无法在此模式下访问类型 System.Net.WebClient”。
勒索脚本瞬间变成毫无攻击性的废代码。 - 防火墙网络位置欺骗
攻击者往往利用内网的“信任”机制进行横向移动。我们可以欺骗系统,让它在内网环境时误以为自己处于“公用网络”(如咖啡厅 Wi-Fi)环境。
原理: Windows 的防火墙规则根据“网络位置”(域、专用、公用)应用不同的策略。在“公用”网络模式下,系统默认会关闭网络发现、文件共享和远程桌面(RDP)入站连接。
操作策略:
命令行配置: 使用 PowerShell 强制将所有网络接口的类别设置为 Public。
获取所有网络配置文件,强制设置为 Public
Set-NetConnectionProfile -NetworkCategory Public
```
防火墙规则加固: 在防火墙的高级设置中,针对“公用”配置文件,增加一条自定义规则:阻止所有入站 TCP/UDP 连接,除了特定的 DHCP 和 DNS 端口。
防御效果:
即使 REVRAC 感染了一台机器,它也试图通过 SMB(端口 445)或 RDP(端口 3389)连接到同一网段的其他电脑。
由于网络位置被欺骗为“Public”,防火墙会自动拒绝这些内网连接请求。这不仅切断了病毒横向移动的路径,还变相地增强了内网隔离的安全性。
结语
面对 .[TechSupport@cyberfear.com].REVRAC 等高危勒索病毒,在数据恢复层面,我们利用 Outlook 的 OST 孤岛特性,能够从本地存档中“起死回生”关键的邮件通讯数据,即使云端已被污染。而在防御侧,通过 PowerShell 约束语言模式,我们剥夺了勒索脚本最底层的系统操作能力,配合 网络位置欺骗,让内网环境自动进入“高度戒备”状态。这种结合了客户端缓存挖掘与运行环境降维/网络欺骗的策略,为企业在高危威胁下保留了宝贵的生存空间。