Linux服务器疑似被入侵?利用阿里云云防火墙流量日志溯源排查
当一台Linux服务器突然出现CPU飙升、陌生进程或异常外联,仅靠系统日志排查往往会碰壁——攻击者常在入侵后清理或篡改这些记录。更可靠的路径是跳出主机视角,借助独立采集的流量数据进行Linux服务器入侵溯源,而阿里云云防火墙流量日志正是这类数据的典型代表,它以源/目IP、端口、协议、动作等字段完整记录进出流量,成为还原攻击时序的基础。
**本文由 云国际服务商『 云老大 飞弟:@yunlaoda360 / YunLaoDa-云服务器•运维部门•撰写』如需转载请注明!
一、Linux服务器被入侵的常见迹象与应对思路
服务器失陷很少毫无预兆。CPU/网络使用率异常升高、突然出现监听高危端口的进程、/etc/passwd 或 crontab 被写入陌生条目,以及大量对外发起的扫描行为,都是典型的入侵痕迹。更隐蔽的方式是通过合法端口外联至远控地址,混杂在正常业务流量中极难分辨。应对这类事件,传统的思维是直接登录服务器翻看 messages 或 secure 日志,但一旦日志被篡改,就很难拼凑出攻击链。真正扎实的做法,是把流量日志纳入第一道分析防线,尤其优先排查出站方向的连接,再结合系统进程信息交叉验证,形成“网络侧+主机侧”的双向溯源框架。
服务器出现哪些异常行为时该警惕入侵?
观察云服务器日常运行,有三个信号值得优先警惕:一是短时间内出站流量激增,尤其指向非常用端口(如 4444、8080)或境外 IP,这往往是反弹 Shell 或数据外传的征兆;二是目的端口为 22、3389 的入站 SYN 包频次突然暴涨,且源 IP 分散,很可能正在遭遇暴力破解;三是网络连接中出现大量对同网段其他主机的扫描,比如连续访问 22、80、3306 端口,表明本机已被用作跳板。当这些现象与 CPU 占用异常或计划任务被篡改同时出现时,几乎可以断定服务器已不再可信,登录主机的同时就应同步导出云防火墙流量日志进行分析。
为什么流量日志比系统日志更可靠?
系统日志驻留在被侵入的主机上,攻击者获得 root 权限后可以轻易清除 wtmp、lastlog 乃至 /var/log 下的全部记录,让溯源陷入死胡同。而流量日志独立于服务器运行环境,由云平台侧采集并存储,服务器上的任何操作都无法抹除已经落盘的网络流记录。实际案例中,多次见到入侵者删除了 messages 和 bash_history,但云防火墙日志仍忠实保留了其从境外恶意 IP 下载工具、反向连接的回包特征,为定位入侵时间点和攻击手法提供了唯一可用的时间轴。
阿里云云防火墙日志在溯源中的独特优势
阿里云云防火墙默认保存最近 7 天的流量日志,并支持延长存储周期、投递至日志服务 SLS 进行 SQL 分析,这让运维人员能够快速执行“筛选出站高危端口的流量”或“统计 TOP 源 IP”等操作。另一个关键能力是与威胁情报库的联动——日志中的“威胁等级”字段会标注出与已知恶意 IP、域名的命中情况,直接把可疑连接暴露出来。同时,云防火墙不依赖主机 Agent,即使服务器内核模块被篡改,流量采集也不受影响,这一点让它在对抗较高级别的入侵行为时,保持了更强的取证闭环能力。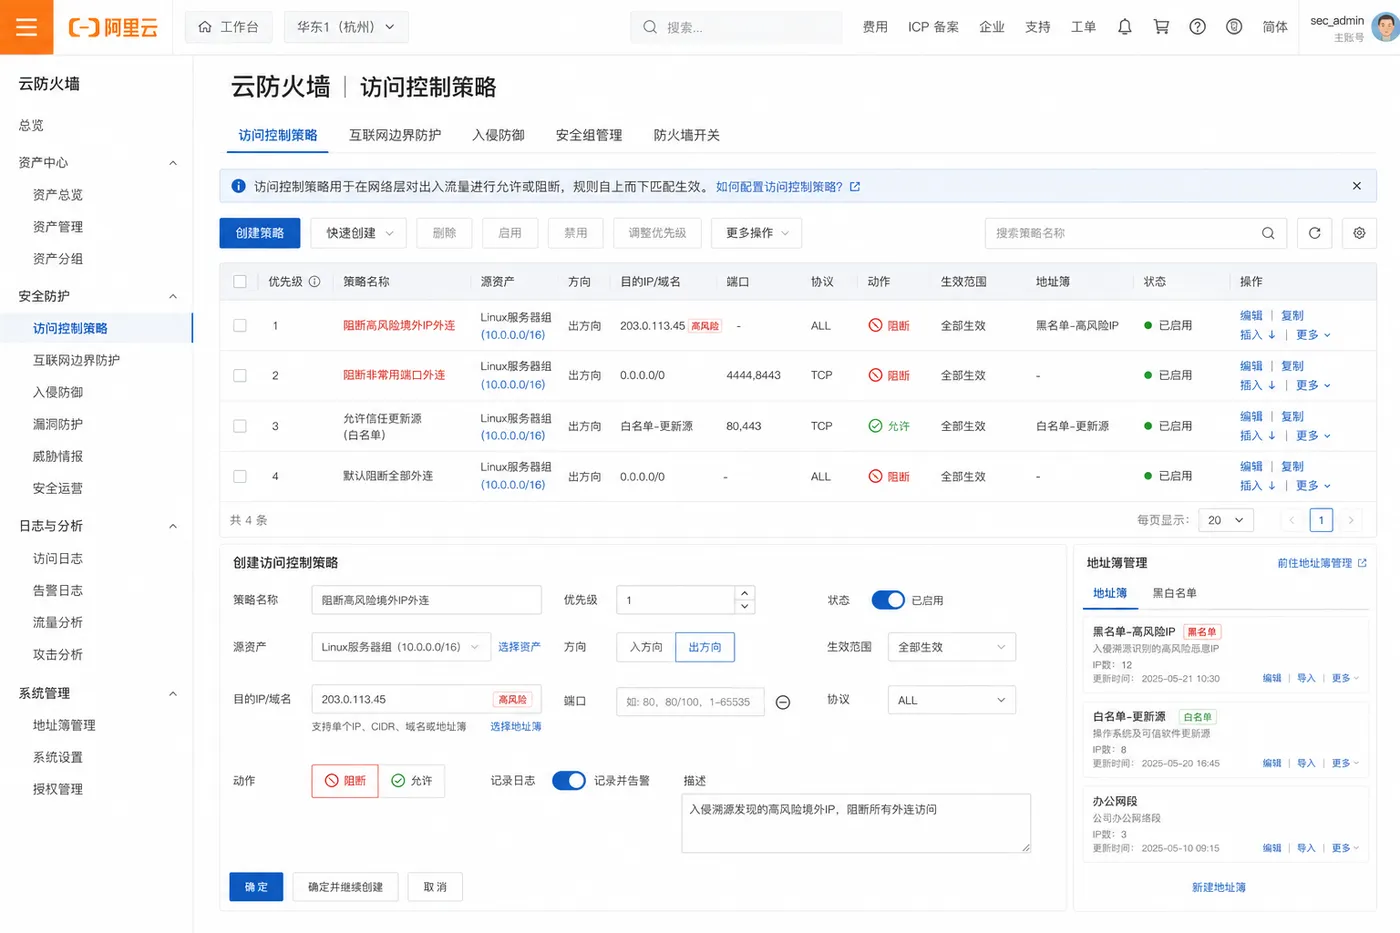
二、配置阿里云云防火墙收集流量日志
很多人在服务器出现异常后,本能地冲进系统日志翻找线索,结果发现 /var/log/messages 要么被清空,要么只剩几条无害的记录。这其实已经是一种标准化的对抗手段——入侵者清理系统痕迹的速度,往往比你登录上去查的还快。所以,在安全回溯里,真正扛打的往往不是主机侧日志,而是独立于主机存储的网络流量日志。阿里云云防火墙提供的流量日志,本质上就是把服务器进出口的每一包流量都当成审计事件记录下来,不管攻击者怎么在操作系统中抹除痕迹,这些网络层面的“记账本”都很难被篡改。
如何开启云防火墙日志功能
开启路径并不复杂,但真正拉开差距的,是配置时的几个细节。在阿里云控制台左侧导航栏找到“云防火墙”,进入“日志分析”模块后,直接开启“流量日志”与“访问控制日志”两项投递即可。有运维习惯的人会顺手把“事件日志”一并打开,这样当威胁情报库命中恶意 IP 时,系统会自动标注风险等级,省去大量人工筛选时间。比较值得提醒的是存储时长设置:默认 7 天的保留周期对于大多数真正的溯源工作远远不够,很多攻击链的潜伏期就超过了这个窗口。实践里,我们会建议至少把日志存储延长到 30 天,成本增加不大,但回溯能力明显提升。如果预算允许,直接配置自动投递到阿里云日志服务 SLS,再做一次归因计算,就能让日志从“被动记录”变成“主动告警”的基础设施。
日志存储与查询入口设置
把日志存下来只是第一步,查询入口的设计直接影响应急响应的速度。很多人习惯直接从云防火墙控制台的“日志查询”里手敲检索条件,这在平时浏览还好,但当服务器 CPU 飙升、业务报警响成一片的时候,那种手动交互的节奏会让人抓狂。更高效的做法是提前在 SLS 中建好一个独立的 Logstore,标题可以就叫 cfw-traffic-log 或类似命名,再把查询语句保存为“快速分析”视图。举例来说,一个最常用的检索模板是:“dst_ip:受害实例私网IP AND direction:out AND threat_level:high”,这条语句几秒内就能把高危出站连接全部拽出来。另外,SQL 分析功能支持 GROUP BY 聚合,能快速统计出 Top 10 被访问端口、Top 源 IP 等,不用再去依赖手动翻页,把溯源动作从猜测变成结构化分析。
日志字段含义与过滤方法
真正把流量日志用起来,得对几个关键字段有基本认知。src_ip 和 dst_ip 是源和目标地址,但在云上环境里尤其要注意区分公网与私网 IP,不要把内部微服务之间的健康检查误判成横向移动。dst_port 字段在暴力破解溯源时价值很高:短时间内大量命中的 22 或 3389 端口日志,往往就是密码喷洒攻击的痕迹。action 字段标记的是放行或拒绝,但别看到“拒绝”就觉得安全,大量被拦截的出站连接可能恰好说明恶意进程正在尝试外联。threat_level 则是威胁情报库的自动判定,应该优先处理“高危”和“中危”的条目。过滤时,先锁定异常出站方向,再交叉比对目的 IP 所属地域和端口,最后落到服务器上用 netstat -anp 查进程路径,这一套组合下来,基本能把大多数失陷场景的源头定位清楚。
三、通过流量日志识别异常连接
当系统日志被清理、进程列表被伪装,独立于主机之外的网络流量日志往往成了溯源的最后一块拼图。阿里云云防火墙默认存储最近7天的流量全量记录,支持按源/目的IP、端口、协议、动作等字段检索,并能与威胁情报库自动联动。实际分析中,出站方向的异常远比入站攻击更值得警惕:大量服务器失陷后,首先触发的就是主动外联行为——连接C2、下载载荷、外发数据,这些流量会忠实反映在日志里,而不会被攻击者轻易抹除。
如何发现外联恶意IP
去年底一家跨境外贸公司的CentOS服务器CPU持续高位,运维起初以为是业务增长,直到在云防火墙流量日志中筛选出“威胁等级=高”的出站条目,才发现服务器每隔30分钟便会主动连接一个位于摩尔多瓦的IP,目的端口为8443,该IP已被阿里云威胁情报标记为“Emotet C2”。进一步用netstat -anp锁定连接进程,确认是一个伪装成/usr/sbin/sshd的二进制文件。这类凭IP情报快速定位的手法,比纯粹翻看/var/log/messages高效得多,而且情报库会定期更新,不会因某个恶意IP的过期而失准。日常运营中,可以在SLS里建一条告警规则:出站目的IP不在白名单(如内部NTP、厂商镜像源)且端口非业务必须的,立即通知。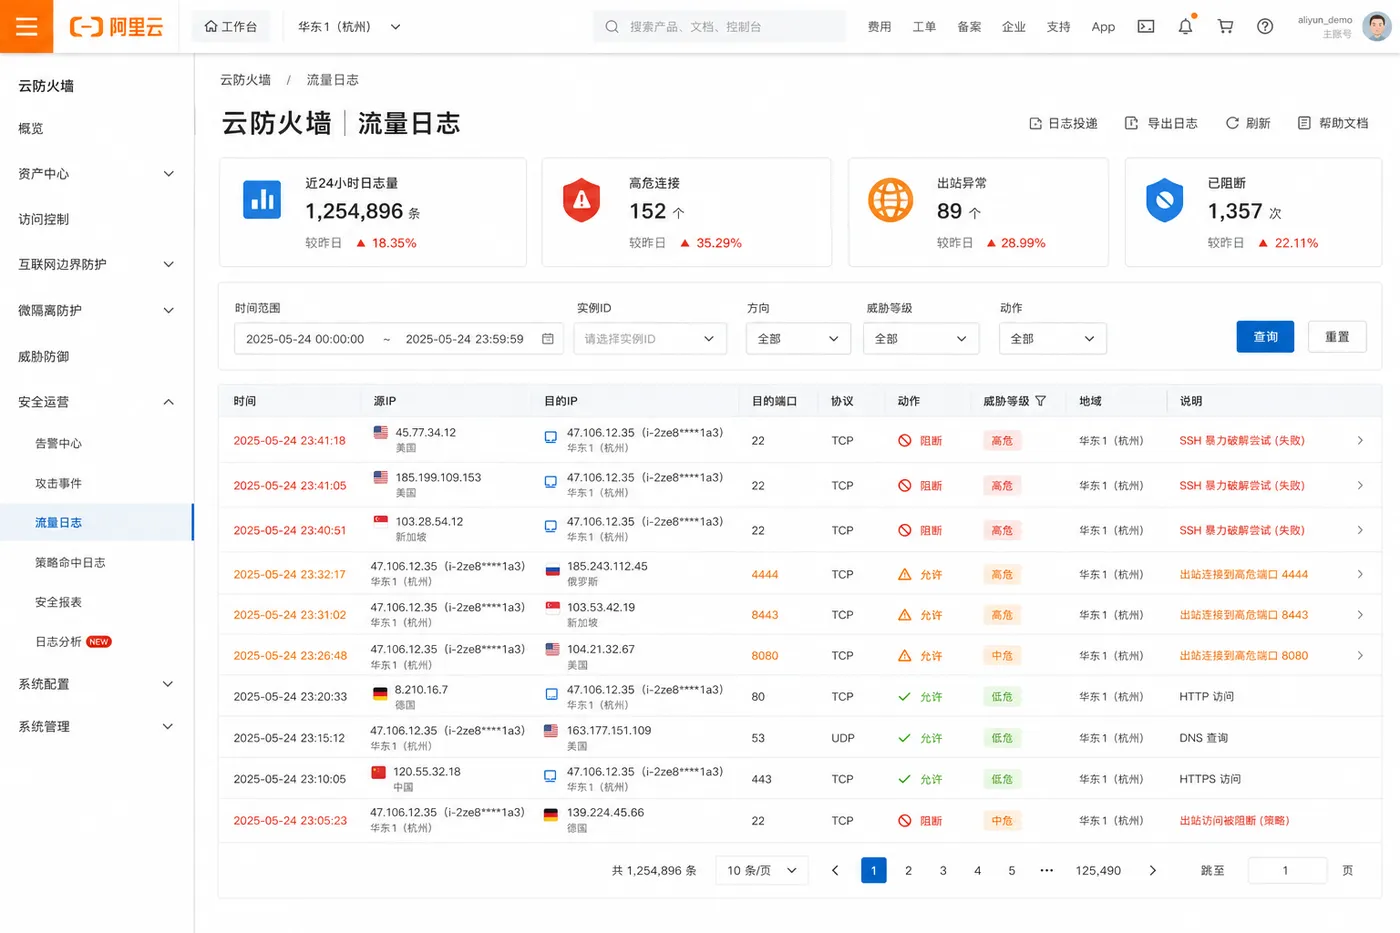
识别暴力破解与扫描行为
暴力破解在流量日志中的模式极为清晰:短时间内同一或分散的源IP,对22、3389等管理端口发起爆发式SYN包。一次对某初创企业服务器的溯查中,云防火墙日志显示48小时内多达28万个SYN包来自83个不同国家的IP,尝试登录的账号包含admin、test、postgres等弱口令组合。最终发现一个未被删除的测试账号被成功爆破,攻击者在进入后立刻添加了SSH公钥。值得留意的是,慢速扫描(每分钟1~2次连接)常被默认告警忽略,但通过SLS的SQL统计“源IP| COUNT(*) as cnt`按小时汇总,仍能抓出这种隐蔽试探。一旦锁定攻击源,可以在云防火墙的网络ACL或安全组中对相关IP段做临时的入方向封禁,再结合业务白名单逐步收紧。
分析异常端口与协议
端口滥用是入侵的常见副作用。有一起案例中,攻击者利用Web漏洞上传了反弹shell脚本,然后在云防火墙日志里可以看到服务器以高端口(58000-59000)对外发起大量TCP连接,使用的协议虽然是标准的HTTP,但Payload中携带的User-Agent却明显异常——并非标准浏览器,而是一个硬编码的curl/7.29.0加随机数字。交叉核对服务器上/proc/net/tcp和lsof,发现一个名为[kworker/0:0]的进程占用了多线程连接。云防火墙的流量日志不仅记录端口,还能提取出应用层协议与部分请求特征,这为识别加密或不常见的隧道协议提供了依据。如果DNS日志中出现大量TXT查询或域名字符串长度异常,也要警惕DNS隧道外泄数据。这类分析需要一定经验,如果团队缺乏专门安全人力,让像云老大这样能提供一站式技术支持的平台做一次入侵溯源与策略加固的整体评估,往往能比自行摸索减少几周的试错周期。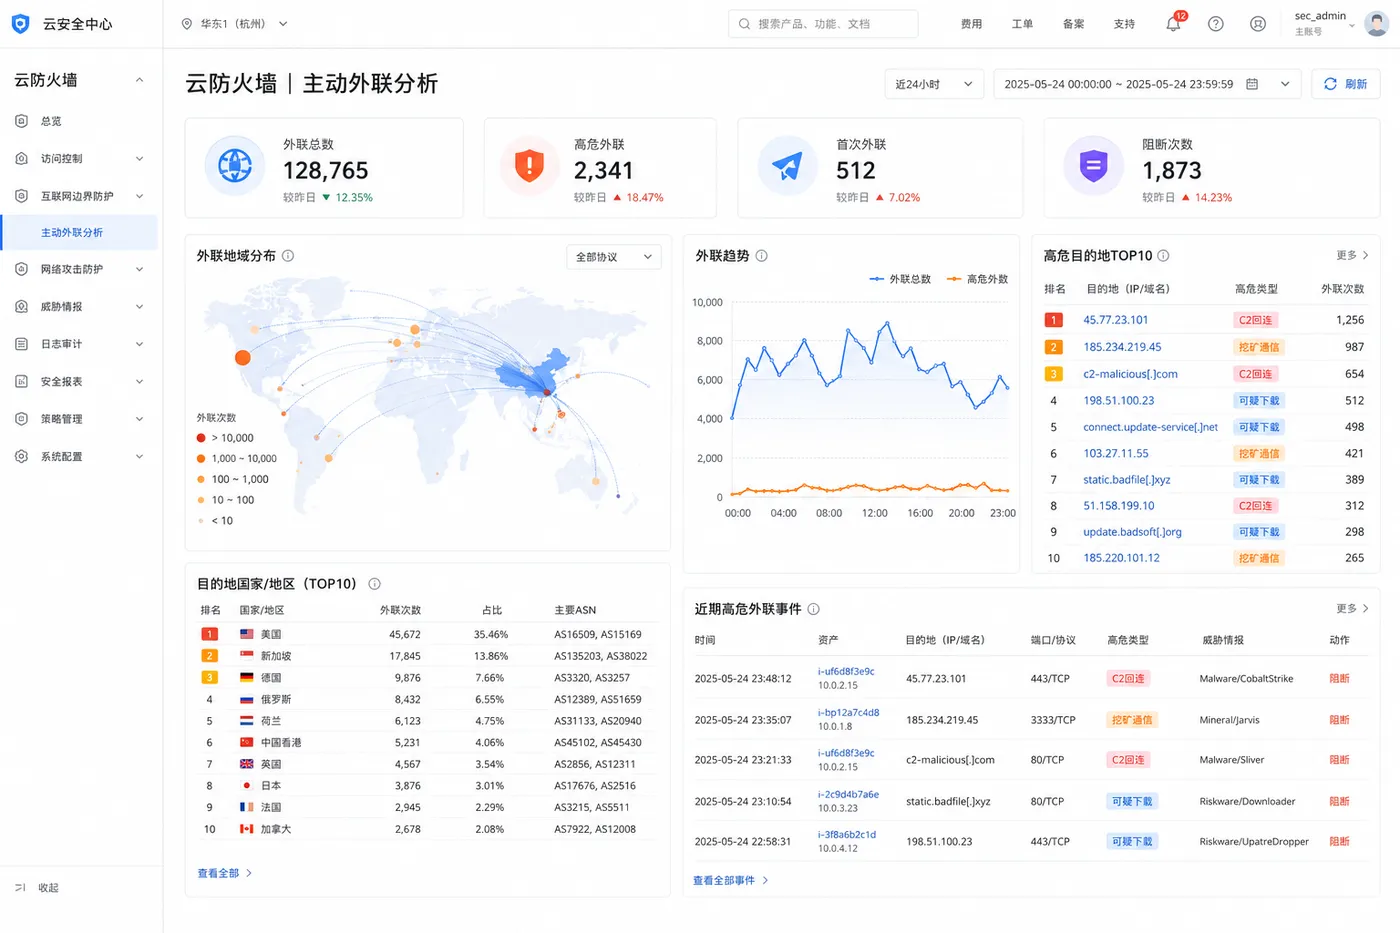
四、溯源攻击源:从IP到攻击者画像
确认异常流量后,下一步是从海量日志中锁定攻击源。这一步的关键不是“找IP”,而是给IP做画像——它是谁的资源、属于什么攻击类型、背后有没有组织特征。阿里云云防火墙的流量日志里,攻击者藏得再深,也绕不开三组数据:威胁情报标签、地理位置时区、端口序列模式。
IP情报关联与威胁情报库
流量日志里的“威胁等级”字段是最直接的过滤器。一个来源IP如果被标注为“高”且命中“恶意软件控制器”标签,优先级远高于普通扫描IP。实操中常见的误区是手工对比开源情报库,效率极低——云防火墙直接关联阿里云自有威胁情报,颗粒度到具体攻击家族(如Mirai变种、CoinMiner),而且免费更新。根据云防火墙公开文档,库内恶意IP识别准确率在95%以上,误报主要集中在个别CDN出口IP被误标记,这类可通过白名单手动排除。
地理位置与访问时间分析
攻击流量有明显的地域和时间模式。一台只面向国内用户的服务器,凌晨三点频繁出现来自东欧的SSH连接尝试,大概率是自动化爆破工具。在日志里筛选出高危IP后,优先看它的物理位置和活跃时段是否与业务特征吻合。曾有一个外贸企业案例,攻击流量全部来自东南亚某国,时间集中在当地工作时间,后续查询发现该IP段属于该国某IDC机房,推断为竞争对手雇佣的攻击——这种判断无法靠机器完成,但机器给你画出了准确的时间坐标。
溯源到具体攻击者手段
IP画像做完,下一步是还原攻击链。流量日志里端口序列本身就是指纹:22端口高频SYN包是爆破,3306端口低速探测是数据库嗅探,8080/8443端口异常出站连接可能是植入的WebShell在回弹。对运维而言,只需一条查询语句就能统计出某个源IP访问了哪些端口、用了什么协议、持续多久。结合SLS的SQL分析,可以直接输出该IP的访问时间线和端口热力图,五分钟之内从“发现异常”推进到“锁定攻击类型”。溯源不是追求找到具体的人,而是搞清楚对方用了什么路径打进来,这才是能堵住漏洞的有效信息。
五、结合其他日志进行关联分析
仅靠流量日志给出异常连接,还不足以还原完整攻击路径。实际入侵往往在主机层面留下大量痕迹,交叉比对系统审计日志、Web访问日志甚至磁盘快照,能把孤立的 IP 触碰拼成可取证的行为链。
系统日志与Web日志联合
攻击者对 Web 应用的 SQL 注入尝试,会在 Nginx/Apache 日志里留下畸形 URI 和 500 状态码的密集记录;而同一时段的 SSH 暴力破解则反映在 /var/log/secure 中。阿里云云防火墙流量日志默认保留 7 天,支持按时间戳快速检索出站连接。把 Web 异常告警的时间窗口与云防火墙中目标端口为 22 的 SYN 包统计做关联,就能判断对方是先扫描再注入,还是利用 Web 漏洞直接上传了脚本。实操中我们常用阿里云 SLS 的 join 分析语句将 Web 日志源 IP 与云防火墙威胁情报匹配,命中率高时一天能筛出数十个真实攻击队 IP,而非误报的搜索引擎爬虫。
进程日志验证攻击路径
流量日志中出现的出站连接一旦指向低信誉 IP,必须落到主机进程上核实。典型做法是在 Server 端执行 netstat -anp | grep <可疑IP> 查对应 PID,再结合 auditd 或 systemd-journald 回溯该进程父子关系。去年处理过一起案例:云防火墙日志显示某台对客服务器每隔 30 分钟连接一个美国 C2 地址,威胁情报标注为“Emotet”,而系统进程日志显示该连接来自 PHP-FPM 子进程,顺藤摸瓜发现 /tmp 下藏了一个伪装成 cron 的恶意 shared object。没有进程日志的确认,单看流量很容易把这种低频连接当成正常的 NTP 外发。
快照比对确认篡改行为
穿透性入侵通常伴随文件篡改或 webshell 落地。在排查的关键节点,调用云盘快照比对工具(如阿里云的快照策略或自研脚本)对比入侵前后目录的哈希值,能直接定位新增、修改的文件列表。一次排查中,云防火墙的流量日志指向了 /uploads/avatar/ 目录下一个 PHP 脚本被持续 POST 请求,快照比对发现该脚本创建时间比系统基线晚了两天,且 md5 和文件大小与正常头像文件不一致,最终确认是一枚经图片马二次渲染生成的 webshell。这种快照证据再配合防火墙的出站流量时间轴,就能形成一份可加固复盘的攻击时间线报告。对于运维力量有限的中小团队,如果你不想自己一家家比价搭建这套日志+快照联动的溯源体系,找像云老大这类服务商做一次整体评估,能省不少试错成本。
六、总结:从溯源到加固的完整闭环
溯源的价值不在“找到谁干的”,而在于用证据链推动修复和监控闭环。多数运维团队的习惯是,CPU 飙到 90% 才去翻云防火墙日志,但这时最早的外联异常常已发生 3-5 天,日志窗口被浪费。阿里云云防火墙默认保留 7 天流量日志,若未在日志服务中延长存储,很多慢速扫描的早期痕迹会自动滚动覆盖,留给溯源的是一堆碎片。一个完整的闭环,至少要把这三个环节跑通。
溯源报告撰写要点
报告别写成“某日某 IP 访问了某端口”的流水账。有实战价值的溯源报告至少要包含:攻击时间线(首次异常流量时刻、各阶段动作分布)、被利用的端口与服务、威胁情报库标注的恶意 IP 标签、服务器上关联的进程 PID 与文件路径,以及被篡改的文件清单。用云防火墙日志的“威胁等级”字段提取高危命中,再交叉 netstat -anp 与 auditd 日志锁定进程快照,能让报告在后续的漏洞通报、等保整改中直接作为证据,避免多部门反复扯皮。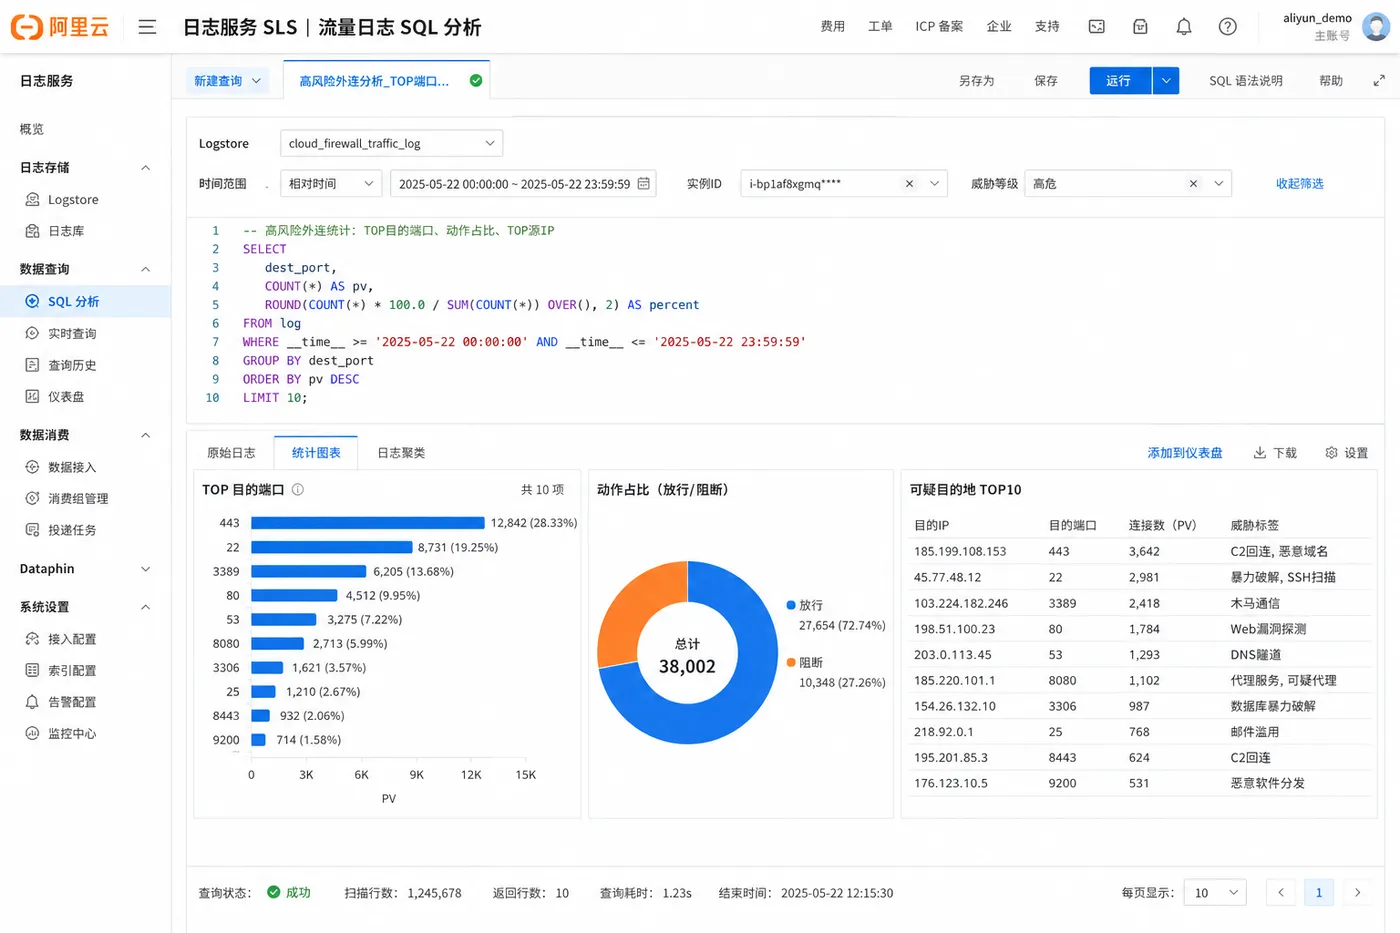
基于结果修复安全漏洞
溯源不是终点,修复要前置。常见场景是定位到后门进程后只删文件不追根因,一周后同样的木马换了个端口重新上线。修复动作应遵循最小化原则:先关闭溯源报告中所有被利用的端口(尤其非 80/443/22 的高位端口),再对受影响服务做版本升级或补丁修复,然后按最小权限重构安全组规则。如果一个入侵事件触发了外联多个已知恶意 IP,说明主机大概率已被植入持久化后门,这时仅靠防火墙拦截是不够的,必须重装或从干净快照恢复,并同步重置所有凭据。
建立常态化监控与响应流程
一次溯源结束后,如果监控还是“等告警再动”,下次入侵很难更快发现。建议在阿里云日志服务中固化至少三条告警规则:非白名单外联告警、单 IP 多端口扫描告警、非工作时间管理端口登录告警,并结合威胁情报库自动标注风险。存储周期从默认 7 天延长至 30 天以上,成本可控且能让慢速攻击露出马脚。对于安全人手紧张的中小企业,把日志分析和规则调优交给像云老大这样有安全代维经验的服务商做一次整体评估,往往能省下自建 SOC 的试错时间和人力成本,让溯源到加固的闭环真正运转起来,而不是每次都从零拼凑。