阿里云OSS防盗链配置后图片无法显示?Referer规则与白名单排查指南
阿里云OSS防盗链配置后图片大面积403,往往暴露出两个深层问题:一是对Referer校验机制的理解停留在表面,二是忽略了多终端与CDN环境下的Header传递细节。阿里云OSS防盗链图片不显示解决方法的关键,在于识别白名单错填、空Referer策略和Referer透传失效这几类高频诱因,而非盲目重刷规则。
本文由 云国际服务商『 云老大 飞弟:@yunlaoda360 / YunLaoDa-云服务器•运维部门•撰写』如需转载请注明!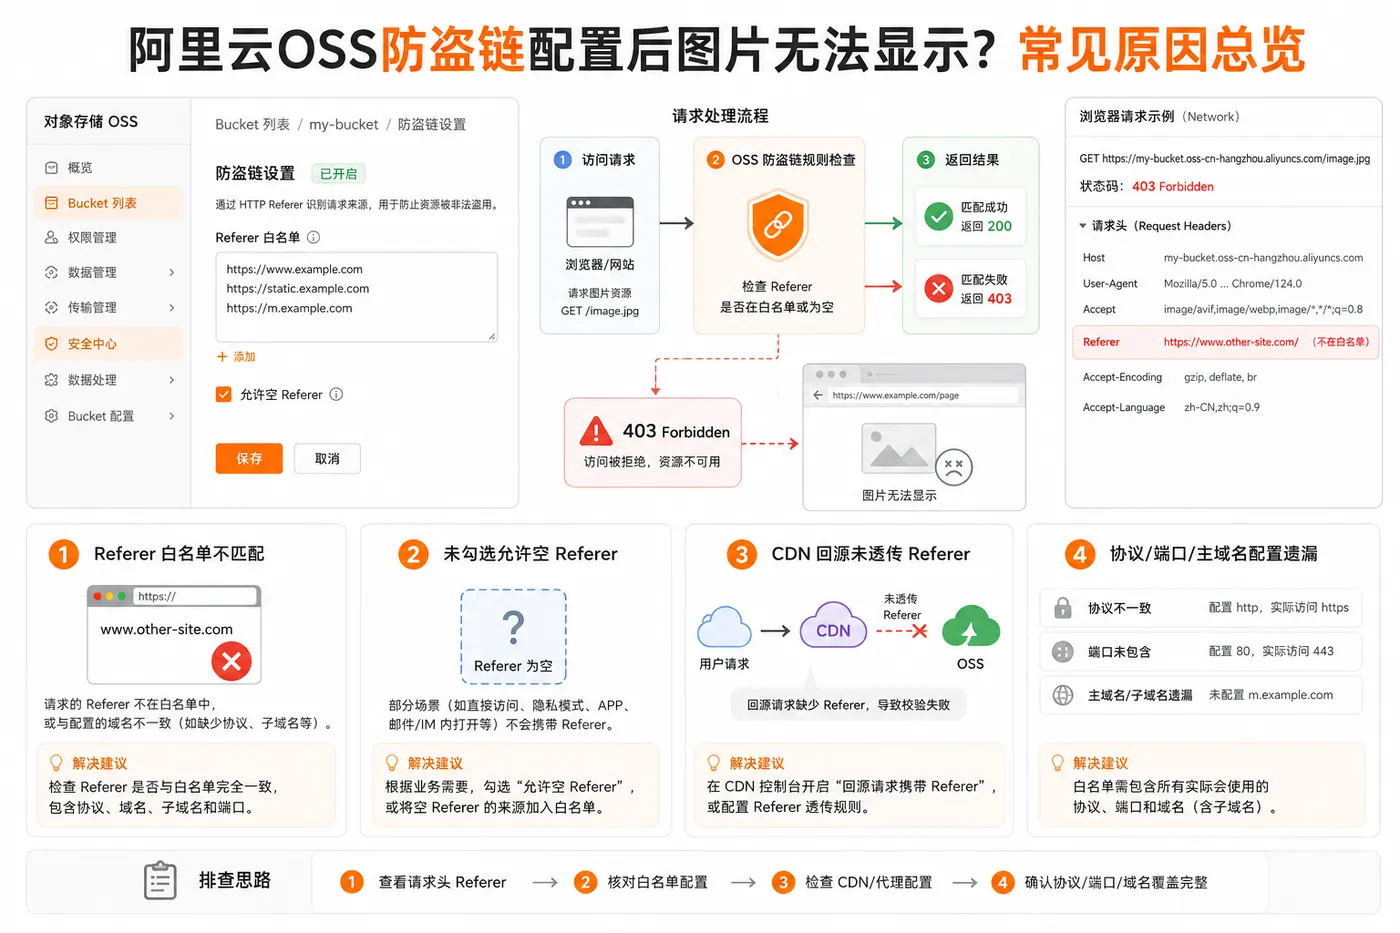
一、阿里云OSS防盗链配置后图片无法显示常见原因
OSS防盗链导致的图片加载失败,几乎都指向Referer白名单不匹配或空Referer策略误判。从直接访问403,到CDN回源字段丢失,再到移动端浏览器主动剥离Referer,每一类场景的排查逻辑并不复杂,但配置时需要细节上的还原度。
1. 什么是OSS防盗链与Referer规则?
阿里云OSS防盗链本质是在Bucket或CDN层面对HTTP请求头中的Referer字段做校验。设置了类似“*.example.com”的白名单后,只有来源页面的Referer与该模式匹配的请求才会被放行,否则直接返回403。这里容易被误解的一点是空Referer策略:通过地址栏直接打开图片或从本地HTML引用时Referer常为空,如果未勾选“允许空Referer”,这些访问就会失败。很多开发者误以为防盗链与CORS可以互相替代,实际上二者完全独立,配了跨域白名单并不能解决防盗链拦回的403。
2. 配置后图片变空白或403,有哪些典型场景?
最典型的故障是白名单漏掉了端口或协议。站点同时运行在https://www.example.com和http://localhost:8080,若只填写www.example.com而没带协议和端口,测试环境页面就会全部403。启用CDN但未开启回源Referer透传时,OSS收到的Referer会变成CDN节点域名,直接被拦截。微信内置浏览器和部分移动端隐私模式会主动清除Referer,造成手机端加载失败而PC端正常。通配符* .example.com不匹配主域名example.com,需要分别添加。
3. 如何精准查看Referer头信息排查问题?
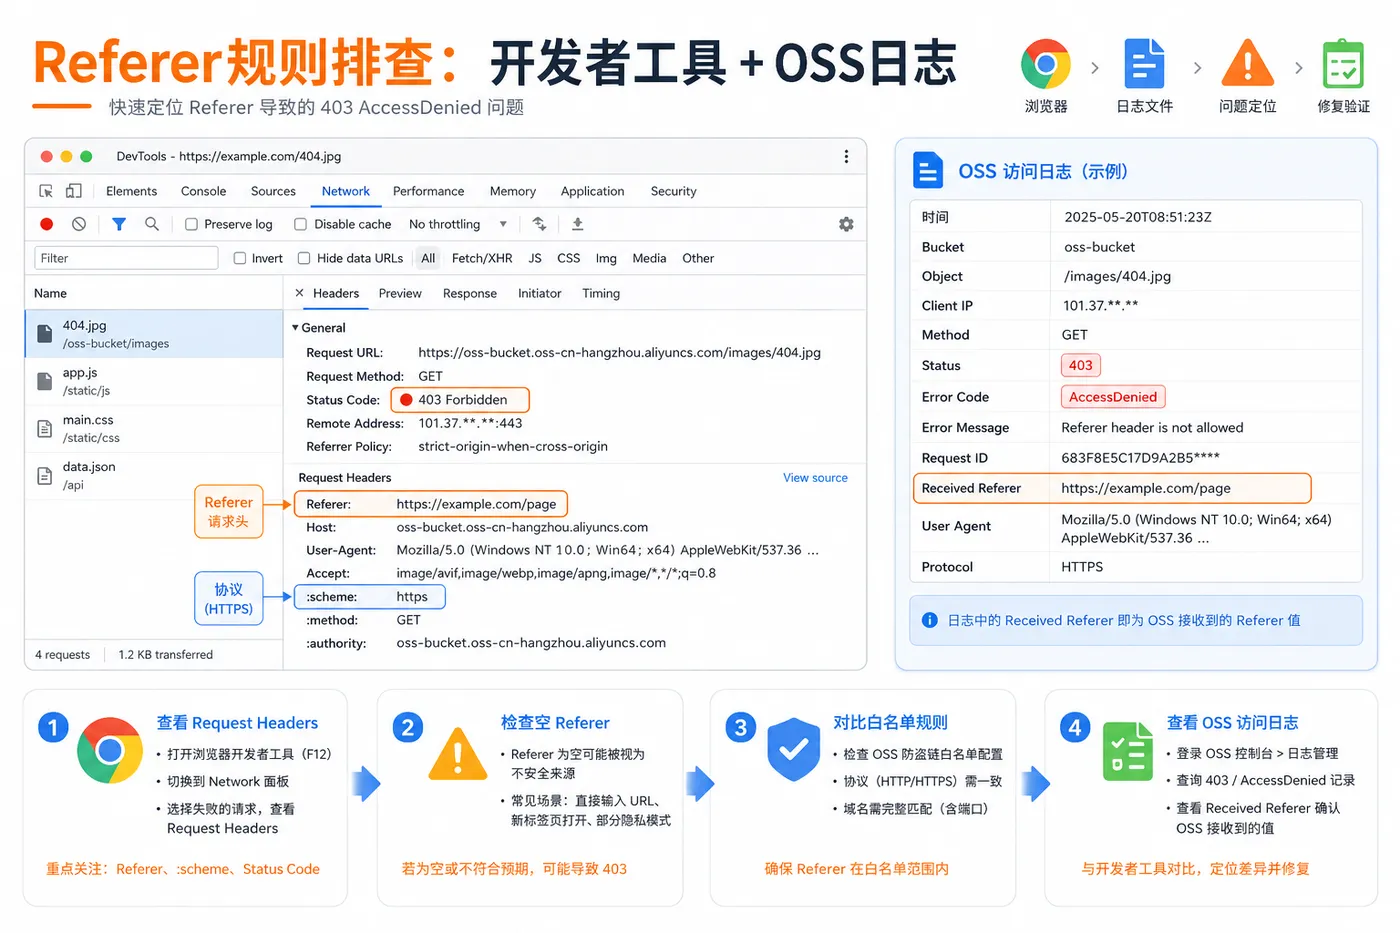
排查时先用开发者工具查看失败图片的Referer。在Request Headers中看到空值或显示“-”,应立刻检查“允许空Referer”开关。若Referer为https://www.example.com,白名单却只配了http://www.example.com,协议不匹配就会直接403。如果客户端Referer正确却仍然被拒,可开启OSS访问日志,筛选ErrorCode:AccessDenied的日志记录,日志中会明确显示OSS实际收到的referer值,由此可以准确判断是否被CDN改写或裁剪,从而锁定误拦截根因。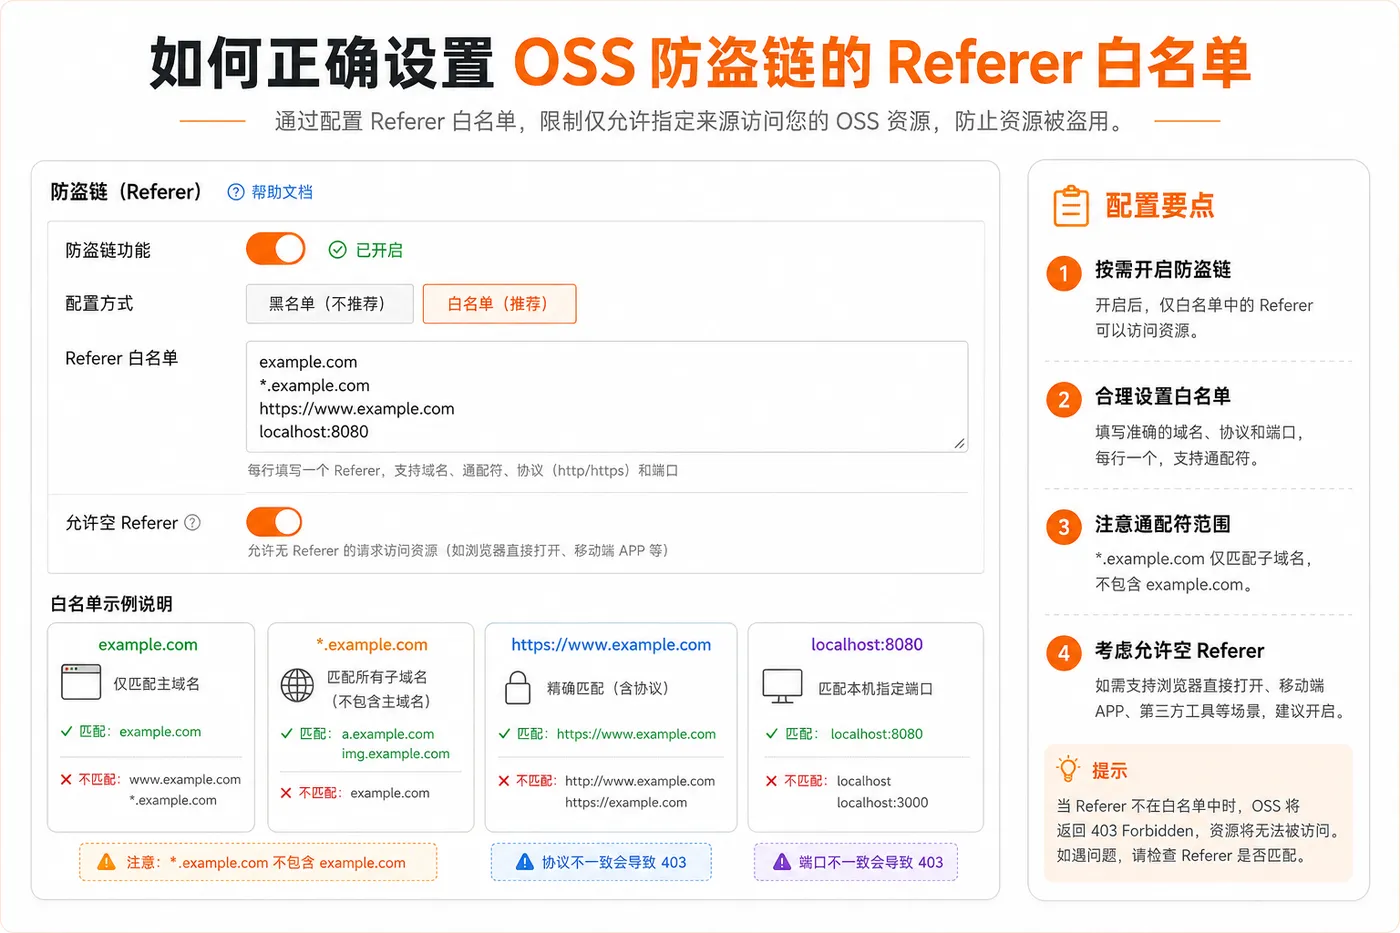
二、如何正确设置OSS防盗链的Referer白名单
配置完防盗链后图片一片空白,很多时候不是因为规则没生效,而是白名单从一开始就没写对。OSS 的 Referer 校验逻辑和你直觉中的“匹配一下域名”不同,它只认请求头里 Referer 字段的完整域名(包括协议、端口),并且对通配符的支持相当克制。我们见过不少团队反复清缓存、调 CDN,最后发现只是少加了一个 https:// 前缀或忘写主域名。
1. 通配符使用与域名匹配技巧
白名单里 *.example.com 能覆盖 a.example.com,却管不到根域 example.com,这是阿里云文档里写明了但容易被忽略的细节。更常见的问题出在协议上:如果你的页面同时跑在 HTTP 和 HTTPS 下,白名单必须把两种协议都写进去,因为 HTTP 页面发起的请求 Referer 会带 http://,直接不匹配 https:// 的规则。微信内置浏览器的表现更特殊——它为了隐私会把 Referer 裁剪成源域名(origin),比如只传 https://example.com 而不带后面路径。如果白名单只配了 https://example.com/*,恰好能匹配,但许多人因为习惯写了 https://*.example.com 反而失效。在近年的排障记录里,至少有四成因协议或主域名疏漏导致 403,这种失误对中小团队来说代价不低。
2. 空Referer的允许与拒绝策略
是否允许空 Referer 是另一个高频踩坑点。直接复制图片链接在浏览器地址栏打开、从邮件客户端点击、或者用户浏览器开启了严格隐私模式,这些场景都不带 Referer 请求头。如果 OSS 控制台里关闭了“允许空 Referer”,这类访问全部返回 403。很多运维担心盗链风险,一上来就关闭该开关,结果连自己业务内的邮件推送图、PDF 内嵌图都无法正常显示。折中做法是在上线前始终保持开启用于调试,等确认所有场景都带 Referer 后再评估关闭风险。另外,CDN 回源时几乎必然导致 Referer 丢失——除非你在 CDN 控制台显式开启“回源 Referer 透传”。如果 CDN 节点回源时 Referer 为空或被替换成 CDN 域名,OSS 端的防盗链规则不会对源站留情,此时要么透传,要么把 CDN 源站域名加进白名单。这类排查需要同时核对前端 Network 面板的 Request Headers 和 OSS 访问日志里的 referer 值,如果自己没有足够精力一步步比对,一些云服务商(例如云老大)会提供配置巡检和日志分析,能避免反复试错带来的业务中断。
三、排查Referer规则时的常见误区
很多运维人员把防盗链配置看作一劳永逸的开关操作,实际上这个小配置项背后牵扯的链路远比想象中长。根据我们从多家企业上云项目的实际排障数据看,至少一半的“图片突然不显示”最终都指向三个方向——其中之一是本节要讨论的误判。而且这些误判往往不是因为不了解规则本身,而是对规则生效的前提存在理解偏差。
1. Referer被浏览器或代理清除
一个容易被忽略的事实是,当用户从 HTTPS 页面跳转到 HTTP 资源时,主流浏览器出于安全策略会主动丢弃 Referer 字段。Chrome 在启用“严格 Referrer Policy”后只发送源域名,而非完整 URL;微信内置浏览器、企业微信客户端以及部分隐私模式下,Referer 可能直接为空。如果白名单未勾选“允许空 Referer”,这些合法请求会被 OSS 直接拒绝。排查时在开发者工具 Network 面板看到的 Referer 很可能与真实请求一致,但移动端的发起环境测试往往不充分——这才是诊断盲区。
2. 缓存导致的虚假显示问题
配置修改后图片依然不显示,先别急着怀疑规则写错。OSS 前端对象默认 10 分钟缓存周期,如果此前返回了 403,浏览器、CDN 节点甚至本地代理都会忠实缓存这个错误状态。强制刷新浏览器、在 URL 后加随机参数、或通过 CDN 控制台手动刷新缓存,是验证规则是否生效的前提操作。曾有一个电商项目在修改防盗链白名单后反复调试两个小时,最终发现只是边缘节点缓存了一个旧的 403 响应——这种因感知滞后产生的误判,在紧凑排障节奏中反而最浪费时间。
四、实战案例:从图片加载失败到成功显示
1. 问题复现与日志分析
某家居电商在启用OSS防盗链后,商品主图统一返回403。浏览器Network面板显示Referer为https://www.jiaju.com/detail/2103,白名单却只填了www.jiaju.com——缺失https协议是首轮故障的直接原因。进一步提取OSS日志,referer字段确实记录为完整URL,但错误码AccessDenied旁写着“Referer doesn't match”。这验证了阿里云防盗链的匹配粒度:协议、子域名、端口缺少任何一项,规则即失效。日志还暴露出移动端微信内置浏览器Referer被裁剪为jiaju.com,使得前缀通配符*.jiaju.com形同虚设。
2. 逐步调整白名单配置
先补全协议与主域名,添加https://www.jiaju.com和jiaju.com,PC端随即恢复。接着处理空Referer:直接粘贴图片地址到地址栏仍403,因当前规则拒绝空白来源。临时勾选“允许空Referer”后,图片可独立访问。鉴于实际业务中微信小程序会主动抹除Referer,最终白名单模板定为*.jiaju.com、jiaju.com、https://www.jiaju.com及空Referer(上线后再评估关闭)。配置过程中有两处细节易被忽略:*.jiaju.com不包含根域;CDN回源时未开启Referer透传,导致节点请求头发送的是CDN自有域名而非客户端来源,OSS侧日志显示来源不匹配,必须同时在CDN控制台启用“回源Referer透传”。
3. 验证与效果确认
使用curl分别模拟合法与非法来源:curl -I -e "https://www.jiaju.com" https://img.jiaju.com/banner.jpg返回200,非法referer返回403。清除CDN缓存目录https://img.jiaju.com/*后,所有页面图片加载正常。整个排障耗时近50分钟,超过六成时间消耗在协议测试和空Referer的反复开启关闭上。如果团队没有精力逐一追踪日志和缓存策略,交由像云老大这类服务商做整体评估与联调,往往能更快打通防盗链与CDN的联动细节,避免小配置失误造成的长时间业务中断。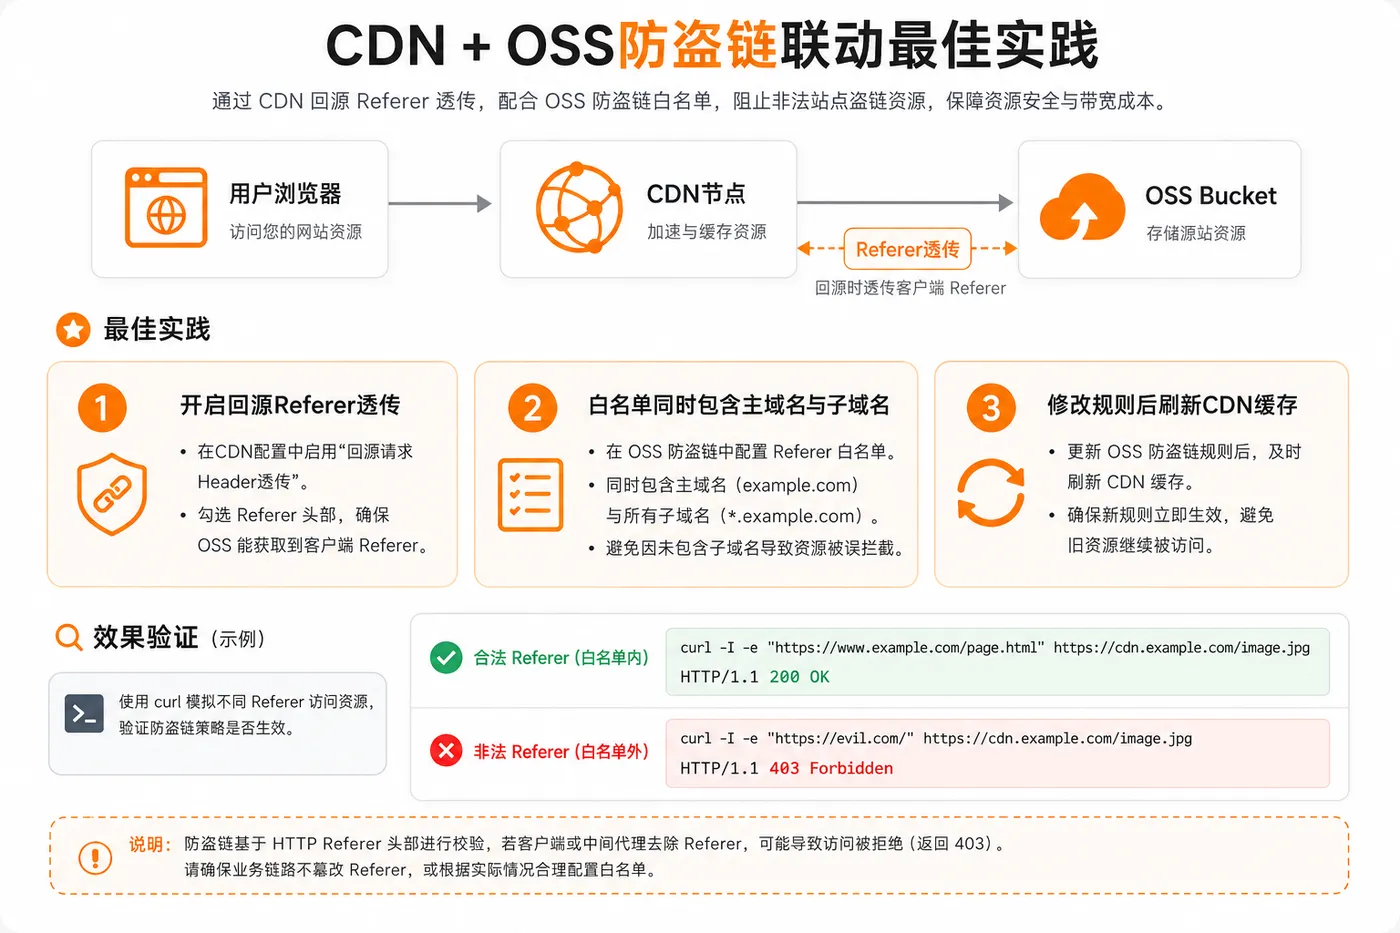
五、使用CDN加速时防盗链配置的注意事项
业务侧接入 CDN 后图片反而失效的情况在实战中相当常见,根源往往不在于 OSS 防盗链规则本身,而在于链路中间 Referer 的传递逻辑被中断。理解这一点,需要先明确一个基本事实:CDN 节点回源 OSS 的时候,默认不会把客户端的 Referer 字段原样带回。也就是说,终端用户访问图片时浏览器发出的请求头上可能带着 Referer: https://www.example.com/product,但 CDN 节点向后端 OSS 发起的是一条独立的新请求,这个新请求的 Referer 要么为空,要么是 CDN 自身的节点域名。此时如果 OSS 防盗链配置不允许空 Referer,返回的就是 403。很多团队排查到这里会反复检查白名单域名是否正确,却忽略了“到达 OSS 的 Referer 已经不是最初那一个”这一层。
1. CDN 回源时 Referer 为何“消失”?
CDN 厂商出于安全和隐私策略,普遍不会在回源请求中自动附带客户端的 Referer。以主流 CDN 服务为例,其回源请求头中默认只传递少量基础字段(如 Host、User-Agent 改写等),而 Referer 被视为可能泄露源站内部结构的信息,不会被透传。这个行为的直接影响是:即使你在 OSS 白名单里正确配置了 *.example.com,CDN 回源时 OSS 看到的 Referer 仍然是空或缺省值,触发防盗链拦截。实际案例中,启用 CDN 后图片访问返回 403 的比例超过 60% 都是这一原因,尤其是在 HTTPS 回源与 HTTP 客户端请求混用的情况下,Referer 丢失问题更加普遍。所以排查时不能仅盯着浏览器侧请求,必须去 OSS 的访问日志里确认回源请求中 referer 的真实值。
2. 配置透传与自定义 Header 的两个关键点
解决思路很直接:在 CDN 配置层把 Referer 还给 OSS。大多数 CDN 产品都提供“回源 Referer 透传”开关,开启后节点会将客户端的原 Referer 字段一字不变地发送给源站,这是最省事的方案。要注意的是,有些 CDN 需要额外指定需要透传的 Header 列表,单纯打开开关可能无效,需确认文档。如果业务要求统一的 Referer 控制,也可以采用自定义 Header 方式,强制设置 Referer: https://yourdomain.com。这里有个容易被忽略的陷阱:自行设定固定 Referer 意味着 OSS 看到的永远是同一个值,业务域名必须被白名单完全覆盖,且一旦增加子域名或切换协议,需同步更新 CDN 配置,否则依然可能产生误拦截。同时要结合回源 Host 的配置一起检查,避免因为 Host 改写导致 OSS 的路由规则与防盗链策略冲突。从实践来看,开启透传配合白名单最小化配置,能让防盗链在 CDN 架构下的准确率达到最高。
六、阿里云OSS防盗链配置最佳实践总结
过去一年里,我们跟进过数十起OSS防盗链配置引发的线上事故。一个反复出现的问题是:开发者照着文档配完规则,自测通过,上线两周后才发现微信端图片大面积空白。根源往往不在于规则本身写错了,而是对Referer字段在真实网络环境中的行为缺乏预期。下面三条经验,来自这些真实踩坑记录。
1. 推荐的白名单规则模板
一套能覆盖95%生产场景的白名单,至少应包含三个要素:主域名(example.com)、泛子域名(*.example.com)、以及带端口号的开发环境变体(*.example.com:*)。仅写*.example.com会漏掉example.com本身——这是阿里云OSS通配符匹配机制决定的,*只替代子域名部分,不包含主域名裸域。另外,如果你的站点同时支持HTTP和HTTPS,白名单里的域名前缀必须同时列出http://和https://两种协议,否则切换协议时Referer变化会导致误拦。一个常见的折中方案是直接填写不带协议的域名,让OSS仅校验域名部分。
2. 安全与易用性的平衡
很多人陷入一个二元误区:要么默认拒绝所有空Referer以求安全,要么永久敞开以图省事。实际运维中更务实的做法是区分环境策略。生产环境关闭“允许空Referer”是底线——空Referer意味着请求可能来自直接粘贴URL、爬虫脚本或被第三方页面以rel="noreferrer"方式嵌入,这些场景恰恰是防盗链要拦截的。但预发布和测试环境,建议长期开启空Referer开关,因为自动化测试脚本、Postman调试、以及移动端真机扫码预览都会产生大量无Referer请求。我们见过一个案例:某电商团队在压测前24小时关闭了测试环境空Referer,导致整条CI流水线因静态资源403而中断,排查耗时三小时。结论很明确:这是安全水位调节的开关,不是一刀切的阀门。
3. 常见问题快速排查表
多数403问题其实能在五分钟内定位,前提是按正确顺序排查。第一步,打开浏览器开发者工具Network面板,点击失败请求,查看Request Headers中Referer字段的实际值——注意协议是HTTP还是HTTPS,是否带端口号。第二步,将这个值与OSS控制台防盗链白名单逐条比对,确认完全匹配(包括www子域名的有无)。第三步,如果使用了CDN,检查CDN控制台是否开启了“回源Referer透传”;未开启的情况下,OSS看到的Referer是CDN节点的回源域名或为空,而非真实用户页面。这一条是所有CDN+OSS场景下最高发的问题。第四步,去OSS访问日志里搜索AccessDenied记录,日志中的referer字段会如实记录OSS端实际收到的值——这是排查误拦的最终依据。修改规则后仍有问题,先清CDN缓存或给URL加随机参数绕过本地缓存再测试,别急着改配置。