Codex作为AI驱动的代码开发助手,在提升开发效率的同时,其沙箱隔离、权限管控、AGENTS.md规则、Worktree管理等环节存在诸多易踩坑点,2026年版本在安全机制与功能交互上进一步细化,若配置不当或使用疏忽,易导致代码污染、权限越界、任务冲突、环境异常等问题。以下从沙箱配置、权限审批、AGENTS.md编写、Worktree管理、上下文污染、网络访问、命令执行七大核心维度,全面梳理2026版Codex的常见坑点、成因及避坑方案,帮助开发者安全高效使用工具,避免返工与安全风险。
一、沙箱配置:权限边界不清,易引发越权与执行失败
沙箱是Codex的核心安全屏障,决定其可读写的文件范围、网络访问权限及命令执行边界,2026版沙箱模式分为read-only、workspace-write、danger-full-access三类,配置错误是最常见坑点。
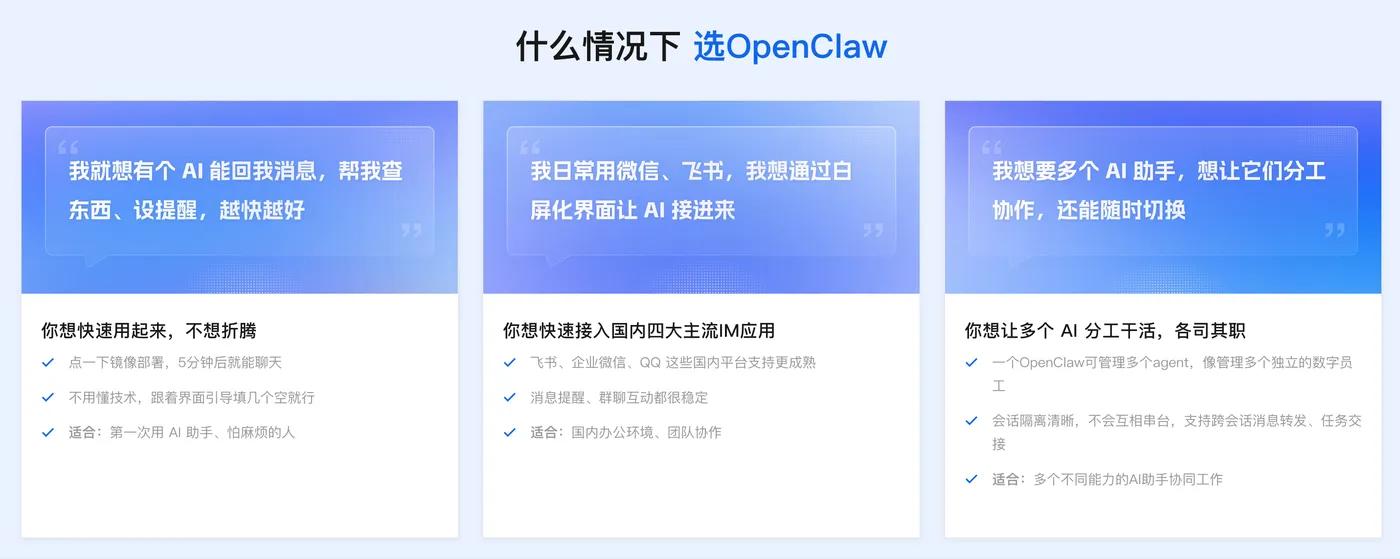
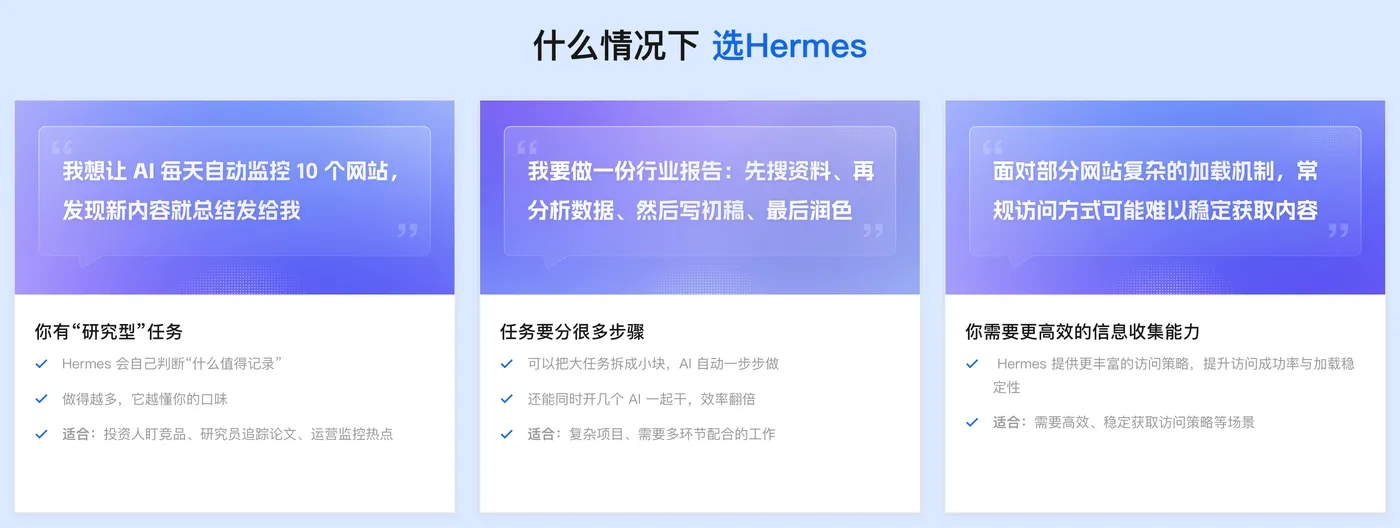
阿里云部署AI Agent:OpenClaw/Hermes Agent全网最简单,只需两步,详情👉访问阿里云OpenClaw/Hermes一键部署专题页面了解。
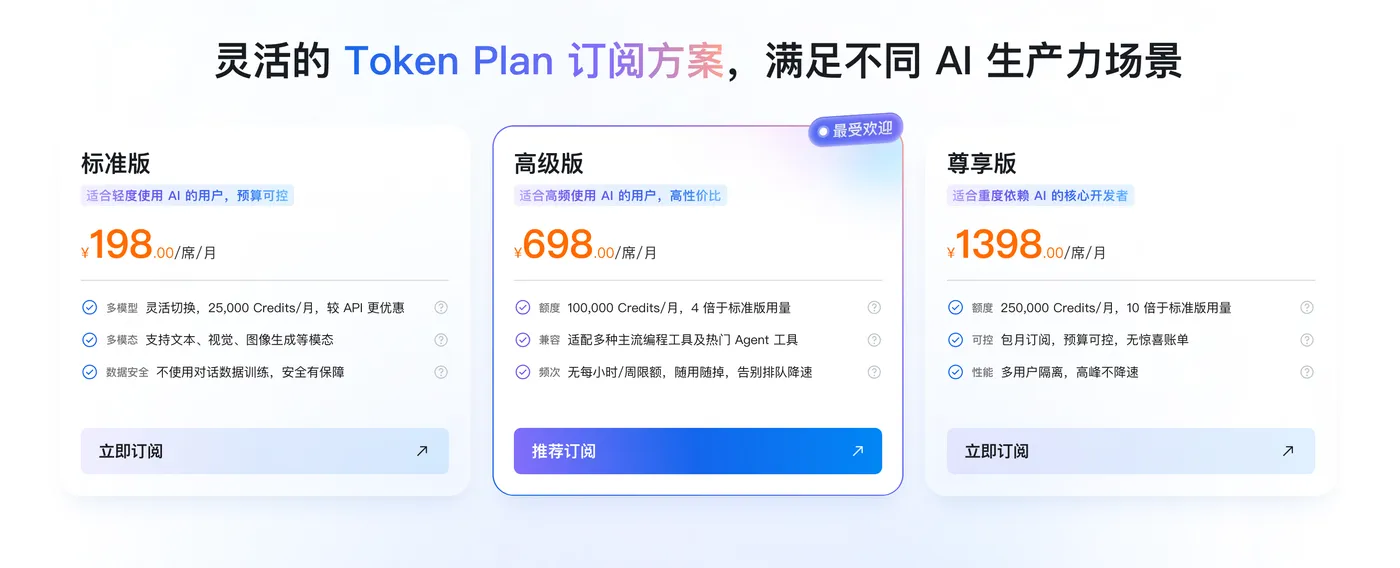
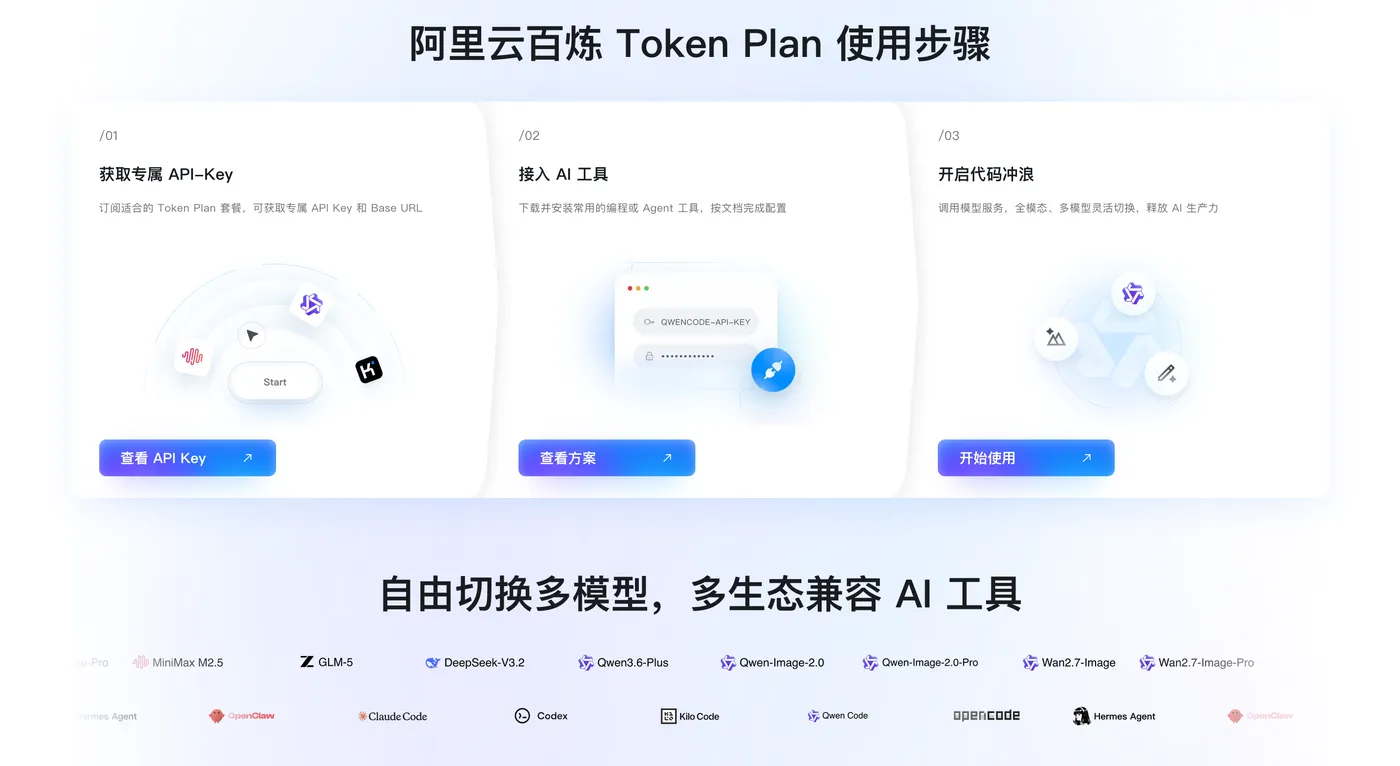
Token Plan Token 最便宜/支持多模型切换:👉访问订阅阿里云百炼Token Plan AI大模型服务 。支持多模型切换,用于多模态模型灵活调用,实现多模型、多工具、多场景下的额度共享与统一管理,兼顾灵活性、稳定性与安全性,大幅降低企业使用大模型的门槛与成本。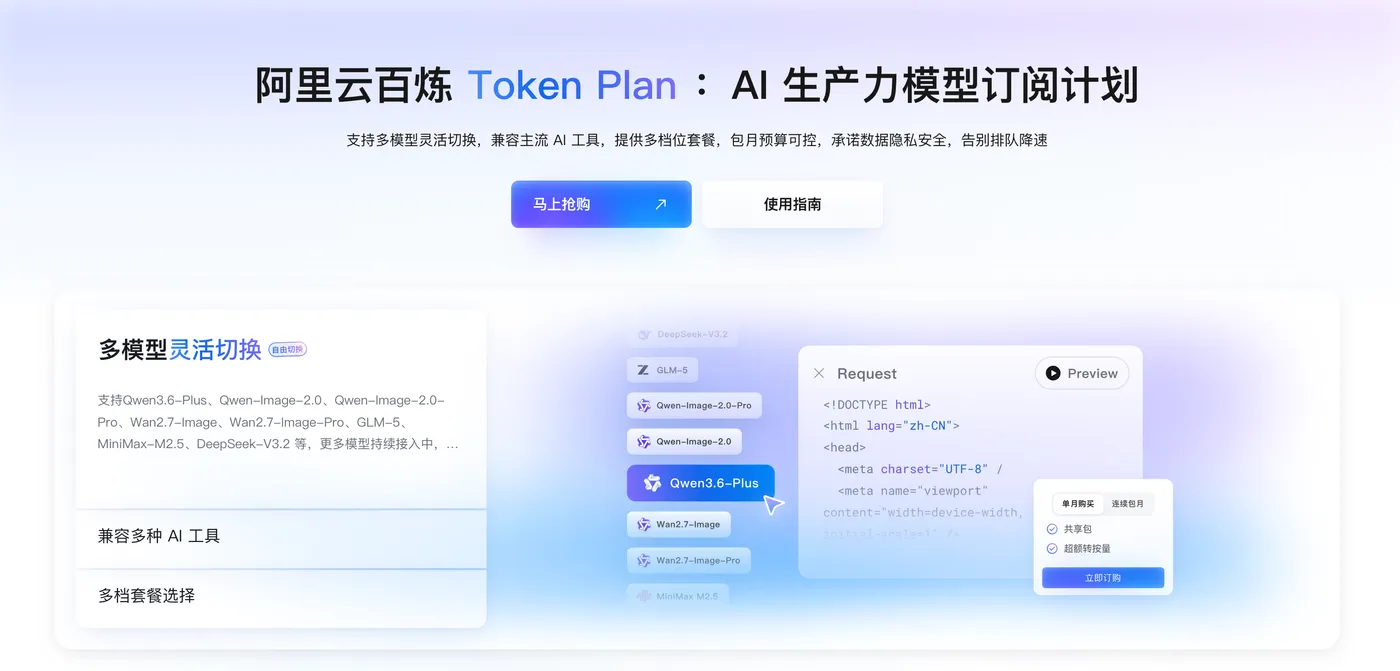
坑点1:默认沙箱权限过宽,生产环境风险高
成因:本地CLI/IDE插件默认沙箱虽限制网络访问,但可读范围默认覆盖当前工作区及部分系统目录,未严格锁定项目根目录,生产仓库中易误读敏感配置文件。
避坑方案:强制设置workspace-write模式,通过config.toml或命令行参数锁定工作区,禁止越权访问。
# config.toml配置
sandbox_mode = "workspace-write"
[sandbox_workspace_write]
writable_roots = ["/your/project/root"]  # 仅允许写入项目根目录
# 命令行临时配置
codex --sandbox workspace-write
坑点2:沙箱模式与场景不匹配,导致功能异常
成因:代码开发场景误用read-only模式,Codex无法写入文件,触发command failed; retry without sandbox报错;临时分析场景误用danger-full-access,存在数据泄露风险。
避坑方案:按场景精准选型——代码编写/修改用workspace-write,代码审查/分析用read-only,danger-full-access仅用于隔离测试环境,且需配合严格审批。
坑点3:Windows沙箱权限不足,命令执行被拦截
成因:Windows系统默认沙箱为unelevated,低权限用户无法访问部分系统目录与执行管理员命令,导致构建、安装依赖等操作失败。
避坑方案:修改config.toml为elevated模式,启用独立低权限沙箱用户与ACL边界,兼容系统权限管控。
[windows]
sandbox = "elevated"
二、权限审批:策略配置不当,效率与安全失衡
权限审批决定Codex执行敏感操作前是否需用户确认,2026版分为auto、on-request、untrusted三类,配置失衡易导致安全漏洞或操作繁琐。
坑点4:审批模式设为auto,敏感操作无确认
成因:追求效率开启全自动审批,Codex可自动执行文件删除、依赖修改、Git强制推送等操作,易误删关键代码或破坏仓库状态。
避坑方案:日常开发用on-request模式,仅在越权访问、网络请求、高危命令时触发审批;auto仅用于一次性隔离沙箱目录,且需定期审计操作日志。
# 配置审批策略
approval_policy = "on-request"
# 命令行临时设置
codex --ask-for-approval on-request
坑点5:审批阈值设置过松,高频操作反复弹窗
成因:未配置审批豁免规则,常规文件修改、本地命令执行也触发审批,大幅降低开发效率。
避坑方案:在config.toml中添加豁免列表,将项目内常规操作设为自动执行,仅高危操作需确认。
[approval_policy]
auto_approve = ["git commit", "npm install", "file write within workspace"]
三、AGENTS.md:规则缺失或错误,导致任务偏离预期
AGENTS.md是项目根目录下的AI行为规范文件,2026版Codex会自动读取该文件约束行为,规则缺失或表述模糊易导致Codex自作主张、修改无关代码。
坑点6:未编写AGENTS.md,Codex行为无约束
成因:忽略AGENTS.md的作用,直接让Codex处理任务,易出现“修复单个bug却重构整个文件”“修改指定文件却牵连无关模块”等问题。
避坑方案:每个项目根目录必须创建AGENTS.md,明确修改范围、禁止事项、测试要求与完成标准,示例如下:
# AGENTS.md
## 项目规则
- 仅修改src/目录下指定文件,禁止触碰config/、.git/目录
- 修改后必须运行npm test,测试通过方可提交
- 不主动重构无关代码,不删除现有内容
- 输出结果需列出所有变更文件与修改内容
坑点7:AGENTS.md规则表述模糊,Codex执行偏差
成因:规则使用“尽量”“不要过度”等模糊表述,Codex无法精准理解约束,仍会出现违规操作。
避坑方案:规则表述需具体、量化,明确禁止路径、命令与操作,避免歧义。
四、Worktree管理:多分支冲突与上下文污染,导致代码混乱
Worktree用于多分支并行开发,2026版Codex支持Worktree场景,但分支切换、上下文管理不当易引发代码冲突与任务污染。
坑点8:Worktree分支切换未清空上下文,任务交叉污染
成因:在不同Worktree分支间切换时,未清空Codex上下文,导致前一分支的任务逻辑、变量命名规则污染当前分支,代码逻辑混乱。
避坑方案:切换Worktree分支前,执行codex clear清空上下文,或新建对话会话,确保任务隔离。
坑点9:Worktree目录权限未纳入沙箱,修改被拦截
成因:沙箱writable_roots仅配置主分支目录,未添加Worktree分支目录,Codex无法写入Worktree文件,触发权限报错。
避坑方案:在writable_roots中添加所有Worktree分支目录,确保沙箱覆盖所有开发目录。
[sandbox_workspace_write]
writable_roots = ["/project/main", "/project/worktree/feature-1", "/project/worktree/bugfix-2"]
五、上下文污染:跨任务残留,导致逻辑错误
Codex会保留历史对话上下文,2026版虽优化上下文管理,但未及时清理易导致任务逻辑混淆。
坑点10:连续执行不相关任务,上下文未清理
成因:完成A任务后直接执行B任务,未清空上下文,Codex将A任务的逻辑、变量规则应用于B任务,生成错误代码。
避坑方案:每完成一个独立任务,执行codex clear或新建会话,避免上下文残留;复杂任务可开启“上下文隔离模式”,自动限制单任务上下文长度。
六、网络访问:权限管控缺失,引发安全与依赖问题
2026版Codex默认关闭网络访问,按需开启时易出现权限与依赖问题。
坑点11:网络访问权限全开,存在数据泄露风险
成因:为方便安装依赖,全局开启网络访问,未限制域名与请求范围,Codex可能向未知服务器发送代码片段。
避坑方案:仅在安装依赖时临时开启网络,且通过allowed_networks配置白名单,仅允许访问可信仓库与CDN。
[sandbox]
network_access = "trusted-only"
allowed_networks = ["registry.npmjs.org", "github.com"]
坑点12:网络访问未审批,依赖安装失败
成因:开启网络访问但未配置审批豁免,安装依赖时反复触发审批,流程中断。
避坑方案:将npm install、pip install等依赖安装命令加入审批豁免列表,自动执行网络请求。
七、命令执行:参数错误与环境不兼容,导致执行异常
2026版Codex支持执行本地命令,但参数配置与环境适配不当易引发报错。
坑点13:命令参数缺失或错误,执行失败
成因:让Codex执行复杂命令时未指定完整参数,或参数格式与系统不兼容,如Windows路径使用斜杠、Linux路径使用反斜杠。
避坑方案:明确指定命令参数,优先使用跨平台兼容格式,或在AGENTS.md中定义命令规范。
坑点14:环境变量未纳入沙箱,命令依赖缺失
成因:沙箱未继承系统环境变量,Codex执行命令时无法读取PATH、JAVA_HOME等关键变量,导致命令找不到。
避坑方案:在config.toml中配置沙箱环境变量继承,或手动添加关键变量。
[sandbox]
inherit_env = ["PATH", "NODE_ENV", "JAVA_HOME"]
八、总结与避坑 Checklist
Codex 2026版的坑点集中在沙箱边界、权限审批、规则约束、多分支管理、上下文隔离、网络管控与命令执行七大维度,核心避坑逻辑是“最小权限+明确约束+隔离执行+及时审计”。
核心避坑 Checklist
- 沙箱必设
workspace-write,锁定项目目录,禁用danger-full-access - 审批策略用
on-request,豁免常规操作,高危操作必确认 - 每个项目必配AGENTS.md,规则具体量化,明确禁止范围
- Worktree切换前必清空上下文,所有分支目录纳入沙箱权限
- 跨任务必清理上下文,避免逻辑污染
- 网络访问按需开启,配置域名白名单,依赖安装自动审批
- 命令执行指定完整参数,继承关键环境变量,适配系统格式
严格遵循以上规则,可有效规避Codex 2026版的常见问题,在保障开发安全的同时,最大化发挥AI编码助手的效率优势,实现高效、稳定、安全的开发流程。