【Azure Key Vault】在 Logic App 中调用 Key Vault 的 Key 进行加密/解密操作时权限报错问题

简介: Logic App调用Key Vault密钥加解密时403报错,常因密钥级权限未开启:即使访问策略已授权,仍需单独为该密钥勾选“Encrypt/Decrypt”等Permitted operations,否则操作被拒。

问题描述

在 Logic App 中调用 Key Vault 的 Key 进行加密/解密操作时,可能遇到的权限报错问题:

"body": {
    "status": 403,
    "message": "Operation failed because client does not have permission to perform the operation on the key vault. Please check your permissions in the key vault access policies https://docs.microsoft.com/en-us/azure/key-vault/general/assign-access-policy-portal.\r\nclientRequestId: xxxxxxxxxx",
    "error": {
        "message": "Operation failed because client does not have permission to perform the operation on the key vault. Please check your permissions in the key vault access policies https://docs.microsoft.com/en-us/azure/key-vault/general/assign-access-policy-portal."
    },
    "source": "keyvault-xxx.azconn-xxx-xxx.p.chinacloudsites.cn"
}

错误截图:
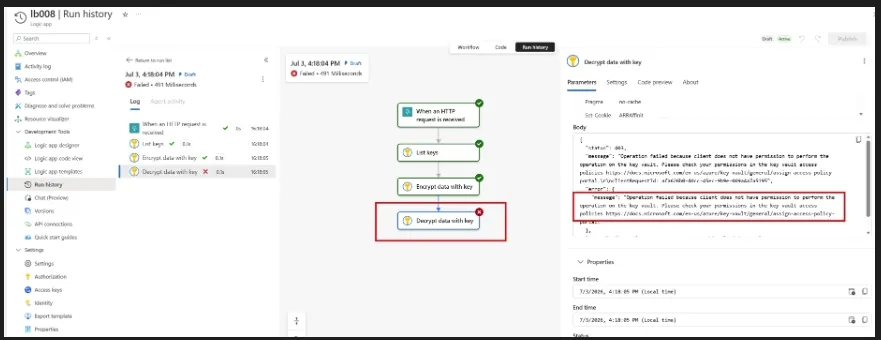
image.png

令人困惑的是,在 Key Vault 的 Access policy 中,已经为 Logic App 的标识(Identity)赋予了 Key 操作的全部权限,为什么仍然会出现权限不足的报错呢?

问题解答

根据错误提示中的链接(https://docs.microsoft.com/en-us/azure/key-vault/general/assign-access-policy-portal),排查方向通常是检查访问标识(Logic App 中使用的 SP 或 Identity)是否具备加密、解密等权限。

反复确认:相关权限确实已经在 Access policy 中授予。既然如此,为什么还会继续报权限错误呢?
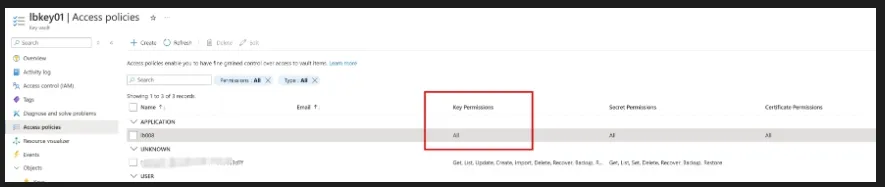
image.png

问题的关键,其实藏在更靠里的一层:Key 本身的权限设置。

在单独查看某一个具体 Key 的配置时,会发现它还可以单独设置 Permitted operations(允许的操作),包括 Encrypt、Decrypt、Sign、Verify、Wrap Key、Unwrap Key 等。

也就是说,即使 Key Vault 的 Access policy 已经为 Logic App 的标识授予了权限,如果具体 Key 本身没有勾选相应的允许操作,调用时仍然会持续报权限不足。这一点很容易被忽略,也正是这个问题最令人困惑的地方。
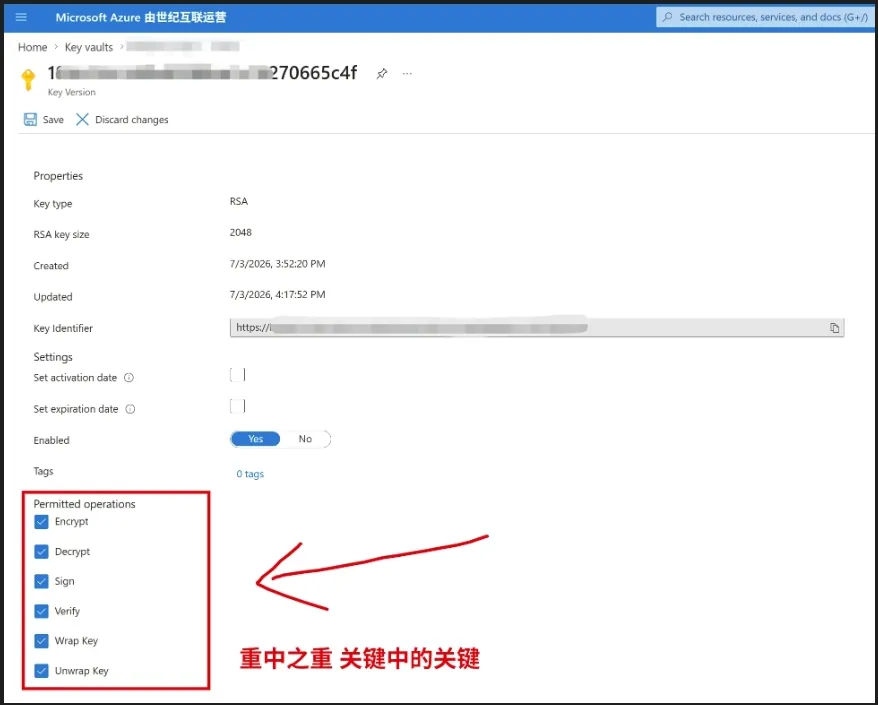
image.png

当为这个 Key 勾选 Decrypt 后,再次运行 Logic App,问题得到解决。

附录一:证书生成的 Key 无法加密/解密

Key Vault 中的 Certificates 会默认生成一个 Key,但这个 Key 在门户中不可见。不过,在 Logic App 的 Actions 中可以看到它。如果在加密/解密任务中选择了这个 Key,同样会遇到权限报错。

原因是:这个由证书生成的 Key 没有启用加密/解密功能,而且用户无法修改它的 Permitted operations。

如果一定要使用证书生成的 Key,可以先下载证书的 pfx/pem 文件,再通过 Key 的方式重新上传证书文件,创建一个新的 Key。这样创建出来的 Key 就可以配置加密/解密权限了。
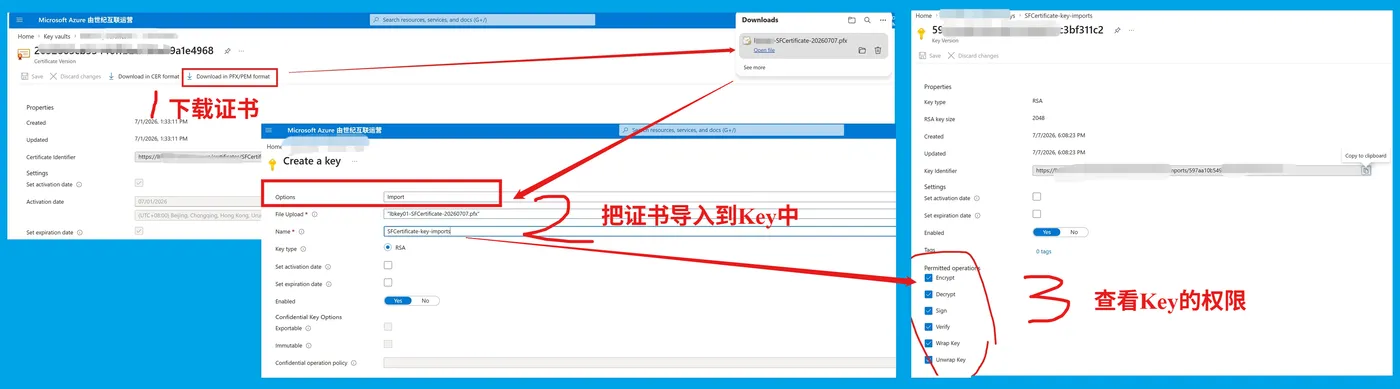
image.png

参考资料

Azure Key Vault Docs:https://docs.azure.cn/zh-cn/key-vault/keys/about-keys
相关文章
|
5月前
|
人工智能 自然语言处理 API
阿里云百炼Token Plan团队版产品与收费标准介绍:标准版198元、高级版698元,尊享版1398元
阿里云百炼Token Plan团队版是面向企业和开发者的多模态AI大模型订阅服务,以Credits为统一计量单位,支持文本生成与图像生成模型灵活切换,兼容主流AI编程与智能体工具。提供标准、高级、尊享三档包月套餐,多租户隔离确保高峰不排队,并承诺不使用对话数据训练模型,保障数据安全。超出套餐额度可购买共享用量包,消费可通过控制台和费用中心实时监控。适用于AI编程集成、智能体开发等场景。配合Qwen3.6发布低至4.5折优惠及先用后返最高200元活动,可助力用户灵活控制AI预算。
|
3月前
|
存储 编解码 自动驾驶
中国交通标志目标检测数据集:58类别 | 目标检测
本数据集含12000张高清图像、58类中国国标交通标志(限速/禁令/指示/警告),YOLO格式全人工精标,覆盖复杂光照、天气、遮挡等真实场景,专为自动驾驶TSR任务优化,支持YOLOv5/v8/v11等主流模型训练与车载部署。(239字)
367 0
|
3月前
|
机器学习/深度学习 监控 算法
野生菌有毒无毒物种识别数据集野生菌智能识别分享
本数据集含1500张专家标注高清图像,覆盖5种典型野生菌(3种无毒、2种有毒),采用YOLO标准格式,支持物种识别与毒性判断双任务。适用于YOLO/Faster R-CNN等模型训练,助力野外识菌APP、食品安全预警与真菌科普。
|
3月前
|
人工智能 文字识别 自然语言处理
祁木CAD Translator 原理拆解:基于百炼云技术的DWG/DXF工程图纸结构化翻译技术解析
本文解析DWG/DXF图纸结构化翻译技术,突破OCR识别不准、插件兼容差、人工效率低、通用AI误译等瓶颈;首创三层解耦架构,实现文本精准提取、术语智能保护、动态重排回填、多模式译文写入及本地离线私有化部署,支持中俄/中英/中西/中越等多语种批量高保真翻译,赋能设计院、工程外贸与涉密项目高效合规交付。
566 3
|
3月前
|
JSON 安全 Java
[024][Web模块]基于 AntiSamy 的 Spring Boot XSS 防护实践:从过滤器到反序列化的多层防御
本文介绍基于OWASP AntiSamy的Spring Boot XSS多层防护方案:通过Servlet过滤器清洗表单/查询参数,结合Jackson反序列化器净化JSON数据,实现非侵入、全覆盖的输入清洗,业务代码零修改。(239字)
446 2
|
3月前
|
自然语言处理 前端开发 数据挖掘
阿里云Qwen3.7 Max与Plus实测对比:纯文本旗舰与多模态全能王全维度解析
阿里云Qwen3.7系列推出Max与Plus两款核心商用模型,二者均标配100万Token超长上下文与35小时长时自治执行能力,但在底层架构、模态支持、性能侧重、计费成本上存在本质差异。Max定位纯文本旗舰,专攻复杂推理、代码与长链路智能体;Plus定位多模态全能,兼顾视觉理解、文本推理与端到端任务闭环。本文基于官方实测数据,从基础架构、模态能力、文本/代码/数学性能、计费成本、落地场景五大维度完整对比,为个人开发者、中小企业、政企团队提供精准选型依据。
536 3
|
3月前
|
人工智能 自然语言处理 测试技术
2026年vibe coding场景适配实测与边界完整梳理
本文基于12人创业团队3个月真实项目实测,系统梳理vibe coding(模糊需求驱动开发)在TypeScript-Node.js场景下的适配边界、4类高适配场景及3类禁用场景,横向对比6款AI编程工具表现,并以Express异步调度为例展示完整迭代流程与避坑要点。(239字)
560 3
|
3月前
|
数据采集 人工智能 供应链
GEO岗位数据分析:20份JD拆解与AI搜索优化师能力模型解析
本文基于20份GEO岗位JD数据分析,从名称分布、薪资区间(8K–25K)、核心能力(内容策略/平台分发/数据追踪)及可持续性四维度拆解AI搜索优化岗。结论:非技术岗,是内容运营的AI升级版,无需编程,但需懂AI引擎偏好;当前供需失衡带来20%–30%薪资溢价,能力将成未来标配。
1126 1
|
3月前
|
机器学习/深度学习 算法 机器人
10类可食用蘑菇检测4000张YOLO农业采摘数据集分享
本数据集含4000张YOLO格式标注图像,覆盖木耳、香菇、金针菇等10类可食用蘑菇,兼顾干鲜形态、色泽差异与品种变种,专为农业采摘、食品安全、智能厨房等场景的目标检测任务设计,支持YOLOv5/v8/v10等主流模型训练。
|
3月前
|
人工智能 IDE Java
阿里云Qoder CN v1.4.1全栈实战教程:Quest智能体、Repo知识库与MCP扩展完整落地
2026年阿里云完成原通义灵码品牌升级,正式推出Qoder CN稳定版v1.4.1,产品彻底脱离传统IDE代码片段补全工具定位,升级为目标驱动的全栈Agent式智能编程平台。区别于海外Cursor、GitHub Copilot仅支持局部代码生成的模式,Qoder CN依托Quest自主任务引擎、Repo项目知识库、MCP外部工具协议三大独有核心能力,可独立完成需求拆解、架构设计、批量多文件编码、自动化自测、项目文档沉淀全链路工程任务。本文完整梳理产品矩阵、分层算力体系、多端安装部署、百炼模型接入、三级编码规范、四大开发模式、MCP扩展能力,结合Spring Boot迁移、微服务拆分、分库分表、
673 0