
2026年3月,刘先生接到自称某银行客服的视频通话,对方面容与其常去网点的客户经理“高度相似”。在“配合资金核查”的话术诱导下,刘先生下载了指定App并开启屏幕共享,随后信用卡被盗刷、关联账户资金被转走,共计损失20余万元。郑州警方曾仅凭一条IPv6地址线索,反向锁定了一个利用AI换脸盗刷银行卡的犯罪团伙。这两个案例揭示了同一个道理:无论诈骗分子如何伪造身份、如何隐藏自己,他们在网络层总会留下IP轨迹。金融反欺诈中,通过IP的网络类型(数据中心/住宅)、风险评分和网络出口标签,从受害端日志到攻击者C2基础设施,完整溯源攻击者背后的真实网络出口。 下面从受害端到服务器端,完整拆解溯源操作步骤。
一、为什么IP查询能从“假脸”背后挖出真IP?
深度伪造诈骗的完整链条中,攻击者需要在某个环节留下IP痕迹。常见可溯源的网络节点包括:
- 钓鱼/恶意下载链接的服务器IP:Web访问日志中会记录。
- C2通信的服务器IP:防火墙、IDS/IPS日志中记录。
- 攻击者后台登录IP:若后台未做访问控制,可能留下真实IP。
- 代理/跳板机的转发IP:代理服务商出口IP多为数据中心类型,ASN归属特定服务商。
IP情报的核心逻辑是:不是追问“这个IP曾经干过什么坏事”,而是回答“这个IP天生是什么类型”——是普通家庭的住宅宽带,还是攻击者常用的数据中心云主机?
二、溯源链路1:从受害端日志提取线索
当受害者报告遭遇诈骗时,安全团队应第一时间从以下节点提取IP数据:
| 数据来源 | 提取内容 | 溯源价值 |
|---|---|---|
| 邮件/短信网关日志 | 钓鱼链接被点击时的用户IP | 确认攻击对象范围 |
| Web服务器访问日志 | 恶意站点被访问时的来源IP | 攻击者测试阶段可能留痕 |
| 恶意App下载服务器日志 | 下载请求的源IP | 攻击者测试下载行为可追溯 |
| 防火墙/NTA流量日志 | 可疑外连IP(C2通信) | 定位控制服务器 |
应急响应的第一件事不是重装系统,而是从日志中提取攻击者的IP地址。
三、溯源链路2:IP离线库批量解析攻击源画像
拿到IP列表后,下一步是定性分析。以下Python代码使用离线库批量查询IP的网络类型和风险评分,快速筛选出攻击者的核心基础设施:
import ipdatacloud

# 加载IP数据云离线库(应用启动时加载,常驻内存)
db = ipdatacloud.OfflineIPLib('/data/ipdb/ip_data_cloud.mmdb', enable_risk=True)

def analyze_attacker_ips(ip_list):

    results = [ ]

    for ip in ip_list:
        info = db.query(ip)
        results.append({
            'ip': ip,
            'net_type': info.get('net_type'),           # 数据中心/住宅/移动
            'risk_score': info.get('risk_score', 0),   # 0-100
            'proxy_type': info.get('proxy_type'),       # 代理类型细分
            'asn': info.get('asn'),
            'asn_org': info.get('asn_org'),
            'country': info.get('country'),
            'city': info.get('city')
        })
    return results

# 从各类日志中提取的可疑IP列表
suspected_ips = ['45.33.22.11', '103.233.147.1', '94.156.232.40']
analysis = analyze_attacker_ips(suspected_ips)

# 筛选核心C2节点:数据中心IP且风险评分>70
c2_candidates = [r for r in analysis if r['net_type'] == '数据中心' and r['risk_score'] > 70]
print(f"发现 {len(c2_candidates)} 个疑似C2服务器IP")
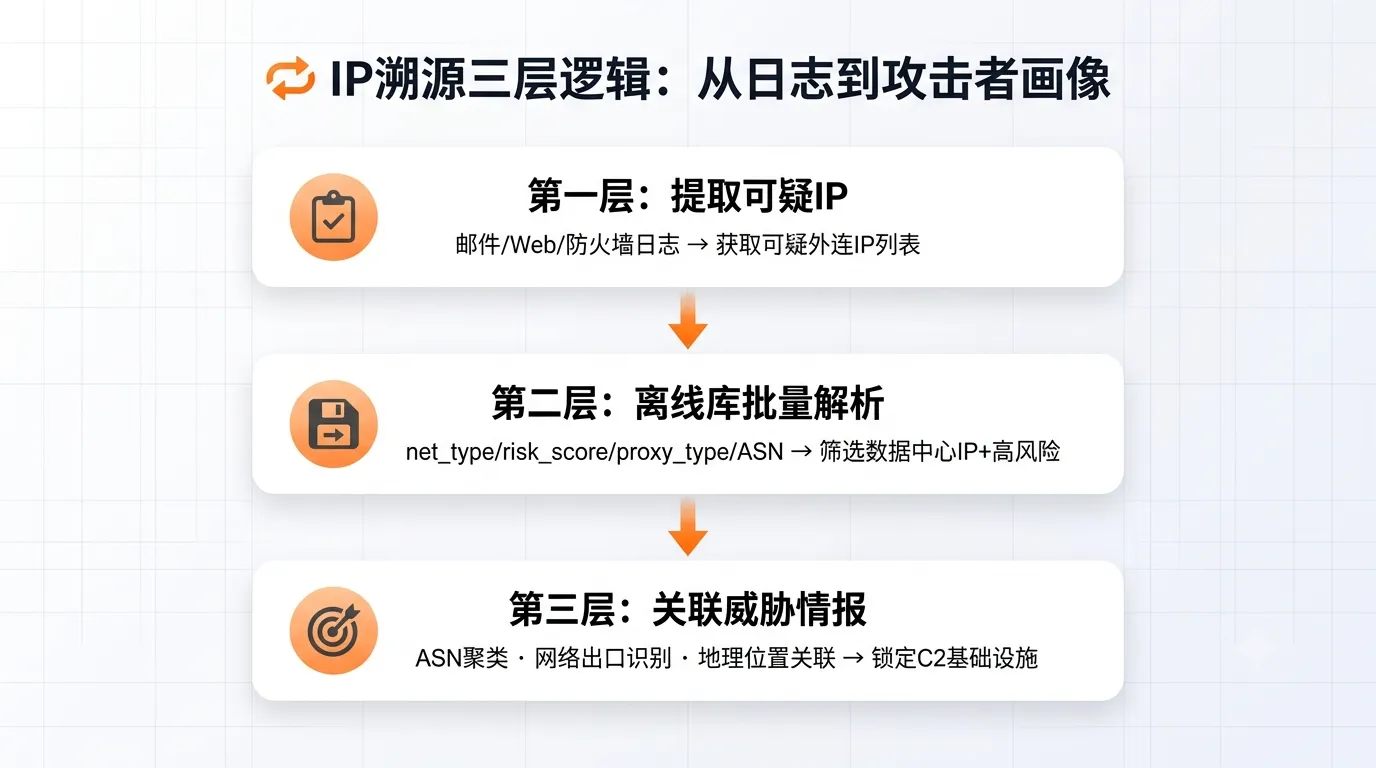
四、溯源链路3:关联威胁情报,构建攻击画像
定性出核心IP后,还需要进一步分析攻击者的基础设施布局和攻击手法:
- ASN聚类分析:攻击者通常在同一ASN下部署多台C2服务器。将分析结果按ASN聚合,可识别团伙规模。
- 网络出口/跳板识别:
proxy_type字段可直接识别网络出口类型(虚拟专用网络、住宅网络出口、数据中心出口等)。被标记为网络出口节点且风险评分>60的IP,可判断为攻击链路上的跳板机。 - 地理位置关联分析:当攻击IP的归属地与金融机构的业务覆盖范围完全无关时,本身就是风险信号。
五、实战案例:从IPv6地址到锁定犯罪团伙
郑州警方侦破AI换脸盗刷案时,初始线索仅有一条IPv6地址,通过多维侦查手段最终锁定团伙全部成员。企业安全团队虽无执法权,但可利用IP查询与风险画像完成攻击源定性:
- 提取日志中的异常外连IP,发现服务器与境外云服务商的异常通信;
- 调用IP离线库批量查询,确认外连IP的网络类型为数据中心、ASN归属某云厂商,risk_score>85;
- 结合设备日志,锁定感染恶意软件的终端;
- 持续监控同一ASN下的其他IP,发现团伙使用的多个C2节点,形成完整攻击画像。
六、注意事项与局限
- 攻击者可能使用多层跳板:IP只能定位到最后一跳,需结合ASN、代理类型、威胁情报综合判断。
- CDN/云函数可能隐藏真实C2:需要更深层的流量分析。
- 离线库需要保持日更:离线库支持日更机制,新IP段24小时内入库,以应对代理池快速轮换。
- 企业溯源需配合执法部门:IP情报只能定位到网络基础设施,最终身份落地需要警方介入。
七、总结
金融反欺诈中,IP查询与溯源的核心价值在于将网络攻击从“来无影去无踪”变成“有迹可循” 。离线库通过net_type、proxy_type、risk_score、ASN归属等20+维度字段,帮助安全团队在毫秒级完成攻击源定性,从受害端日志到攻击者C2基础设施的完整画像构建。无论攻击者如何用AI换脸伪装身份、用代理池隐藏IP,他们在网络层都会留下无法抹去的痕迹。

