源代码防泄密与研发终端控制:为什么代码保护不能只靠仓库权限

简介: 企业源代码防泄密不能只靠Git权限管控,关键在于研发终端全链路控制:覆盖IDE、编译器、浏览器、聊天工具等使用场景,实现可信进程绑定、自动加密与外发阻断,真正守住代码“拉取后”的安全边界。

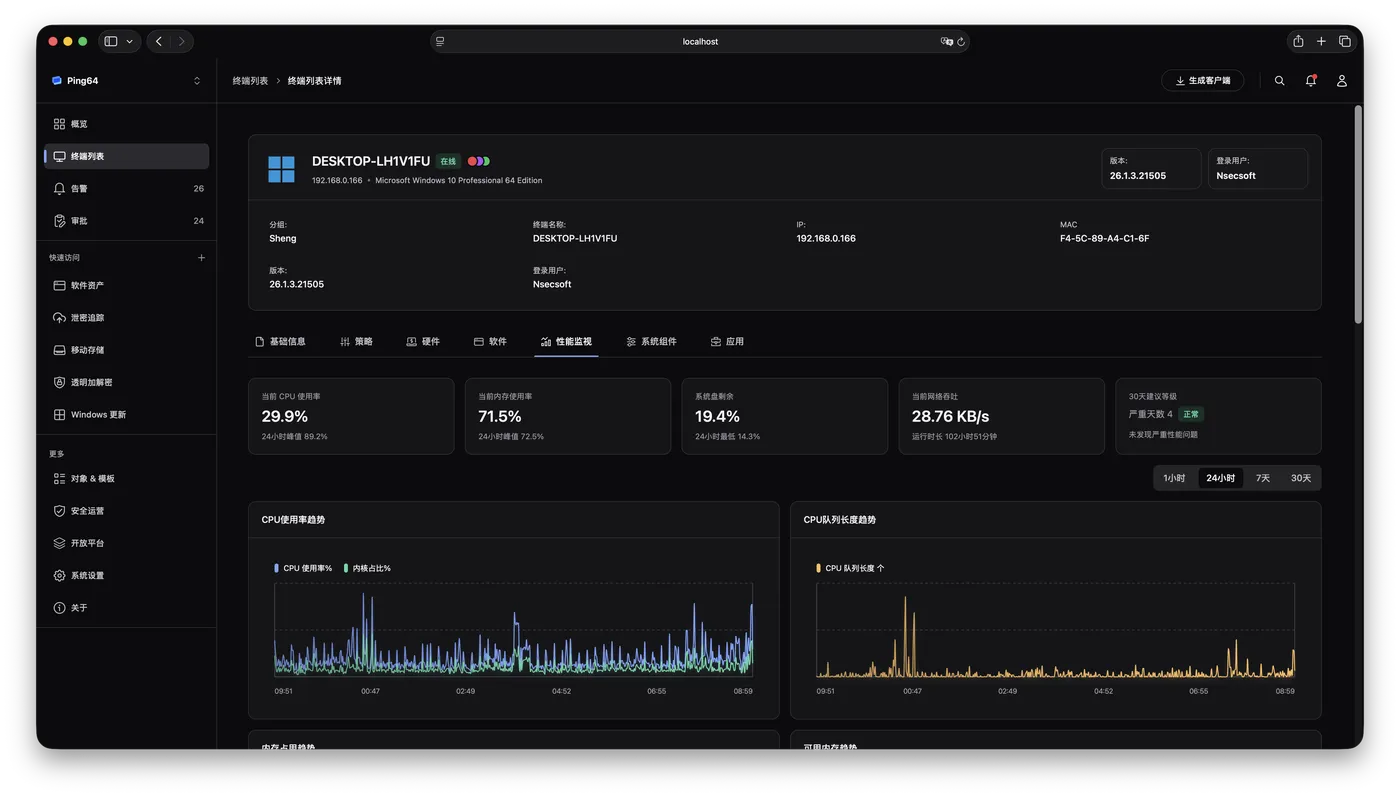
很多企业在保护源代码时,会优先加强 Git 权限、启用代码审计、收紧仓库账号和 VPN 访问。这些措施必要,但它们解决的主要是“谁能进入仓库”,不是“代码进入本地终端后如何持续受控”。真正的代码泄密,往往发生在研发人员已经合法拉取项目之后。Ping64 这类产品真正要解决的,不是仓库登录问题,而是源代码在 IDE、终端、浏览器、聊天工具和外协协作中的全链路控制问题。image.png
源代码为什么比普通文档更难保护

源码不是静态文件,它会被 IDE 索引、被编译器读取、被脚本处理、被容器挂载、被日志和测试结果间接暴露。只要系统把保护边界停留在仓库或目录上,代码在使用期就会出现大量旁路。

典型的泄露面包括:

  • 复制代码片段到浏览器或 AI 工具
  • 将项目目录同步到个人网盘或共享盘
  • 把构建产物、日志、调试文件带出内网
  • 外协协作中长期保留代码副本

研发终端控制为什么是关键

只有在研发终端上,系统才能看到代码目录被谁打开、用什么进程读取、是否被复制到高风险通道。也只有在这里,策略才能在动作发生前生效,而不是在上传后事后告警。

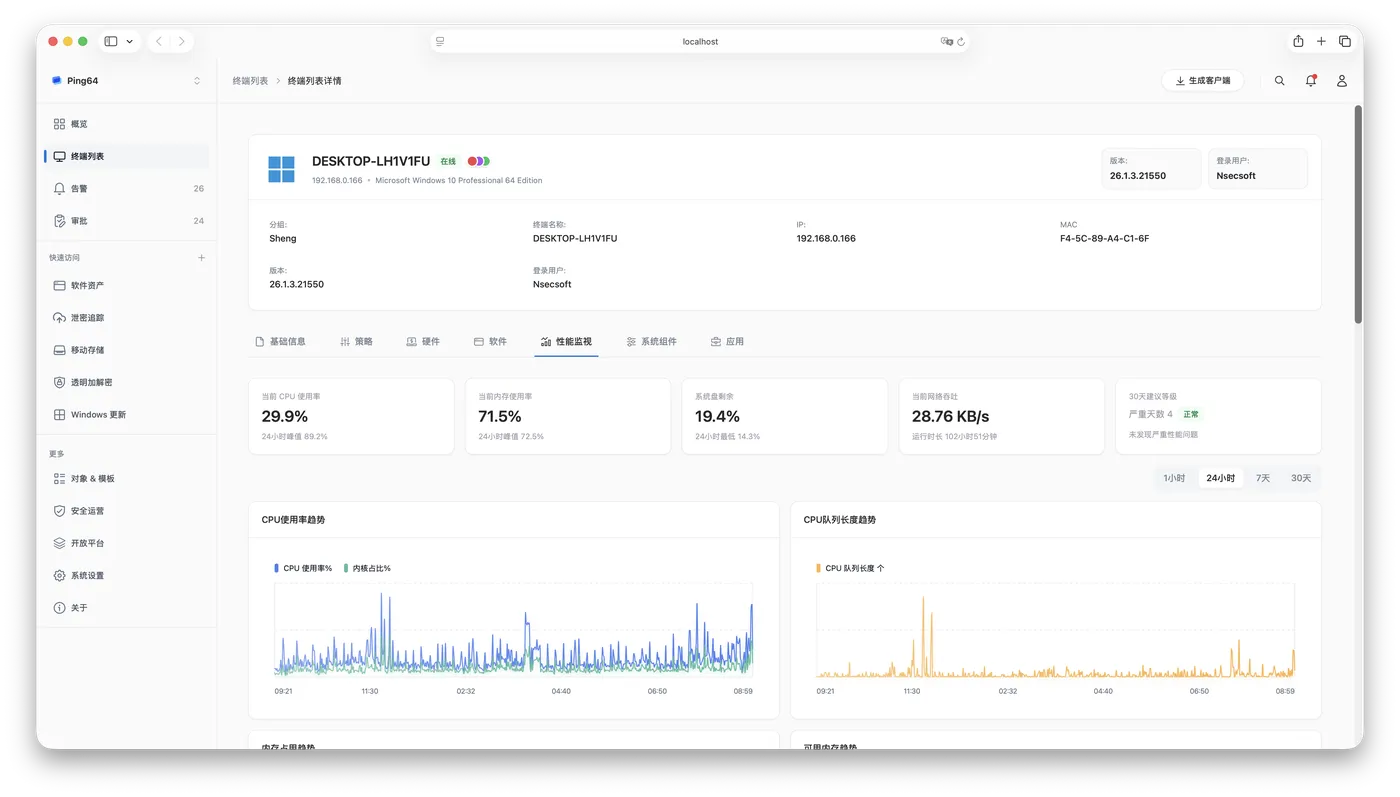
Ping64 在终端侧的难点,不在于“支持代码加密”这几个字,而在于如何兼顾 IDE、编译器、脚本解释器、容器和调试工具的兼容性,同时仍然对复制、上传、同步和外发保持控制。Ping64-dashboard.png
Ping64-dashboard-dark.png

为什么代码保护常与可信进程绑定

源代码保护最大的工程难点之一,是区分“合法工具链”和“非授权读取进程”。如果系统无法识别可信进程,就可能一边影响正常开发,一边放过真正的高风险工具。

因此,成熟方案通常会把代码访问和可信进程绑定。例如只有指定 IDE、编译器、构建工具和受控脚本环境可以访问加密源码目录,而浏览器、非授权编辑器、未知进程则被限制读取。

这类控制的真正意义,不是把研发变慢,而是把代码使用限制在可信链路内部。Ping64 这类产品的价值,就在于把“文件保护”推进成“研发工具链保护”。

结语

源代码防泄密如果只依赖仓库权限,保护边界会在代码 clone 到本地的一刻结束。企业真正需要的,是把源码目录、可信进程、高风险外发通道和终端审计连接成一套完整机制。Ping64 在这类场景中的工程意义,恰恰就在于让代码保护从仓库入口延伸到研发终端的真实使用过程。

相关文章
|
6月前
|
存储 IDE 开发工具
如何加密源代码,防止研发代码泄密:从文件保护到研发链路控制
企业源码泄密多发于代码“出库之后”——当研发人员合法拉取代码,却在IDE、终端、协作工具或外发渠道中无意泄露。`Ping64` 不替代Git权限,而是聚焦终端侧:通过透明加密、可信进程管控、全链路行为审计,实现代码在本地使用时无感安全,在非受控环境自动失效,真正构建研发全生命周期的持续可控防线。(239字)
499 5
|
消息中间件 存储 Kafka
实时计算 Flink版产品使用问题之通过flink同步kafka数据进到doris,decimal数值类型的在kafka是正常显示数值,但是同步到doris表之后数据就变成了整数,该如何处理
实时计算Flink版作为一种强大的流处理和批处理统一的计算框架,广泛应用于各种需要实时数据处理和分析的场景。实时计算Flink版通常结合SQL接口、DataStream API、以及与上下游数据源和存储系统的丰富连接器,提供了一套全面的解决方案,以应对各种实时计算需求。其低延迟、高吞吐、容错性强的特点,使其成为众多企业和组织实时数据处理首选的技术平台。以下是实时计算Flink版的一些典型使用合集。
|
网络协议 网络虚拟化
CentOS8下yum源配置及nmcli命令简单介绍
3800 0
CentOS8下yum源配置及nmcli命令简单介绍
|
前端开发 JavaScript Java
Element-UI中Select选择器讲解(el-select详解)
案例详解Element-UI中Select选择器讲解,手把手教学!
1582 0
Element-UI中Select选择器讲解(el-select详解)
|
Ubuntu Python
Ubuntu16.04 安装多个python版本
1738 0
Ubuntu16.04 安装多个python版本
|
Linux Android开发
开源免费版RPA:详细指南[2.0版]
和市面上任何软件一样,全世界都在一起努力创建开源软件。那么RPA有开源的吗?答案是肯定的。但开源RPA生态系统目前尚不成熟。51RPA小编预测,这种情况不会在不久的将来发生变化,因为我们还没有看到支持无代码RPA的主要营利实体。
|
Linux 网络安全 数据安全/隐私保护
【实用】防暴力破解服务器ssh登入次数
【实用】防暴力破解服务器ssh登入次数
1151 0
|
5月前
|
存储 安全 数据安全/隐私保护
数据加密与防泄密系统如何协同建设:为什么只做其中一个通常不够
企业数据安全常陷于“只加密”或“只防泄密”的单点困境:加密保文件离手后安全,却控不住使用中泄露;DLP管流转过程,却无法约束流出后的数据。Ping64创新融合二者,以敏感识别为起点,打通加密保护、行为控制、审批审计,构建闭环协同治理体系,实现静态防护与动态管控一体化。
|
6月前
|
安全 数据安全/隐私保护
文档加密与DLP有什么区别:为什么企业往往需要两者协同
文档加密保障文件离手后静态安全,DLP管控流转中动态风险;二者分工协同,缺一不可。Ping64并非二选一,而是将识别、加密、审计深度融合,构建覆盖全生命周期的一体化数据保护体系。
|
5月前
|
缓存 安全 算法
文档透明加密为什么不是“自动上锁”,而是终端侧权限执行体系—Ping64软件实战
文档透明加密不是“保存即加密”的简单功能,而是贯穿终端执行、权限控制、协作流程与责任追溯的系统性安全能力。Ping64 的价值在于将加密、识别、审批、外发与审计深度耦合,让密文无缝融入日常办公,在不牺牲体验前提下实现动态边界管控与可运营治理。

热门文章

最新文章