OpenClaw:开源AI Agent框架架构解析与云原生部署实践
摘要:OpenClaw是2026年最炙手可热的开源AI Agent框架之一,它将大语言模型从”对话式AI”升级为”行动式AI”。本文将从架构视角深入解析OpenClaw的核心设计原理,并给出在阿里云ECS上的生产级部署方案,帮助开发者构建安全可控的自主AI代理。
一、从ChatBot到Agent:AI交互范式的演进
2025年以前,我们与AI的交互模式局限于”输入提示→获取响应”的单轮对话。无论是ChatGPT还是Claude,本质上都是无状态的文本生成器——它们没有记忆、不能执行操作、无法与外部世界交互。
而AI Agent(智能体)的出现彻底改变了这一格局。Agent不仅能”思考”,更能”行动”:它可以读写文件、执行Shell命令、调用API、发送消息、浏览网页,甚至7×24小时自主运行任务。
OpenClaw正是这一浪潮中的代表性开源框架。自2025年11月由奥地利开发者Peter Steinberger发布以来,OpenClaw在GitHub上迅速积累了超过20万Star,成为开发者自托管Agent的首选方案。
二、OpenClaw是什么:核心能力一览
OpenClaw是一个自托管、开源、本地优先的AI Agent框架。与云端SaaS方案不同,OpenClaw运行在用户自己的服务器或PC上,具备以下核心特性:
特性 |
说明 |
自主执行 |
基于cron定时任务和HEARTBEAT.md机制实现7×24小时自主运行 |
持久记忆 |
四层记忆架构(会话上下文→日志→长期记忆→向量检索) |
工具调用 |
内置Shell、文件操作、浏览器自动化、Docker等15+种工具 |
多平台通信 |
支持Slack、Telegram、Discord、WhatsApp等20+消息渠道 |
多Agent协作 |
Commander-Worker模式的多智能体编排,支持A2A(Agent-to-Agent)通信 |
多模型兼容 |
支持Claude、GPT、Gemini、DeepSeek及本地模型(如MiniMax 2.5) |
与传统自动化工具(如Cron、IFTTT)相比,OpenClaw的核心差异在于基于LLM的动态规划能力。传统工具遵循固定规则,而OpenClaw可以理解自然语言目标,自主拆解步骤、选择工具、链式执行。
三、架构深潜:OpenClaw如何构建Stateful Agent
OpenClaw的架构设计围绕一个核心挑战展开:如何让无状态的LLM表现出有状态、持续运行的智能体行为?
3.1 总体架构概览
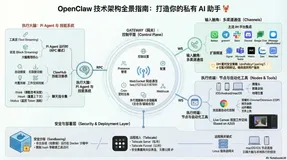
OpenClaw采用分层架构设计,主要由以下七个组件构成:
┌─────────────────────────────────────────────┐
│ Channel Layer(渠道层) │
│ Slack / Telegram / Discord / WhatsApp │
├─────────────────────────────────────────────┤
│ Gateway(网关控制平面) │
│ 会话管理 │ 路由 │ 鉴权 │ 队列 │ 配置中心 │
├─────────────────────────────────────────────┤
│ Agent Runtime(Agent运行时) │
│ 嵌入式Pi Agent │ 工具流 │ 块流 │ RPC模式 │
├─────────────────────────────────────────────┤
│ Skill System(技能系统) │
│ Bundled │ Managed │ Workspace 三级加载 │
├─────────────────────────────────────────────┤
│ Memory & Knowledge(记忆系统) │
│ Session │ Daily Log │ MEMORY.md │ Vector │
├─────────────────────────────────────────────┤
│ Plugin Architecture(插件体系) │
│ Channel │ Memory │ Tool │ Provider 四大类型 │
├─────────────────────────────────────────────┤
│ Local Execution(本地执行层) │
│ Node-Host │ Sandbox │ Shell │ Browser │
└─────────────────────────────────────────────┘
3.2 Gateway:单写者的中央调度枢纽
Gateway是OpenClaw的控制平面,所有消息流经Gateway进行统一路由。它采用单写者架构(Single-Writer),每个会话同时只能执行一个Agent任务,通过Lane Queue实现串行化调度。
Gateway的核心职责包括: - 会话生命周期管理:维护main直接会话和群组隔离会话 - 消息路由:根据mention规则、回复标签、渠道配置进行精准路由 - 流式传输:支持tool streaming和block streaming,实时反馈执行进度 - 模型故障转移:当主模型不可用时自动降级到备用模型
3.3 四层记忆架构:解决LLM的”失忆”问题
LLM本质上是f(prompt) → response的无状态函数。OpenClaw通过四层记忆栈赋予Agent”记忆”能力:
┌─────────────────────────────────────────────┐
│ Layer 4: Semantic Vector Search │
│ (SQLite + embeddings,语义检索相关历史) │
├─────────────────────────────────────────────┤
│ Layer 3: Long-term Memory (MEMORY.md) │
│ (人工维护的持久洞察、决策和偏好) │
├─────────────────────────────────────────────┤
│ Layer 2: Daily Logs (memory/YYYY-MM-DD) │
│ (自动生成的每日原始日志,追加写入) │
├─────────────────────────────────────────────┤
│ Layer 1: Session Context (JSONL transcript) │
│ (当前会话的完整交互记录,上下文窗口内) │
└─────────────────────────────────────────────┘
Context Compaction(上下文压缩)是其中的精妙设计:当会话历史接近上下文窗口上限时,OpenClaw不会简单丢弃旧消息,而是先通过LLM对其进行摘要提炼,将关键信息沉淀到长期记忆中,再执行裁剪。这相当于为Agent实现了”记忆巩固”机制。
3.4 Skill系统:按需加载的能力扩展
OpenClaw的Skill系统采用惰性加载(Lazy Loading)设计。与将所有工具说明注入Prompt的方案不同,OpenClaw仅在Prompt中放入Skill的元数据列表(名称+描述+路径):
<available_skills>
<skill>
<name>weather</name>
<description>获取当前天气和预报</description>
<location>/path/to/weather/SKILL.md</location>
</skill>
</available_skills>
只有当LLM判断当前任务需要某Skill时,才会通过read工具动态加载其完整说明。这种设计极大地节省了Token消耗——类比一下,就像开发者不会一次性读完所有技术文档,而是在需要时查阅特定API文档。
3.5 安全沙箱:Node-Host与执行隔离
Agent的强大能力也带来了巨大风险——它拥有Shell执行和文件系统访问权限。OpenClaw通过三层机制进行安全管控:
1. Workspace隔离:每个Agent在独立的Workspace目录中运行
2. Docker沙箱:敏感操作在隔离容器内执行(但需注意CVE-2026-24763等已知漏洞)
3. Allowlist机制:Shell工具默认全部拒绝,仅允许配置的白名单命令
4. Human-in-the-Loop:高风险操作触发人工审批流程
四、阿里云ECS部署实践
下面给出在阿里云ECS(Ubuntu 22.04)上部署OpenClaw生产环境的完整步骤。
4.1 环境准备
OpenClaw要求Node.js 22+版本,这是硬性要求,低版本会导致运行时错误。
# 更新系统包
sudo apt update && sudo apt upgrade -y
# 安装Node.js 22(使用NodeSource源)
curl -fsSL https://deb.nodesource.com/setup_22.x | sudo -E bash -
sudo apt install -y nodejs
# 验证版本
node -v # v22.x.x
npm -v # 10.x.x
# 安装Docker(用于安全沙箱)
sudo apt install -y docker.io docker-compose
sudo usermod -aG docker $USER
4.2 安装OpenClaw
# 全局安装OpenClaw
npm install -g openclaw
# 启动引导向导
openclaw start
初次运行会进入交互式配置: 1. 选择LLM Provider:推荐配置阿里云百炼(兼容OpenAI API格式)或Anthropic Claude 2. 配置API密钥:设置ANTHROPIC_API_KEY或OPENAI_API_KEY 3. 连接消息渠道:建议先配置Telegram Bot(申请门槛低,适合测试) 4. 完成初始化:自动生成~/.openclaw/配置目录
4.3 配置阿里云百炼模型
在阿里云百炼平台创建API Key后,编辑~/.openclaw/.env:
# 阿里云百炼配置(兼容OpenAI SDK格式)
OPENAI_API_KEY=sk-your-alibaba-bailian-api-key
OPENAI_BASE_URL=https://dashscope.aliyuncs.com/compatible-mode/v1
OPENAI_MODEL=qwen-max-latest
4.4 配置Systemd服务化
为确保ECS重启后Agent自动恢复,创建Systemd服务:
sudo tee /etc/systemd/system/openclaw.service << 'EOF'
[Unit]
Description=OpenClaw AI Agent Gateway
After=network.target docker.service
Requires=docker.service
[Service]
Type=simple
User=openclaw
WorkingDirectory=/home/openclaw
Environment="PATH=/usr/local/bin:/usr/bin:/bin"
Environment="NODE_ENV=production"
ExecStart=/usr/local/bin/openclaw gateway
Restart=always
RestartSec=10
[Install]
WantedBy=multi-user.target
EOF
sudo systemctl daemon-reload
sudo systemctl enable --now openclaw
4.5 安全配置 checklist
生产部署必须完成以下加固:
安全项 |
配置方法 |
Shell白名单 |
在openclaw.json中配置tools.shell.allowlist,默认拒绝所有 |
网络隔离 |
通过阿里云安全组限制仅开放必要端口(如Gateway WebSocket端口) |
敏感信息加密 |
使用阿里云KMS或阿里云Secrets Manager托管API Key |
日志审计 |
开启~/.openclaw/memory/目录的定期备份到阿里云OSS |
Docker加固 |
更新到最新版本,修复CVE-2026-24763等已知漏洞 |
五、多Agent协作:Commander-Worker模式实践
OpenClaw支持通过agentToAgent工具调用实现多Agent协作。以下是一个典型的Commander-Worker编排场景:
// openclaw.json 多Agent配置片段
{
"agents": {
"commander": {
"model": "claude-opus-4-6",
"skills": ["orchestration", "planning"]
},
"code-worker": {
"model": "gpt-5.40",
"workspace": "./workspace/code",
"skills": ["shell", "git", "node"]
},
"test-worker": {
"model": "qwen-coder-latest",
"workspace": "./workspace/test",
"skills": ["jest", "playwright"]
}
}
}
Commander Agent负责任务拆解,通过agentToAgent调用将子任务分发给Code Worker和Test Worker。各Worker在独立Workspace中运行,结果汇总后由Commander进行整合。这种架构天然适合CI/CD流水线智能化改造场景。
六、风险与局限性
作为社区用户,需要清醒认识OpenClaw的当前局限:
1. 安全风险:OpenClaw拥有宿主机的广泛权限,恶意Skill或Prompt注入可能导致严重安全事件(参考arXiv论文CVE披露)
2. Token成本:自主运行模式下,Agent可能在后台持续消耗LLM API费用,需要设置预算上限
3. 确定性不足:与传统自动化工具相比,LLM的行为具有概率性,关键业务场景建议配合Lobster DSL使用
4. 生态成熟度:作为不到一岁的项目,部分功能(如RBAC权限体系)尚不如企业级方案完善
七、总结与展望
OpenClaw代表了AI Agent基础设施的重要方向:将大语言模型从对话界面解放出来,使其成为真正可行动、可记忆、可协作的数字助手。其架构设计中,四层记忆系统解决状态问题、惰性Skill加载优化成本、单写者Gateway保障一致性,这些工程决策都值得Agent开发者借鉴。
对于阿里云用户而言,OpenClaw与阿里云百炼大模型平台、ECS计算资源、OSS存储服务结合,可以快速搭建私有化的AI Agent基础设施。在享受技术红利的同时,请务必遵循最小权限原则,做好安全加固。
随着NemoClaw Enterprise等商业版本的演进,以及ClawHub技能市场的繁荣,OpenClaw生态有望在2026年下半年进入企业级应用阶段。对于追求数据主权和深度定制的技术团队来说,现在正是上手OpenClaw的最佳时机。