2025年8月,吉林金融监管局发布风险提示,明确指出现实生活中可能发生个别银行账户因使用行为与电诈犯罪存在类似特征而被实施管控的“误伤”情况。同期,上海警方捣毁一个“游戏账号工厂”,该团伙从境外获取万余条公民身份信息,利用庞大IP池伪装不同地点,批量注册游戏账号并售卖牟利200余万元。
同一个IP信号——陌生IP登录,在真实诈骗案件中触发了千万级拦截;而凌晨点外卖,却让普通用户付出了“跑银行”的代价。银行“防御性风控”的误伤与黑产IP池伪装的技术对抗,指向同一个结论:IP只能当“网络环境信号”,不能当“用户身份”。
本文总结IP风控的四类规则(拦截/加验/限流/评分),并提供误判排查方法和阈值设定步骤,帮助风控团队将IP从“黑名单工具”升级为可控的信号体系。以IP数据云为例,其离线库返回的代理类型、场景标签、ASN、风险评分等字段,可支撑以下策略落地。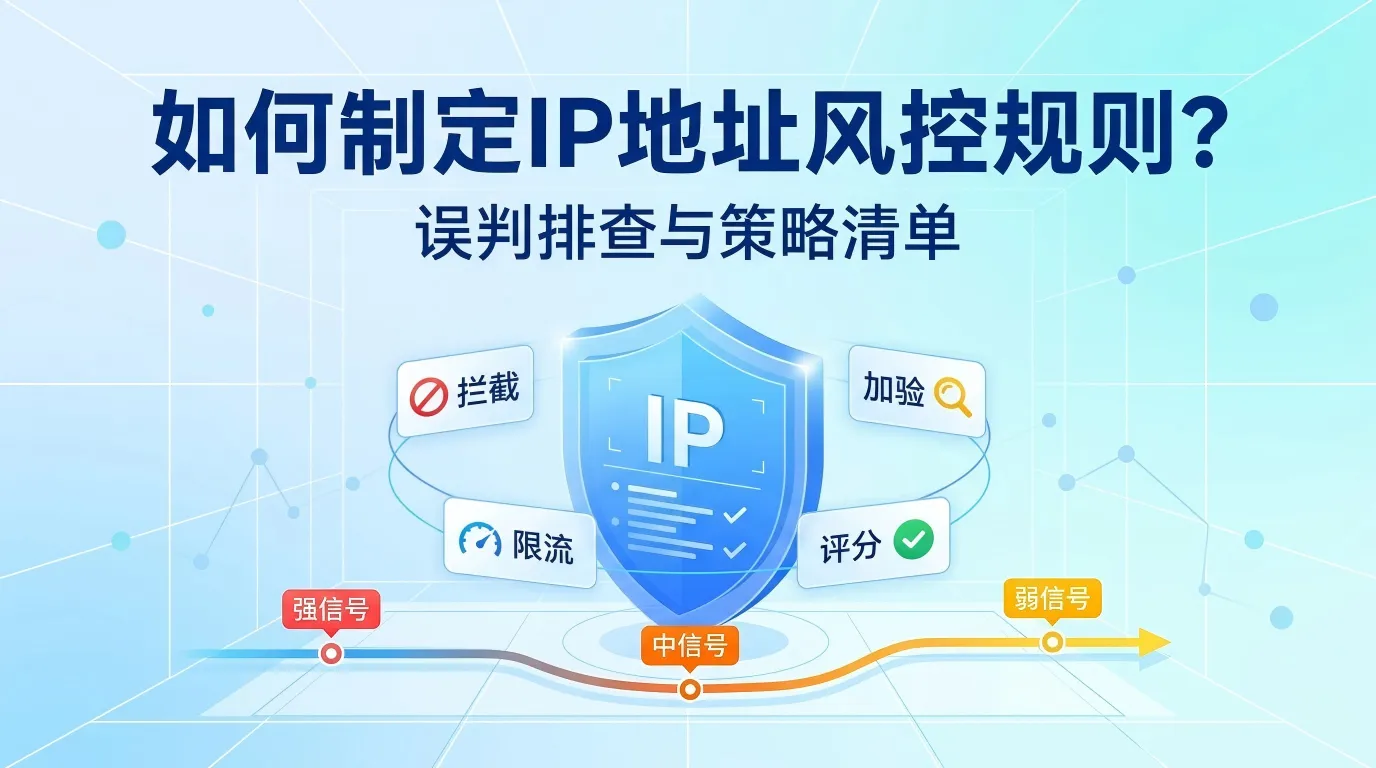
一、IP风控的核心定位
IP适合做两件事:
- 限流:压住撞库、爆破、薅羊毛的入口规模。
- 触发加验:将不确定风险转移到验证码、OTP、3DS等环节,而不是直接封死用户。
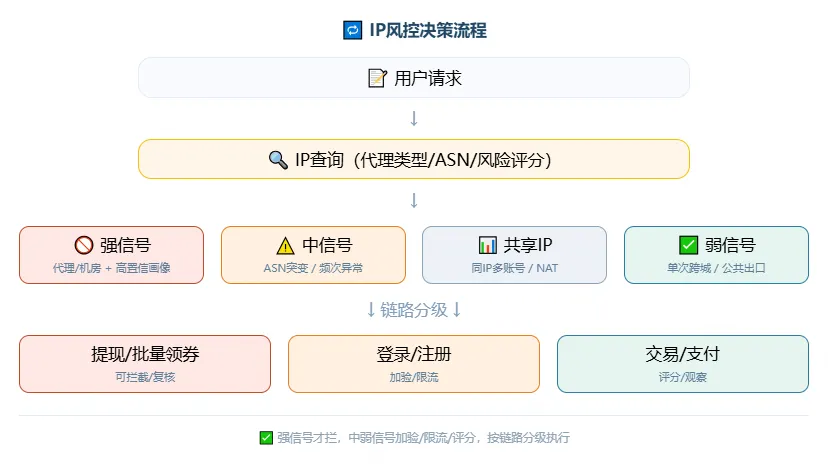
只有少数“高置信IP信号”才适合强拦截:明确的匿名代理/数据中心、机房特征、高置信度风险画像,并且发生在高资金链路(提现、批量领券等)。
三条硬红线:
- IP不做唯一身份判断(同IP多用户、同用户多IP都是常态)。
- 中弱信号不封禁(归属地/ASN变化、双栈切换只触发加验或限流)。
- 任何单一IP条件不“一票否决”关键链路,必须可降级、可申诉。
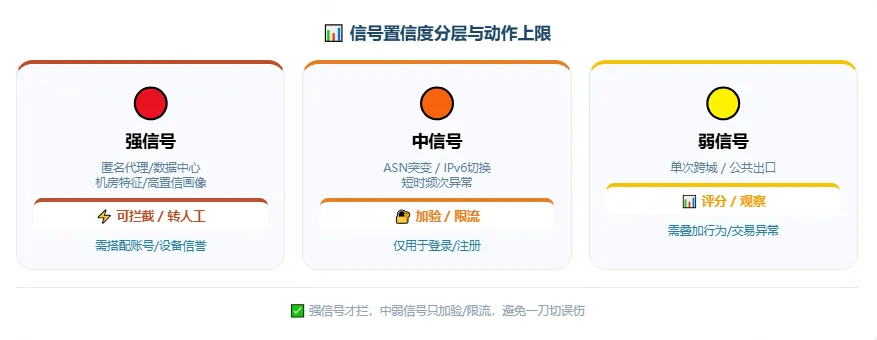
二、信号置信度分层与动作上限
| 信号层级 | 典型特征 | 推荐动作 | 必须搭配的非IP验证 |
|---|---|---|---|
| 强信号 | 代理类型=匿名/数据中心;机房宿主特征;高置信度风险画像 | 拦截或转人工复核(仅用于提现/批量领券) | 账号信誉、设备稳定性 |
| 中信号 | 国家/ASN突变;IPv4↔IPv6切换;短时频次异常 | 加验(验证码/OTP)或限流 | 设备常用地、失败速度特征 |
| 弱信号 | 单次跨城;公共出口(企业/校园/WiFi) | 仅评分或观察 | 需叠加行为/交易异常才升级 |
三、四类规则清单(可落地规则引擎)
以下条件模板中的阈值建议使用分位数(P95/P99)或滑动窗口,避免固定绝对数。
1. 拦截类(仅限强信号+高价值链路)
提现强拦截模板:
- 链路 in {提现, 转出}
- 代理类型 in {匿名代理, 数据中心, IDC} 或 风险画像=高(置信度≥阈值)
- 账号年龄低 或 新设备/设备不稳定 或 历史无成功提现
- 动作:拦截或转人工复核
- 兜底:代理识别不确定时降级为加验;老号+稳定设备优先走加验。
2. 加验类(中信号触发,验证成本梯度)
登录加验模板:
- 链路=登录
- 国家/省市突变 或 ASN突变 或 短时IPv4/IPv6切换频繁
- 新设备 或 近期失败次数偏高
- 动作:滑块/验证码;更高风险升级OTP
- 兜底:设备稳定且账号历史好时,加验通过后给短期豁免窗口。
3. 限流类(共享IP时代最稳的手段)
撞库/爆破限流模板:
- 链路=登录
- 10分钟内同IP失败次数 > P99
- 动作:对IP降速/冷却;同时对账号做子限流
- 兜底:若同IP下设备/UA多样且分散,优先强化账号维度限流,不封IP。
注册限流模板:
- 链路=注册
- 1小时内同IP新注册数 > P99
- 动作:限流 + 强制滑块
- 兜底:公共出口(校园/工厂)不封禁,改“限流+加验”,并引入设备重复率。
4. 风险评分(将IP信号组合成可量化分值)
使用IP查询工具返回的risk_score(0-100),结合其他字段做分段:
score ≥ 80:提现/批量领券可拦或转复核;登录/支付只加验。60 ≤ score < 80:加验/限流。score < 60:观察/降权。
代码示例:
import requests

def get_ip_risk(ip):
    url = "https://api.ipdatacloud.com/v2/query"
    params = {
   'ip': ip, 'key': 'YOUR_API_KEY', 'lang': 'zh-CN'}
    resp = requests.get(url, params=params, timeout=2)
    if resp.status_code == 200 and resp.json().get('code') == 0:
        return resp.json()['data'].get('risk_score', 0)
    return 0

# 交易前校验示例
risk = get_ip_risk("203.0.113.5")
if risk > 80:
    print("高风险IP,触发二次验证或降额")
四、误判排查与兜底动作
| 误判类型 | 典型现象 | 识别线索 | 兜底动作 |
|---|---|---|---|
| 共享IP/运营商NAT | 同IP多账号多设备 | 设备数高、机型多样、行为分散 | 拦截→限流+加验;按ASN/运营商分桶阈值 |
| 企业/校园网出口 | 工作日/课间峰值明显 | ASN稳定、高峰随作息、行为多样 | 不做永久白名单;豁免需有效期+复核 |
| 移动网络漂移 | 同账号短时多IP | 设备指纹稳定、运营商一致 | 改用ASN/运营商口径;登录不封禁 |
| IPv6/双栈切换 | IPv6变化快、v4/v6交替 | 前缀/ASN稳定 | 用IPv6前缀(如/64)做稳定性口径 |
| 跨境/漫游 | 国家变化但人是正常的 | 账号历史跨境、支付工具一致 | 按国家分桶;国家变化只加验 |
五、阈值设定与灰度发布
阈值设定三步走:
- 基线分布:按链路统计同IP账号数、失败次数、同账号IP数、地域漂移率等,计算P95/P99。
- 承载约束:评估验证码QPS、短信日量、人工复核队列上限。
- 成本权衡:误杀=转化/投诉损失;放行=坏账/套利损失。当套利损失超过验证成本时,才升级为强加验或拦截。
灰度发布底线:
- 先灰度高套利链路(领券/提现),再动登录/支付。
- 验证承载一旦打满,立刻回滚或降级动作强度。
- 每条规则必须绑定误判类型提示、兜底动作和可回溯指标(误杀率/拦截命中率)。
六、总结
把IP风控做好,记住三句话就够了:
- IP不背锅:同一IP下可以有多个正常用户,同一用户也可以有多个IP。别让IP替设备、账号、行为背锅。
- 先限流再加验:IP最稳的用法是限流(压住攻击入口),其次是触发加验(把风险转移给验证码/OTP),最后才是拦截——且只给强信号+高价值链路。
- 误判必须有兜底:每条规则都要配“误判了怎么办”,要么降级、要么豁免、要么人工复核。
优质的IP查询工具会提供代理类型、场景标签、ASN、风险评分等字段,能帮你把这三句话落地成可执行的策略。从限流和加验开始,逐步引入强拦截,持续监控误杀率——你的风控系统会越来越稳。